
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 rpranshu/autopwn
Простой инструмент автоматизации Metasploit на bash!
 aydinnyunus/cve-2025-29927
CVE-2025-29927: доказательство концепции
 division-36/z-jail
A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…
 firelock-ai/kin
Семантический контроль версий на основе графов для кода, написанного ИИ. Отслеживает сущности и связи вместо файловых диффов, обеспечивая анализ…
 halildeniz/backdoorsim
Образовательный инструмент удаленного администрирования для изучения концепций RAT, включающий передачу файлов, захват скриншотов, мониторинг системы…
 sevagas/advanced_initial_access_in_2024_offensivex
Ресурсы, привязанные к моему докладу на OffensiveX в Афинах в июне 2024 года на тему «Breach the Gat, Advanced Initial Access in 2024»
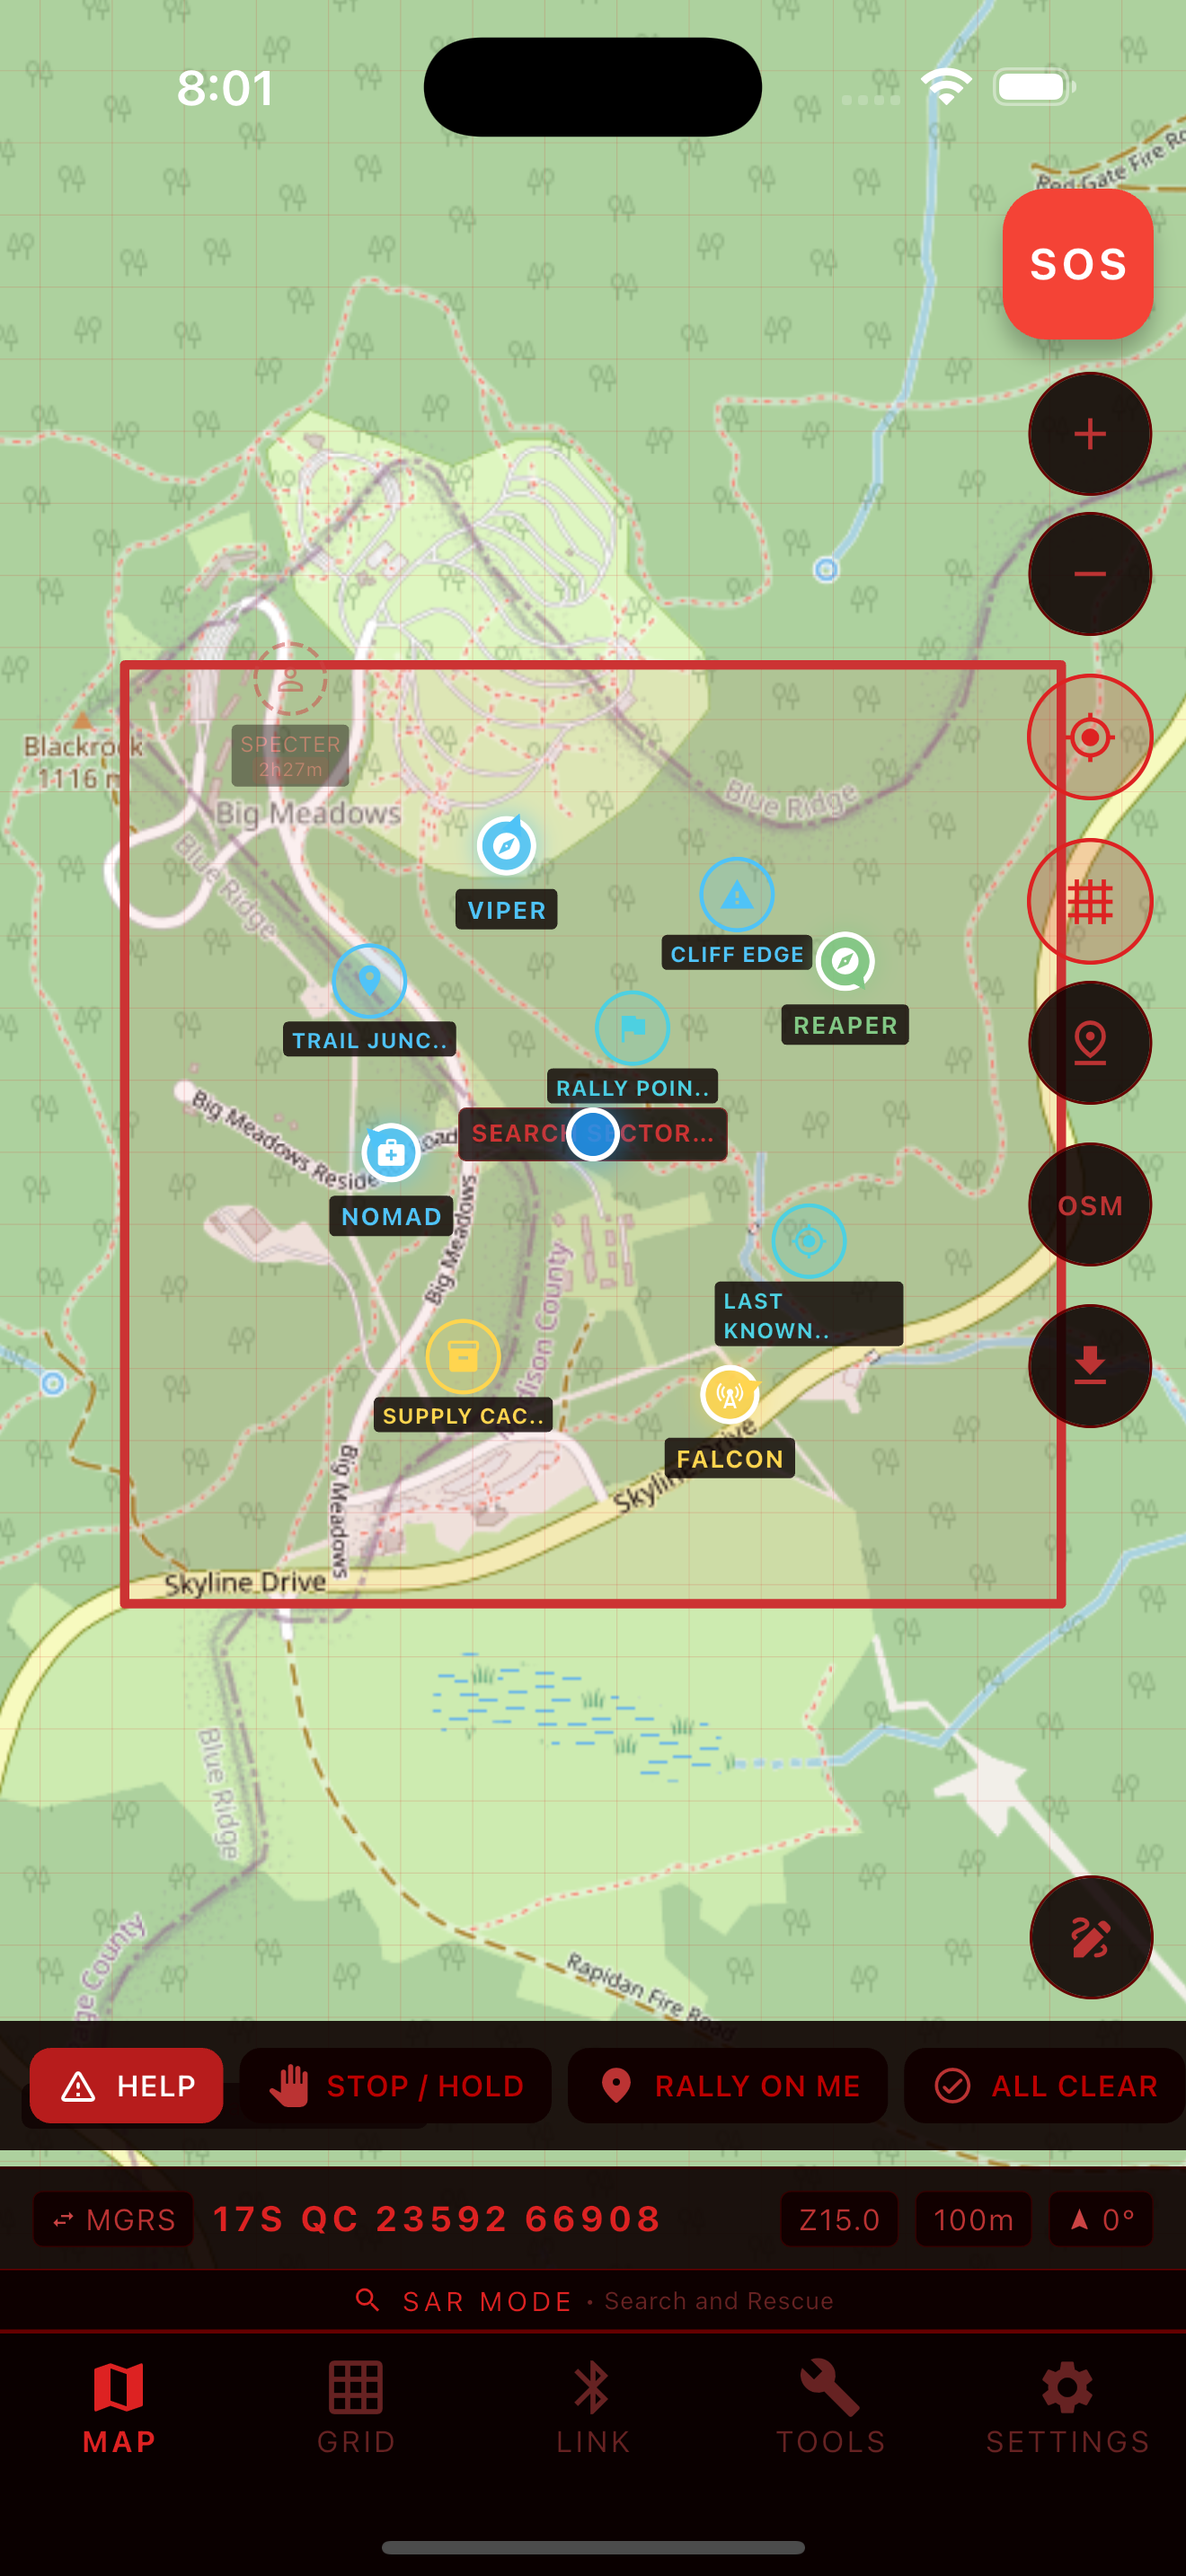 redgridtactical/redgridlink
Снято с поддержки 27 сентября 2026 года. Исходный код финальной версии v1.7.0 сохранён для справки; новые загрузки из магазина и покупки недоступны.…
 bytesizedmarius/rewerse-engineering
Обратная разработка API Rewe на Go
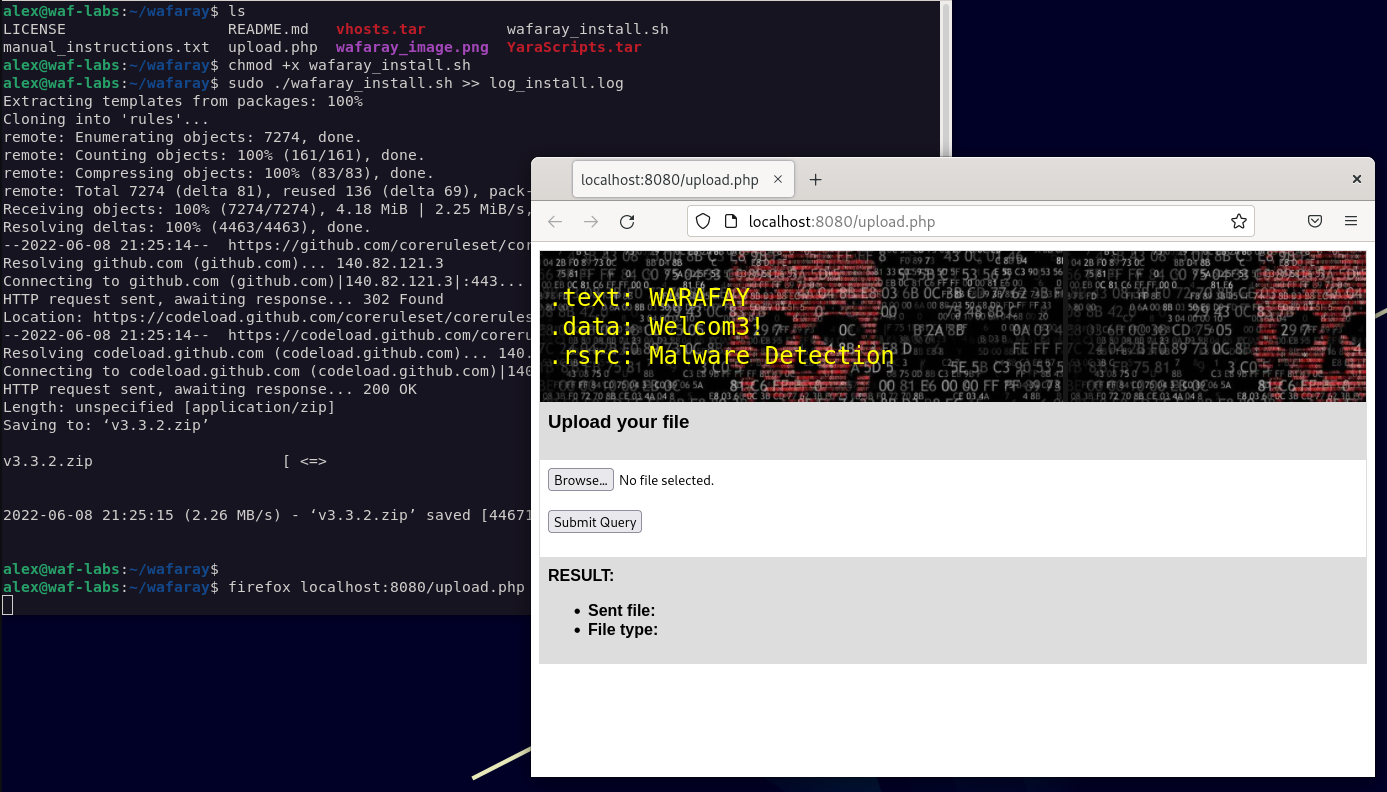 alt3kx/wafaray
Улучшите обнаружение вредоносного ПО с помощью WAF + YARA (WAFARAY)
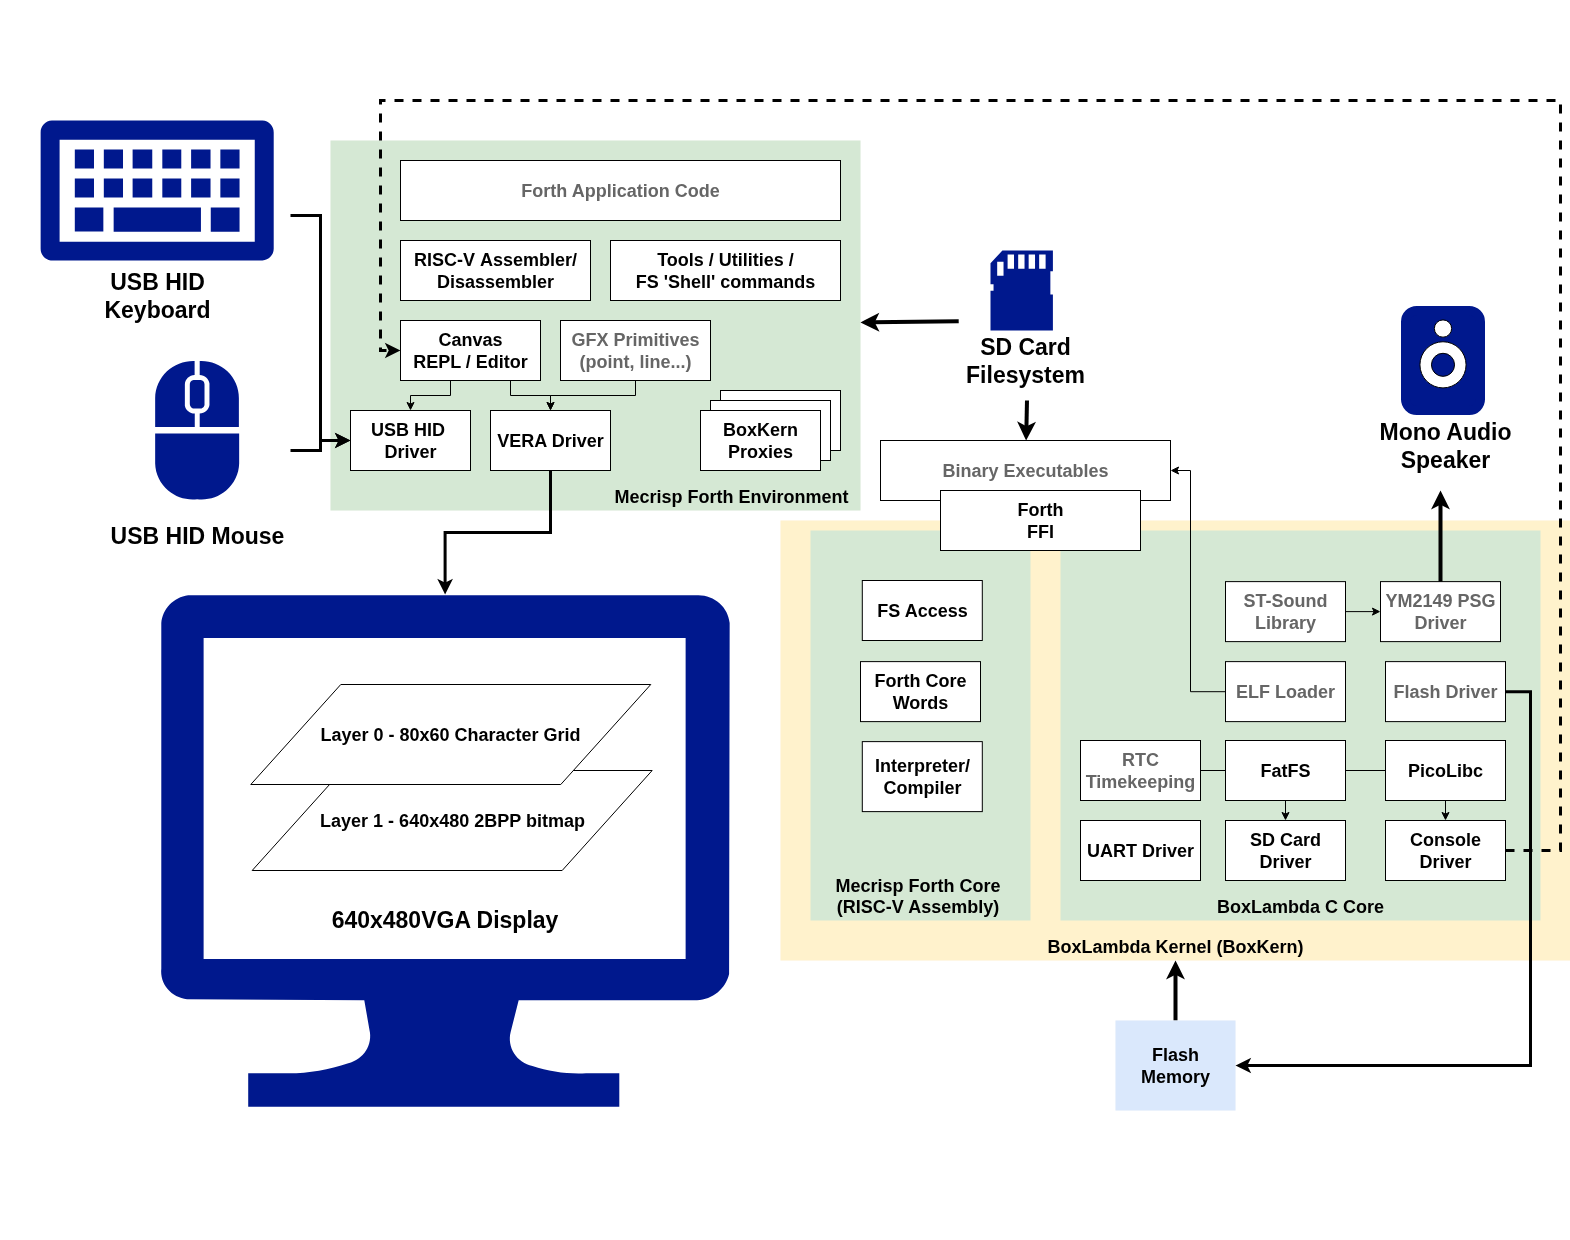 epsilon537/boxlambda
Песочница для экспериментов с программным обеспечением и RTL на базе микрокомпьютера на ПЛИС
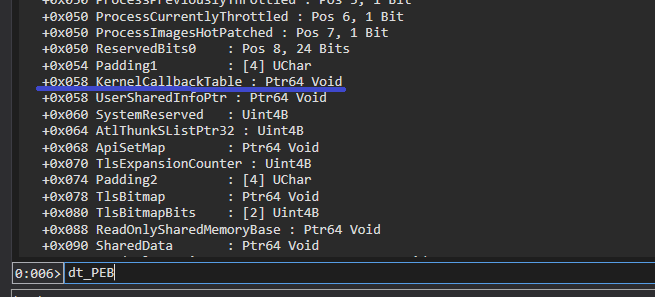 n0qword/win32k-callback-detouring
Злоупотребление механизмом обратных вызовов ядра win32k.sys для выполнения произвольного кода
 owasp/open-sammy
Веб-инструмент для оценки и отслеживания зрелости безопасности программного обеспечения с использованием моделей OWASP SAMM и DSOMM, с поддержкой…
 projectdiscovery/nuclei-templates-ai
Репозиторий сгенерированных ИИ шаблонов Nuclei для публичных CVE, ещё не покрытых существующими шаблонами — повышает скорость и охват обнаружения 👾
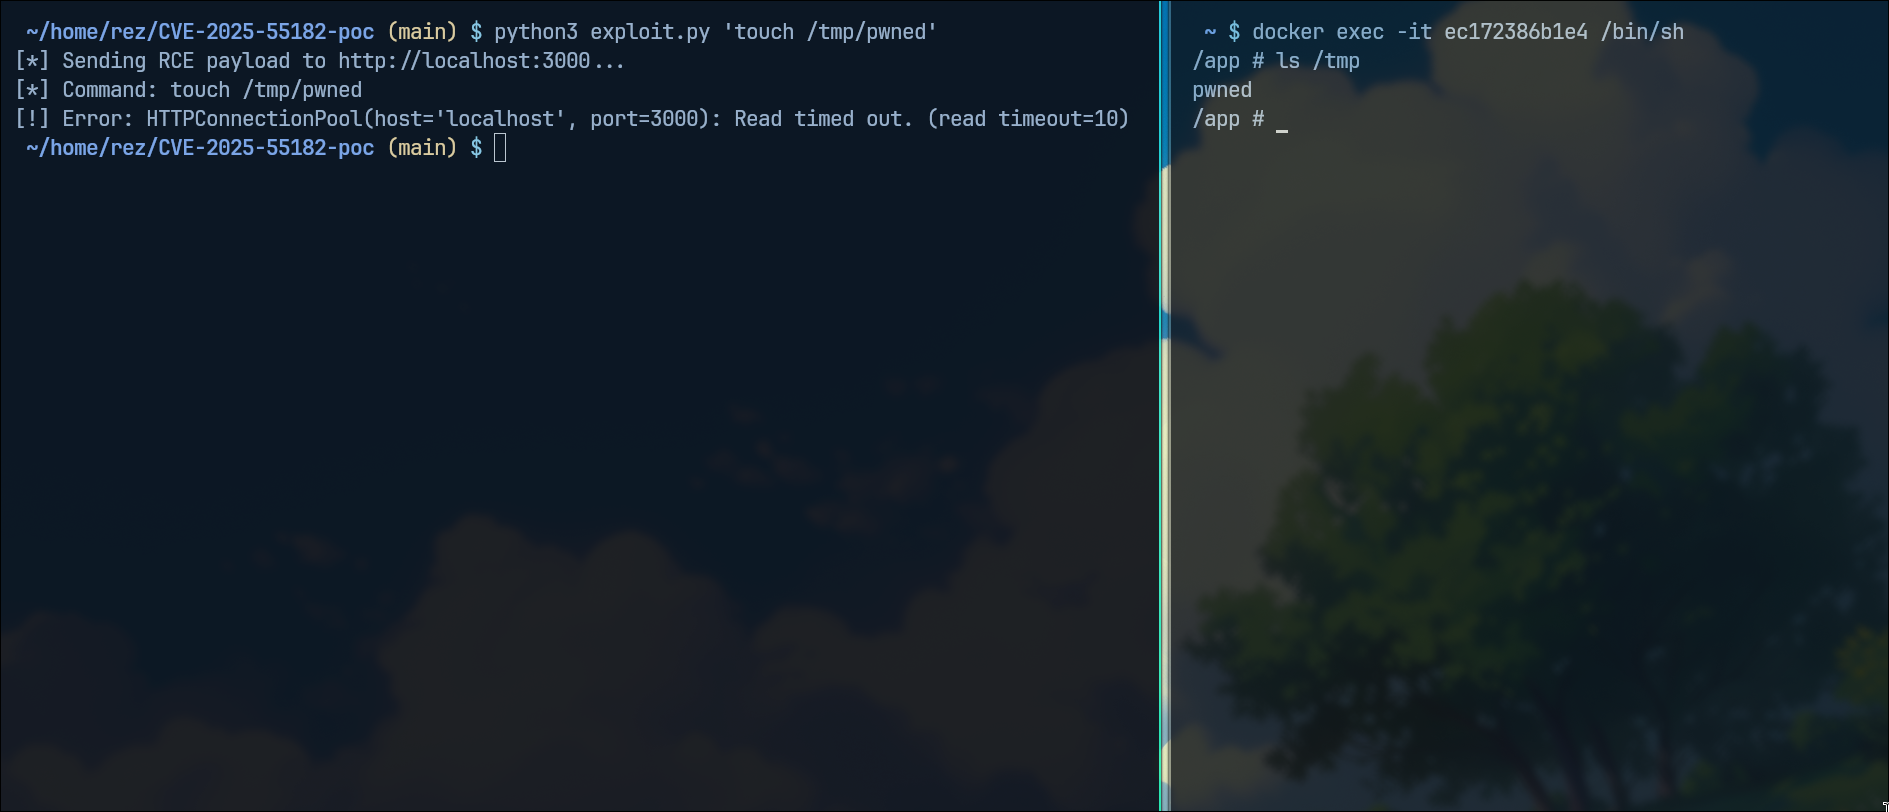 whiteov3rflow/cve-2025-55182-poc
React2Shell Доказательство концепции
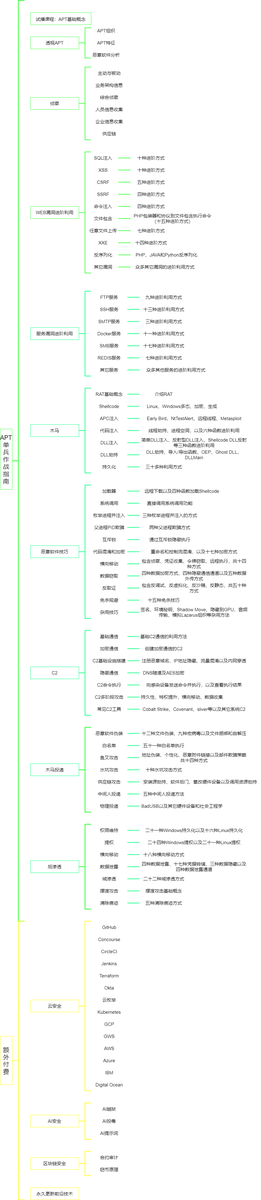 ghostwolflab/apt-individual-combat-guide
Учебное руководство и репозиторий с кодом для понимания техник APT-атак, охватывающее разведку, эксплуатацию веб-приложений и сервисов, трояны, C2 и…
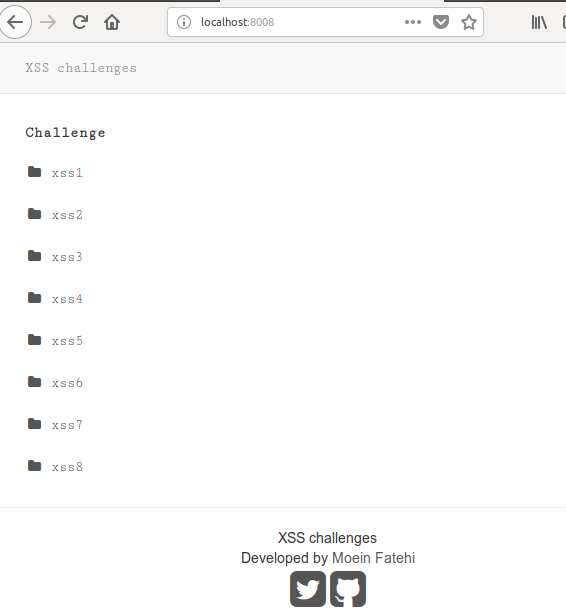 moeinfatehi/xss_vulnerability_challenges
Docker-приложение на PHP, предоставляющее практические задания по XSS-уязвимостям и примеры обхода, включая сценарии обхода WAF, черных списков и…
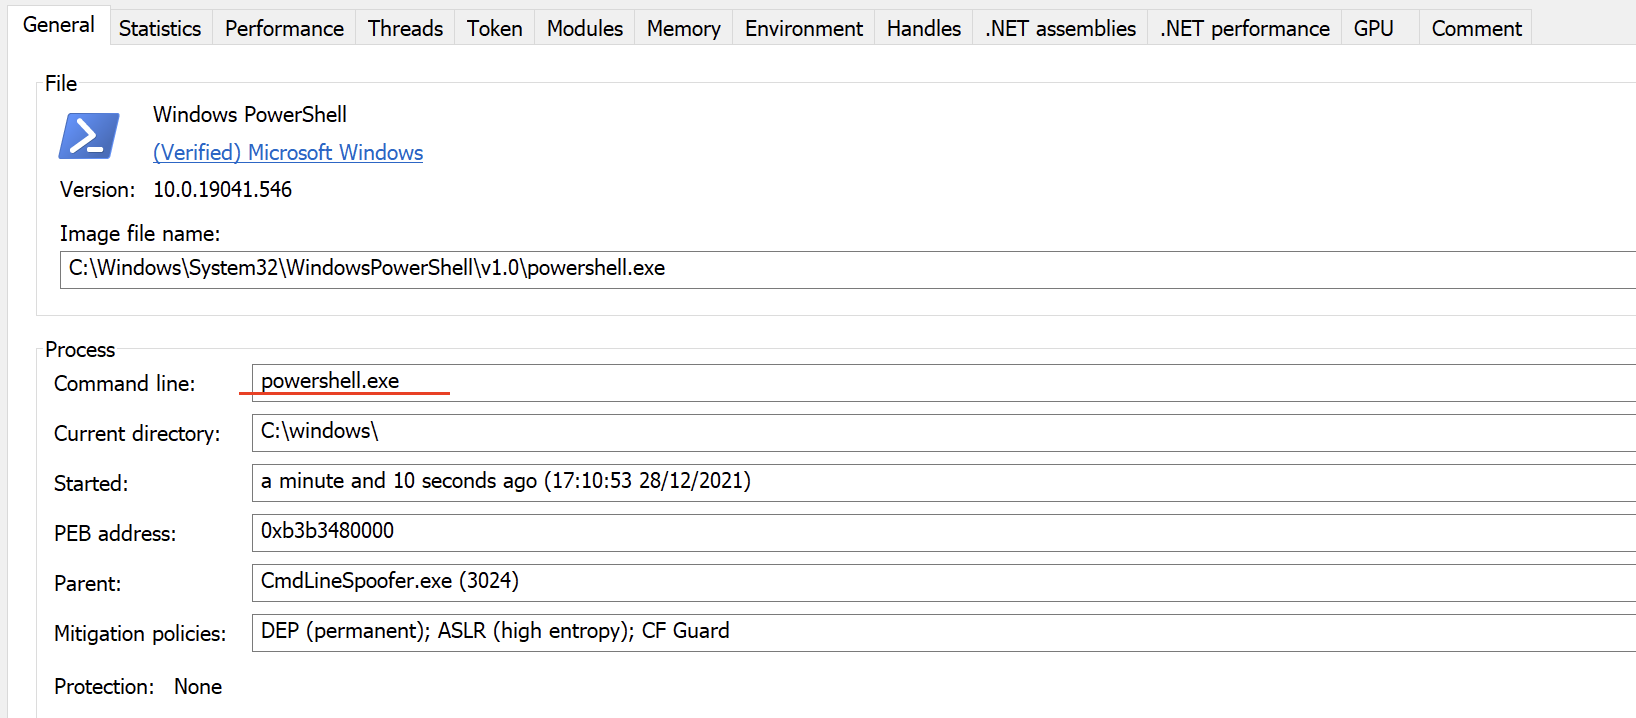 plackyhacker/cmdlinespoofer
Как подделать командную строку при создании нового процесса из C#.
 sh1n0g1/shinobot
RAT / Botnet Simulator для пентеста / обучения








