
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
BackDoorSim — Образовательный инструмент удаленного администрирования для изучения концепций RAT, включающий передачу файлов, захват скриншотов, мониторинг системы и доступ к веб-камере через архитектуру клиент-сервер. | Kitploit
Инструменты/GitHubGitHub/halildeniz/backdoorsim
Пост-эксплуатацияТестирование на ПроникновениеОбучение и ОбразованиеRed TeamingИнструмент Удаленного Доступа
GitHubhalildeniz/backdoorsim

BackDoorSim

Образовательный инструмент удаленного администрирования для изучения концепций RAT, включающий передачу файлов, захват скриншотов, мониторинг системы и доступ к веб-камере через архитектуру клиент-сервер.

Репозиторий
12221482 лет назадПроверено Kitploit
Сайт
Поделиться

BackdoorSim

Обзор

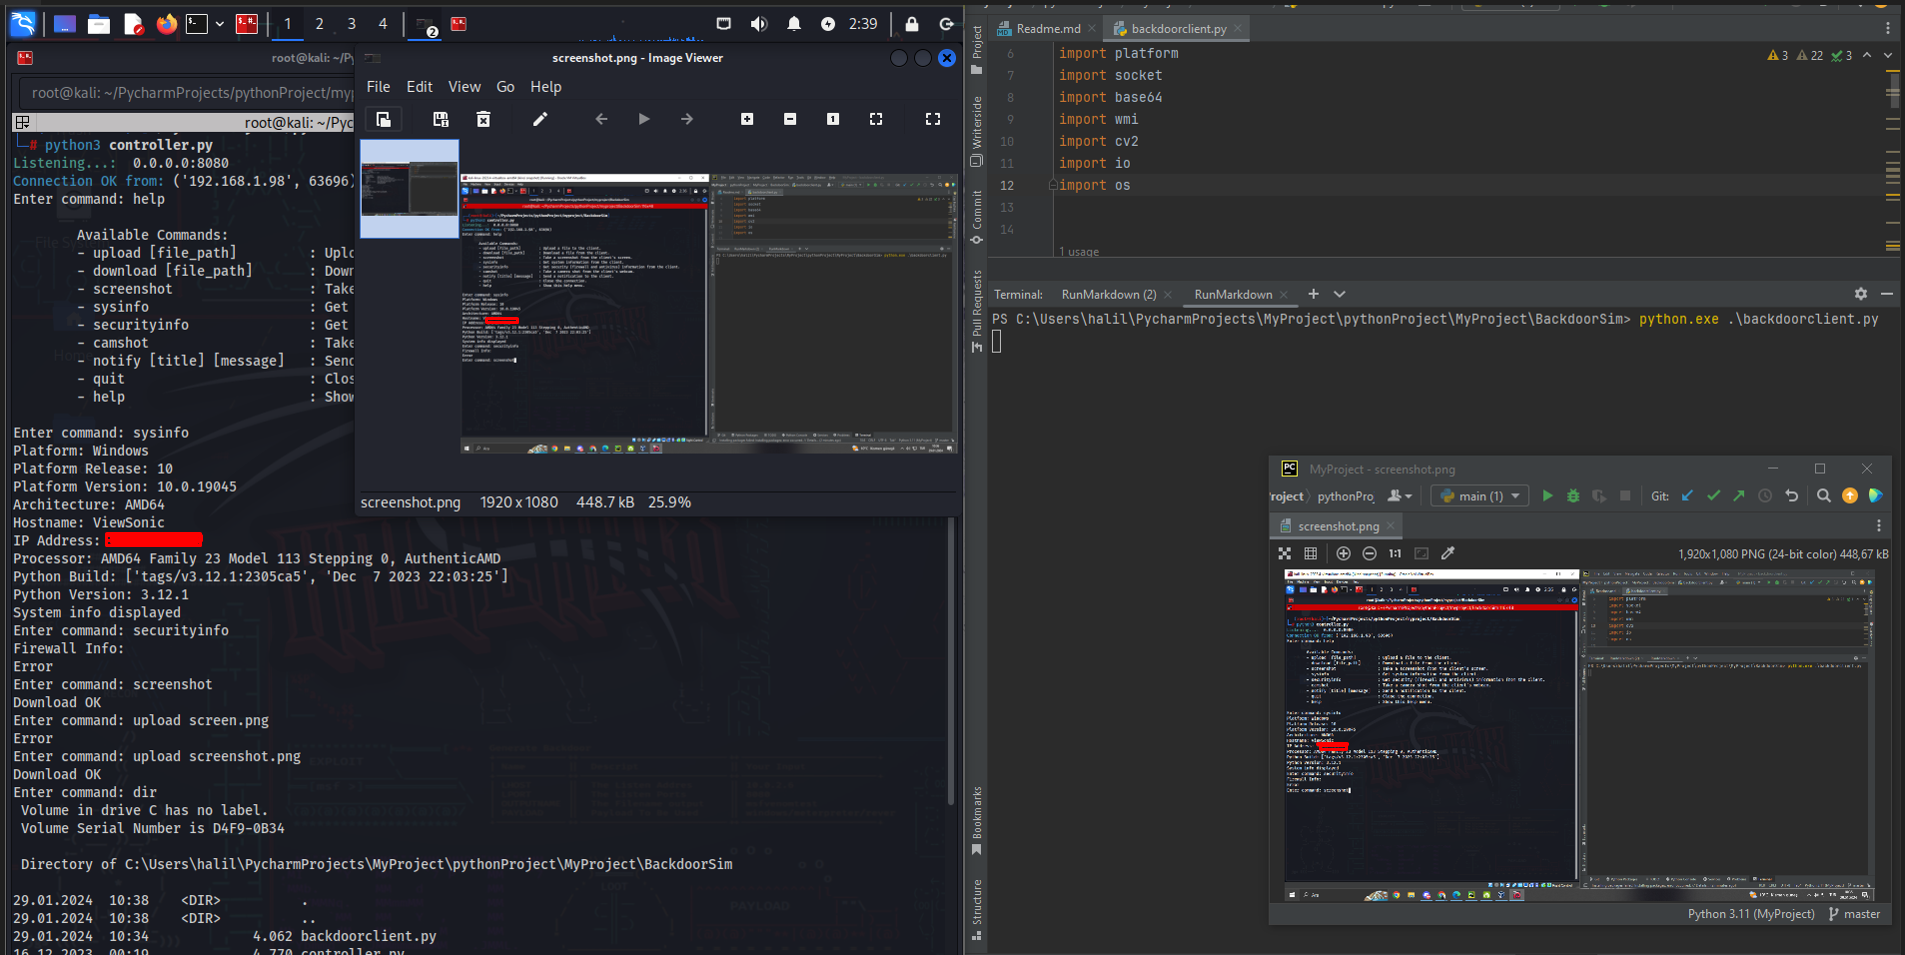
BackdoorSim — это инструмент удаленного администрирования и мониторинга, предназначенный для образовательных и тестовых целей. Он состоит из двух основных компонентов: ControlServer и BackdoorClient. Сервер управляет клиентом, позволяя выполнять различные операции, такие как передача файлов, мониторинг системы и другое.

Отказ от ответственности

Этот инструмент предназначен исключительно для образовательных целей. Неправильное использование этого программного обеспечения может нарушить политику конфиденциальности и безопасности. Разработчики не несут ответственности за любое неправильное использование или ущерб, причиненный этим программным обеспечением. Всегда убедитесь, что у вас есть разрешение на использование этого инструмента в вашей среде.

Возможности

  • Передача файлов: Загрузка и скачивание файлов между сервером и клиентом.
  • Захват скриншотов: Создание скриншотов с системы клиента.
  • Сбор информации о системе: Получение подробной информации о системе и программном обеспечении безопасности.
  • Доступ к камере: Захват изображений с веб-камеры клиента.
  • Уведомления: Отправка и отображение уведомлений на системе клиента.
  • Меню помощи: Быстрый доступ к информации о командах и их использовании.

Установка

Чтобы настроить BackdoorSim, вам необходимо установить его как на серверной, так и на клиентской машине.

  1. Клонируйте репозиторий:

    $ git clone https://github.com/HalilDeniz/BackDoorSim.git
    
  2. Перейдите в каталог проекта:

    $ cd BackDoorSim
    
  3. Установите необходимые зависимости:

    $ pip install -r requirements.txt
    

Использование

После запуска сервера и клиента вы можете использовать следующие команды в командной строке сервера:

  • upload [file_path]: Загрузить файл на клиент.
  • download [file_path]: Скачать файл с клиента.
  • screenshot: Сделать скриншот с клиента.
  • sysinfo: Получить информацию о системе клиента.
  • securityinfo: Получить статус программ безопасности клиента.
  • camshot: Сделать снимок с веб-камеры клиента.
  • notify [title] [message]: Отправить уведомление клиенту.
  • help: Показать меню помощи.

Отказ от ответственности

BackDoorSim разработан исключительно для образовательных целей. Создатели BackDoorSim не несут ответственности за любое неправильное использование этого инструмента. Этот инструмент не должен использоваться в несанкционированных или незаконных целях. Всегда обеспечивайте этичное и законное использование этого инструмента.

DepNot: RansomwareSim

Если вас интересуют такие инструменты, как BackdoorSim, обязательно ознакомьтесь с моим недавно выпущенным инструментом RansomwareSim.

BackdoorSim: Образовательное пособие по инструментам удаленного администрирования

Если вы хотите прочитать нашу статью о Backdoor

Вклад в проект

Приветствуются вклады, предложения и отзывы. Пожалуйста, создайте issue или pull request для любых вкладов.

  1. Сделайте форк репозитория.
  2. Создайте новую ветку для вашей функции или исправления ошибки.
  3. Внесите изменения и закоммитьте их.
  4. Отправьте изменения в ваш форкнутый репозиторий.
  5. Откройте pull request в основном репозитории.

Контакты

По любым вопросам или для получения дополнительной информации вы можете связаться со мной через следующие каналы:

  • LinkedIn : Halil Ibrahim Deniz
  • TryHackMe: Halilovic
  • Instagram: deniz.halil333
  • YouTube : Halil Deniz
  • Email : [email protected]

💰 Вы можете помочь мне, сделав пожертвование

Спасибо, что рассматриваете возможность поддержки меня! Ваша поддержка позволяет мне уделять больше времени и усилий созданию полезных инструментов, таких как BackDoorSim, и разработке новых проектов. Внося вклад, вы помогаете мне не только улучшать существующие инструменты, но и вдохновляете на новые идеи и инновации. Ваша поддержка играет важную роль в развитии этого проекта и будущих начинаний. Вместе давайте продолжать строить и учиться. Спасибо!"
BuyMeACoffee Patreon

Лицензия

BackdoorSim выпущен под лицензией MIT License. Дополнительную информацию см. в LICENSE.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






