
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit

 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 nousresearch/hermes-agent
The agent that grows with you
 cveproject/cvelistv5
Кэш CVE официального списка CVE в формате CVE JSON 5
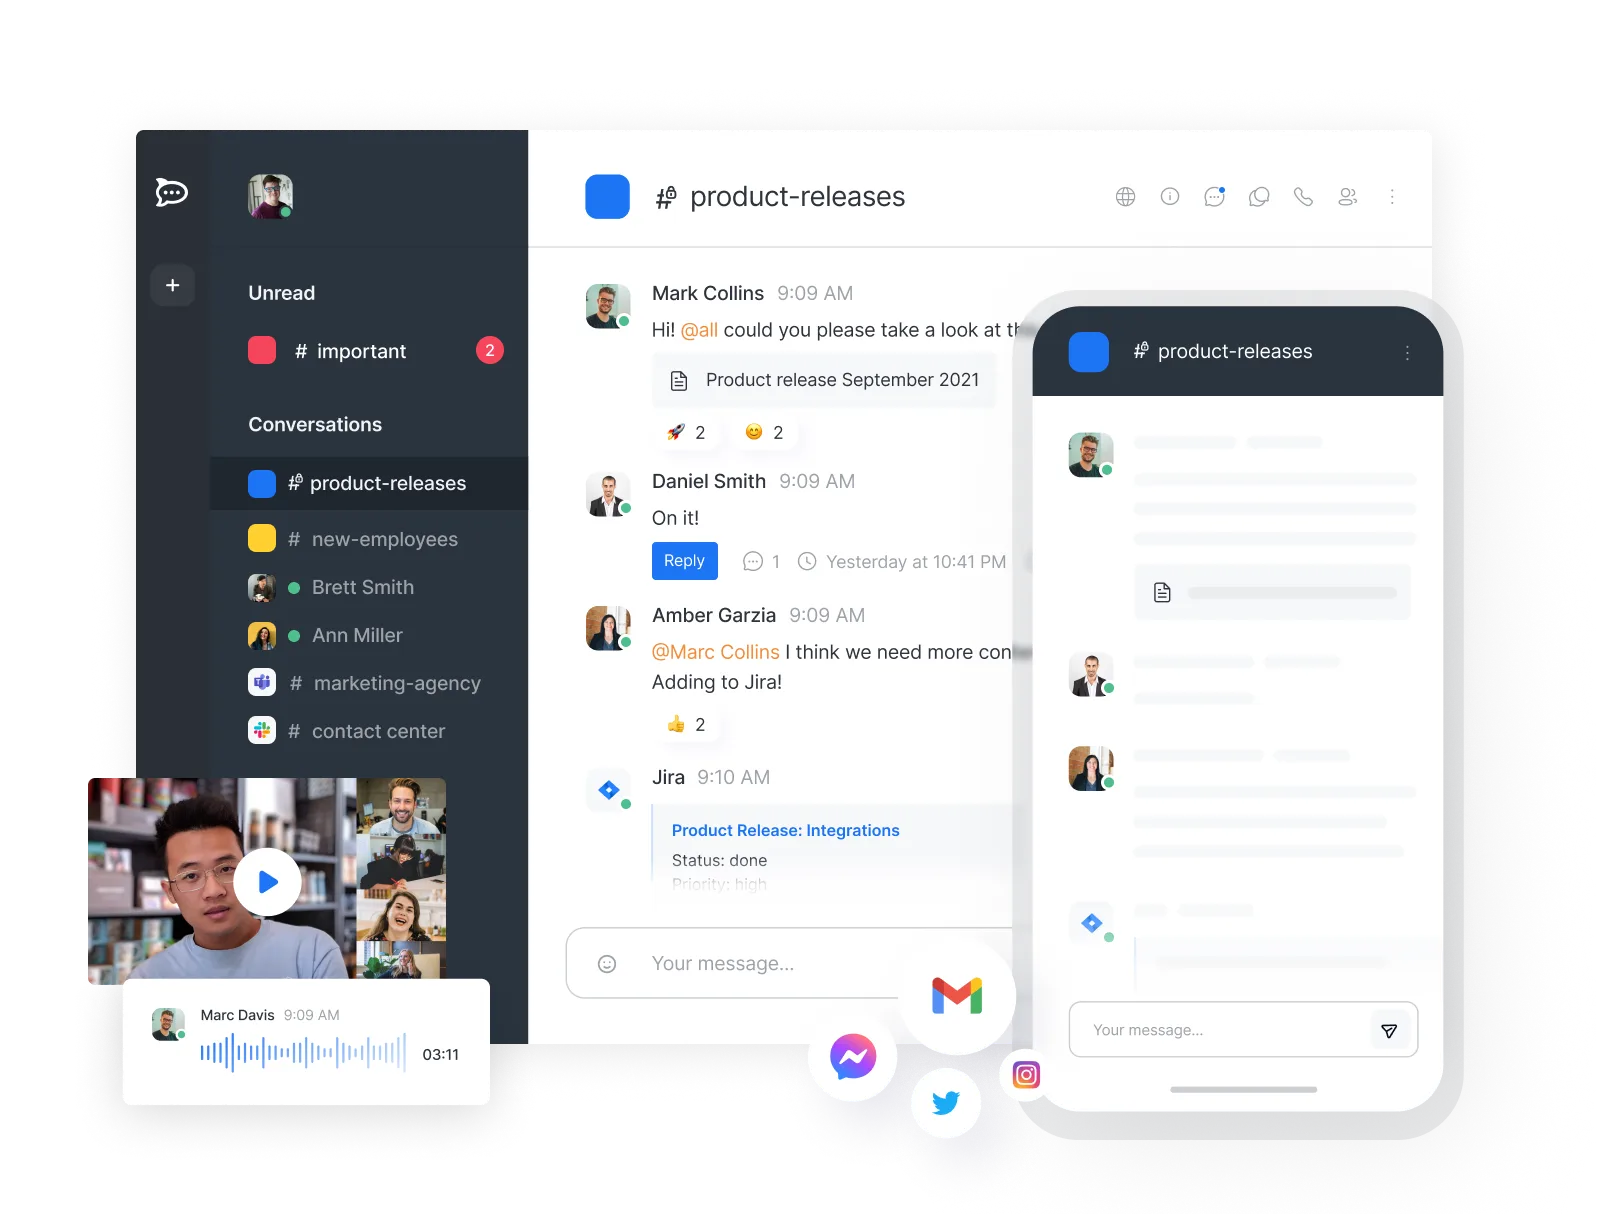 rocketchat/rocket.chat
Защищённая CommsOS™ для критически важных операций
 garrytan/gstack
Use Garry Tan's exact Claude Code setup: 23 opinionated tools that serve as CEO, Designer, Eng Manager, Release Manager, Doc Engineer, and QA
 mrwadams/stride-gpt
Инструмент моделирования угроз на основе ИИ, использующий модели GPT от OpenAI для генерации моделей угроз для заданного приложения на основе…
 owasp/aisvs
The AI Security Verification Standard (AISVS) focuses on providing developers, architects, and security professionals with a structured checklist to…
 nomi-sec/cve-easy-list
👀CVE Простой список
 anomalyco/opencode
Агент программирования с открытым исходным кодом.
 corazawaf/coraza
Go-библиотека для межсетевого экрана веб-приложений (WAF), совместимая с правилами ModSecurity SecLang и OWASP Core Rule Set v4, обеспечивающая…
 riscv-software-src/riscv-isa-sim
Функциональный симулятор ISA RISC-V, поддерживающий множество расширений (RV32/64, V, криптография) с интерактивным режимом отладки, интеграцией GDB…
 openclaw/openclaw
The AI that really does things. Any OS. Any Platform. The lobster way. 🦞
hacktricks-wiki/hacktricksДобро пожаловать на страницу, где вы найдёте каждый трюк/технику/что угодно, чему я научился в CTF, реальных приложениях, а также читая исследования…
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 horkimhab/poc-cve-collection
🧪 Собирает CVE PoC и архивирует их в Internet Archive, когда они недоступны на GitHub.
 trailofbits/skills
Навыки Claude Code от Trail of Bits для исследований в области безопасности, обнаружения уязвимостей и рабочих процессов аудита.
 cisagov/kev-data
Зеркалирует каталог Known Exploited Vulnerabilities (KEV) CISA в форматах CSV и JSON с JSON-схемой, обеспечивая программный доступ и отслеживание…
 pydantic/monty
Безопасная песочница Python, написанная на Rust, для кода, созданного ИИ.








