
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: обход KASLR в Windows 11
 opsxcq/exploit-cve-2016-6515
Удалённый DoS-эксплойт для OpenSSH и уязвимый контейнер
 sadfud/exploits
Реальные проекты и CTF: эксплуатация веб- и бинарных POC.
 giancarlolelli/quantum
Этот репозиторий содержит код и детали отправки для призового задания QDay от https://www.projecteleven.com/.
 karthikuj/cve-2022-42889-text4shell-docker
Docker-контейнерный proof-of-concept для CVE-2022-42889 (Text4Shell) с полезными нагрузками RCE на основе скриптов, DNS и поиска URL для тестирования…
 owasp/packman
Проект документации и отслеживания, направленный на повышение безопасности систем управления пакетами.
 xh4h/satellian-cve-2020-7980
PoC-скрипт, демонстрирующий уязвимость RCE в спутниковом контроллере Intellian.
 dinosn/wp2shell-lab
Неразрушающий детектор + Docker-лаборатория для wp2shell (CVE-2026-63030 REST /batch/v1 путаница маршрутов + CVE-2026-60137 author__not_in SQLi) в…
 arsolutioner/fortigate-belsen-leak
Исследовательский репозиторий, отслеживающий затронутые IP-адреса в связи с утечкой конфигурации Fortigate CVE-2022-40684 от Belsen Group.
 nextcloud/security-advisories
👮 Уведомления безопасности Nextcloud
 nova-hunting/nova-tracer
NOVA - система защиты кода Claude от атак с помощью инъекций промптов
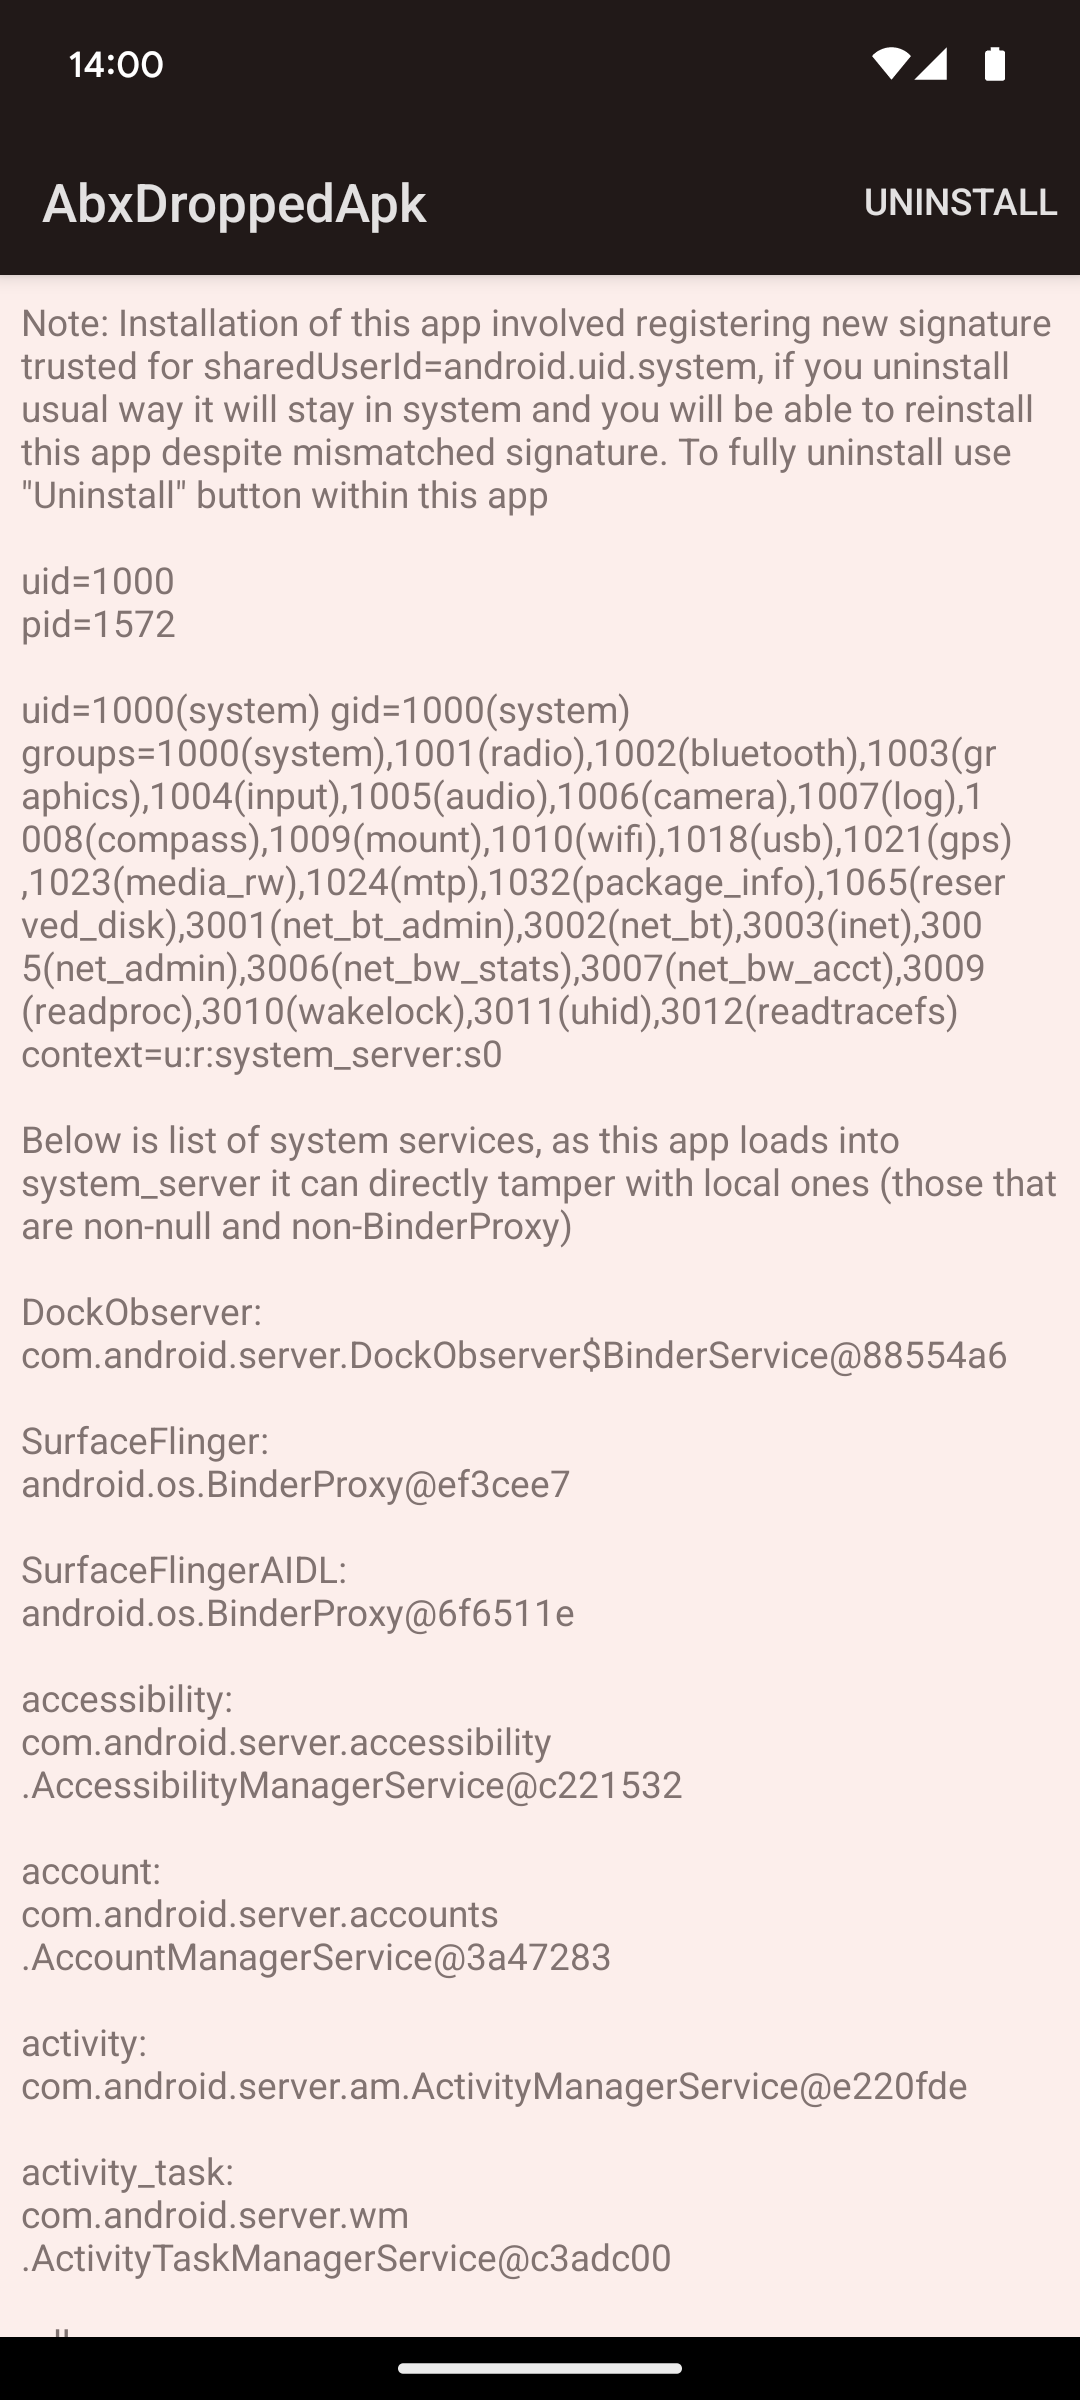 michalbednarski/abxoverflow
Разбор и эксплойт для CVE-2024-34740: целочисленное переполнение в BinaryXmlSerializer в Android, ведущее к записи файла в system_server, а затем к…
 trustedsec/reel
Фреймворк для симуляции фишинга и повышения осведомлённости для кампаний на основе узлов, перехвата учётных данных, доставки через SMTP, CAPTCHA и…
 priyanshu-rawa/cybersecurity-handbook
Открытая база знаний по кибербезопасности с более чем 400 заметками, лабораторными работами и шпаргалками, охватывающими наступательные и…
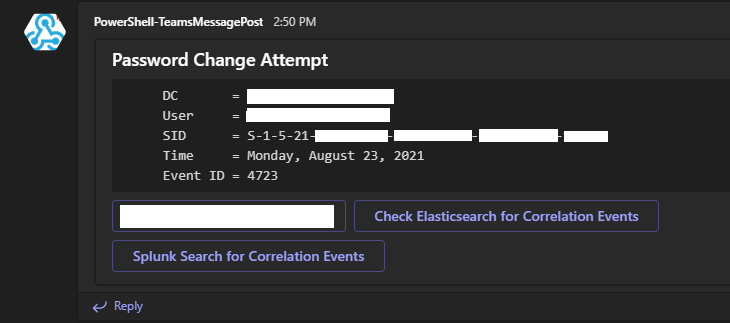 osbornepro/btps-secpack
PowerShell-инструментарий безопасности для малых и средних предприятий, предоставляющий автоматические оповещения, усиление защиты Active Directory,…
 trailofbits/ruzzy
Фаззер, управляемый покрытием, для чистого кода Ruby и C-расширений Ruby
 zerodayevil/cve-2026-20817
Репозиторий, посвящённый CVE-2026-20817, содержащий сведения об уязвимости и материалы для эксплуатации этой конкретной уязвимости безопасности.








