
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit

 projectdiscovery/nuclei-templates-labs
Уязвимые окружения в паре с готовыми к использованию шаблонами Nuclei для тестирования безопасности и обучения! 🚀
 asaotomo/hx0-hawkeye
Легковесное расширение для браузера для захвата трафика и анализа безопасности, позволяющее выполнять захват, перехват, модификацию, повторную…
 naksyn/processstomping
Вариант ProcessOverwriting для выполнения шеллкода в секции исполняемого файла
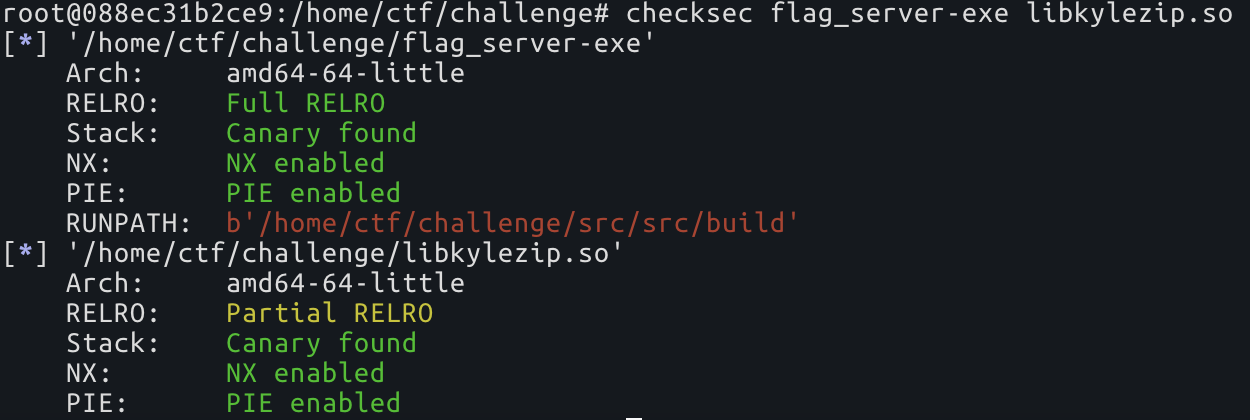 nick0ve/how-to-bypass-aslr-on-linux-x86_64
Обход ASLR без утечки информации
 spectrixdev/diy_whisperpair
Перехват Bluetooth-аксессуаров с помощью Google Fast Pair: WhisperPair CVE-2025-36911 — эталонная реализация и набор инструментов для проверки…
 sepehrdaddev/hashcobra
HashCobra — инструмент для взлома хэшей.
 payatu/cve-2015-6086
PoC для CVE-2015-6086
 gobysec/weblogic
WebLogic: исследование уязвимостей от новичка до эксперта.
 jm00nj/phantom-evasion-loader
x64 Assembly injection engine с использованием SROP и Zero-Copy Injection для обхода EDR/XDR и мониторов ядра. Доставляет XOR-encrypted payloads с…
 bjrjk/cve-2022-4262
Полный анализ цепочки CVE-2022-4262, нетривиальная путаница типов слотов обратной связи в V8.
 k0keoyo/my_vulnerabilities
Коллекция PoC-эксплойтов для уязвимостей, обнаруженных автором, демонстрирующих техники эксплуатации и анализ уязвимостей.
 bi7s/cves
Репозиторий, содержащий данные и инструменты, связанные с Common Vulnerabilities and Exposures (CVE), для анализа уязвимостей и анализа угроз.
 pathtofile/pplrunner
Создаёт драйвер ELAM и службу, которая запускает подписанный дочерний процесс как Anti-Malware Protected Process-Light (PPL) в Windows, для…
 cado-security/dfir_resources_revil_kaseya
Ресурсы для специалистов DFIR, реагирующих на атаку на цепочку поставок Kaseya с использованием вымогателя REvil
 elastic/labs-releases
Elastic Security Labs выпускает
 fortra/cve-2024-30051
Подробный технический анализ и PoC-эксплойт для CVE-2024-30051 — переполнение буфера в куче в библиотеке Windows DWM Core Library, обеспечивающее…
 owasp/owasp-scs
Проект OWASP по безопасности смарт-контрактов (SCS)
 octoberfest7/beatrev
POC для затруднения/обхода аналитиков вредоносного ПО








