
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit

 bcapptain/dockernymous
Скрипт, используемый для создания среды, похожей на Whonix, с шлюзом/рабочей станцией в контейнерах Docker.
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock (CVE-2026-43499) адаптация эксплойта
 yardenshafir/cve-2020-1034
PoC, демонстрирующий использование cve-2020-1034 для повышения привилегий
 mzer0one/cve-2020-7961-poc
Доказательство концепции эксплуатации для CVE-2020-7961, уязвимости десериализации в Liferay Portal, позволяющей неаутентифицированное удалённое…
 ultrasina/androidreverse
Обратная разработка Android полностью на устройстве. Анализ бинарных файлов Radare2, 8 декомпиляторов Java, поддержка Flutter и Unity il2cpp.
 teach2breach/moonwalk
найти базовые адреса DLL без обхода PEB
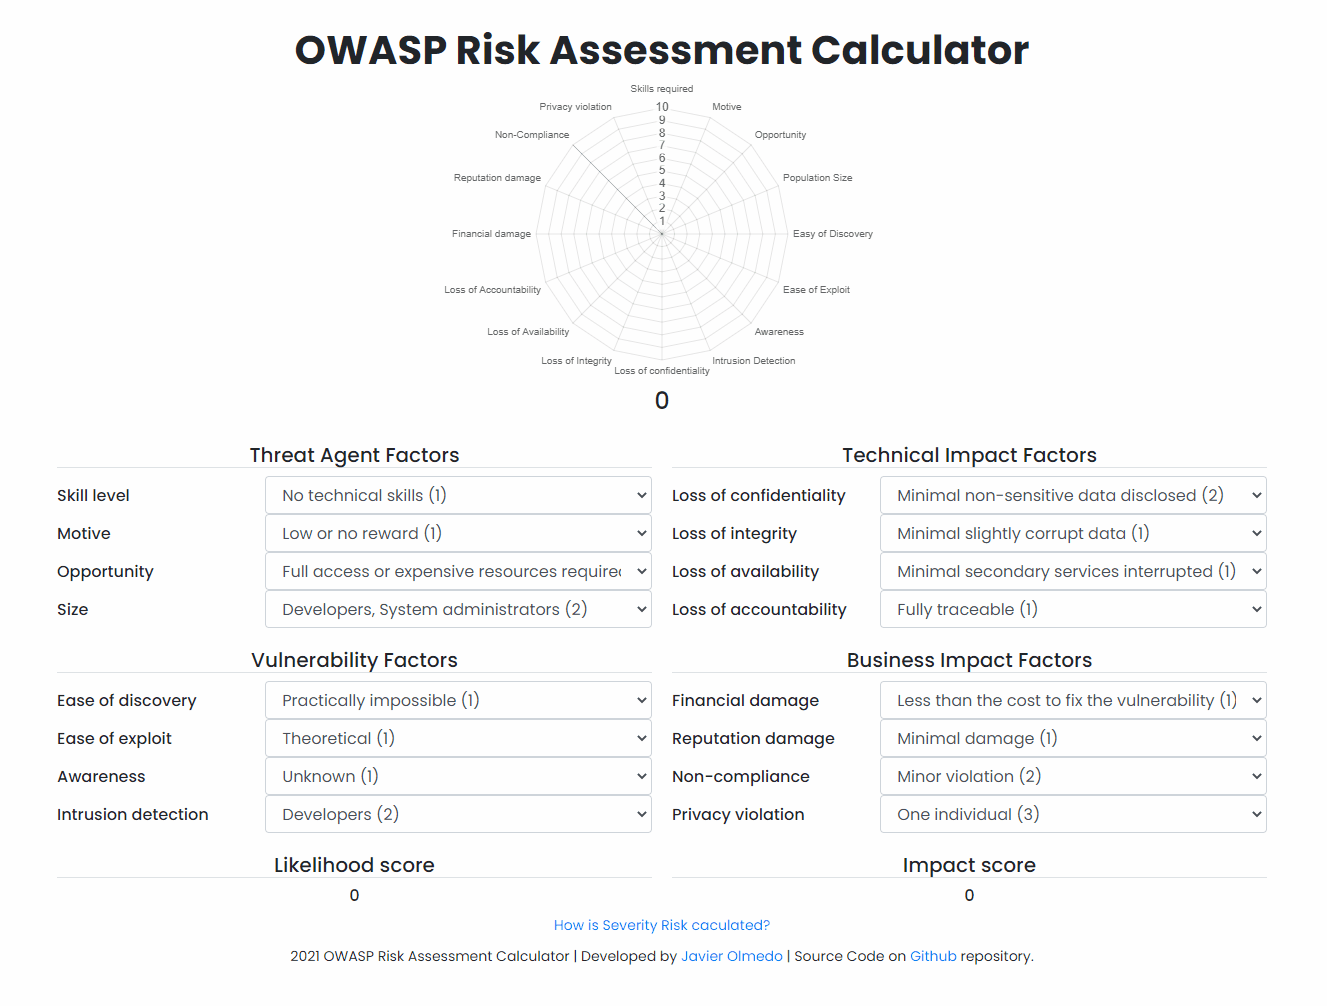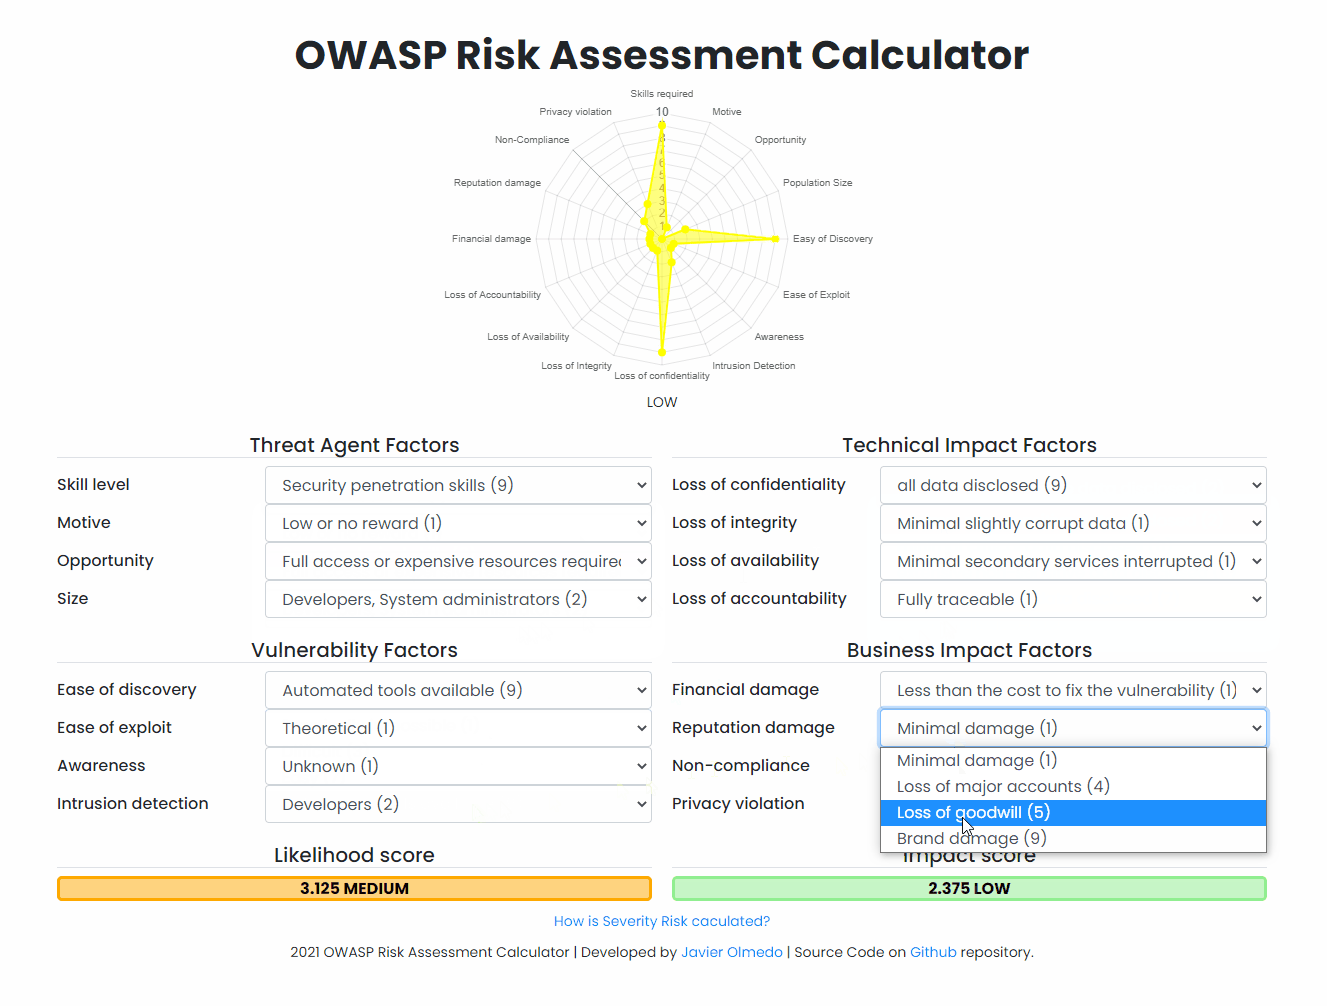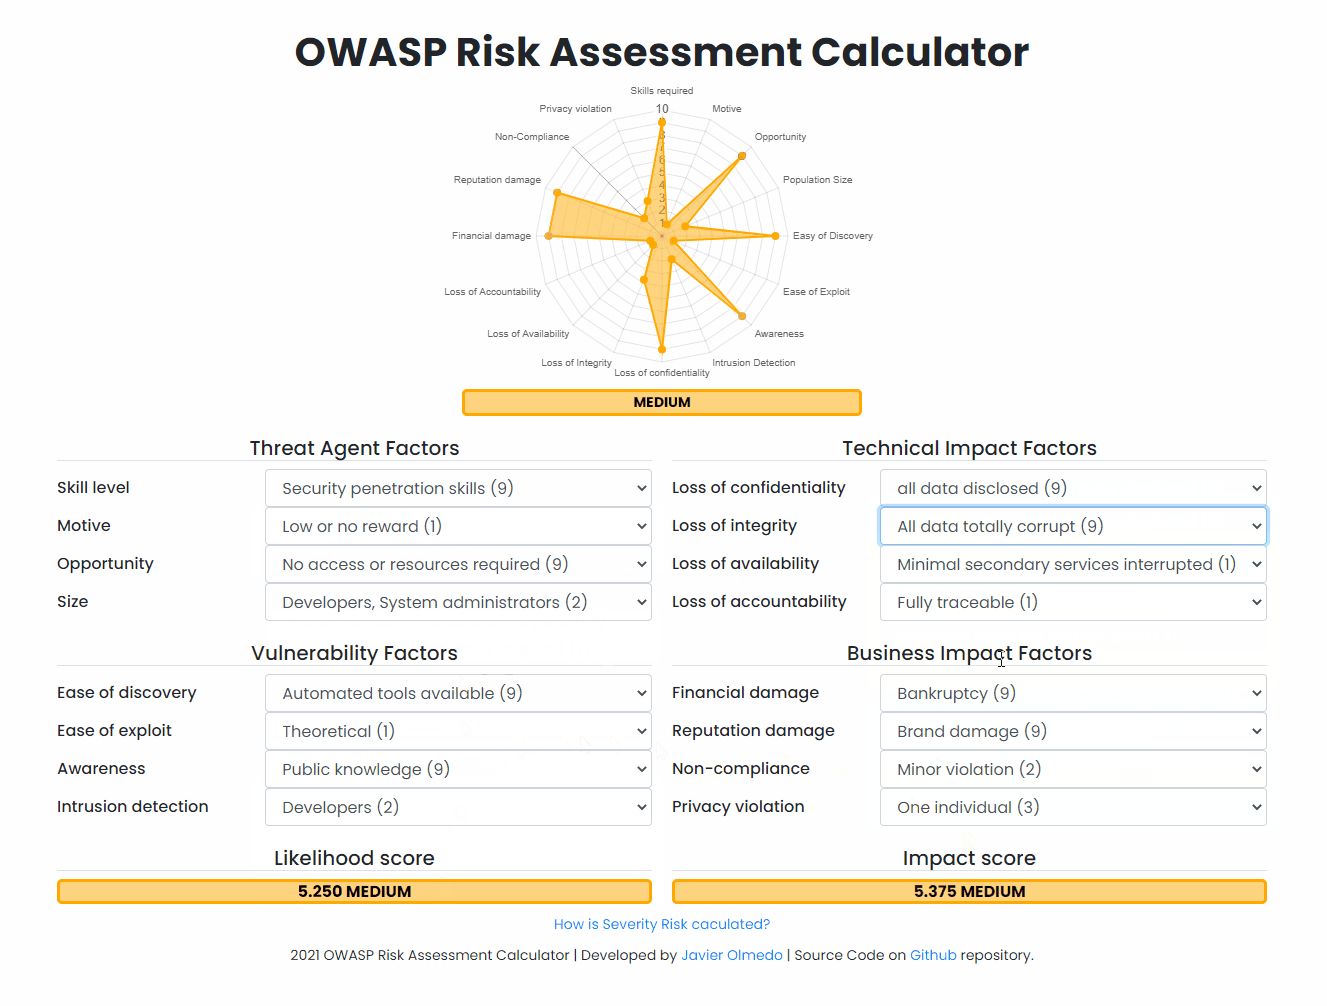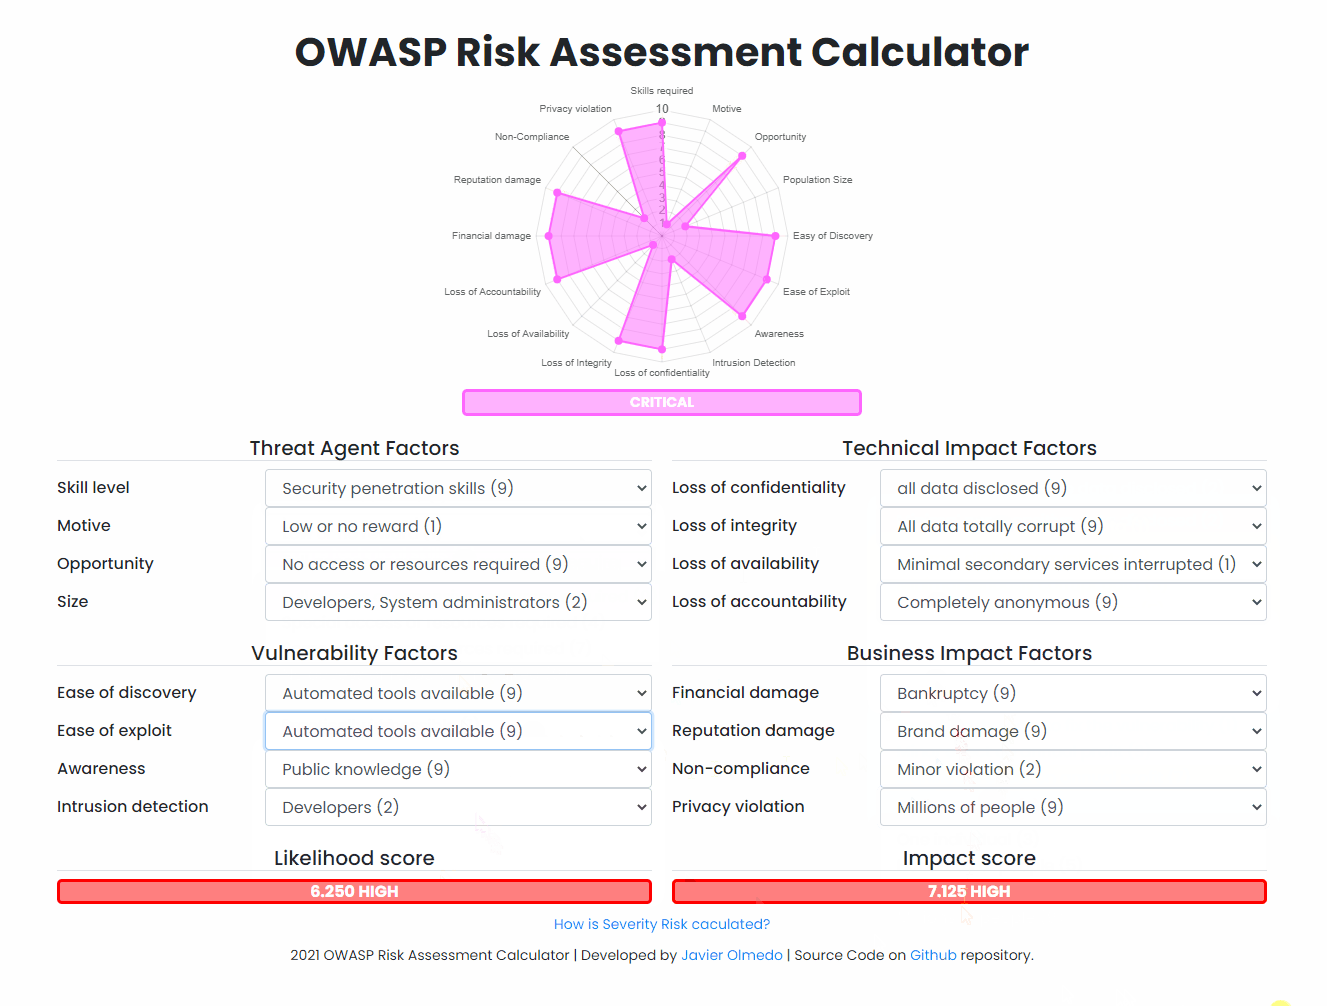 javierolmedo/owasp-calculator
🧮 Онлайн-калькулятор для оценки риска веб-уязвимостей на основе OWASP Risk Assessment
 xoreaxeaxeax/schrodingers-toctou
Обнаружение создаваемых компилятором загрузок из памяти, которые превращают безопасный код на C в TOCTOU-уязвимости. Включает автоматизированный…

 nccgroup/goatcasino
Это намеренно уязвимый Truffle-деплой смарт-контрактов, предназначенный для того, чтобы позволить тем, кто интересуется безопасностью…
 aloshdenny/reverse-synthid-text
обратная разработка SynthID для текста
 doyensec/csptplayground
CSPTPlayground — это открытая песочница для поиска и эксплуатации Client-Side Path Traversal (CSPT).
 movemaverick/move-vulnerability-database
База данных уязвимостей Move
 mistymntncop/cve-2023-3079
Эксплойт Proof-of-concept для CVE-2023-3079, уязвимости путаницы типов в Chrome V8, с подобранными материалами и ресурсами по анализу первопричины.
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618/109619 — pre-auth RCE в PHP session.upload_progress. Исследование эксплойта: удалённая цепочка обхода ASLR, PoC и анализ патча.

 pbnj/infosec-interview-questions
🗒️ [в разработке] подборка вопросов для собеседований на позиции в сфере информационной безопасности
 huntandhackett/concealed_code_execution
Инструменты и технические статьи, описывающие методы атак, основанные на сокрытии выполнения кода в Windows








