
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2018-9995-rs — POC для CVE-2018-9995, написанный на Rust. | Kitploit

Инструменты/GitHubGitHub/0xdamian/cve-2018-9995-rs
РазведкаАнализ уязвимостейЭксплуатацияСбор информацииТестирование на ПроникновениеОбучение и Образование
GitHub0xdamian/cve-2018-9995-rs

CVE-2018-9995-rs

POC для CVE-2018-9995, написанный на Rust.

Репозиторий
9713381 год назадПроверено Kitploit
Поделиться

Обзор

Этот репозиторий содержит proof-of-concept (PoC) эксплойт, реализованный на Rust, направленный на CVE-2018-9995. Код предназначен только для исследовательских и образовательных целей.

Детали CVE

  • Идентификатор: CVE-2018-9995

  • Описание: Эксплойт proof-of-concept, демонстрирующий уязвимость (подробности см. в публичных уведомлениях).

Требования

  • Инструментарий Rust (стабильный) — rustc и cargo.

  • Linux или любая платформа, поддерживаемая Rust.

Использование

Репозиторий является PoC. Типичное использование (пример):

cargo run -- IP PORT

Например:

cargo run -- 0.0.0.0 85

По умолчанию используется порт 80, если он не указан.

how-it-works

Поиск уязвимых устройств

Google Dork

intitle:"DVR Login"
googlePOC

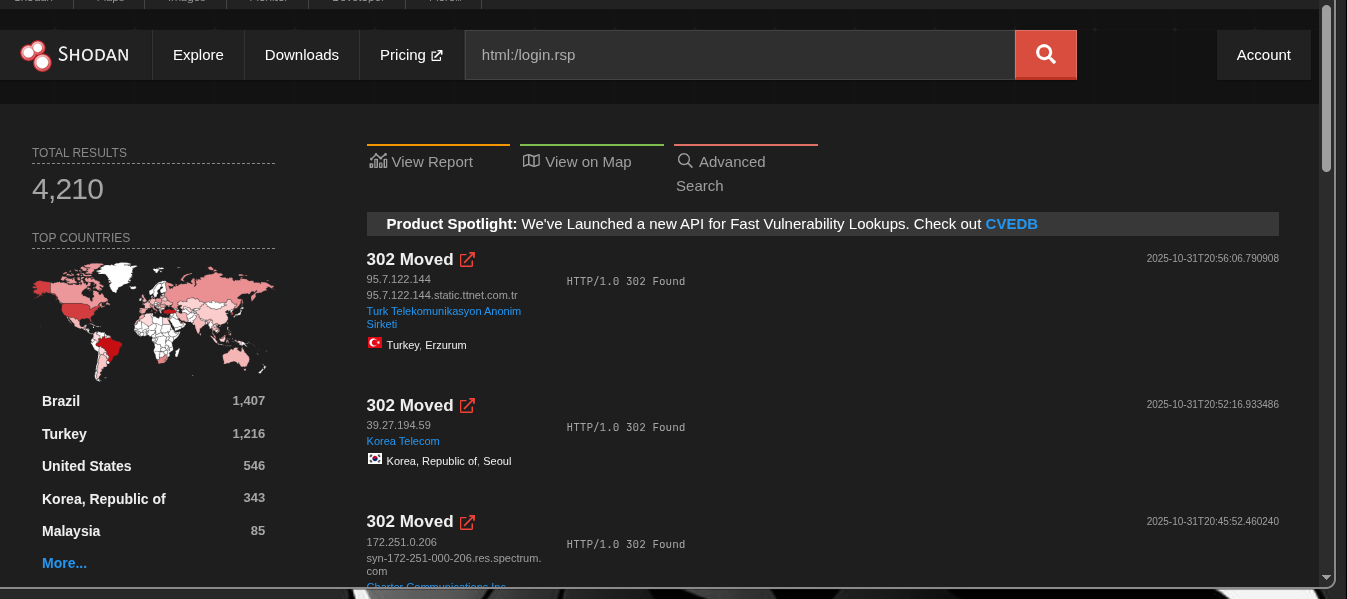
Shodan (shodan.io)

"Server GNU rsp/1.0"
image

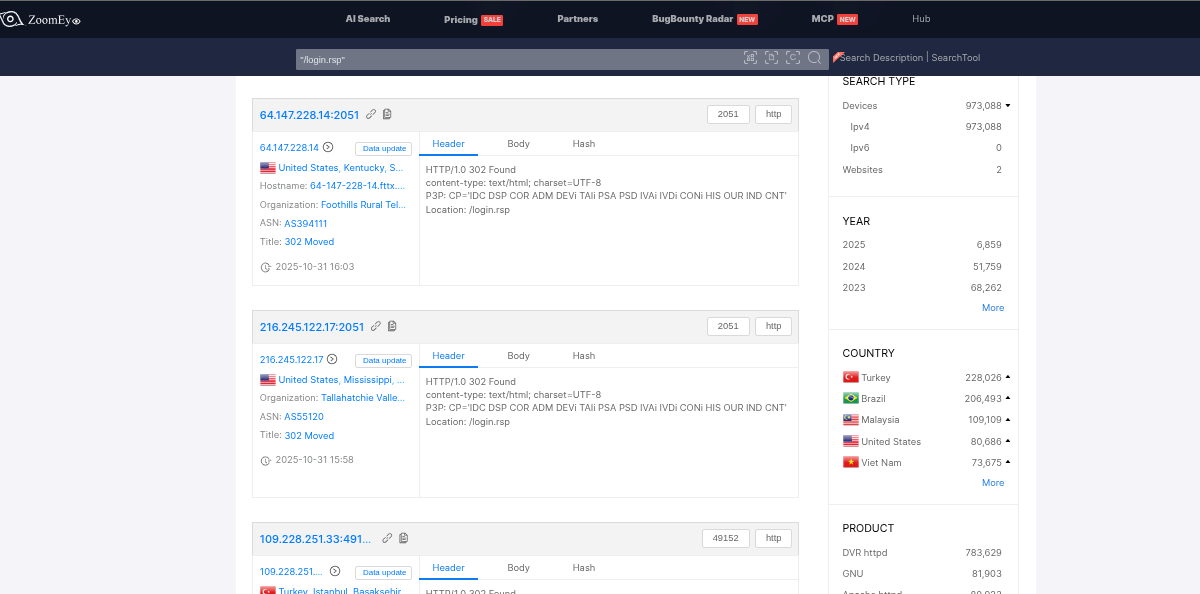
Zoomeye (zoomeye.ai)

"/login.rsp"
image

Просмотр прямых трансляций

Для просмотра прямых трансляций с скомпрометированных камер видеонаблюдения необходим браузер, поддерживающий ActiveX. Все современные браузеры прекратили поддержку ActiveX, поэтому один из немногих способов смотреть прямые трансляции — использовать Internet Explorer. Вы можете установить виртуальную машину Windows 7 или использовать «Режим IE» в Edge на Windows 10/11.

image

Благодарности

  • Автор: 0xDamian, @damnsec1 в Twitter

  • Ссылки: https://nvd.nist.gov/vuln/detail/cve-2018-9995 (База данных CVE), https://github.com/ezelf/CVE-2018-9995_dvr_credentials (Python POC)


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →