
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 farazsth98/poc-cve-2025-38352
Это доказательство концепции для CVE-2025-38352, уязвимости в реализации таймеров CPU POSIX в ядре Linux. В бюллетене Android за сентябрь 2025 года…
 al1ex/awesome-pentest
Коллекция инструментов для тестирования на проникновение
 67-6f-64/antioreans-codedevirtualizer
Плагин для IDA 6.8, который выполняет девиртуализацию виртуальной машины FISH от Themida (2.2.5.0-2.2.7.0), восстанавливая нативный код из защищённых…
 cobalt-strike/eden
Доказательство концепции UDRL для Cobalt Strike, созданный с помощью Crystal Palace, который объединяет технику потоковой передачи страниц Рафаэля…
 kingsabri/jwtear
Модульный инструмент командной строки для парсинга, создания и манипуляции JWT-токенами для хакеров
 owasp/owasp-mcp-governance-and-risk-project
Проект, ориентированный на управление и оценку рисков в безопасности приложений, предоставляющий ресурсы и фреймворки для повышения зрелости…
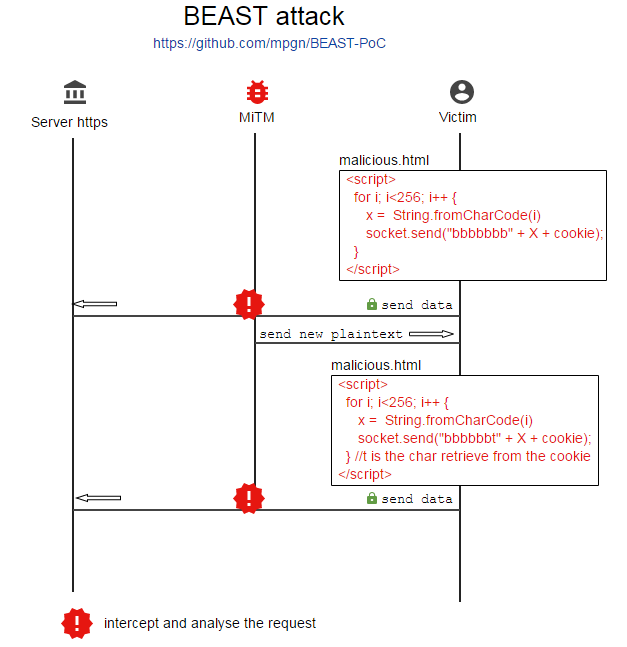 mpgn/beast-poc
:muscle: Доказательство концепции атаки BEAST против SSL/TLS CVE-2011-3389 :muscle:
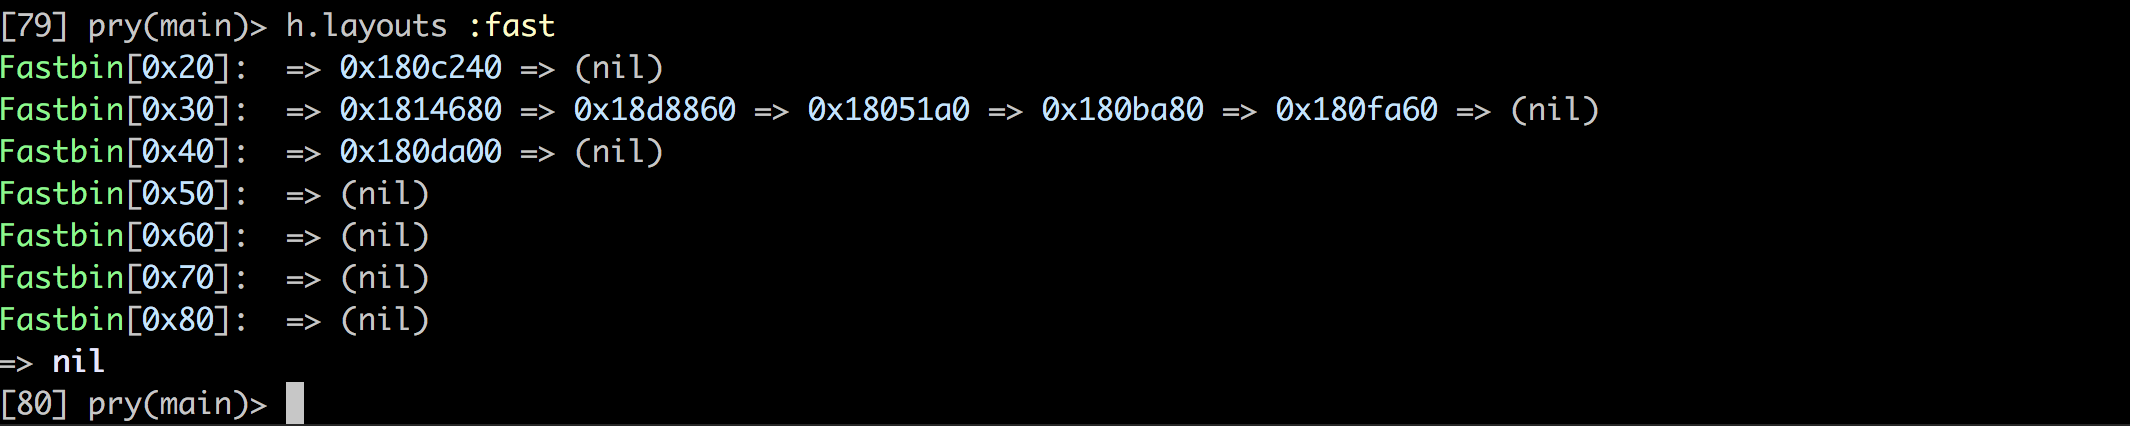 david942j/heapinfo
Интерактивная информация о памяти для взлома / эксплуатации
 0xkirisame/spica
Обнаружитель руткитов для Linux на основе eBPF, использующий многоканальный кросс-просмотровый анализ (sched_switch, NMI, /proc) для обнаружения…
 heptagrams/heptagram
Этот проект используется для сбора раскрытых в интернете EXP/POC и обеспечивает проектную поддержку команды безопасности Heptagram.
 ashemery/anti-forensics
Репозиторий для отслеживания антифорензических методик

 rawsec/rawsec-cybersecurity-list
Курируемый перечень инструментов и ресурсов по кибербезопасности, охватывающий тестирование на проникновение, криминалистику, OSINT,…
 vladko312/research_successful_errors
Whitepaper, описывающий техники Error-Based и Boolean Error-Based Blind для SSTI и инъекций кода, с универсальными пейлоадами для шести языков…
 haplessidiot/ageverificationbypass
Обход сервиса проверки возраста от redhat
 makuga01/cve-2024-48990-poc
PoC для CVE-2024-48990
 knowledge-wisdom-understanding/recon
Перечисление цели на основе результатов Nmap
 jonwiggins/xmloxide
Чистая реализация libxml2 на Rust
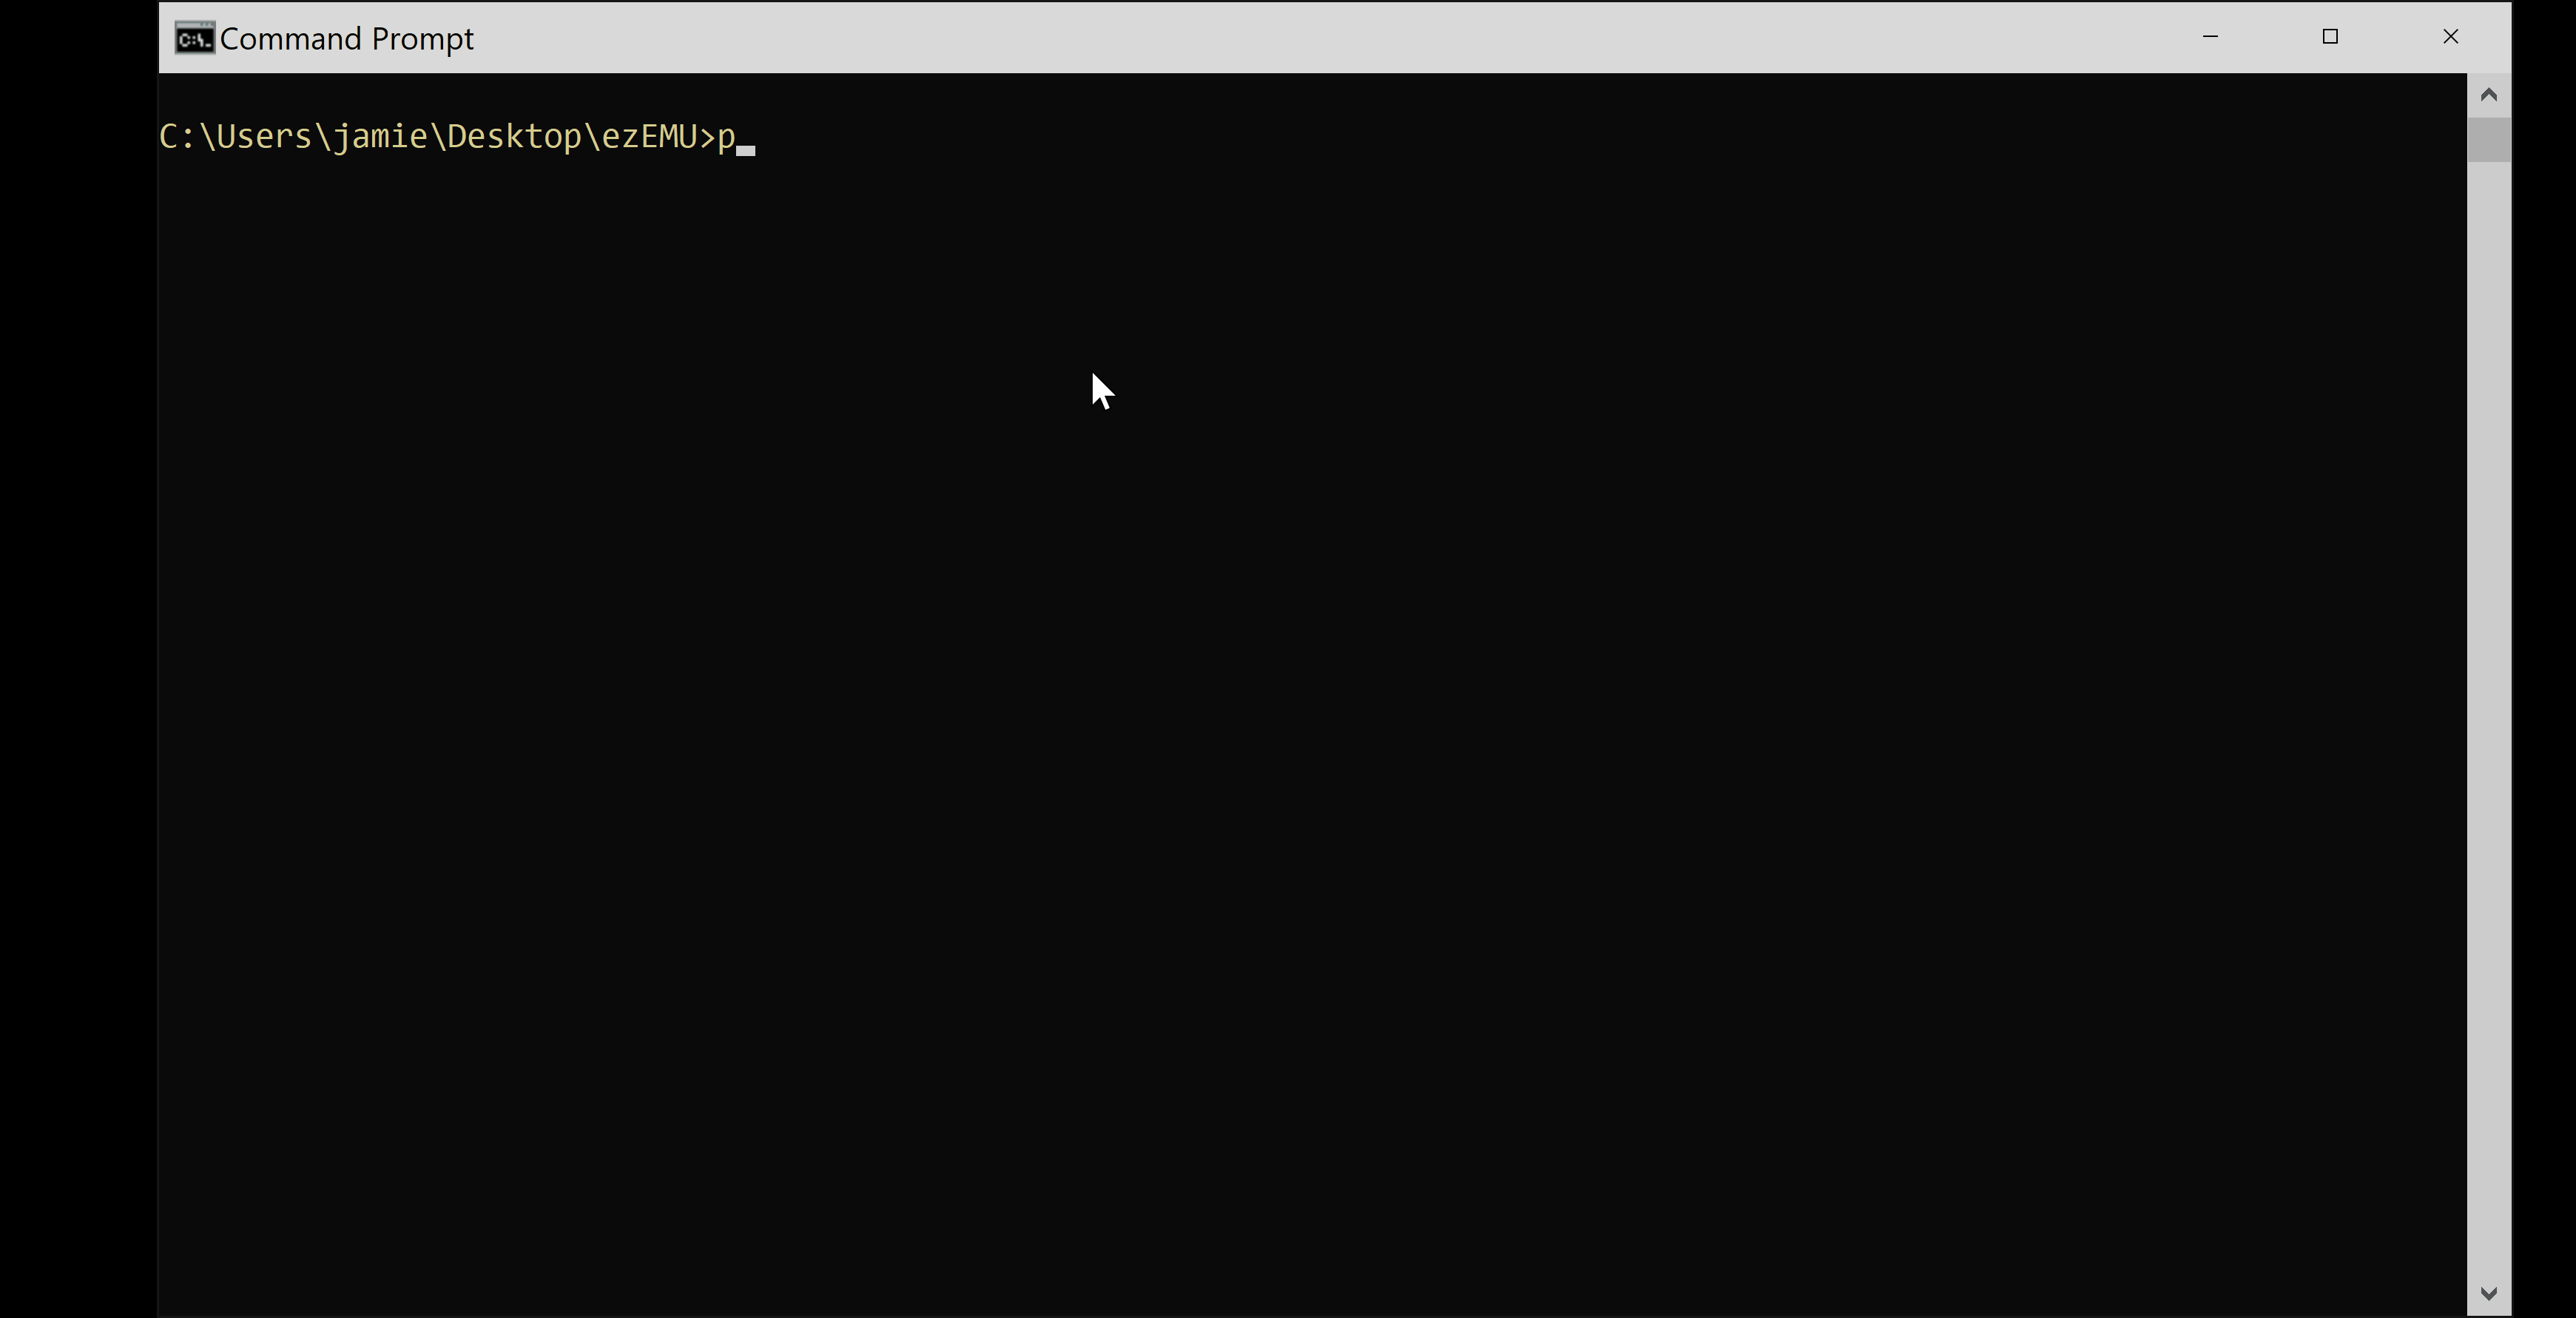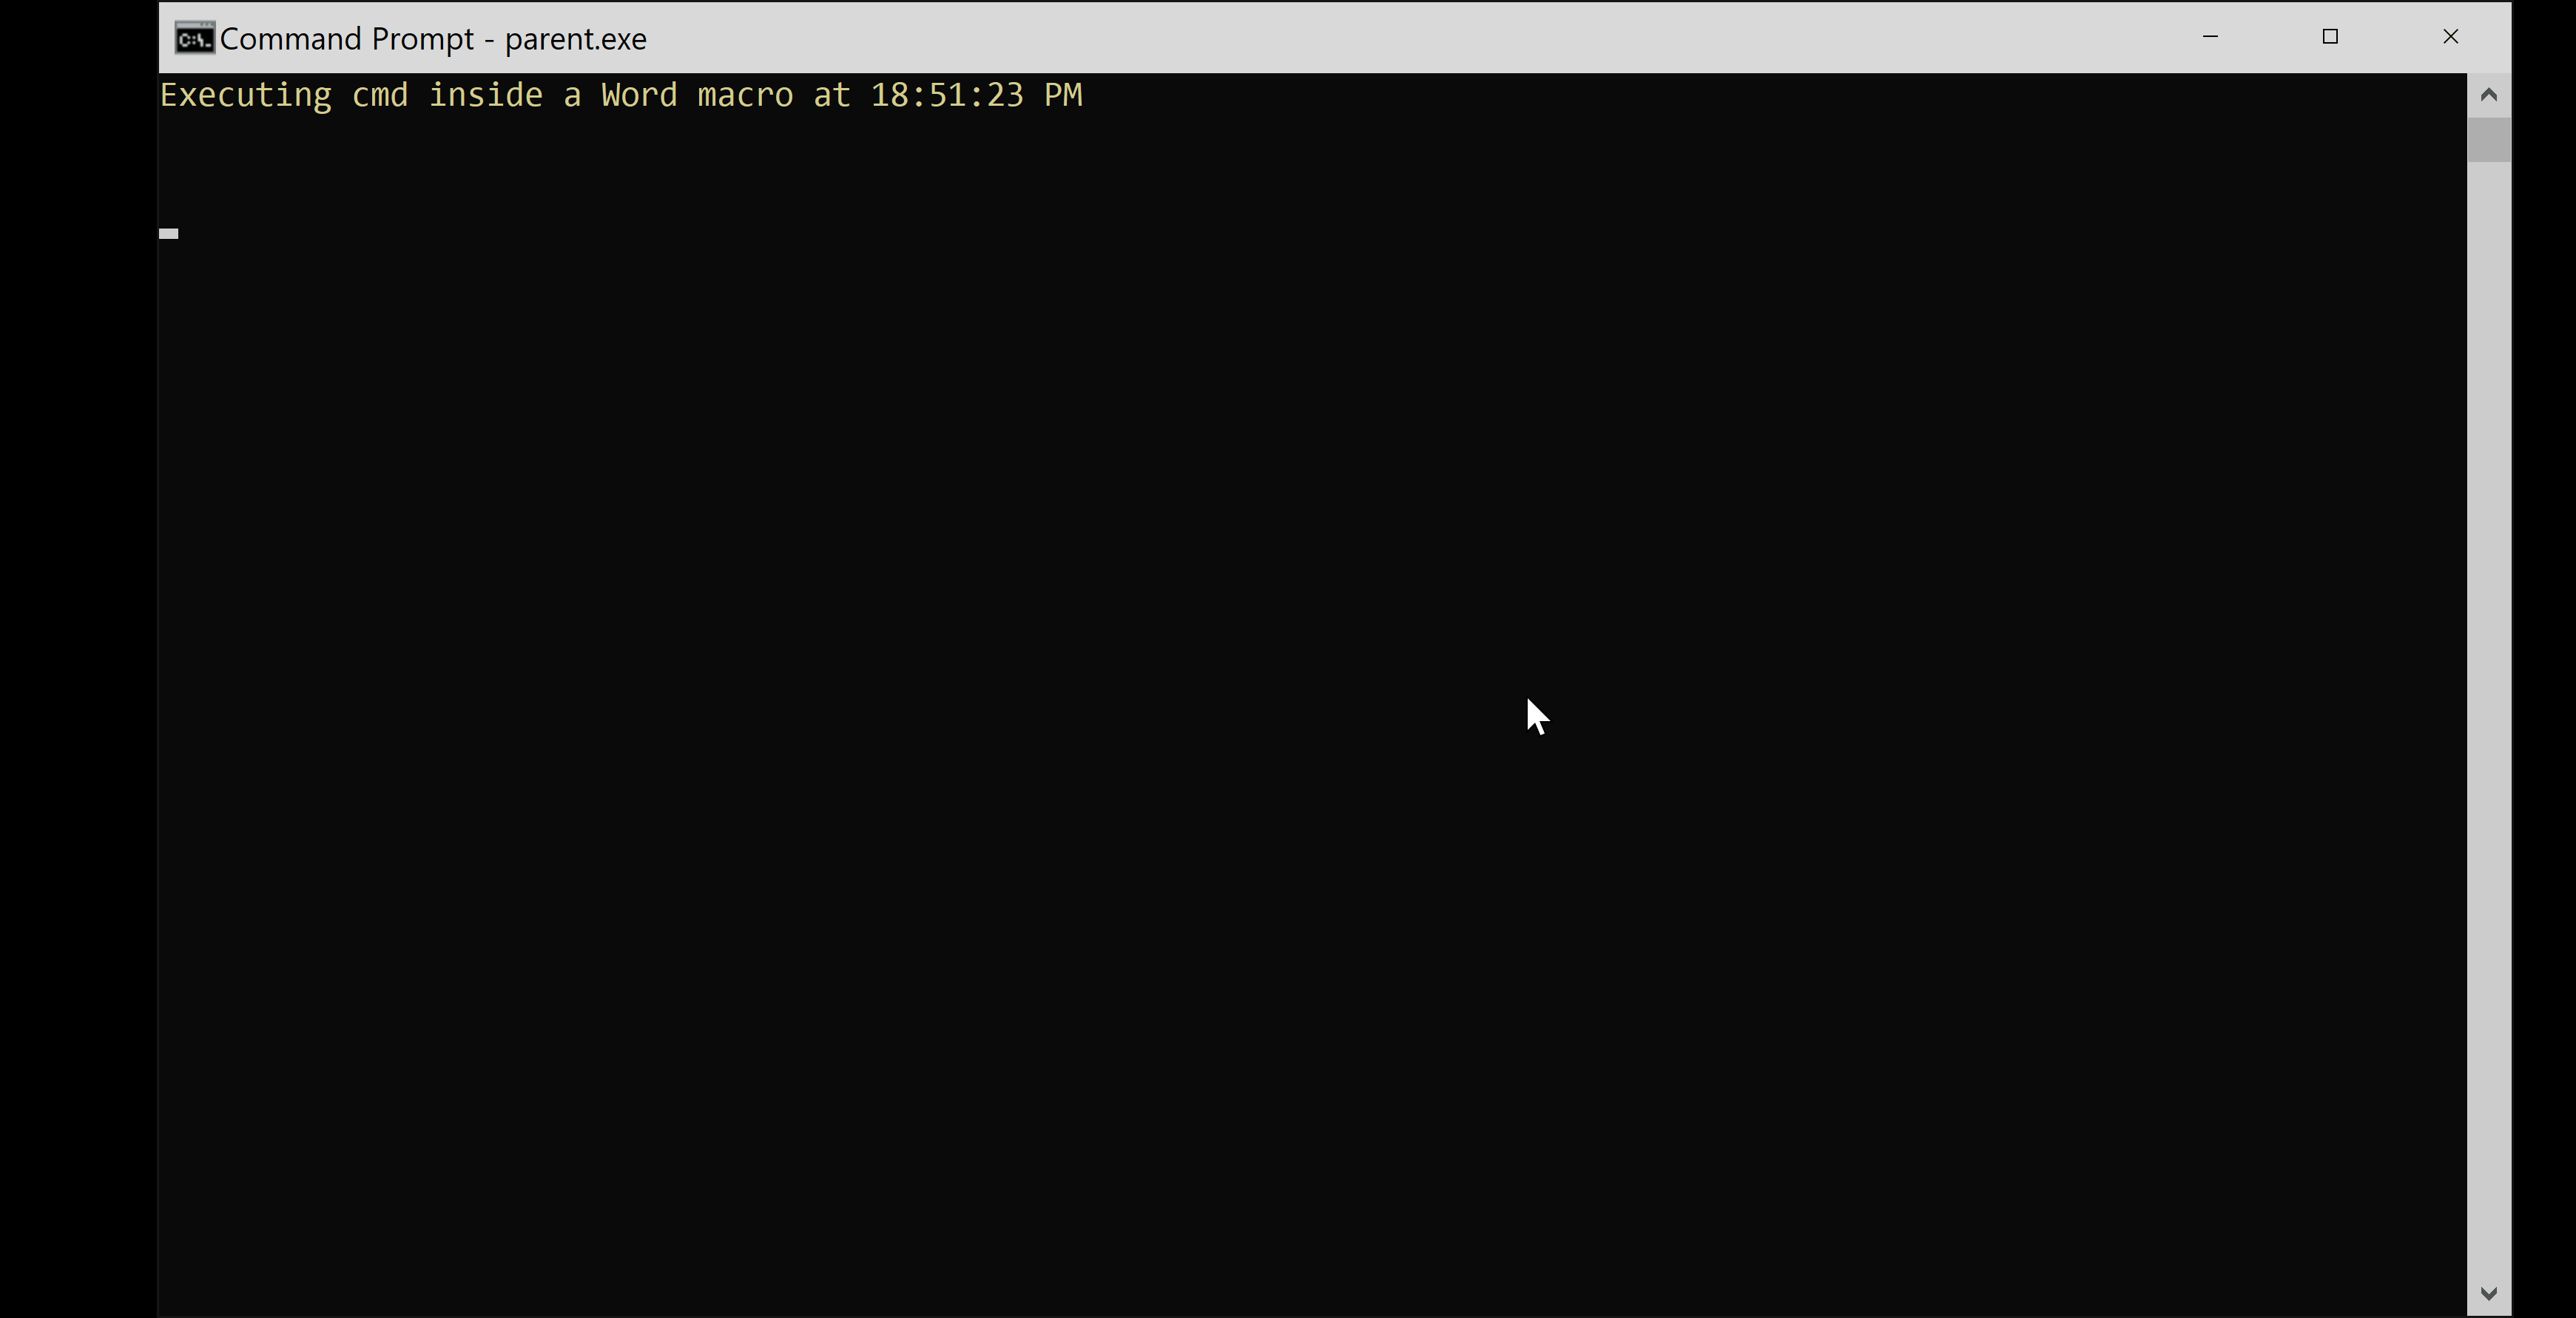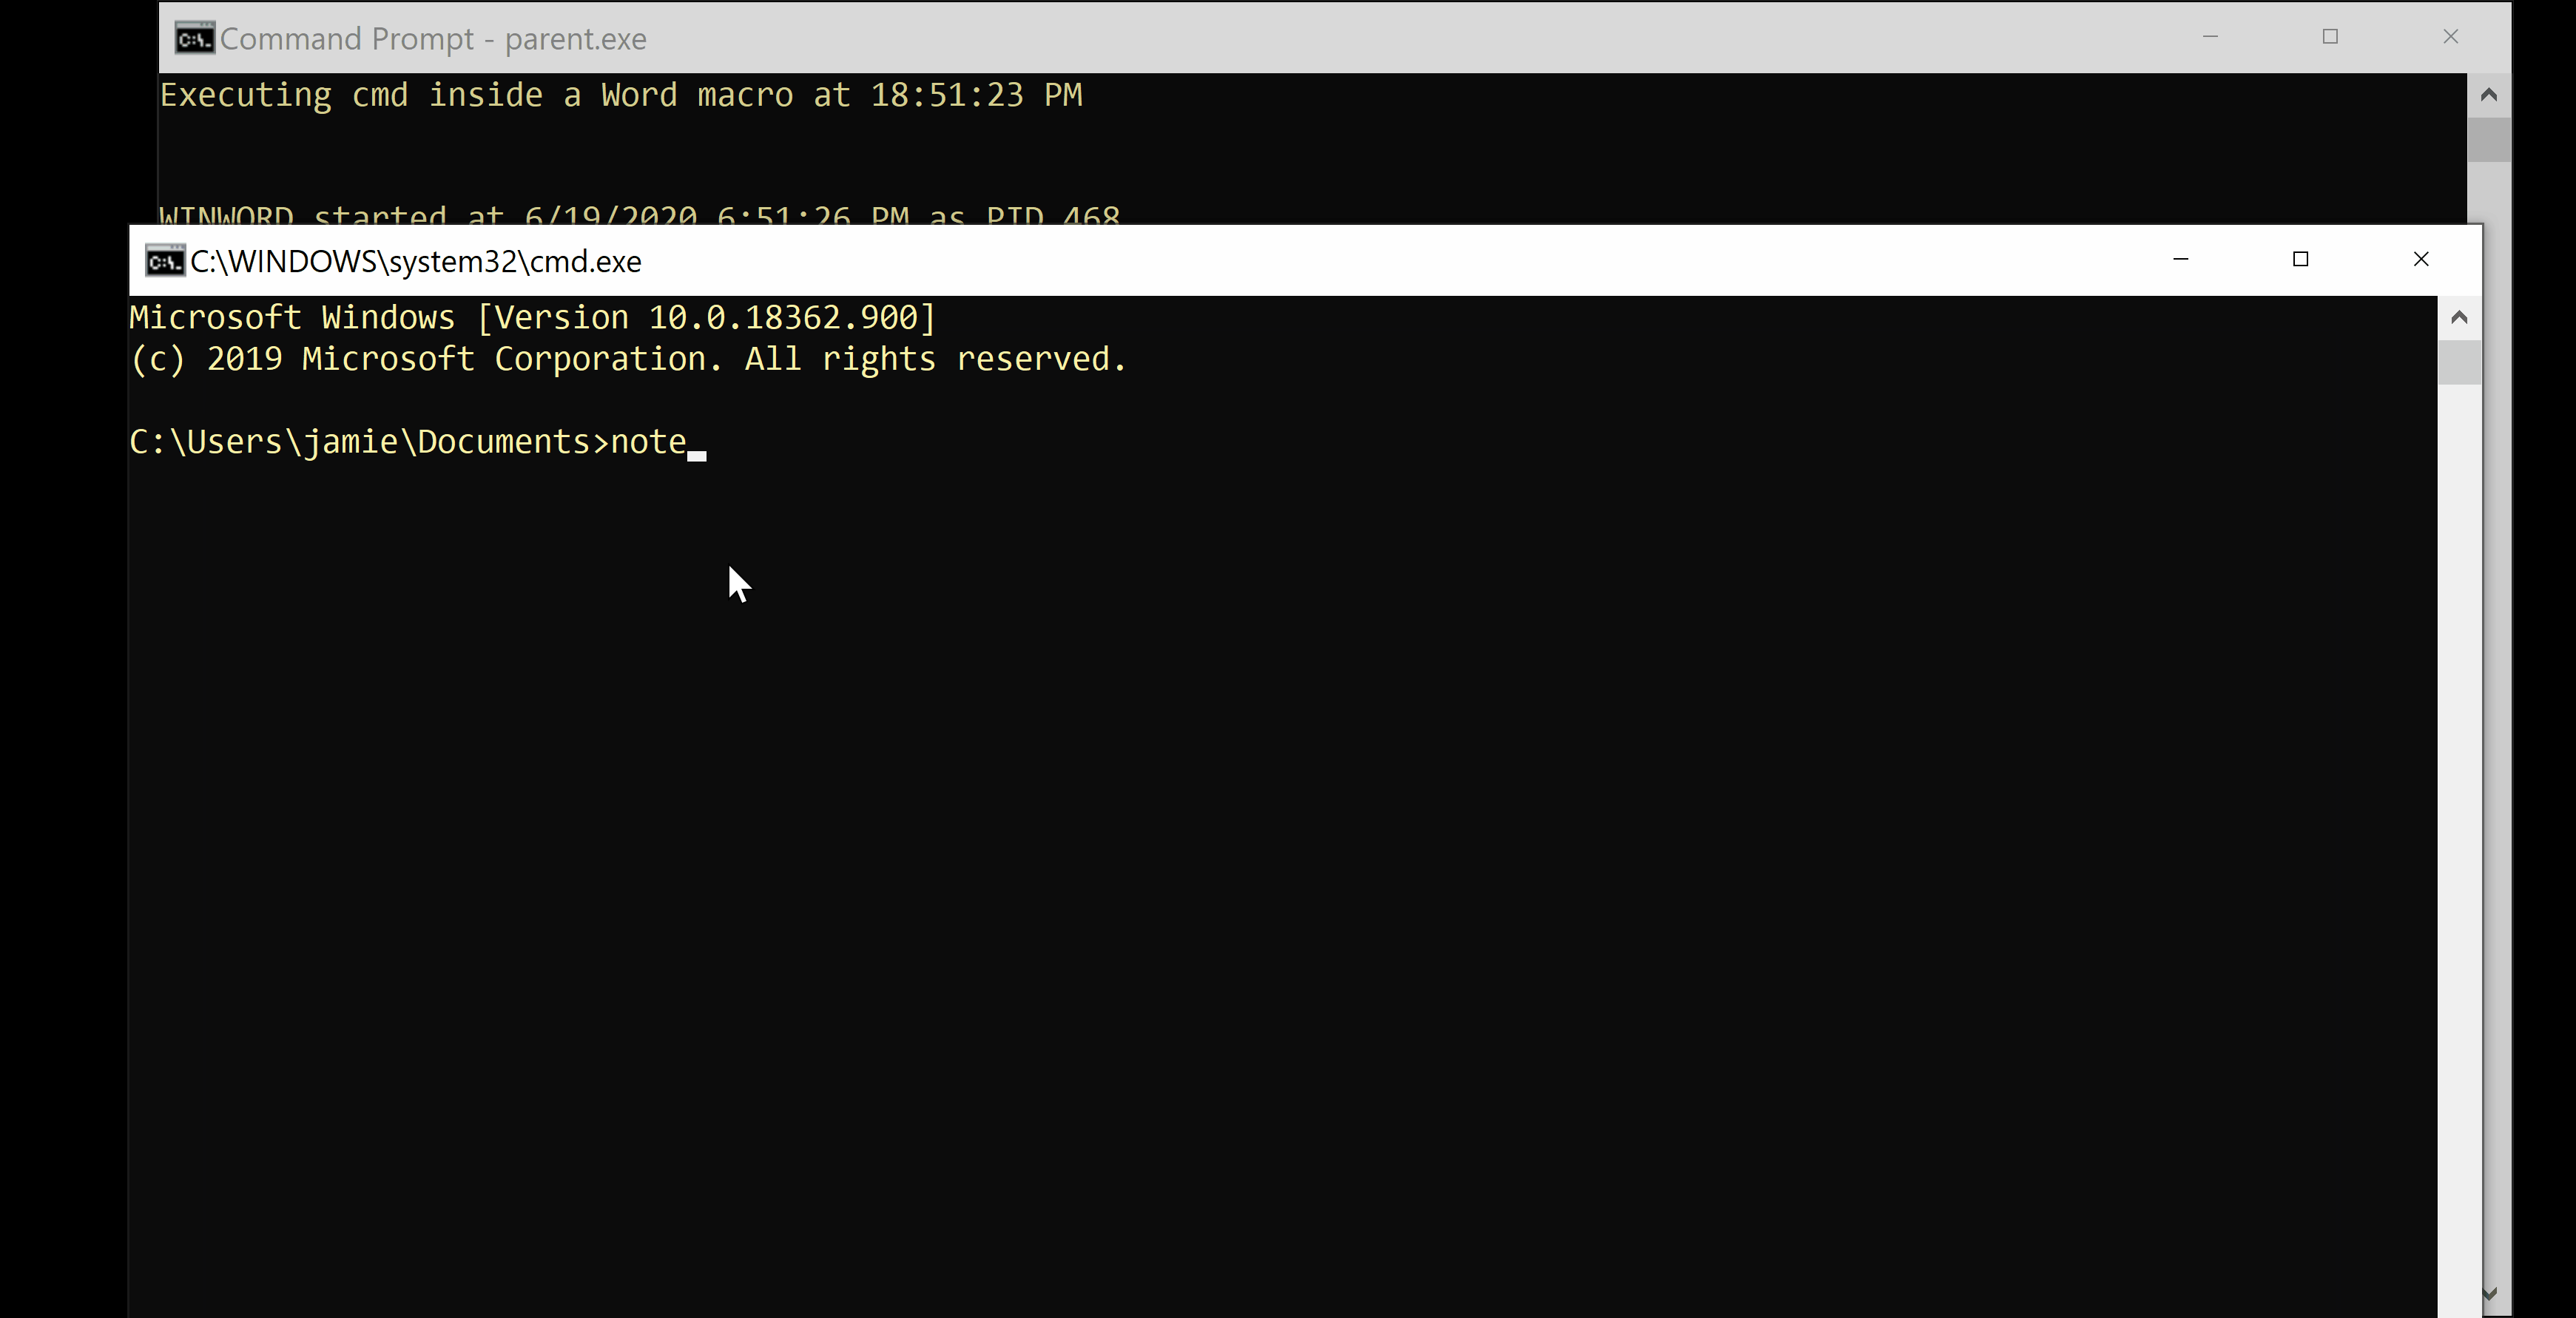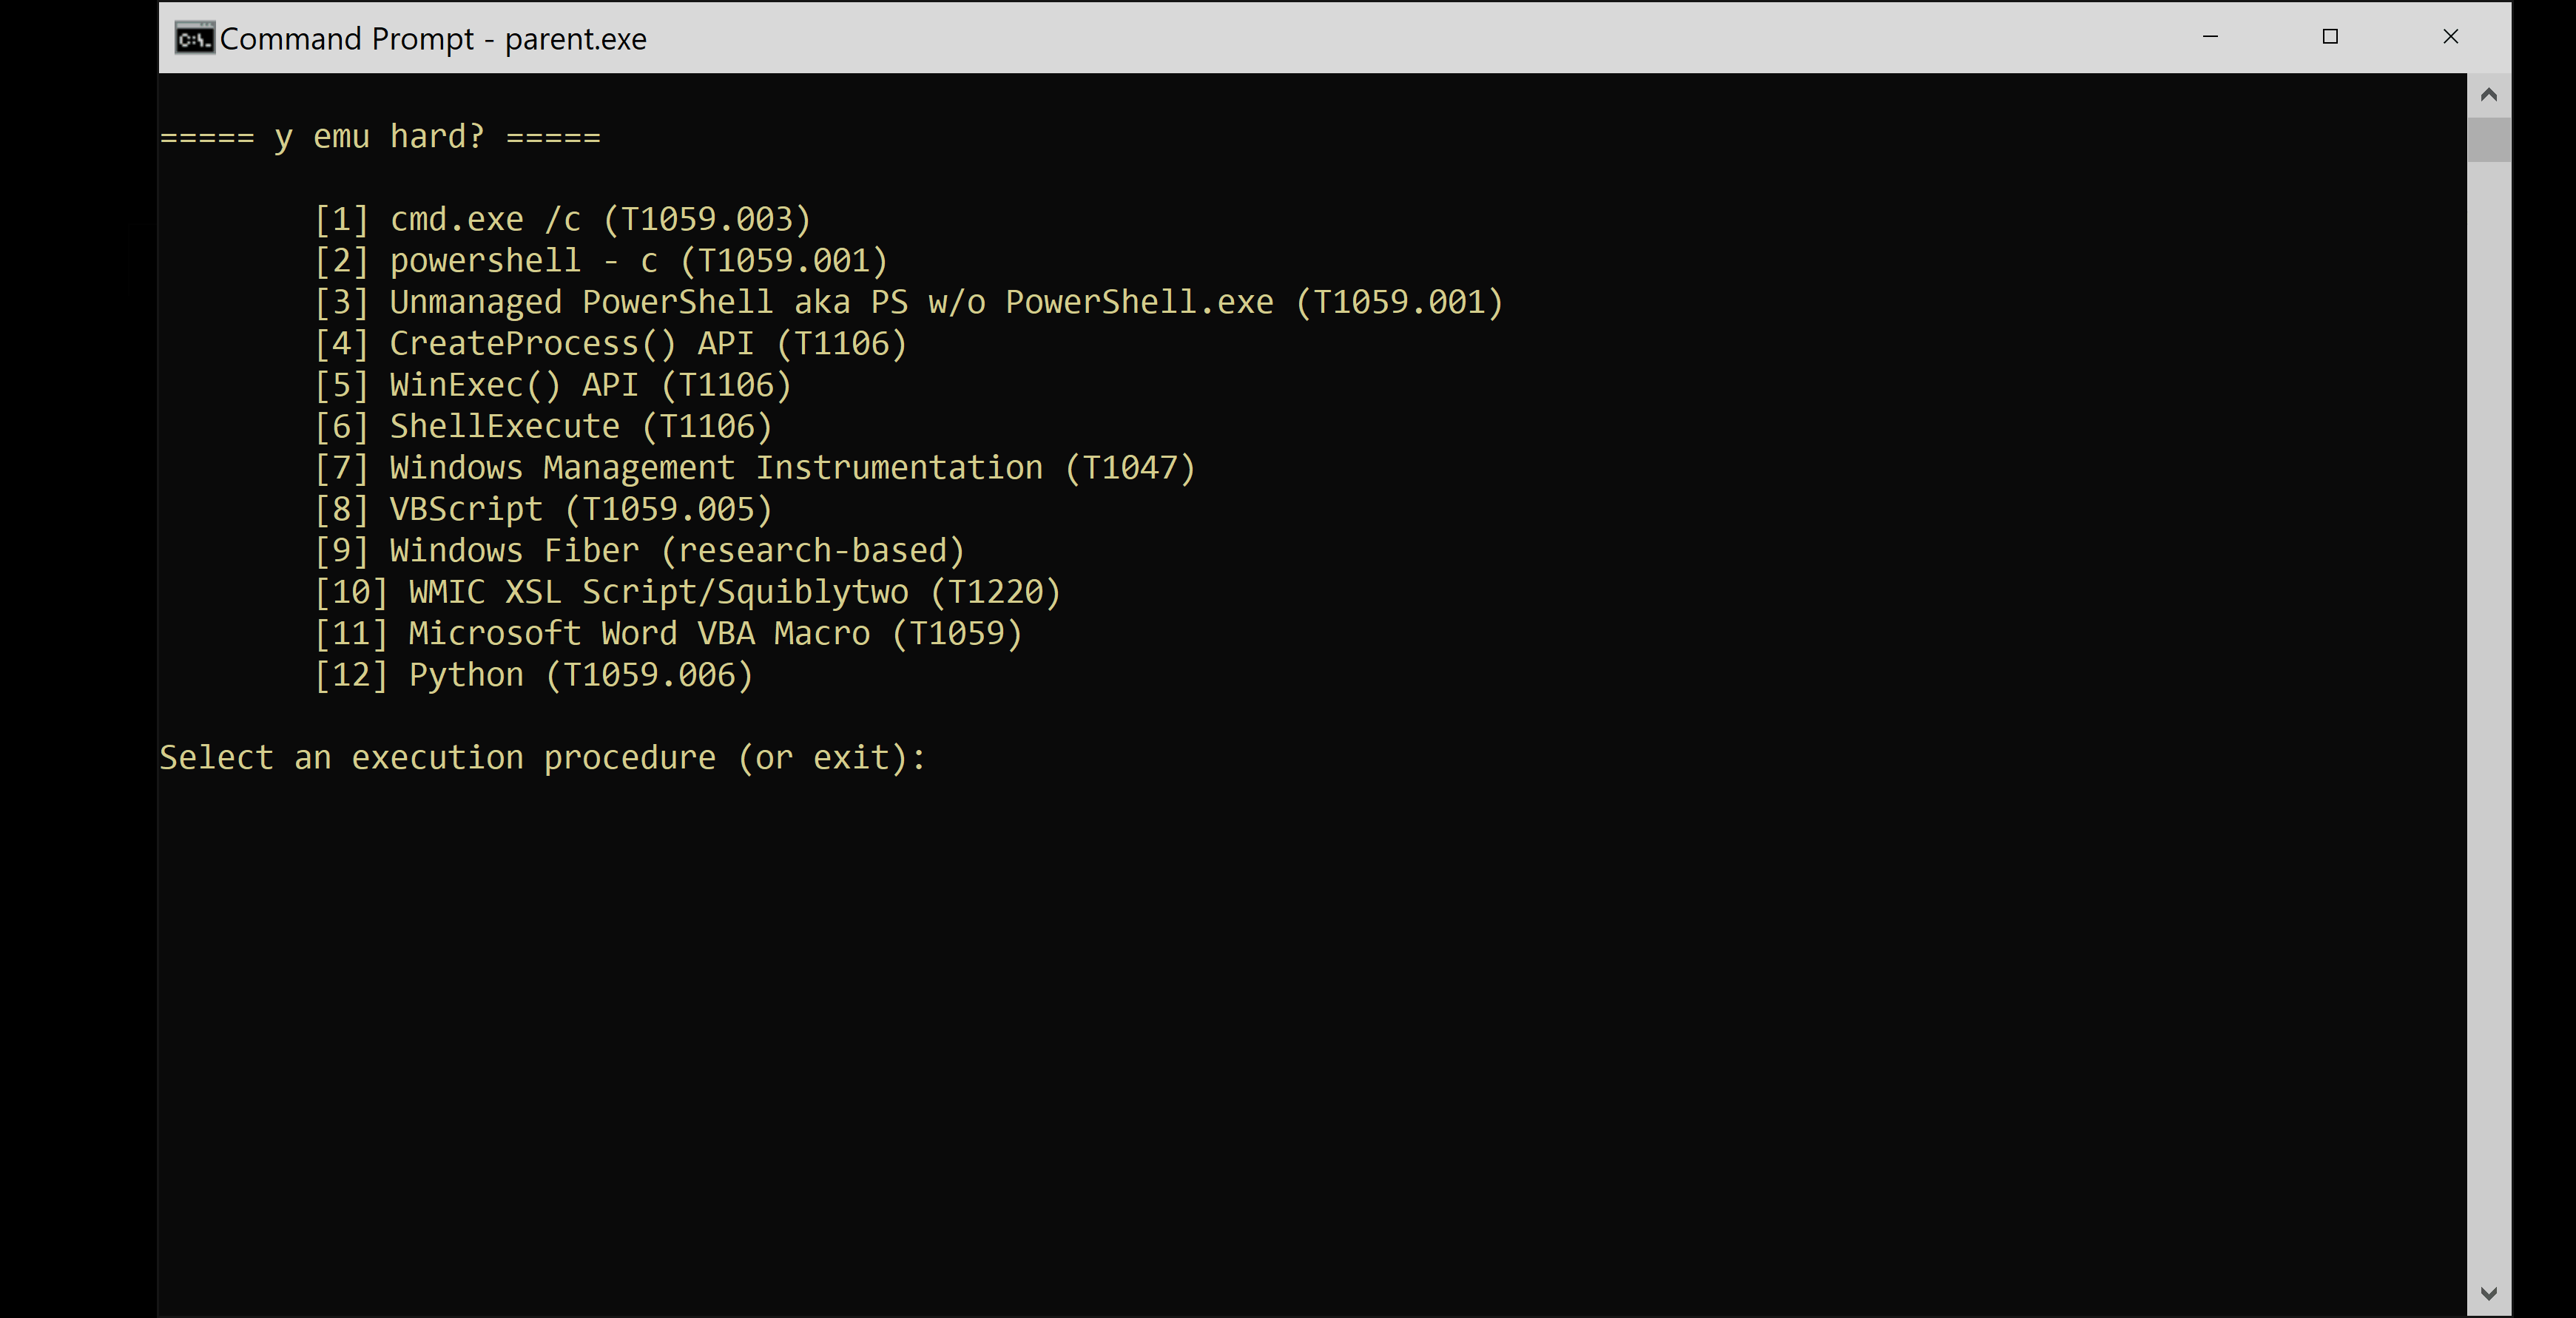 jwillyamz/ezemu
Смотри на противника, действуй как противник: Простое выполнение команд для настройки защиты/исследований (теперь с большим количеством ELF на полке)








