Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/commando-x/vuln-bank-mobile
Безопасность AndroidАнализ уязвимостейОбратная инженерияЭксплуатация веб-приложенийКриптографияCTFТестирование на ПроникновениеМобильная безопасностьАутентификация

Описание

Преднамеренно уязвимое мобильное банковское приложение, предназначенное для практики тестирования безопасности мобильных устройств. Содержит распространенные уязвимости, встречающиеся в реальных приложениях, что делает его идеальной платформой для специалистов по безопасности, разработчиков и энтузиастов для изучения мобильного пентеста..

Обучение и Образование
Лаборатории и Практика
GitHubcommando-x/vuln-bank-mobile

vuln-bank-mobile

Репозиторий
10043581 год назадПроверено Kitploit
Поделиться

💳 Мобильное приложение Vulnerable Bank

логотип

Vulnerable Bank — это намеренно небезопасное мобильное приложение, созданное для инженеров по безопасности, пентестеров и изучающих безопасность мобильных приложений, чтобы практиковать и демонстрировать реальную эксплуатацию небезопасных практик программирования.

Это мобильное приложение выступает в качестве интерфейса для Vulnerable Bank API — намеренно уязвимого веб-API с типичными банковскими функциями.


📥 Скачать и запустить мгновенно (рекомендуется)

🆕 Теперь вы можете скачать скомпилированный .apk напрямую из GitHub Releases.

  • 📦 Скачать последний APK
  • ⚠️ Включите Установку из неизвестных источников на вашем Android-устройстве
  • 🚫 Не нужно ничего собирать — просто установите и начинайте тестирование!

Этот APK включает все уязвимые функции, статические секреты и работает офлайн с вашим собственным хостингом API-сервера.


📲 Функции

  • 🔓 Небезопасный вход с жёстко заданными учётными данными
  • 🔍 Debug API endpoint, раскрытый в APK
  • 🛑 Хранение учётных данных и баланса в открытом виде в SharedPreferences
  • 🔑 Жёстко заданные JWT-токены в исходном коде
  • 🔒 Уязвимости OWASP Mobile Top 10, включая:
    • M1: Неправильное использование платформы
    • M2: Небезопасное хранение данных
    • M4: Небезопасная аутентификация
    • M5: Недостаточная криптография
    • M9: Обратная разработка
  • 💾 Статические секреты, раскрытые в AndroidManifest.xml
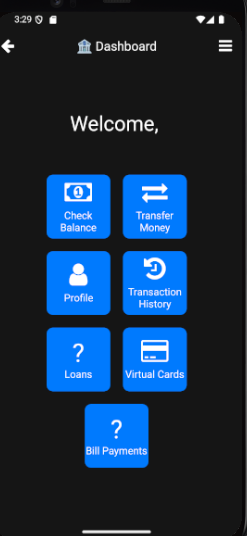
  • 📱 Эмулирует реалистичное банковское приложение с:
    • Проверка баланса
    • Перевод денег
    • История транзакций
    • Кредиты
    • Виртуальные карты
    • Скрытая панель только для администратора

🧪 Для кого это?

Специалисты по безопасности, студенты и преподаватели, которые хотят:

  • Практиковать тестирование безопасности Android (JADX, Frida, MobSF, Burp Suite и т.д.)
  • Демонстрировать риски OWASP Mobile Top 10
  • Строить или демонстрировать конвейеры DevSecOps для мобильных приложений
  • Запускать сценарии Capture-the-Flag (CTF) или внутренние лаборатории красной команды

🚧 Соберите самостоятельно (опционально)

🧱 Требования

  • Node.js v18+
  • Android Studio (с эмулятором или физическим устройством)
  • Java JDK 11+
  • Git

📦 Установка

git clone https://github.com/Commando-X/vuln-bank-mobile
cd vuln-bank-mobile
npm install

Запустите сервер Metro:

npx react-native start

В другом терминале:

npx react-native run-android

⚠️ Если тестируете на реальном устройстве, убедитесь, что:

  • Обновите API_BASE в App.tsx, указав IP вашего сервера
  • Разрешите HTTP-трафик, установив android:usesCleartextTraffic="true" в вашем манифесте

🧠 Занимательные задачи по безопасности внутри

  • Сможете ли вы извлечь JWT администратора?
  • Сможете ли вы обнаружить отладочный API и получить доступ к скрытым данным пользователей?
  • Сможете ли вы провести обратную разработку APK и найти учётные данные в SharedPreferences?
  • Сможете ли вы подделать запросы к API?

🧑‍💻 Заметки разработчика

  • Написано на React Native (TypeScript)
  • Иконки из react-native-vector-icons
  • Подходит для эмулятора, но может быть собран для реальных Android-устройств
  • Секреты намеренно размещены в:
    • Java/Kotlin исходном коде
    • SharedPreferences
    • AndroidManifest.xml

🛡 Отказ от ответственности

Это приложение предназначено строго для образовательных целей.
НЕ устанавливайте это приложение на реальные рабочие устройства и не используйте с реальными финансовыми данными.
Все конечные точки API намеренно небезопасны и должны использоваться только в изолированных тестовых средах.


📸 Скриншоты

изображение изображение изображение


👨‍🎓 Автор

Badmus Al-Amir
Инженер по безопасности • Сторонник безопасности API • Педагог по безопасности мобильных приложений
LinkedIn • GitHub


📂 Связанные проекты

  • 💻 Vulnerable Bank API (Flask)
  • 📱 Скрипты статического/динамического тестирования Android (Frida, MobSF и т.д.)

🏁 Лицензия

MIT — используйте, ломайте, учите с ним 🧠

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →