
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 thegenetic/cve-2026-2964-lab
Учебная лаборатория, демонстрирующая CVE-2026-2964 — уязвимость загрязнения прототипа (prototype pollution) в web-audio-recorder-js, приводящую к…
 terminat0r7031/composer-cve-2026-40261-cve-2026-40176-poc
Proof-of-concept, демонстрирующий уязвимости внедрения команд в драйвере Perforce для Composer, с двумя векторами атак и тестированием на основе…
 tansique-17/cve-2025-61456
Публичное раскрытие и proof-of-concept для отражённой XSS-уязвимости (CVE-2025-61456) в e-commerce проекте, включая технические детали, оценку CVSS и…
 tansique-17/cve-2025-61455
Публичное раскрытие и proof-of-concept для CVE-2025-61455, критической SQL-инъекции в E-commerce Project v1.0, включая технические детали, PoC и…
 tansique-17/cve-2025-61454
Публичное раскрытие и proof-of-concept для CVE-2025-61454, отражённой XSS-уязвимости в search.php проекта E-commerce Project v1.0, включая шаги…
 soltanali0/cve-2025-4476-exploit
Python-тестовый клиент, который отправляет HTTP GET-запросы с чрезмерно большими заголовками Authorization для вызова ошибок парсинга заголовков,…
 skoveit/cve-2026-34200
Proof-of-concept, демонстрирующий неаутентифицированный кросс-оригинальный захват Nhost MCP Server, позволяющий выгрузку базы данных, удаление таблиц…
 sivaadityacoder/cve-2026-22038
# Подробный анализ CVE-2026-22038 Анализ уязвимости CVE-2026-22038 — уязвимости высокой степени серьезности в блоках AutoGPT Stagehand, которая…
 shinycolumn/cve-2025-56802
Уязвимость генерации и управления ключами AES-CFB в настольном приложении Reolink
 shinycolumn/cve-2025-56801
AES-CFB IV Generation Vulnerability in Reolink Desktop Application
 shi10587s/sauercloude
0day VirtualBox 6.1.2 Escape для RealWorld CTF 2020/2021 CVE-2021-2119
 shalevo13/se7enslip
Сканер и тестер уязвимости CVE-2025-11001 в 7-zip
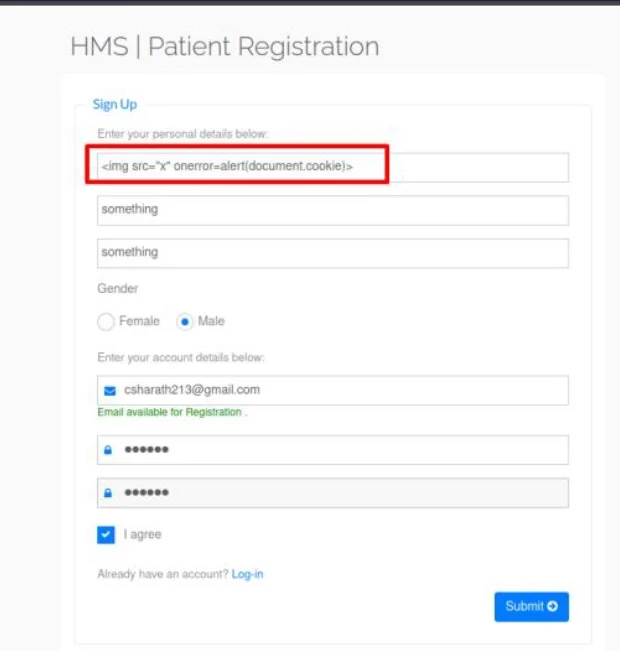 sharathc213/cve-2023-7173
# PoC для CVE-2023-7173, хранимый XSS в Hospital Management System 1.0, с настройкой Docker и шагами воспроизведения.
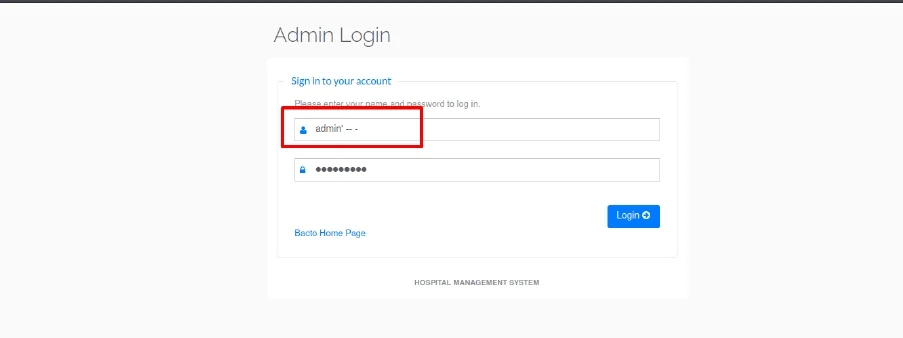 sharathc213/cve-2023-7172
Намеренно уязвимая система управления больницей, демонстрирующая SQL-инъекцию (CVE-2023-7172), с настройкой Docker и PoC для образовательного…
 sergicortesabadia/cve-2026-26198-analysis
Глубокое погружение в критическую SQL-инъекцию в Python-ORM Ormar — воспроизведение, исправление и тесты
 sdogancesur/log4j_github_repository
Эта работа включает инструменты для тестирования и улучшения CVE-2021-44228 (log4j).
 saykino/cve-2026-31281
Рекомендация, описывающая аутентифицированную уязвимость внедрения HTML в Totara LMS, затрагивающую версии до 19.1.5, позволяющую перехват сеансов и…
 saykino/cve-2025-56221
# Консультация по CVE-2025-56221 Консультация, описывающая CVE-2025-56221 — уязвимость ограничения скорости аутентификации в Ascertia SigningHub,…








