
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-56801 — AES-CFB IV Generation Vulnerability in Reolink Desktop Application | Kitploit

Инструменты/GitHubGitHub/shinycolumn/cve-2025-56801
Анализ уязвимостейЭксплуатацияКриптографияСтатьи и ИсследованияОбучение и Образование
GitHubshinycolumn/cve-2025-56801

CVE-2025-56801

AES-CFB IV Generation Vulnerability in Reolink Desktop Application
Репозиторий
281 год назадЕщё не проверено
Поделиться

CVE-2025-56801

Уязвимость генерации IV в AES-CFB в настольном приложении Reolink

1. Обзор

Reolink Icon
  • Название: Настольное приложение Reolink
  • Версия: 8.18.12
  • Производитель: Reolink
  • CWE: CWE-1204: Генерация слабого вектора инициализации (IV), CWE-321: Использование жёстко заданного криптографического ключа
  • CVSS: 5.1 СРЕДНИЙ
  • Векторная строка: CVSS:3.1/AV:L/AC:L/PR:N/UI:N/S:U/C:L/I:N/A:L

2. Краткое описание

Настольное приложение Reolink (версия 8.18.12) использует алгоритм AES-CFB для шифрования файлов конфигурации и других конфиденциальных данных.

Однако вектор инициализации (IV), используемый в этом процессе, обрабатывается некорректно, что приводит к уязвимости, позволяющей злоумышленнику легко расшифровать зашифрованные данные конфигурации.

3. Подробности

Следующий код показывает, что IV генерируется динамически во время выполнения:

{
  key: "fetchAesIv",
  value: function () {
    return window.napiDecrypt.getAesIv();
  },
}

Однако возвращаемое значение всегда представляет собой одну и ту же строку: bcswebapp1234567.

Это означает, что, хотя технически IV генерируется во время выполнения, фактически он является жёстко заданным и не обеспечивает дополнительной безопасности.

4. Доказательство концепции (PoC)

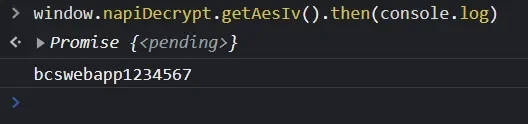
Пока приложение работает, значение IV можно получить динамически через консоль JavaScript в DevTools.

Функция window.napiDecrypt.getAesIv() возвращает Promise, который разрешается в постоянную строку bcswebapp1234567.
PoC

Это демонстрирует, что IV повторно используется во всех операциях шифрования, что нарушает лучшие практики криптографии.

5. Рекомендации

В режимах блочного шифрования, таких как CFB, CBC и OFB, повторное использование IV может позволить злоумышленнику предсказать шаблоны шифротекста, что в конечном итоге ставит под угрозу конфиденциальность данных. Для выполнения назначения IV необходимо динамически генерировать новое непредсказуемое значение.


6. Ссылки

  • https://www.cve.org/CVERecord?id=CVE-2025-56801
  • https://nvd.nist.gov/vuln/detail/CVE-2025-56801
  • https://github.com/shinyColumn/CVE-2025-56799
  • https://github.com/shinyColumn/CVE-2025-56802
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




