

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-7172 — Намеренно уязвимая система управления больницей, демонстрирующая SQL-инъекцию (CVE-2023-7172), с настройкой Docker и PoC для образовательного тестирования безопасности. | Kitploit
Инструменты/GitHubGitHub/sharathc213/cve-2023-7172
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьОбучение и ОбразованиеЛаборатории и Практика
GitHubsharathc213/cve-2023-7172

CVE-2023-7172

Намеренно уязвимая система управления больницей, демонстрирующая SQL-инъекцию (CVE-2023-7172), с настройкой Docker и PoC для образовательного тестирования безопасности.

Репозиторий
62302 лет назадЕщё не проверено
Поделиться

CVE-2023-7172

Обзор

Этот проект содержит уязвимую версию системы управления больницей (HMS), подверженную SQL-инъекциям (CVE-2023-7172). SQL-инъекция — это критическая уязвимость веб-приложений, которая может оказать серьёзное влияние на безопасность и функциональность системы.

Детали CVE

  • Идентификатор CVE: CVE-2023-7172
  • Тип уязвимости: SQL-инъекция
  • Затронутый компонент: страница входа администратора
  • Уязвимый параметр: username
  • Сведения о вендоре: phpgurukul.com
  • Уязвимая версия: Hospital Management System 1.0

Шаги воспроизведения (PoC)

Клонирование репозитория:

git clone https://github.com/sharathc213/CVE-2023-7172.git
cd CVE-2023-7172

Запуск Docker Compose:

docker-compose up -d

Доступ к странице входа администратора:

Откройте веб-браузер и перейдите на страницу входа администратора, обычно расположенную по адресу http://localhost:8080/hms/admin/

Первая попытка входа:

В поле «Имя пользователя» введите следующее:

admin' -- -

Заполните поле «Пароль» любым значением (в данном случае это не имеет значения). POC
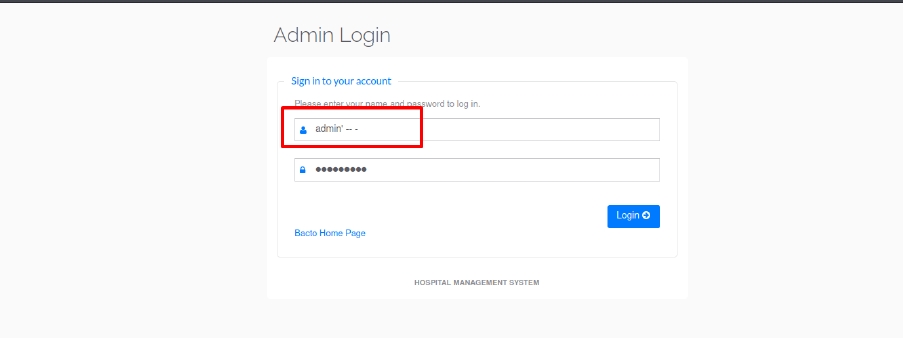
Попытка входа в систему:

Нажмите кнопку «Войти», чтобы попытаться войти, используя изменённое имя пользователя.

Наблюдение за результатом:

Если приложение успешно выполнит вход в панель администратора без необходимости ввода правильного пароля, это указывает на вероятное наличие уязвимости SQL-инъекции.

Влияние SQL-инъекции в системе управления больницей

SQL-инъекция — это критическая уязвимость веб-приложений, которая может оказать серьёзное и разностороннее влияние на безопасность и функциональность системы. Вот ключевые потенциальные последствия успешной атаки с использованием SQL-инъекции:

  • Несанкционированный доступ к данным
  • Утечка данных
  • Манипулирование данными
  • Захват учётных записей
  • Компрометация системы
  • Нарушение работы приложения
  • Юридические последствия и последствия для соответствия требованиям
  • Ущерб репутации
  • Финансовые потери

Рекомендации по устранению уязвимости

Для устранения уязвимости SQL-инъекции рассмотрите возможность внедрения следующих лучших практик:

  • Параметризованные запросы (подготовленные выражения)
  • Хранимые процедуры
  • Проверка входных данных
  • Использование белых списков
  • Экранирование пользовательского ввода

Отказ от ответственности

Этот проект намеренно уязвим и должен использоваться только в образовательных и тестовых целях. Не разворачивайте его в производственной среде.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




