
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
composer-CVE-2026-40261-CVE-2026-40176-PoC — Proof-of-concept, демонстрирующий уязвимости внедрения команд в драйвере Perforce для Composer, с двумя векторами атак и тестированием на основе Docker. | Kitploit
Инструменты/GitHubGitHub/terminat0r7031/composer-cve-2026-40261-cve-2026-40176-poc
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийКомандование и УправлениеОбучение и Образование
GitHubterminat0r7031/composer-cve-2026-40261-cve-2026-40176-poc

composer-CVE-2026-40261-CVE-2026-40176-PoC

Proof-of-concept, демонстрирующий уязвимости внедрения команд в драйвере Perforce для Composer, с двумя векторами атак и тестированием на основе Docker.

Репозиторий
2397 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    333
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

[!CAUTION] ЭТОТ РЕПОЗИТОРИЙ СОДЕРЖИТ КОД КОНЦЕПЦИИ (PROOF-OF-CONCEPT) ДЛЯ УЯЗВИМОСТЕЙ CVE-2026-40261 И CVE-2026-40176 В COMPOSER.

[!CAUTION] КОД ПРЕДНАЗНАЧЕН ТОЛЬКО ДЛЯ ОБРАЗОВАТЕЛЬНЫХ И ТЕСТОВЫХ ЦЕЛЕЙ.

[!CAUTION] НЕ ИСПОЛЬЗУЙТЕ ЭТОТ КОД В ПРОИЗВОДСТВЕННЫХ СРЕДАХ ИЛИ ПРОТИВ СИСТЕМ БЕЗ СООТВЕТСТВУЮЩЕГО РАЗРЕШЕНИЯ.

[!CAUTION] ВСЕГДА УБЕДИТЕСЬ, ЧТО У ВАС ЕСТЬ РАЗРЕШЕНИЕ, ПРЕЖДЕ ЧЕМ ТЕСТИРОВАТЬ ЛЮБЫЕ УЯЗВИМОСТИ БЕЗОПАСНОСТИ.

Обзор

Этот репозиторий демонстрирует две уязвимости в Composer, связанные с внедрением команд через драйвер VCS Perforce.

Существует три вектора атаки:

  1. ВЕКТОР 1 — внедрение через 'url' (становится -p ). Старый код не очищал значение URL при построении строки команды для драйвера Perforce.
  2. ВЕКТОР 2 — внедрение через 'p4user' (становится -u ). Старый код добавлял значение пользователя напрямую в строку команды.

Детали PoC

Файлы composer.json.vector1 и composer.json.vector2 содержат полезные нагрузки для каждого из двух векторов. Каждая полезная нагрузка предназначена для выполнения команды, которая создаёт файл в каталоге /tmp, демонстрируя успешное внедрение команд.

Использование

Чтобы протестировать уязвимости, вы можете выполнить следующие шаги. Убедитесь, что на вашей системе установлен Docker для запуска контейнера Composer.

1. Укажите, какой вектор вы хотите протестировать, используя соответствующий файл composer.json.

Например, чтобы протестировать ВЕКТОР 1, скопируйте composer.json.vector1 в composer.json, выполнив:

cp composer.json.vector1 composer.json
Step-1

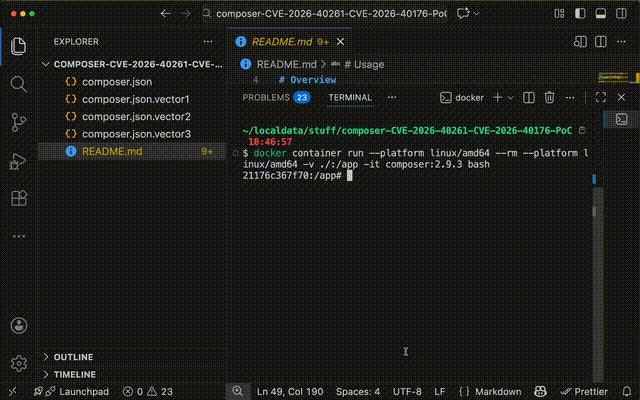
2. Запустите контейнер Composer с уязвимой версией Composer, которая включает уязвимый драйвер Perforce.

Например, используя версию Composer 2.9.3 (которая уязвима как к CVE-2026-40261, так и к CVE-2026-40176):

docker container run --rm --platform linux/amd64 -v ./:/app -it composer:2.9.3 bash
Step-2

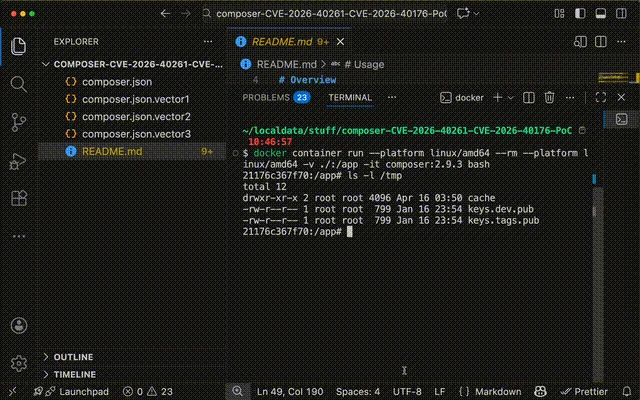
3. Внутри контейнера убедитесь, что файл PoC отсутствует перед выполнением команды:

ls -l /tmp/

Ожидается, что файл, созданный внедрением команд (например, pwned_via_url или pwned_via_user), отсутствует.
Step-3

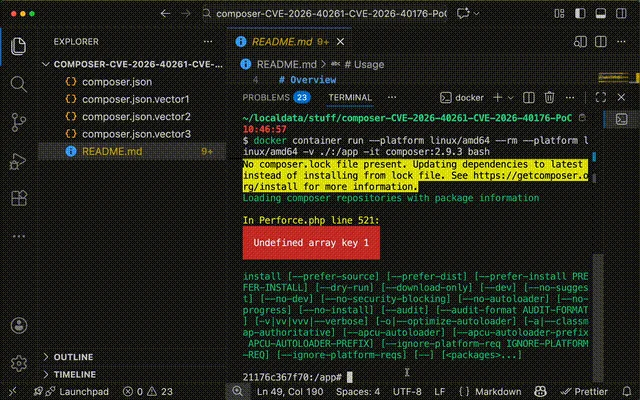
4. Внутри контейнера выполните команду Composer для запуска уязвимости:

composer install --prefer-dist

Step-4

5. Убедитесь, что полезная нагрузка была выполнена, проверив наличие файла, созданного внедрением команд:

ls -l /tmp/

Ожидается, что файл, созданный внедрением команд (например, pwned_via_url или pwned_via_user), теперь присутствует, что указывает на успешное внедрение команд.

Step-5

Скачать инструмент