
 #2
Инструменты для наблюдения за поведением вредоносного ПО в изолированных средах для понимания его действий и воздействия.
Рекомендация Kitploit

 fkie-cad/sandroid_dexray-intercept
Инструмент для анализа Android-вредоносного ПО, создающий комплексные профили времени выполнения путём перехвата поведения приложений в области…
 tobiasguta/next.js-rsc-rce-scanner-burp-suite-extension
Расширение для Burp Suite для обнаружения уязвимости удаленного выполнения кода в Next.js / React Server Components (RSC) (CVE-2025-55182 и…
 aliclub0x00/cve-2025-55182-poc-nextjs
Рабочий PoC для эксплуатации RCE в NextJS с целью установки reverse shell. [React2Shell]
 fatmike-gh/mcpdebugger
MCP-сервер отладчика для исполняемых файлов Windows (x86 и x64). Предоставляет функциональность отладчика в виде MCP Tools для статического /…
 h1nayoshi/smalien
Инструмент анализа потоков информации для Android-приложений
 gmh5225/frida-il2cpp-datacollector
Инструмент на основе Frida, который портирует MonoDataCollector из Cheat Engine на Android и iOS, обеспечивая сбор данных Mono/IL2CPP во время…
 top-celestial-company-ltd/dros-vep-lite
Открытый, на 100% воспроизводимый бенчмарк безопасности среды выполнения AI-агентов и песочница (черновой протокол RFC-010).
 koadt/poc-cve-2025-55182
Этот репозиторий содержит POC для CVE-2025-55182, критической (оценка CVSS 10.0) уязвимости удаленного выполнения кода без предварительной…
 trailofbits/not-slithering-anywhere
Python-версия нашего уязвимого приложения Not Go-ing Anywhere
 ejfkdev/dae
Анализатор AOT-снимков Dart с конфигурацией, экспортирующий совместимые с blutter символы и структуры для IDA, radare2 и Frida, а также…
 veridiff/veridiff
Динамический поиск расхождений ветвлений для нативного кода — трассирует два выполнения Frida и находит точную инструкцию, на которой они расходятся.
 cspf-founder/api-scanner-docker
Автоматизированный инструмент тестирования безопасности API, который сканирует REST и SOAP API на уязвимости, используя спецификации OpenAPI/Swagger…
 rakutentech/jndi-ldap-test-server
Минималистичный LDAP-сервер, предназначенный для тестирования уязвимости к JNDI+LDAP инъекционным атакам в Java, особенно CVE-2021-44228.
 giovannigatti/cve-bench
Бенчмарк для оценки AI-агентов по исправлению реальных уязвимостей безопасности.
 sunghoojung/reverse-engineering-browser
Локальный браузер для исследований на macOS, построенный на кастомной сборке Brave, который захватывает сетевой трафик, отпечатки, скрипты и данные…
 fuzzingbrain/fuzzingbrain-bench
Бенчмарк для поиска ошибок с помощью LLM: 77 задач в 43 проектах с открытым исходным кодом (C/C++/Java).
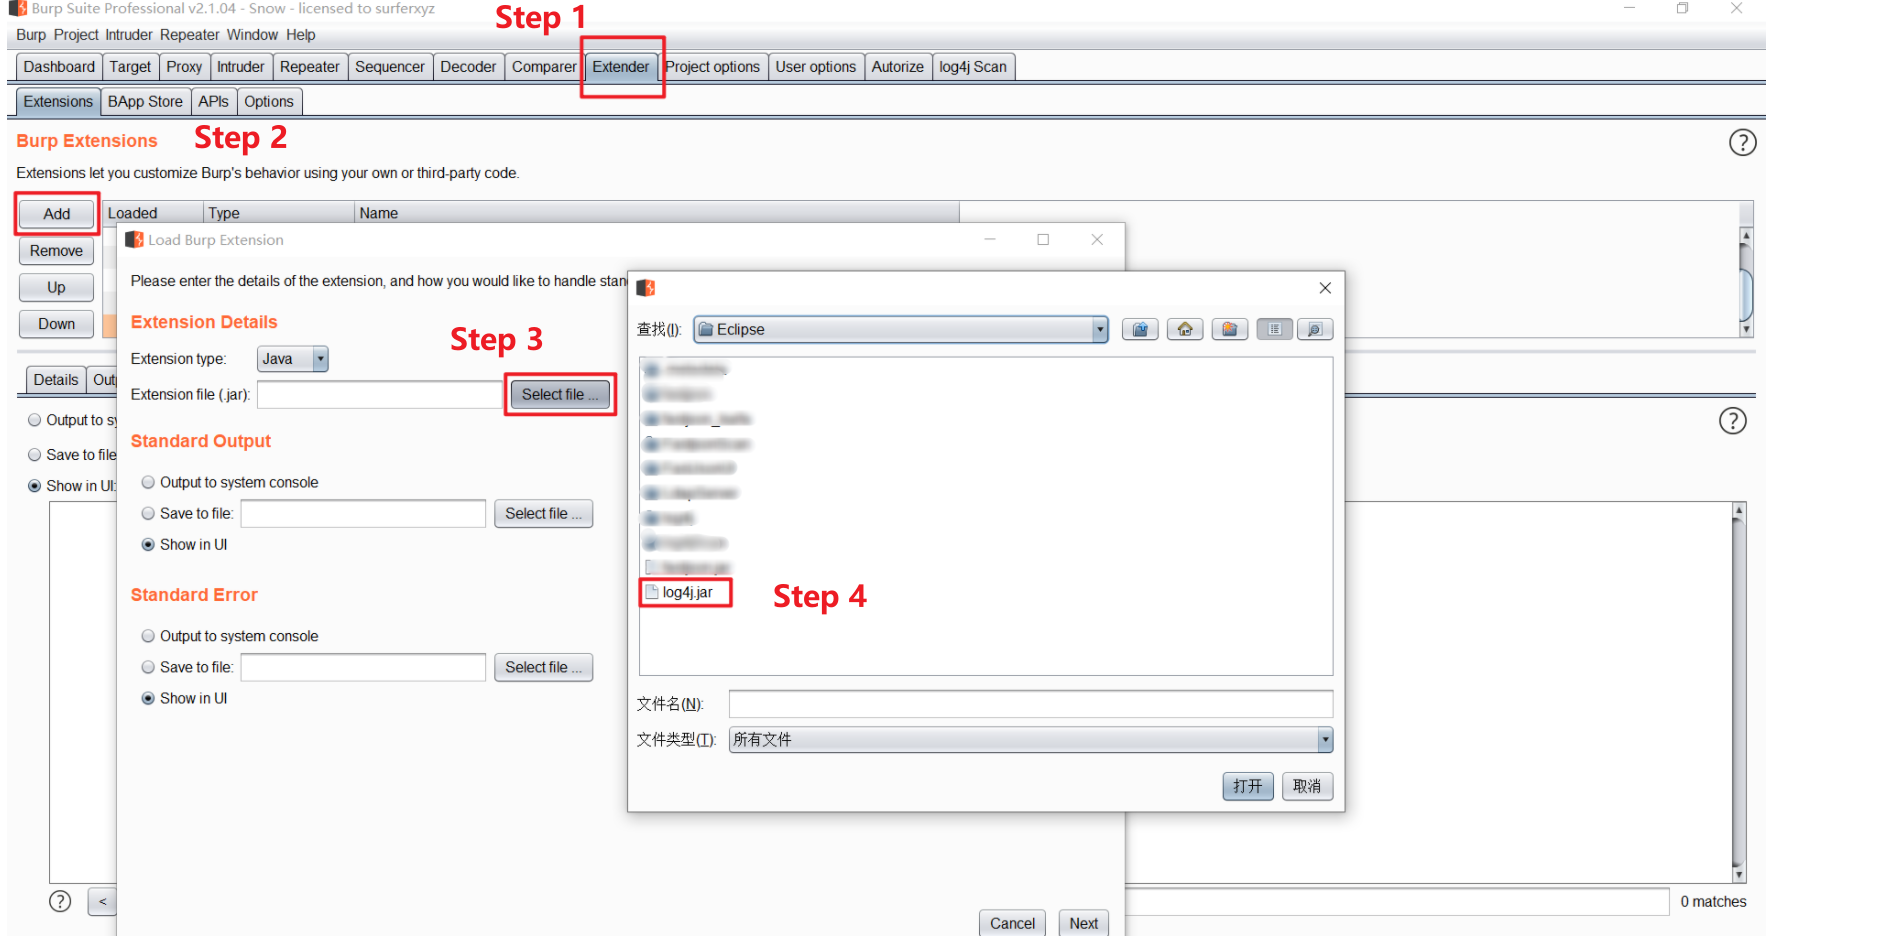 snow0715/log4j-scan-burpsuite
Плагин Burpsuite для обнаружения уязвимости Log4j (CVE-2021-44228)
 werew/qsynth-artifacts
Наборы данных для бенчмарков и артефакты синтеза для QSynth, содержащие обфусцированные с помощью Tigress функции на C, бинарные файлы x86_64,…








