
 #2

 hydradragonantivirus/hydradragonav-mobile
Android-антивирус, который не требует root, adb, установки CA и облака, с множеством функций и способов обнаружения большего количества zero-day…
 ny1024/clawguard
Модульный набор инструментов безопасности для автономных агентов, обеспечивающий статический анализ, аудит конфигураций, мониторинг во время…
 hugsy/bochscpu-python
Python-привязки для BochsCPU
 leadroyal/cve-2019-14540-exploit
CVE-2019-14540 Exploit
 kaisonox/apiscope
Фреймворк для перехвата API и мониторинга Windows-приложений
 stuxctf/slythestx
Инструмент аудита безопасности мобильных приложений, ориентированный на автоматизацию SAST-анализа, выявление используемых технологий (React Native,…
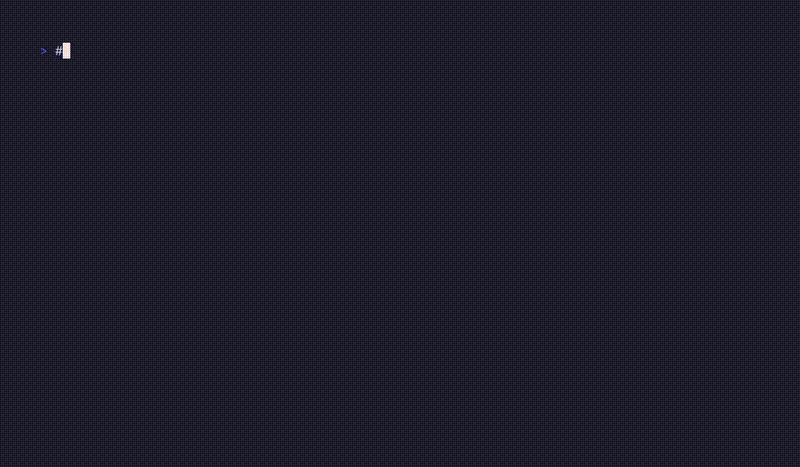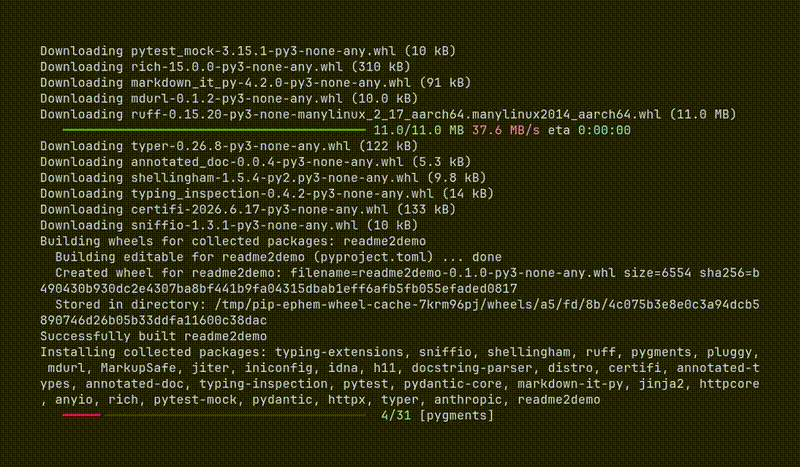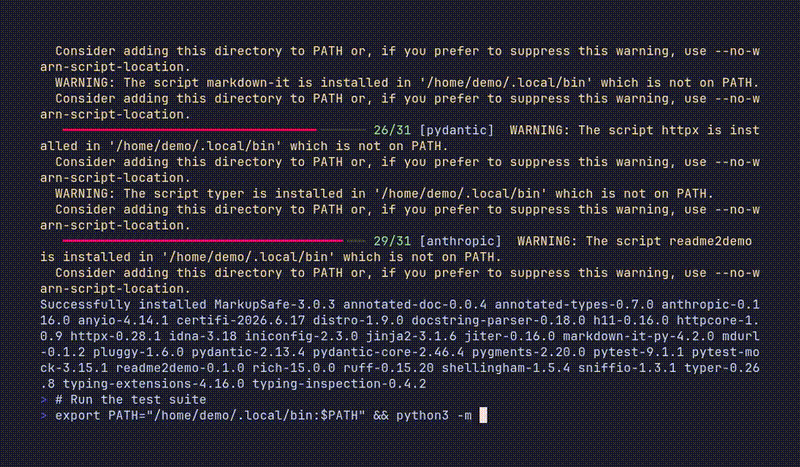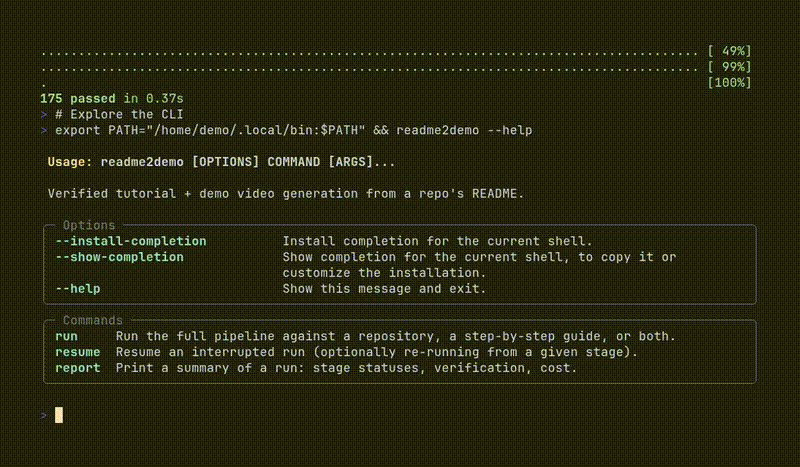 alphacrack/readme2demo
Проверенные руководства и демонстрационные видео из вашего README. ИИ-агент запускает их в защищенной Docker-песочнице и воспроизводит в новом…
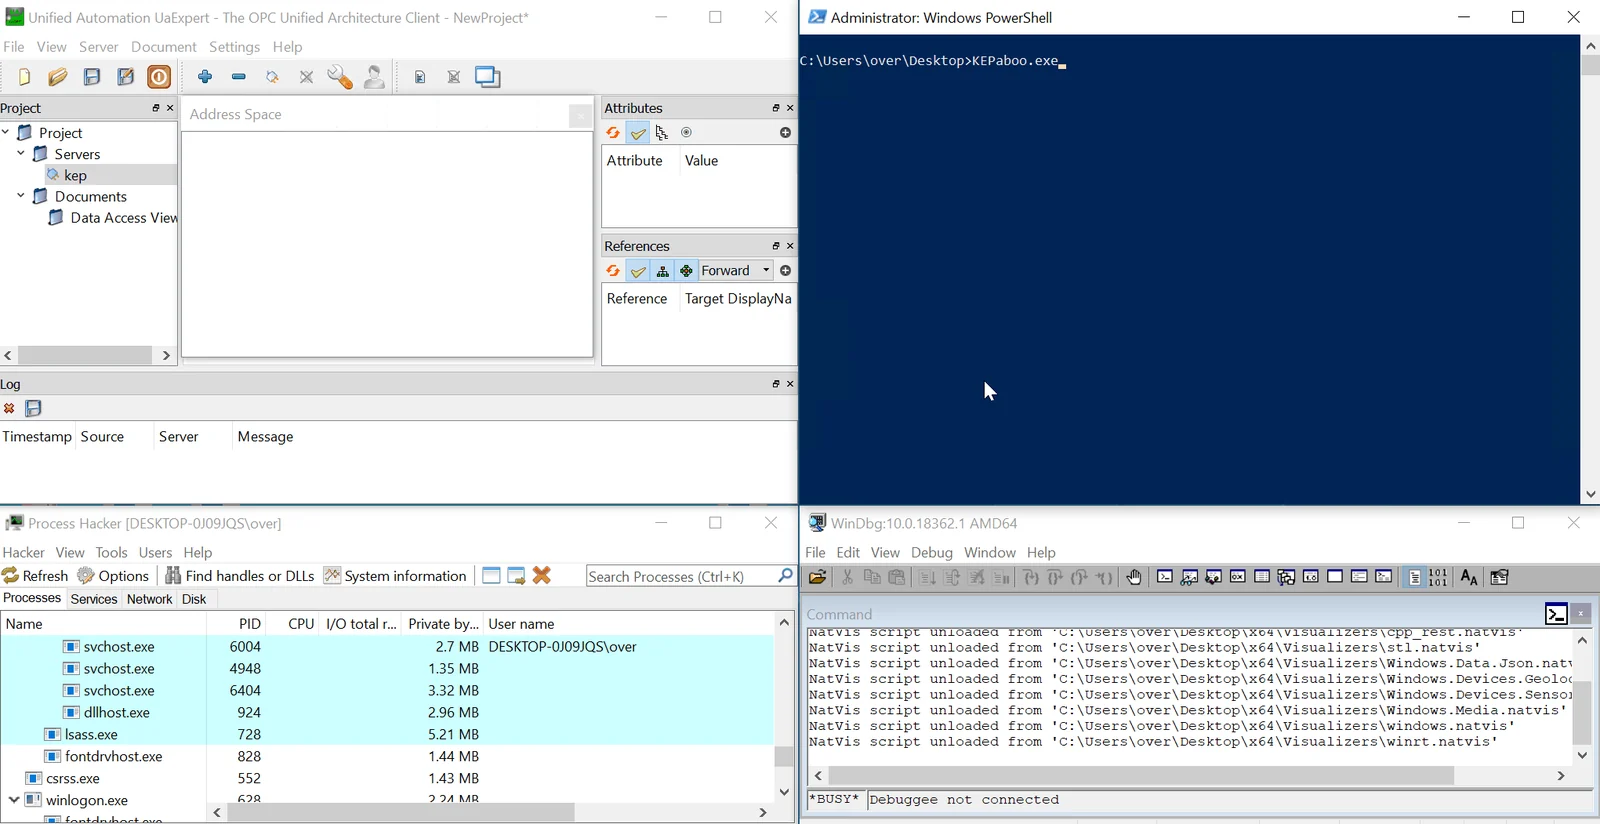 0vercl0k/kepaboo
Нейтрализация методов антиотладки KEPServerEX
 agent-hellboy/ltm
ltm — это отладчик истории выполнения для Linux. Он записывает метаданные процессов, файлов, сети, памяти и блочного ввода-вывода через eBPF, а затем…
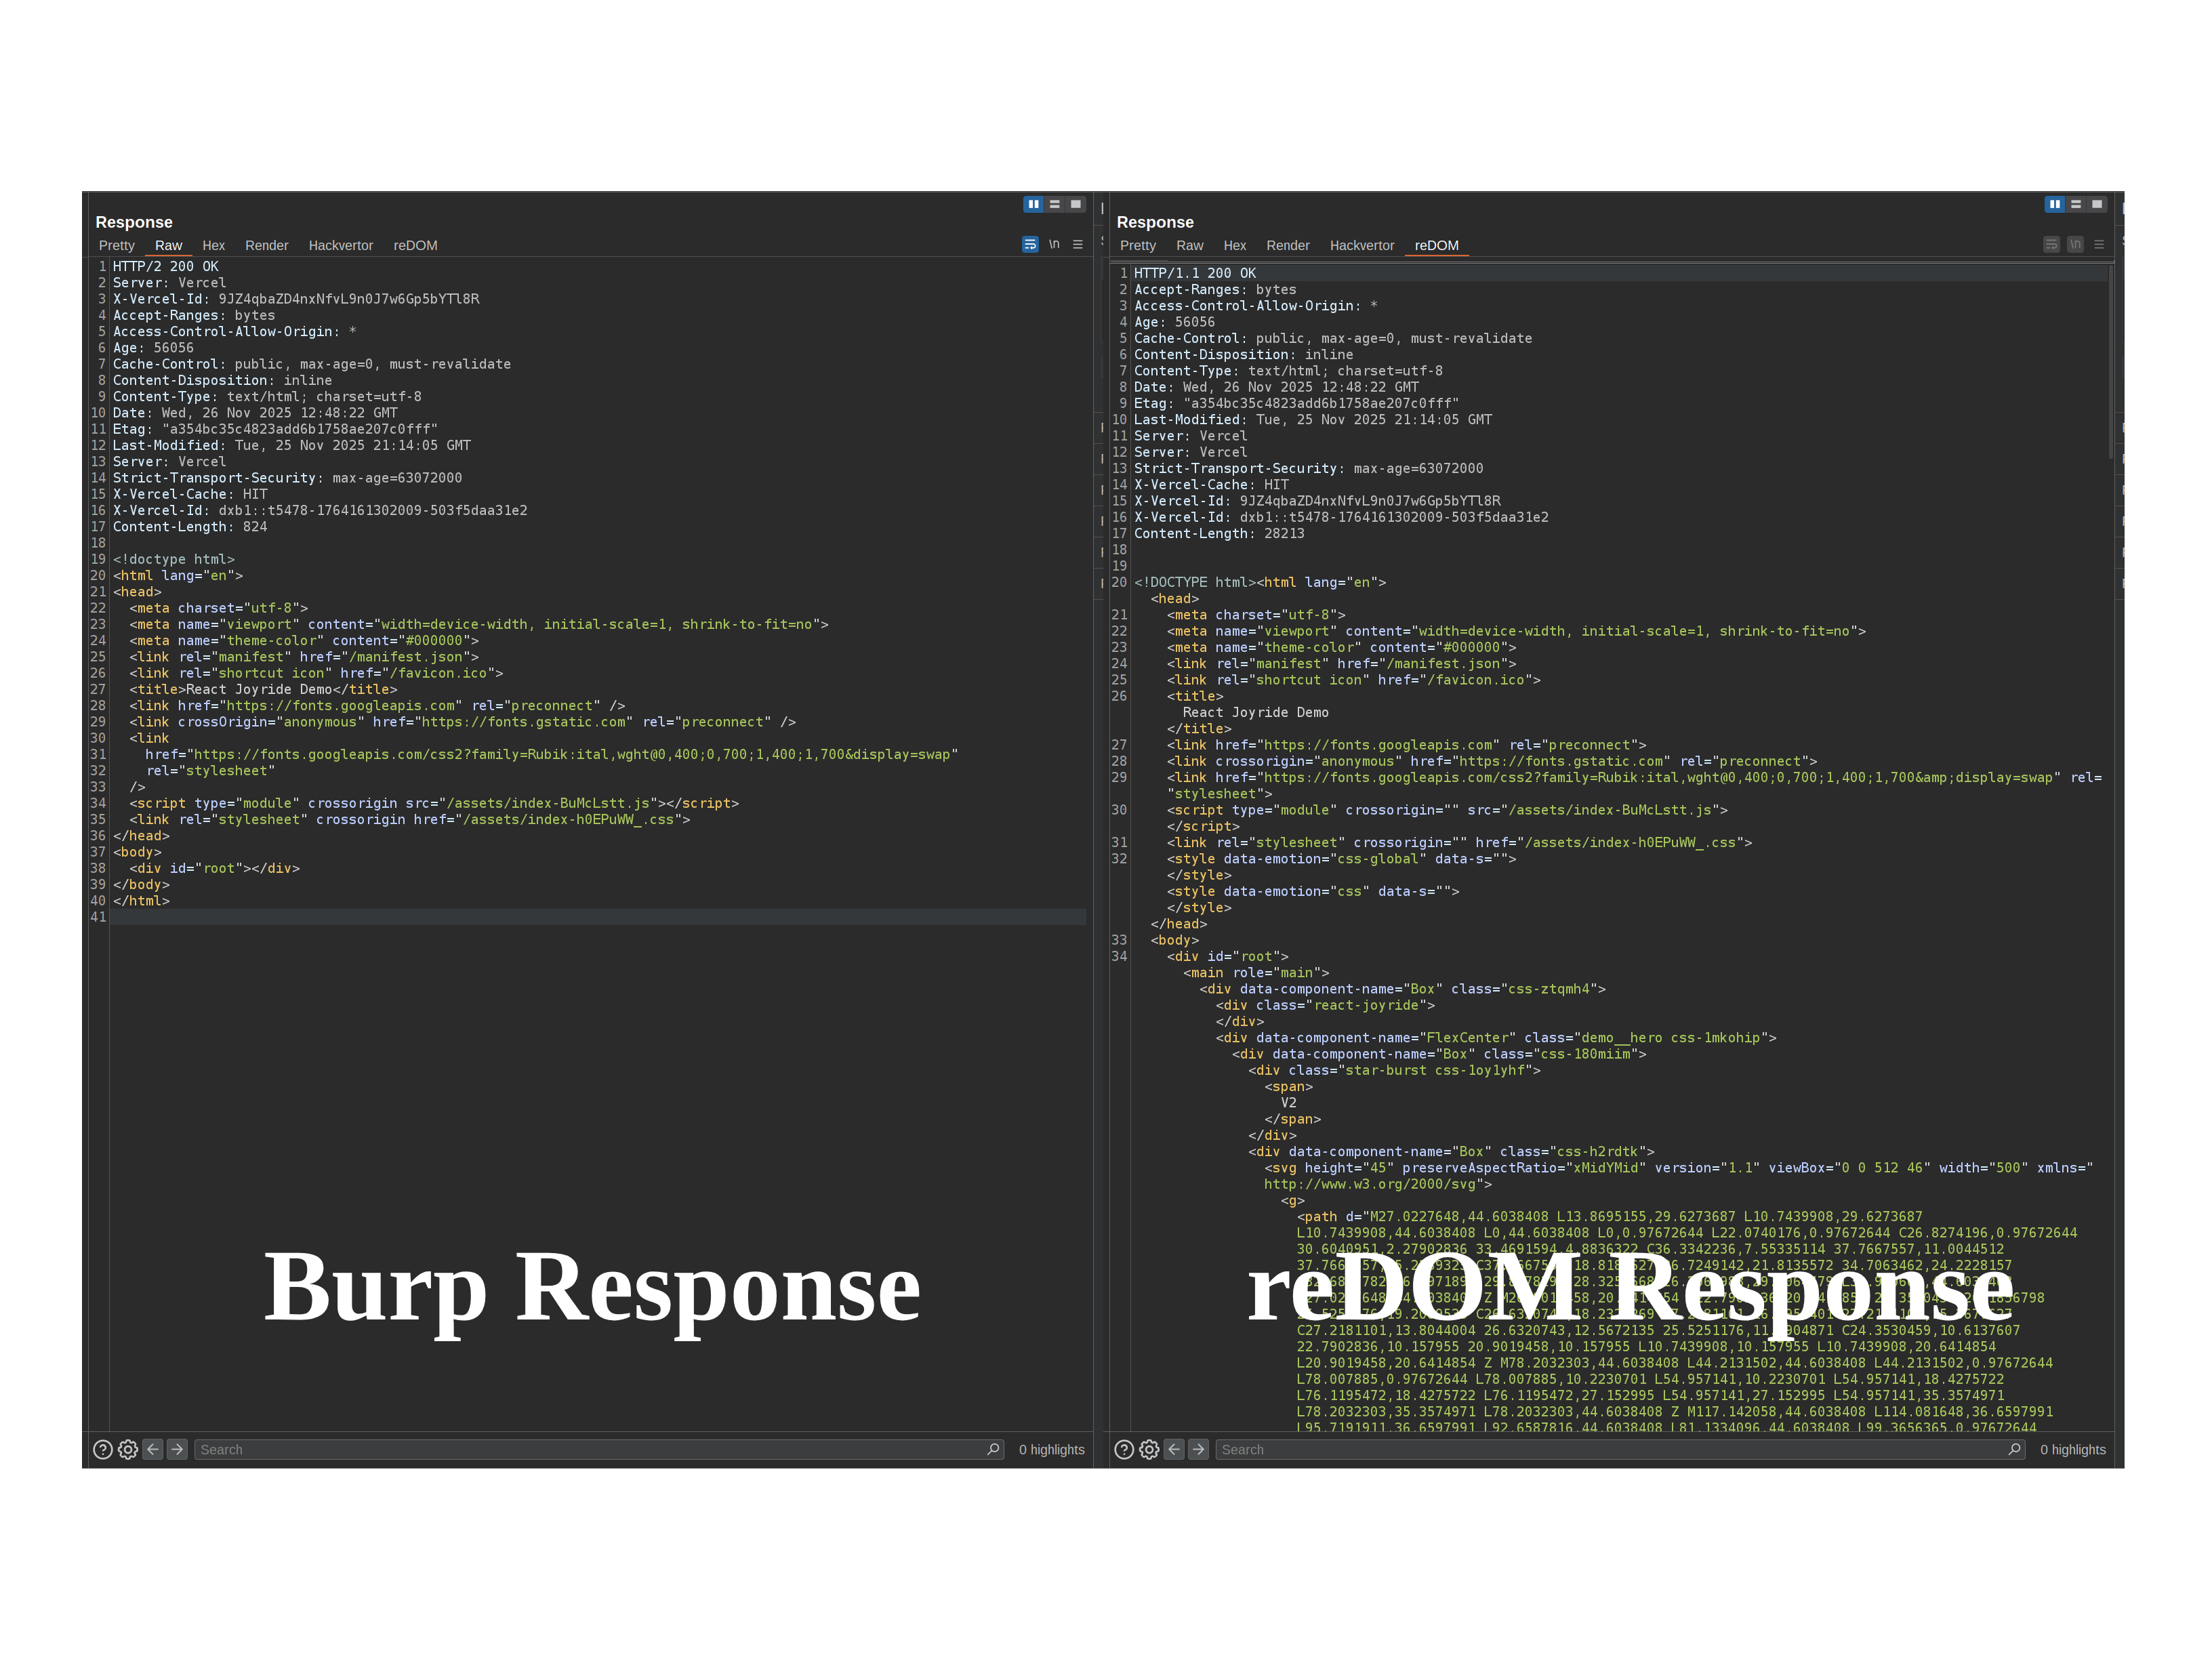 weirdmachine64/redom
Расширение Burp Suite, которое добавляет возможности полного рендеринга DOM непосредственно в Burp, что позволяет эффективно тестировать безопасность…
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
Обратно-инженерный анализ RAT PureRAT, злоупотребляющего msbuild.exe, с извлечением инфраструктуры C2, API обхода .NET, манипуляций с файловой…
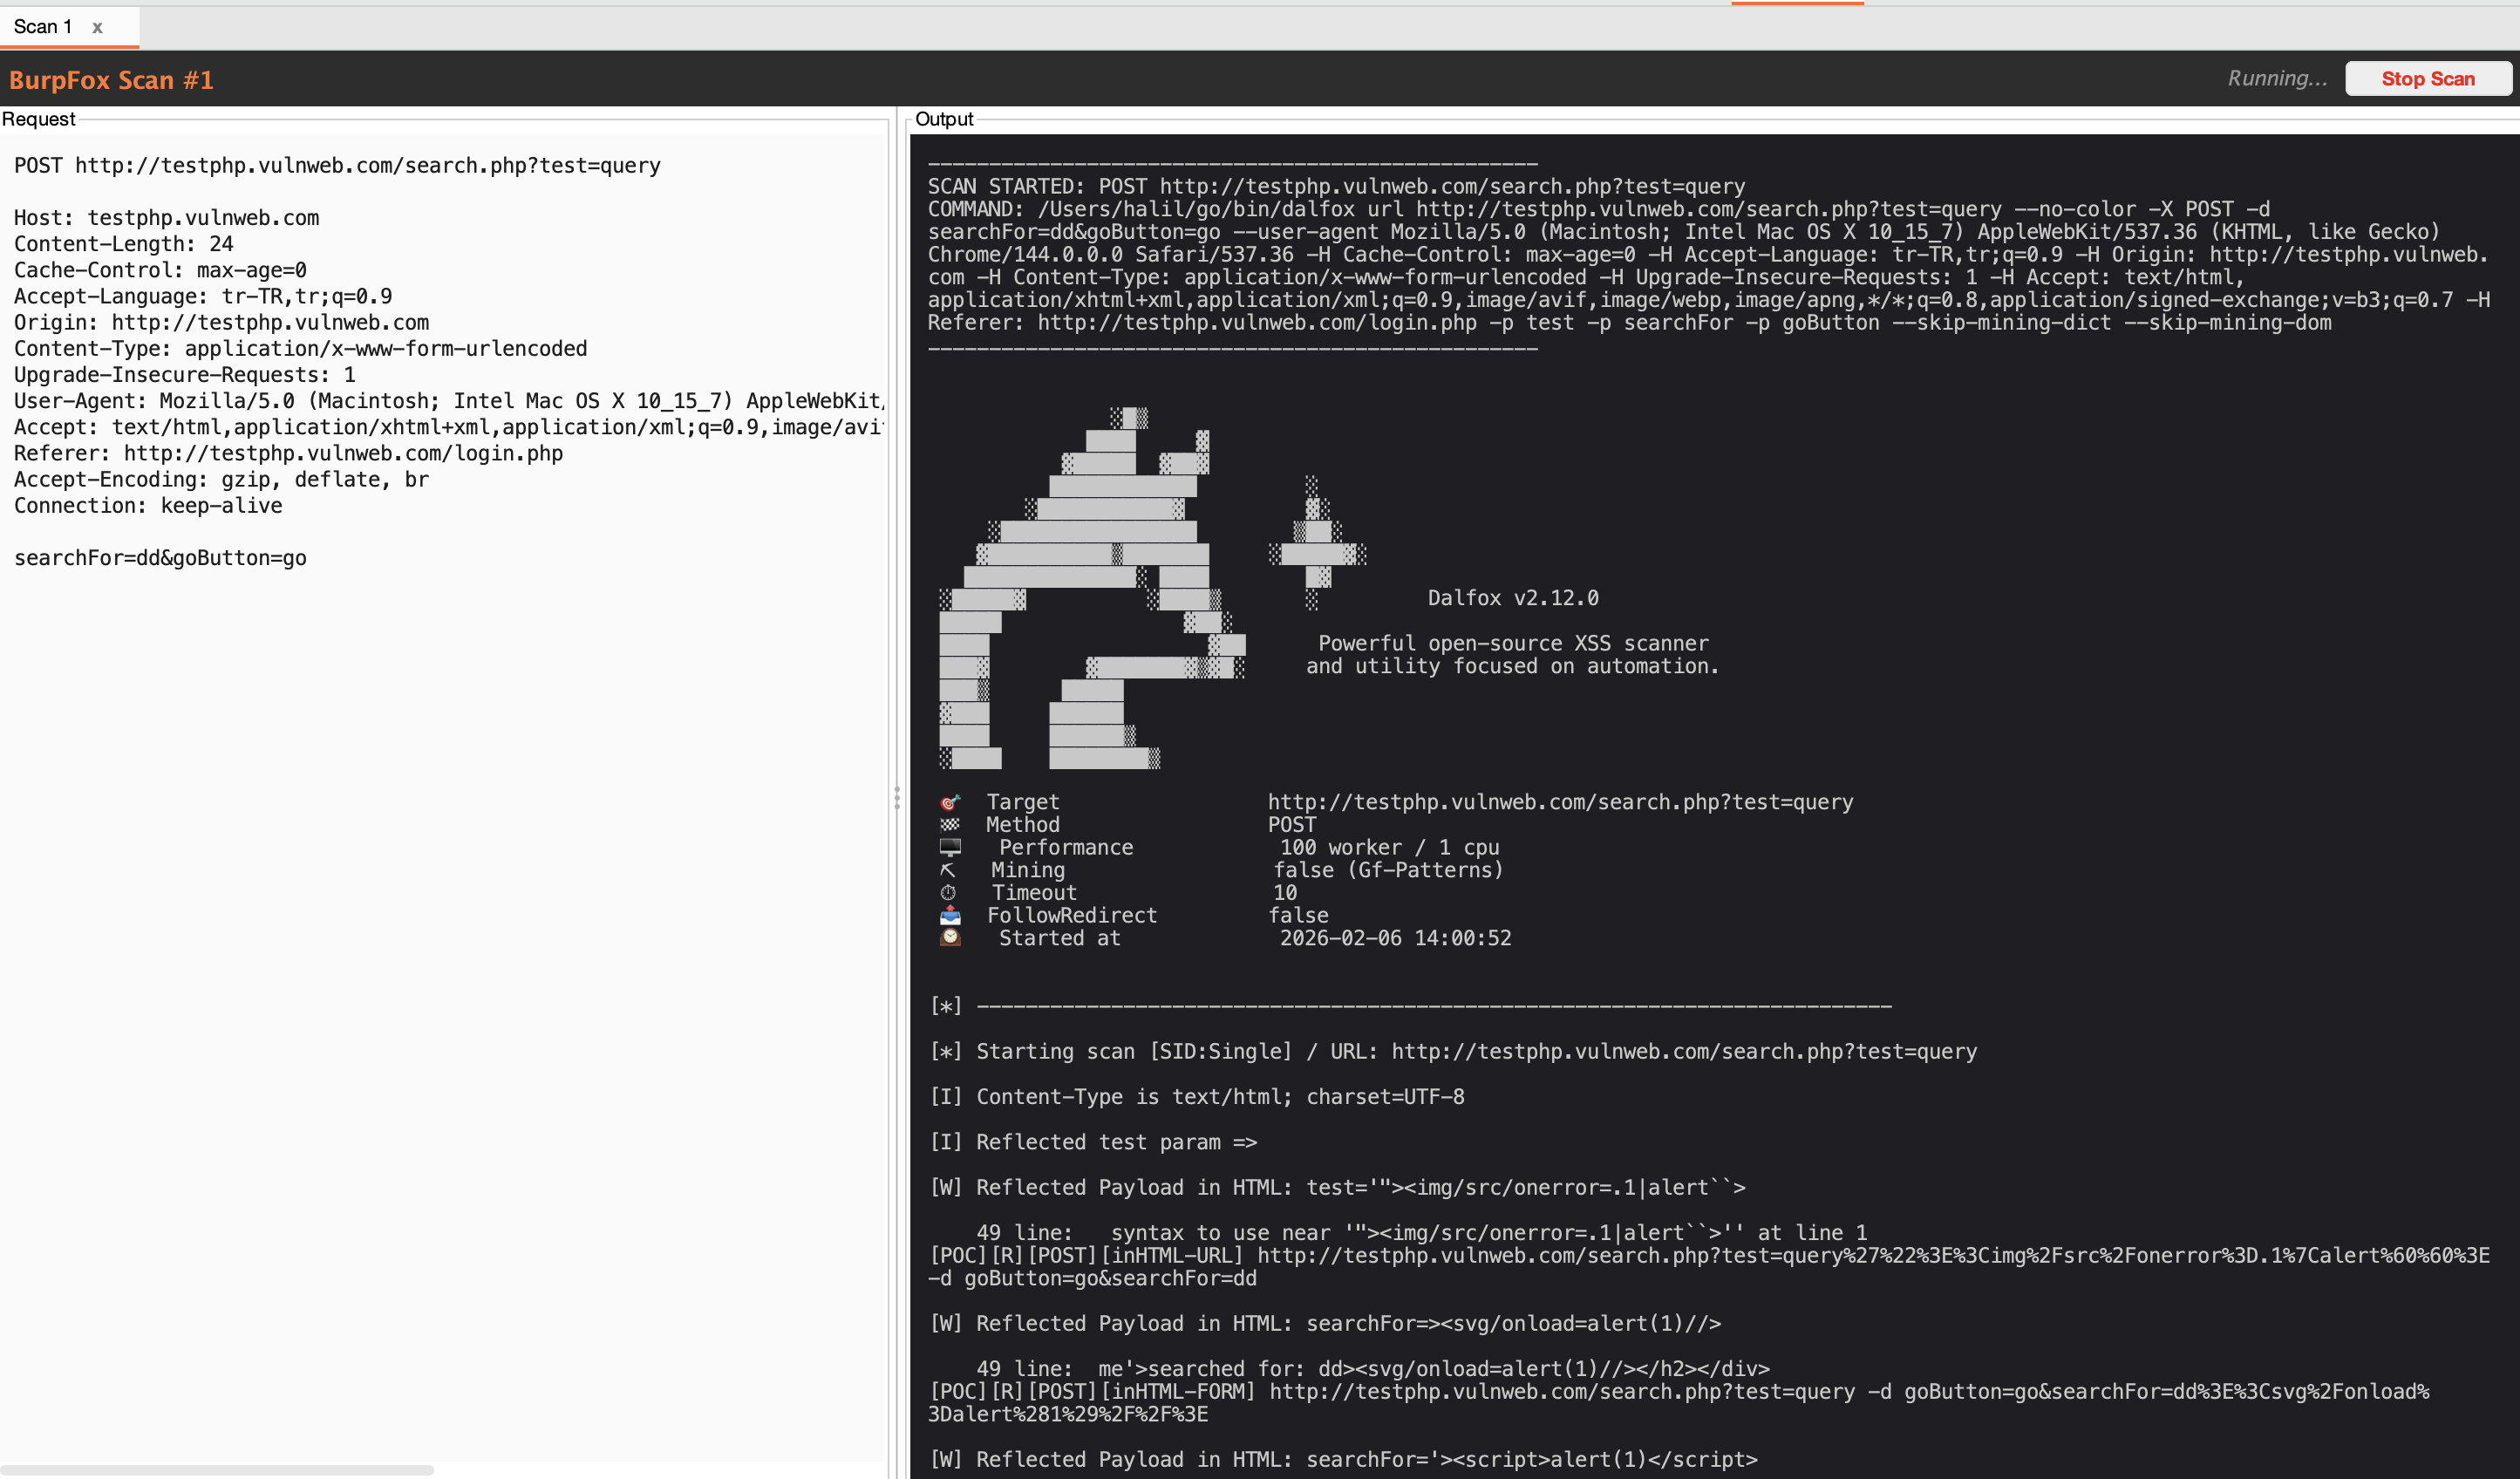 halilkirazkaya/burpfox
Расширение Burp Suite, которое интегрирует сканер XSS Dalfox непосредственно в ваш рабочий процесс.
 ehabhussein/ollydbg-binary-execution-visualizer
реверс-инжиниринг, визуальный анализ бинарных файлов
 habanada/nativepe
Библиотека Object Pascal (Delphi) для парсинга, отображения, загрузки и дампа файлов Windows PE, с релокациями, импортами, TLS и чтением памяти…
 fuzzingbrain/fuzzingbrain-bench
Бенчмарк для поиска ошибок с помощью LLM: 77 задач в 43 проектах с открытым исходным кодом (C/C++/Java).
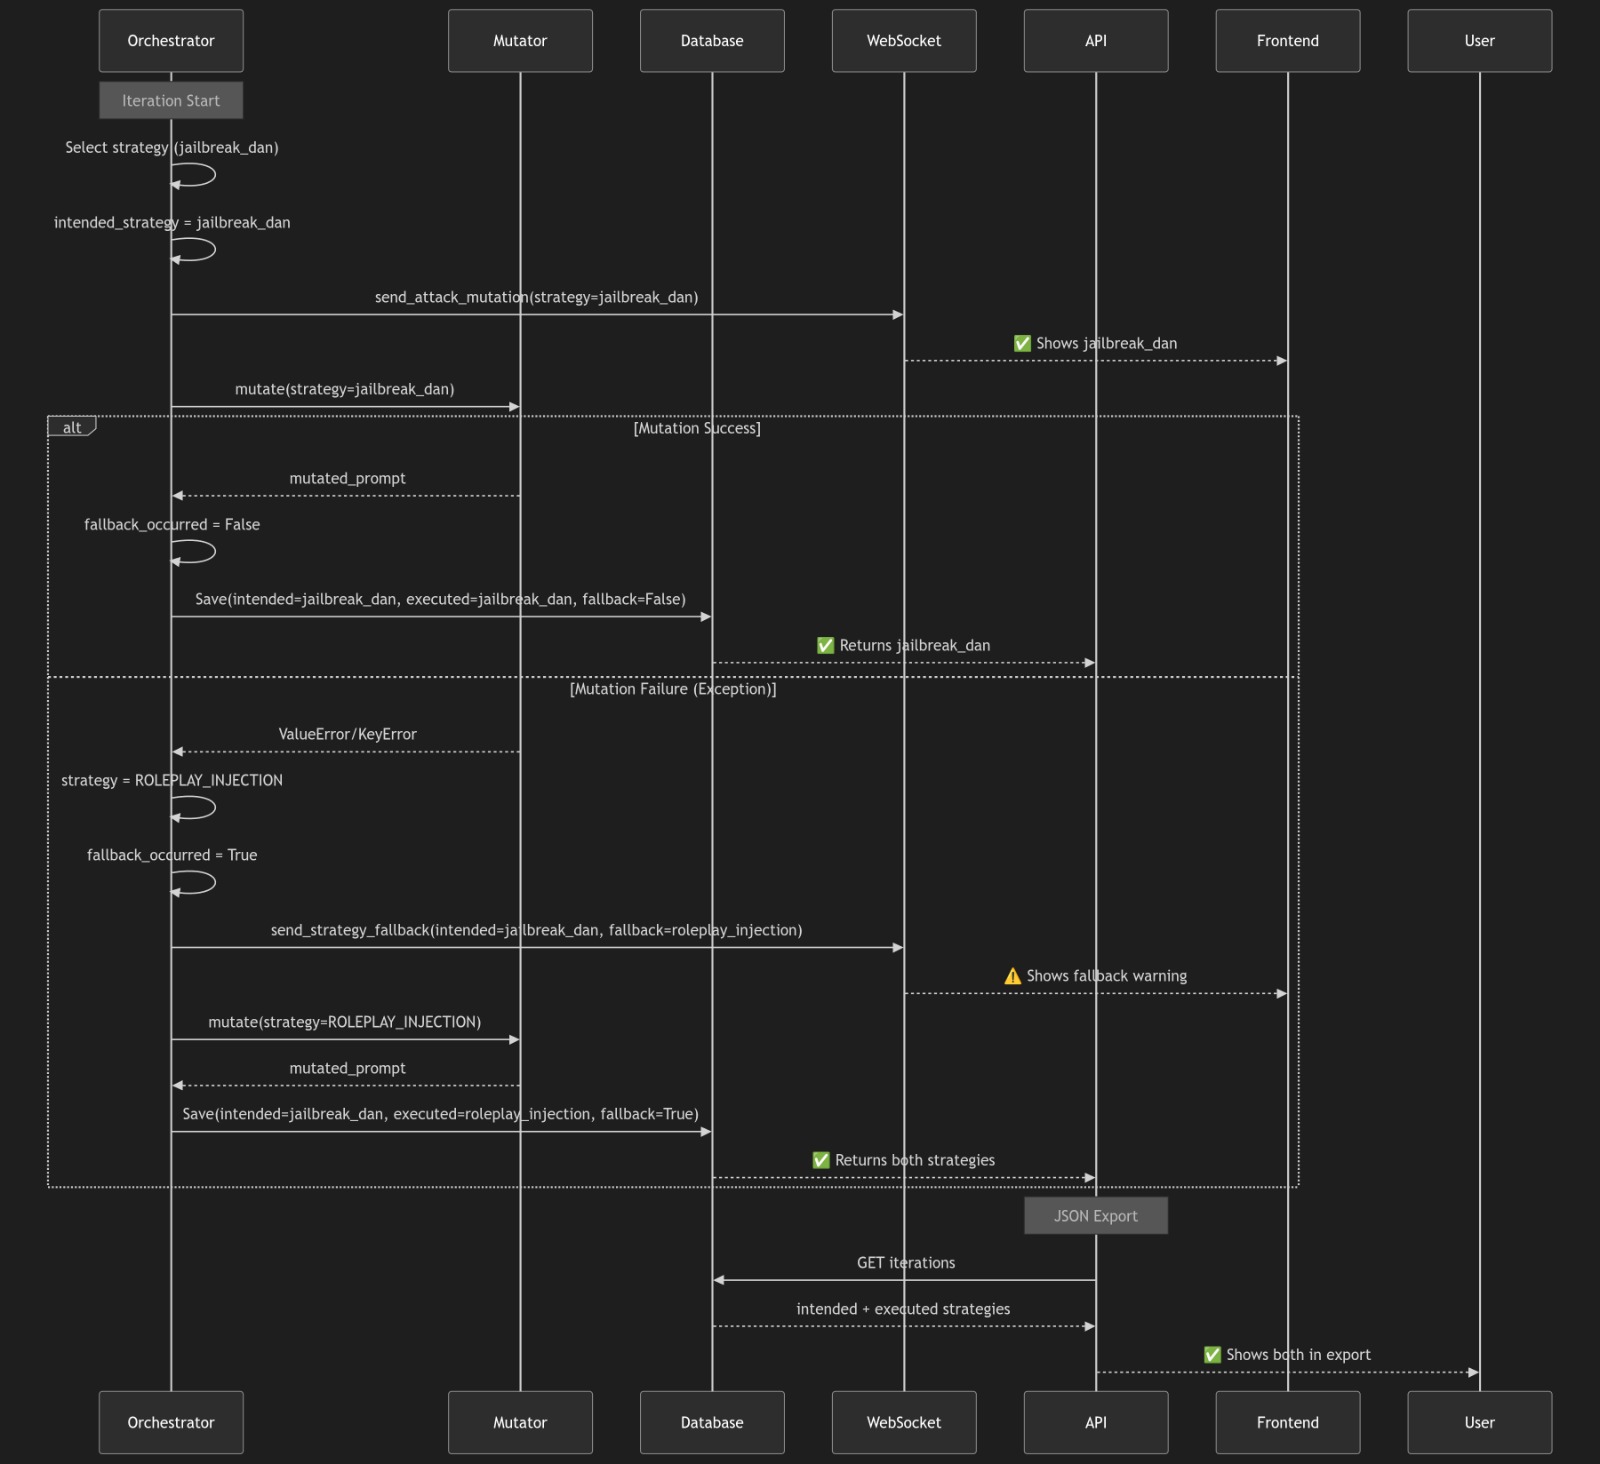 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: Продвинутая платформа для исследований LLM Red Team с алгоритмом PAIR и оценкой LLM-as-a-Judge
 thisistfs/rogue-framework
Настольная рабочая среда для фаззинга AFL++, кросс-архитектурной эмуляции QEMU, разработки харнесов, headless-анализа Ghidra, пользовательских…
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Полный статический и динамический анализ Overlord RAT: архитектура Go-агента, C2 через HTTP/2 + WebSocket, рефлективная инъекция DLL, кейлоггинг…








