
 #2
Инструменты для наблюдения за поведением вредоносного ПО в изолированных средах для понимания его действий и воздействия.
Рекомендация Kitploit

 radareorg/radare2
UNIX-подобный фреймворк для обратной разработки и набор инструментов командной строки
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 google/oss-fuzz
OSS-Fuzz - непрерывное фаззинг-тестирование для программ с открытым исходным кодом.
 momo5502/sogen
🪅 Windows & Linux userspace emulator
 kevoreilly/capev2
Конфигурация вредоносного ПО и извлечение полезной нагрузки
 anthropics/oss-scanner
Сервис, который собирает подключённые open-source репозитории в изолированных офлайн-виртуальных машинах и сканирует их на наличие уязвимостей…
 knostic/openant
OpenAnt от Knostic — ведущий продукт с открытым исходным кодом для обнаружения уязвимостей на основе LLM, помогающий защитникам proactively находить…
 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
 microsoft/mxc
Policy-driven, layered isolation and containment
 frida/frida
Основной репозиторий для размещения релизных бинарных файлов
 mitmproxy/mitmproxy
Интерактивный HTTP-прокси с поддержкой TLS для перехвата трафика, предназначенный для пентестеров и разработчиков программного обеспечения.
 angr/angr
Мощная и удобная платформа для анализа бинарных файлов!
 horsicq/detect-it-easy
Программа для определения типов файлов для Windows, Linux и MacOS.
 e-m-b-a/emba
EMBA — анализатор безопасности встроенного ПО
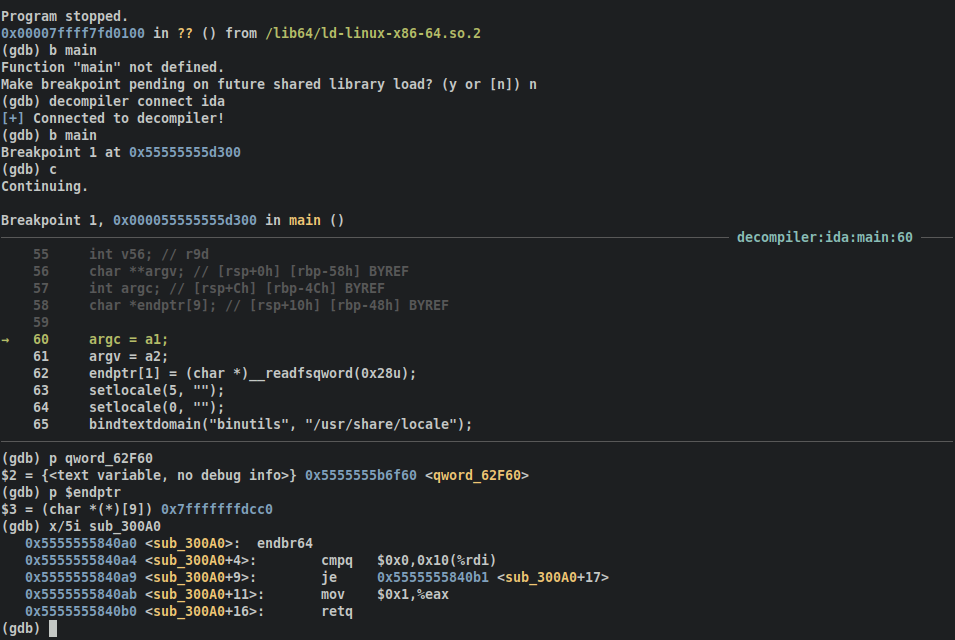 mahaloz/decomp2dbg
Плагин для внедрения интерактивных символов в ваш отладчик из вашего декомпилятора.
 kata-containers/kata-containers
Kata Containers — это проект и сообщество с открытым исходным кодом, работающие над созданием стандартной реализации легковесных виртуальных машин…
 mandiant/flare-floss
FLARE Obfuscated String Solver — Автоматически извлекает обфусцированные строки из вредоносного ПО.
 nationalsecurityagency/ghidra
Ghidra — это фреймворк для обратной разработки программного обеспечения (SRE).







