
 snow0715/log4j-scan-burpsuite
Плагин Burpsuite для обнаружения уязвимости Log4j (CVE-2021-44228)

Плагин Burpsuite для обнаружения уязвимости Log4j (CVE-2021-44228) Содержит: Вкл/Выкл (ON/OFF), Фильтр (Filter), Отправка (Send)
Автоматическая замена заголовков запроса
Автоматическая замена параметров POST-запроса в формате application/json
Автоматическая замена параметров POST-запроса в формате application/x-www-form-urlencoded
Автоматическая замена параметров GET-запроса
Однократная отправка заменяет только один параметр
Добавлено обнаружение поля Cookie, последовательная замена параметров Cookie
Исправлена ошибка отображения кнопок
Интерфейс обновлён на английский язык
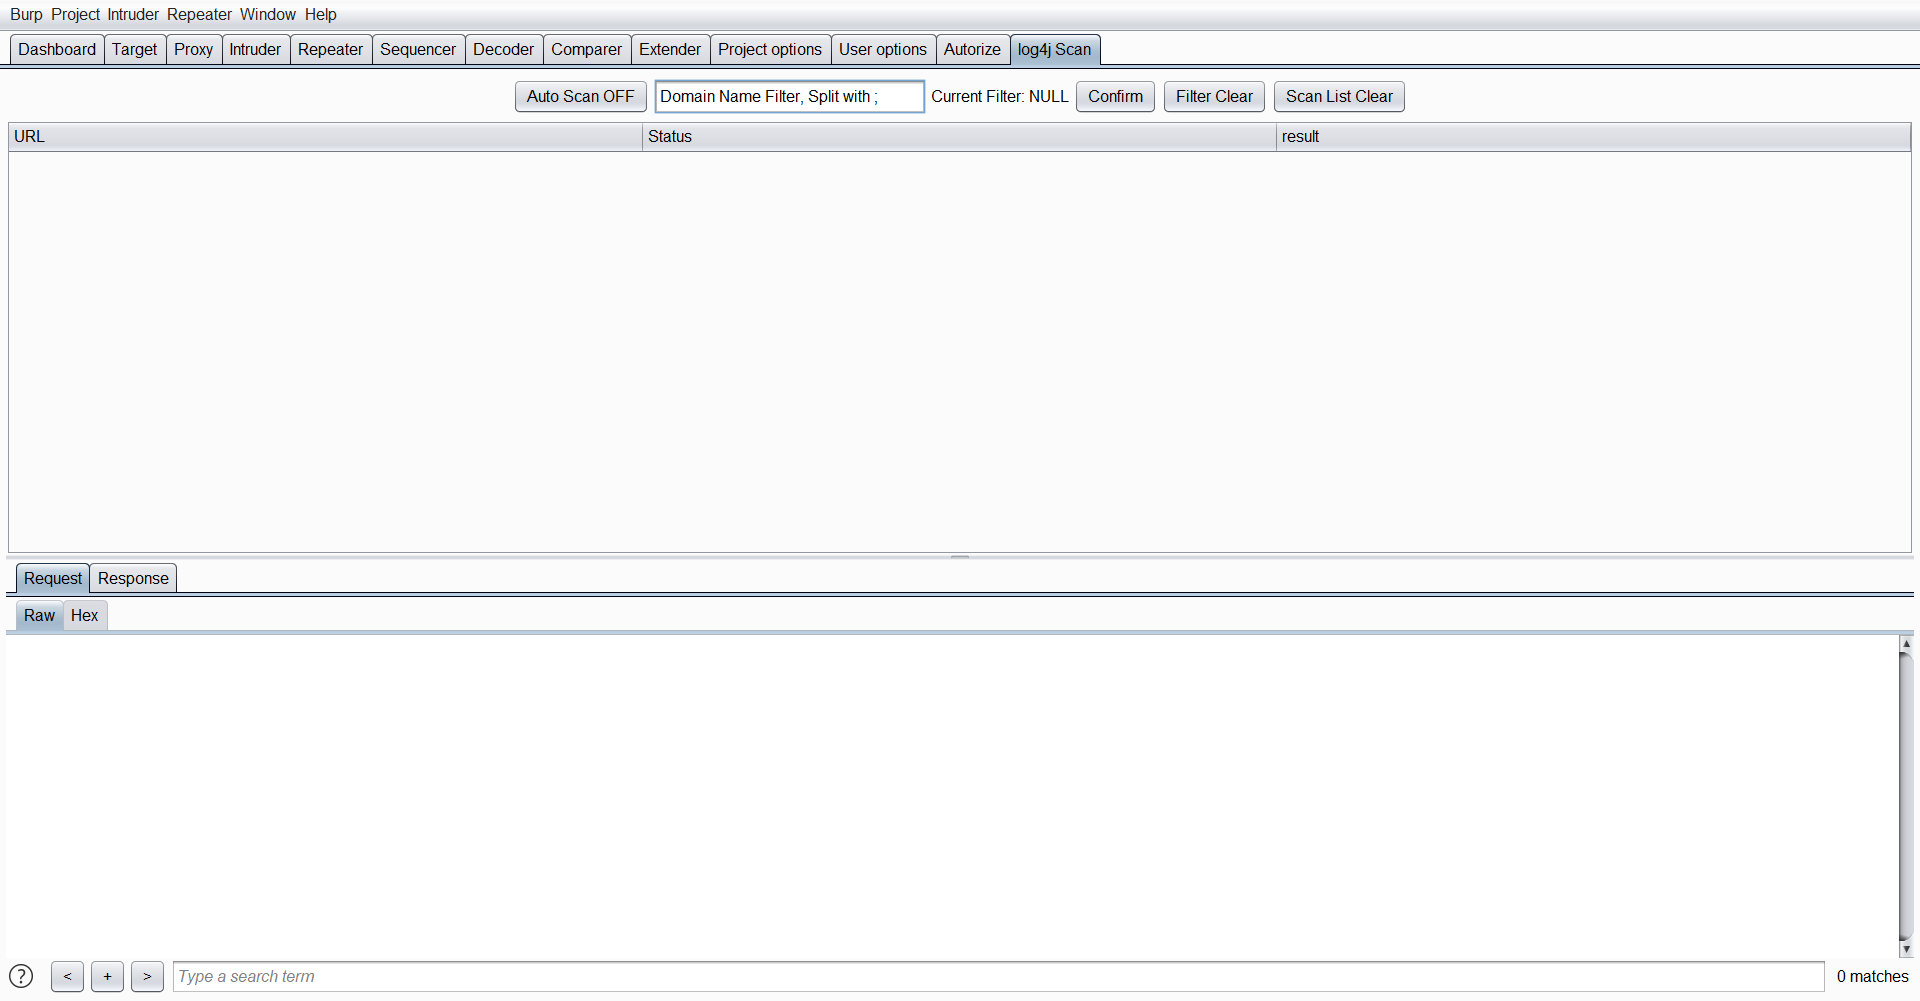

Пассивное обнаружение всех пакетов трафика, проходящих через Burpsuite; ручная отправка пакетов запросов, которые необходимо проверить, для детектирования
Passively detect all traffic packets passing through Burpsuite, and manually send request packets that need to be detected for detection
С помощью переключателя можно включить или выключить функцию сканирования. После включения весь трафик, проходящий через Burpsuite, будет проверяться на уязвимость Log4j (изредка возникает ошибка, фактическое состояние переключателя определяется по отображаемому тексту)
Use the switch button to choose to turn on or off the scanning function. After turning on, all traffic passing through Burpsuite will be tested for log4j vulnerabilities (BUG occasionally appears here, and the actual switch status is mainly displayed in text)
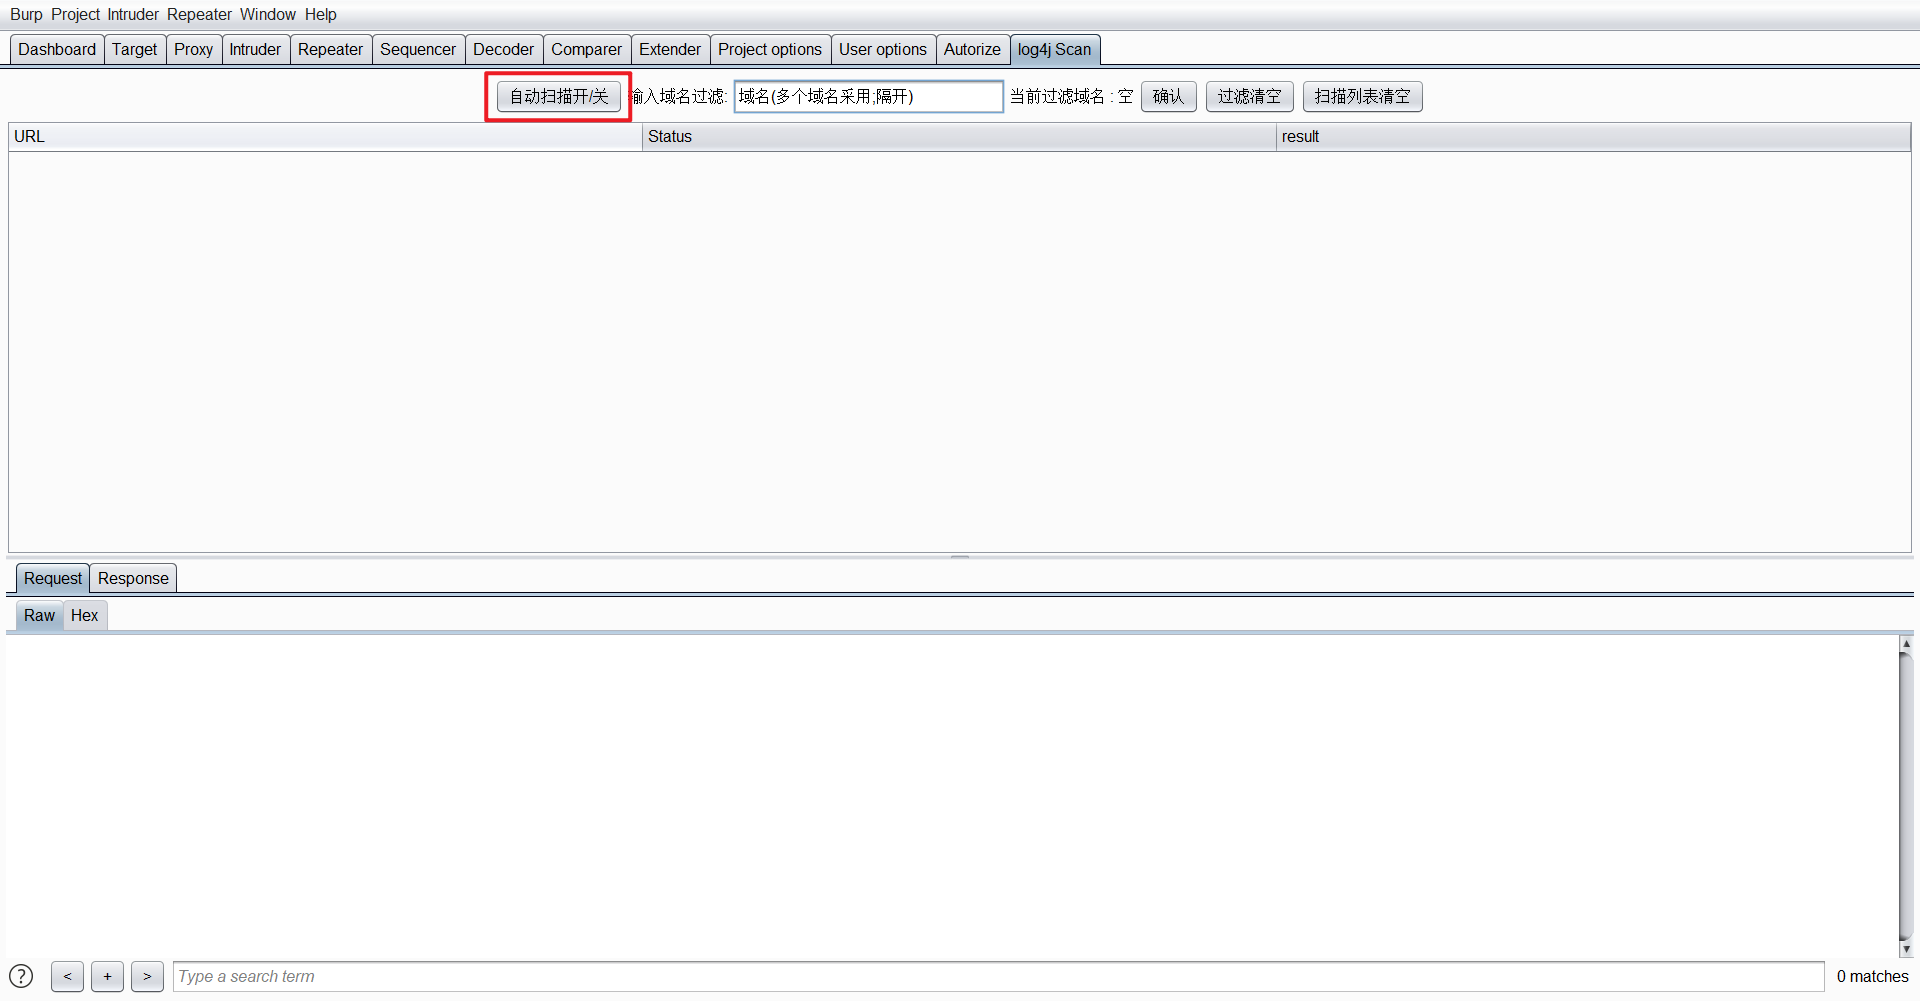
Фильтрация по вводу доменного имени: проверяются только пакеты, относящиеся к нужному домену
Filter by entering the domain name, and detect only the domain-related packets that need to be detected

Очистка списка сканирования нажатием кнопки «Очистить список сканирования»
Clear the scan list by clicking the "Clear Scan List" button


Выберите запрос для отправки, нажмите правую кнопку мыши и отправьте его в плагин log4j Scan для проверки
Select the request to be sent and right-click to send it to the log4j Scan plugin for detection
Не используйте технологию или код данного проекта в незаконных целях, таких как создание вредоносного ПО, кража авторских прав / интеллектуальной собственности на программное обеспечение или неправомерное получение выгоды. Выполнение указанных действий или использование данного проекта для перехвата данных программ, не принадлежащих вам, может нарушать положения статьи 217, статьи 286 Уголовного кодекса Китайской Народной Республики, Закона КНР о кибербезопасности, Закона КНР об охране компьютерного программного обеспечения и других нормативных актов. Технологии, упомянутые в данном проекте, могут использоваться только в законных сценариях, таких как личное учебное тестирование. Автор проекта не несёт ответственности за любые уголовные или гражданские последствия, возникшие в результате ненадлежащего использования данной технологии.






