
 #2
Инструменты для наблюдения за поведением вредоносного ПО в изолированных средах для понимания его действий и воздействия.
Рекомендация Kitploit
 sysnets/atfuzzer
Эволюционный фаззер на основе грамматики для динамического анализа интерфейсов AT-команд на смартфонах Android через Bluetooth и USB, выявляющий DoS,…
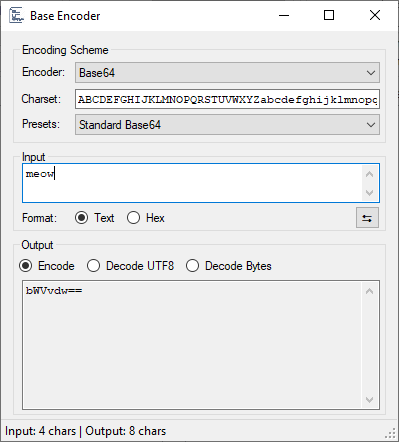 demonslay335/cryptotester
Утилита для работы с криптографией, ориентированная на анализ программ-вымогателей.
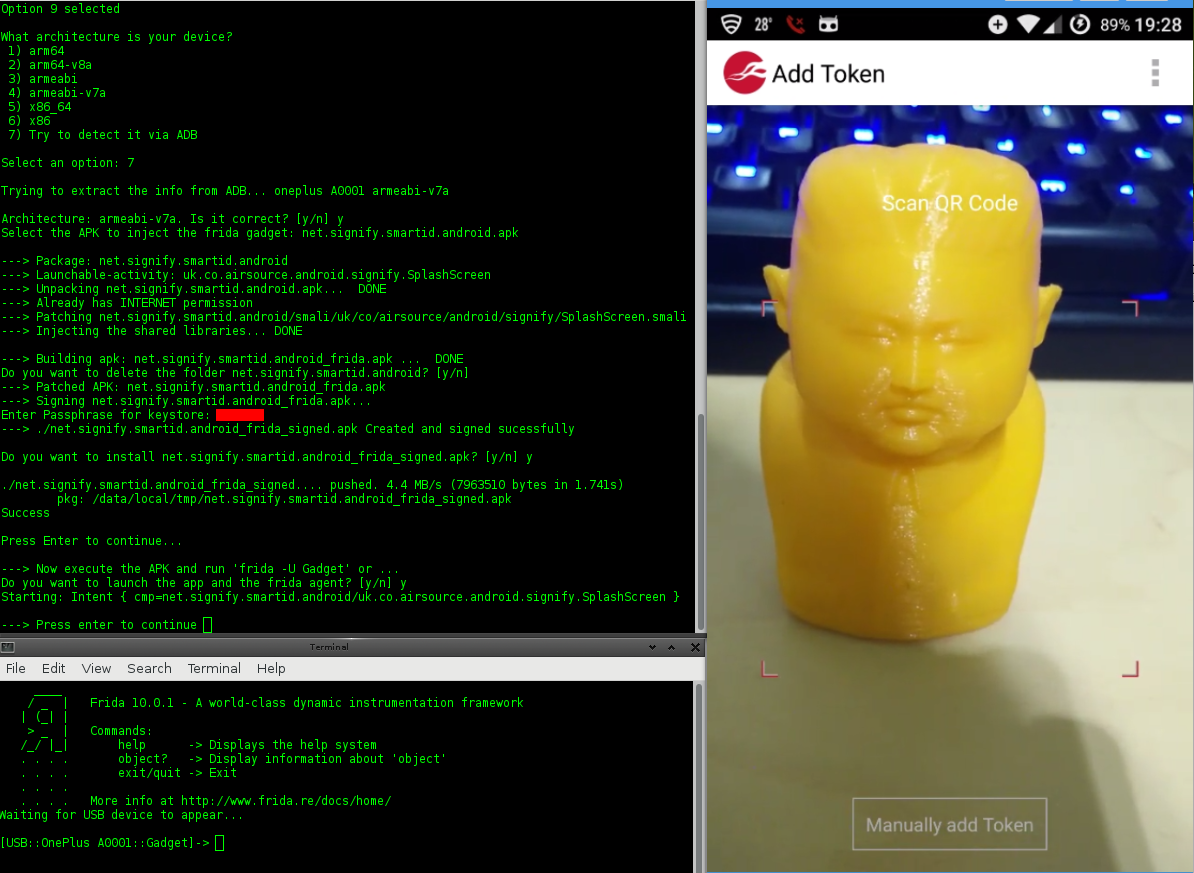 nccgroup/lazydroid
bash-скрипт для упрощения некоторых аспектов оценки Android-приложения
 nmantani/fileinsight-plugins
FileInsight-plugins: набор инструментов декодирования для hex-редактора McAfee FileInsight, используемый для анализа вредоносного ПО
 xoreaxeaxeax/schrodingers-toctou
Обнаружение создаваемых компилятором загрузок из памяти, которые превращают безопасный код на C в TOCTOU-уязвимости. Включает автоматизированный…
 hahwul/mzap
⚡️ ZAP-сканирование нескольких целей
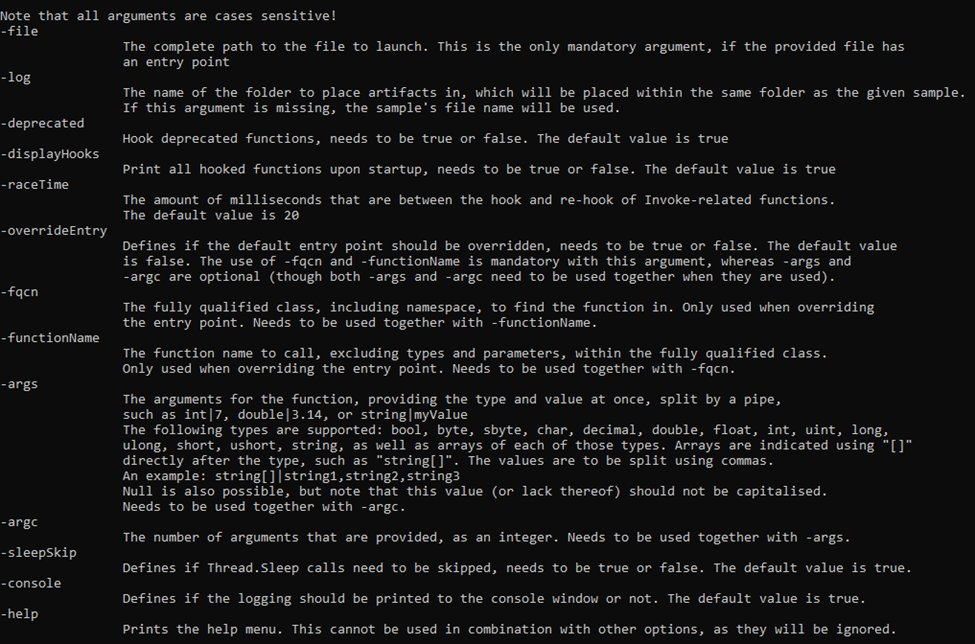 advanced-threat-research/dotdumper
Автоматический распаковщик и регистратор для файлов, нацеленных на DotNet Framework
 cybermaggedon/cyberprobe
Захват, анализ и реагирование на кибератаки
 ngwg/ceasta
Дизассемблер, декомпилятор и отладчик в стиле x64dbg для бинарных файлов PE/ELF с листингом в стиле IDA, графами функций, плагинами Lua, CLI и…
 facebook/mcpguard-dynamic
Песочница eBPF на уровне ядра для защиты вызовов инструментов LLM-агентов, совершаемых через Model Context Protocol (MCP)
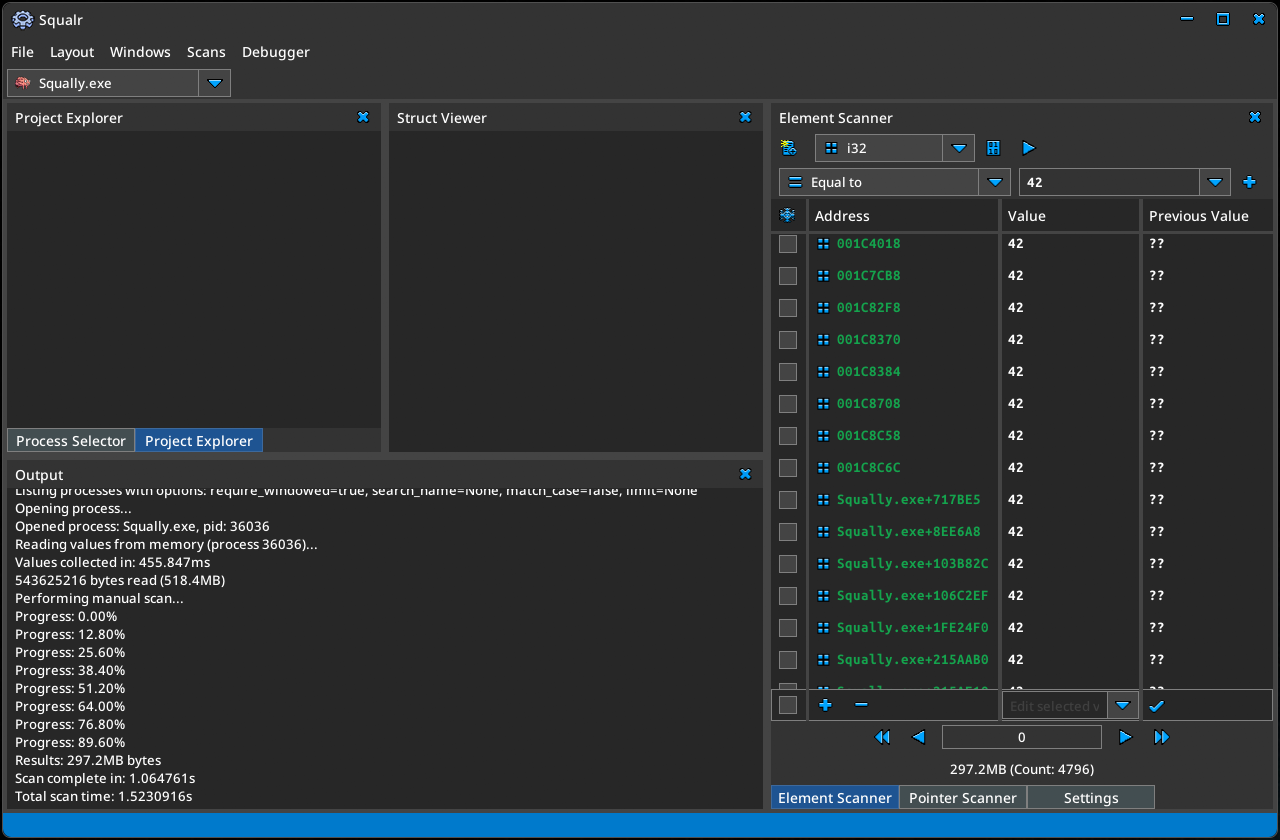 squalr/squalr
Универсальный инструмент для взлома игр/программного обеспечения, написанный с нуля на Rust.
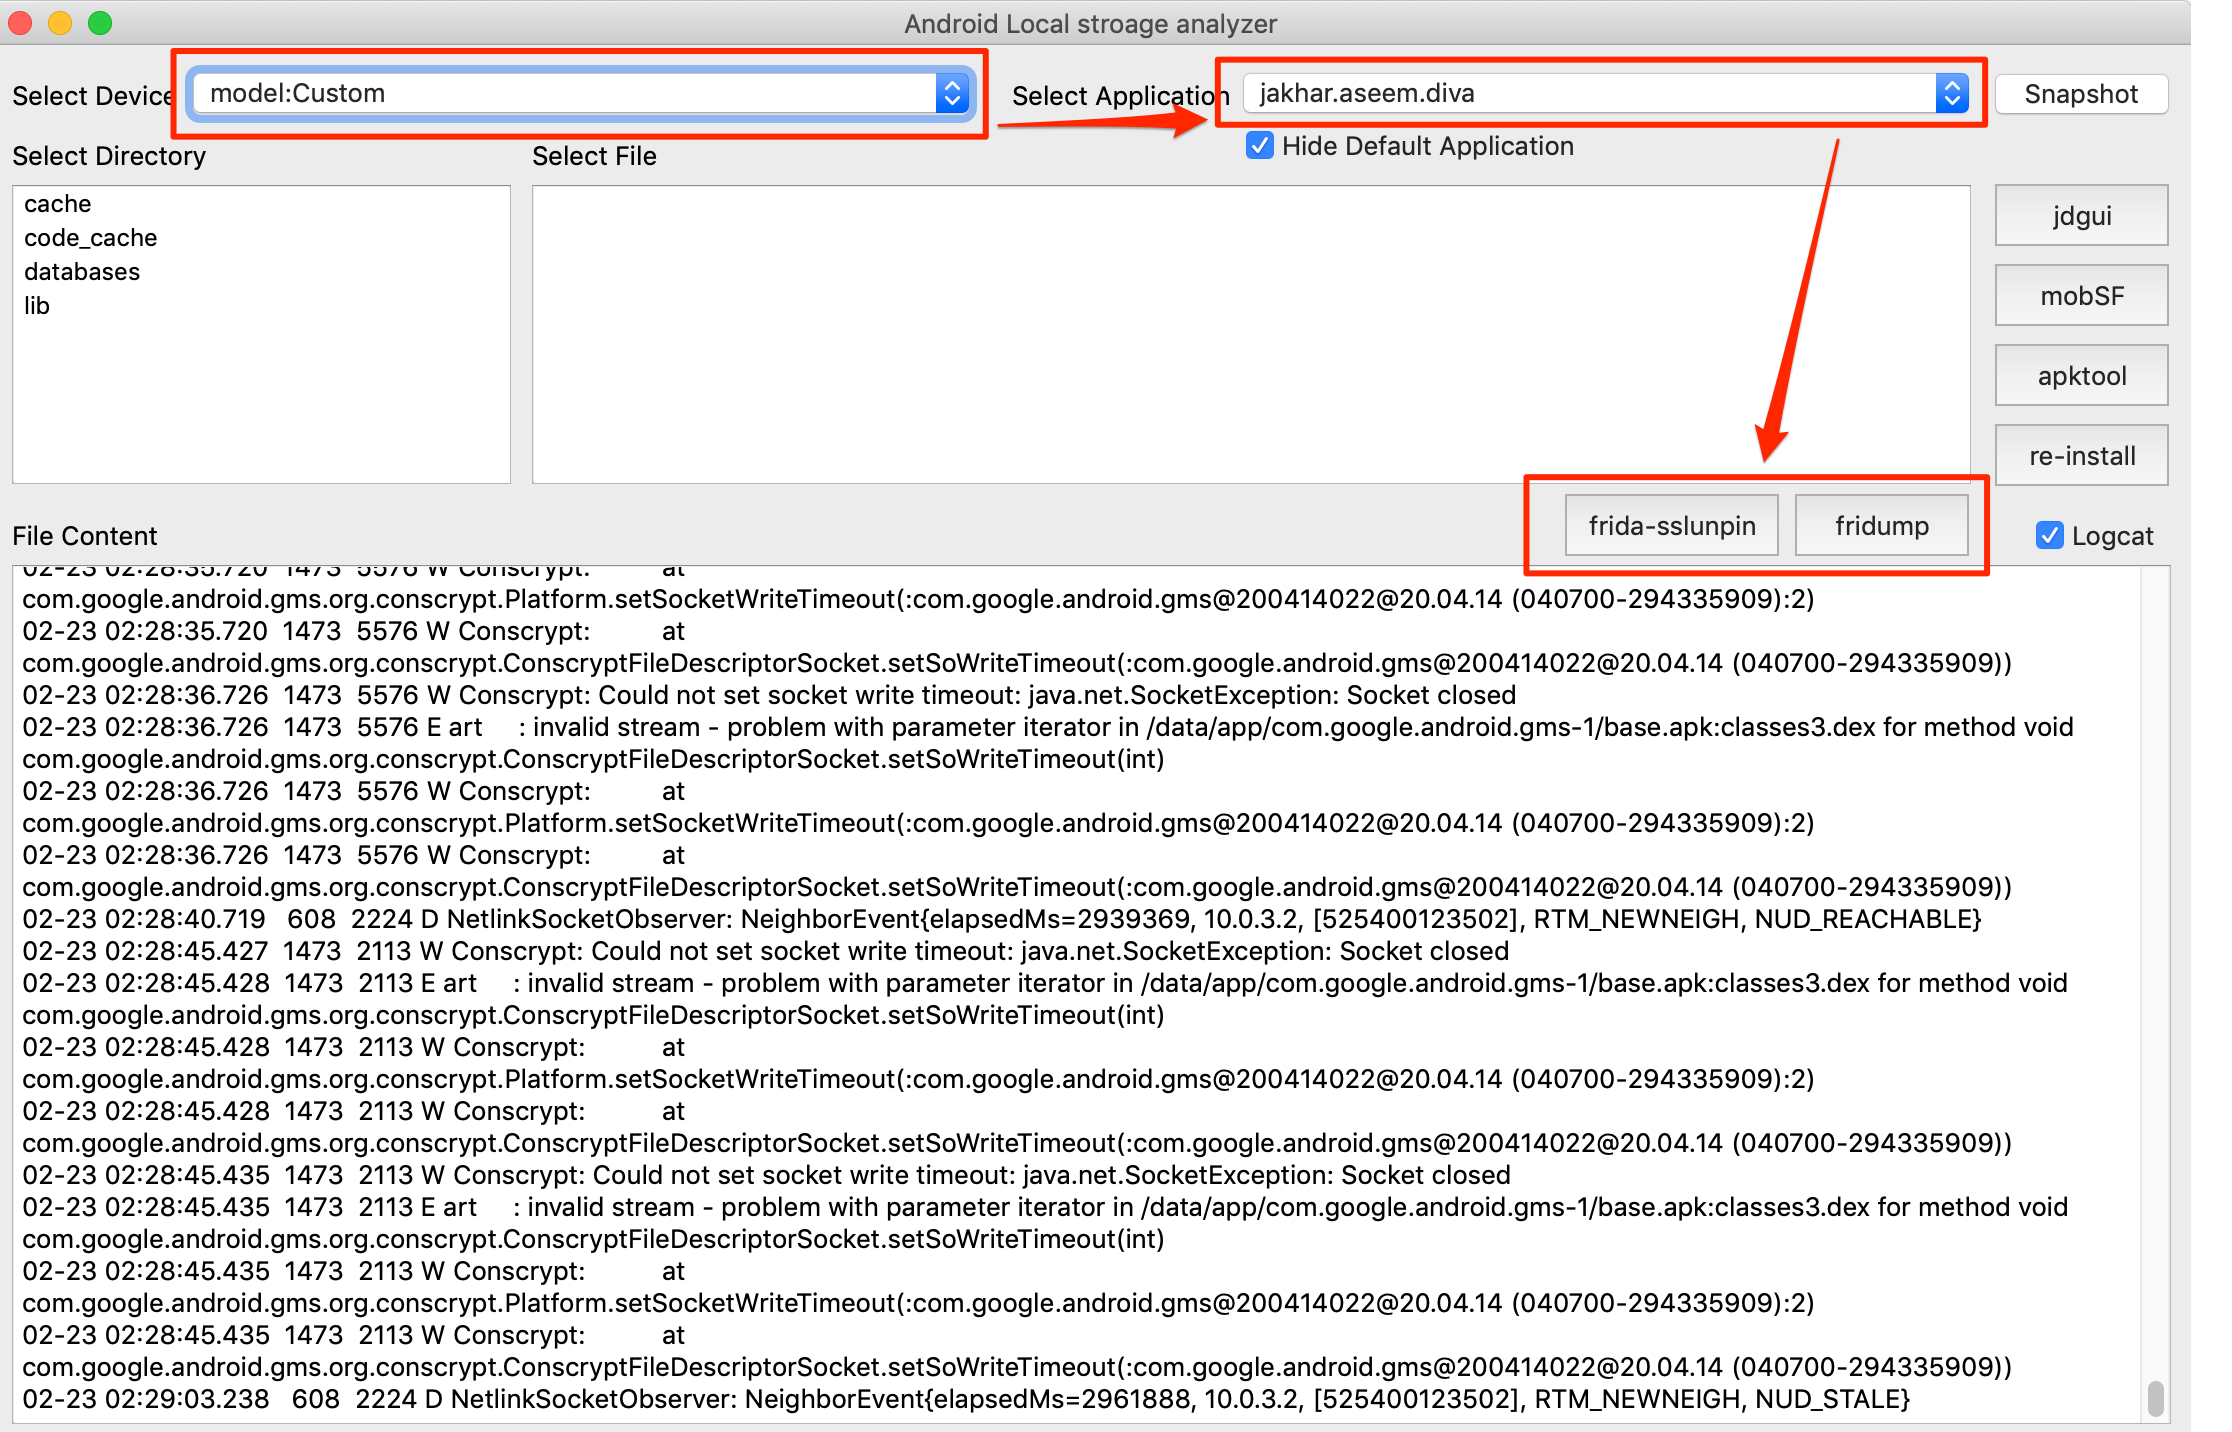 notsosecure/android_application_analyzer
Инструмент используется для анализа содержимого Android-приложения в локальном хранилище.
 ricccrd/dd
Пользовательское ядро Linux на основе JIT, которое запускает контейнеры нативно на macOS с Apple Silicon без виртуальной машины. Замена Docker Engine…
 traceforce/mcp-xray
Единый сканер безопасности для MCP-серверов с режимами конфигурации, пентеста и сканирования репозиториев. Генерирует отчеты SARIF для интеграции с…
 icicle-emu/icicle
Эмуляционный фаззер для прошивок MSP430, который находит и анализирует ошибки повреждения памяти с подробными отчётами о сбоях и воспроизводимыми…
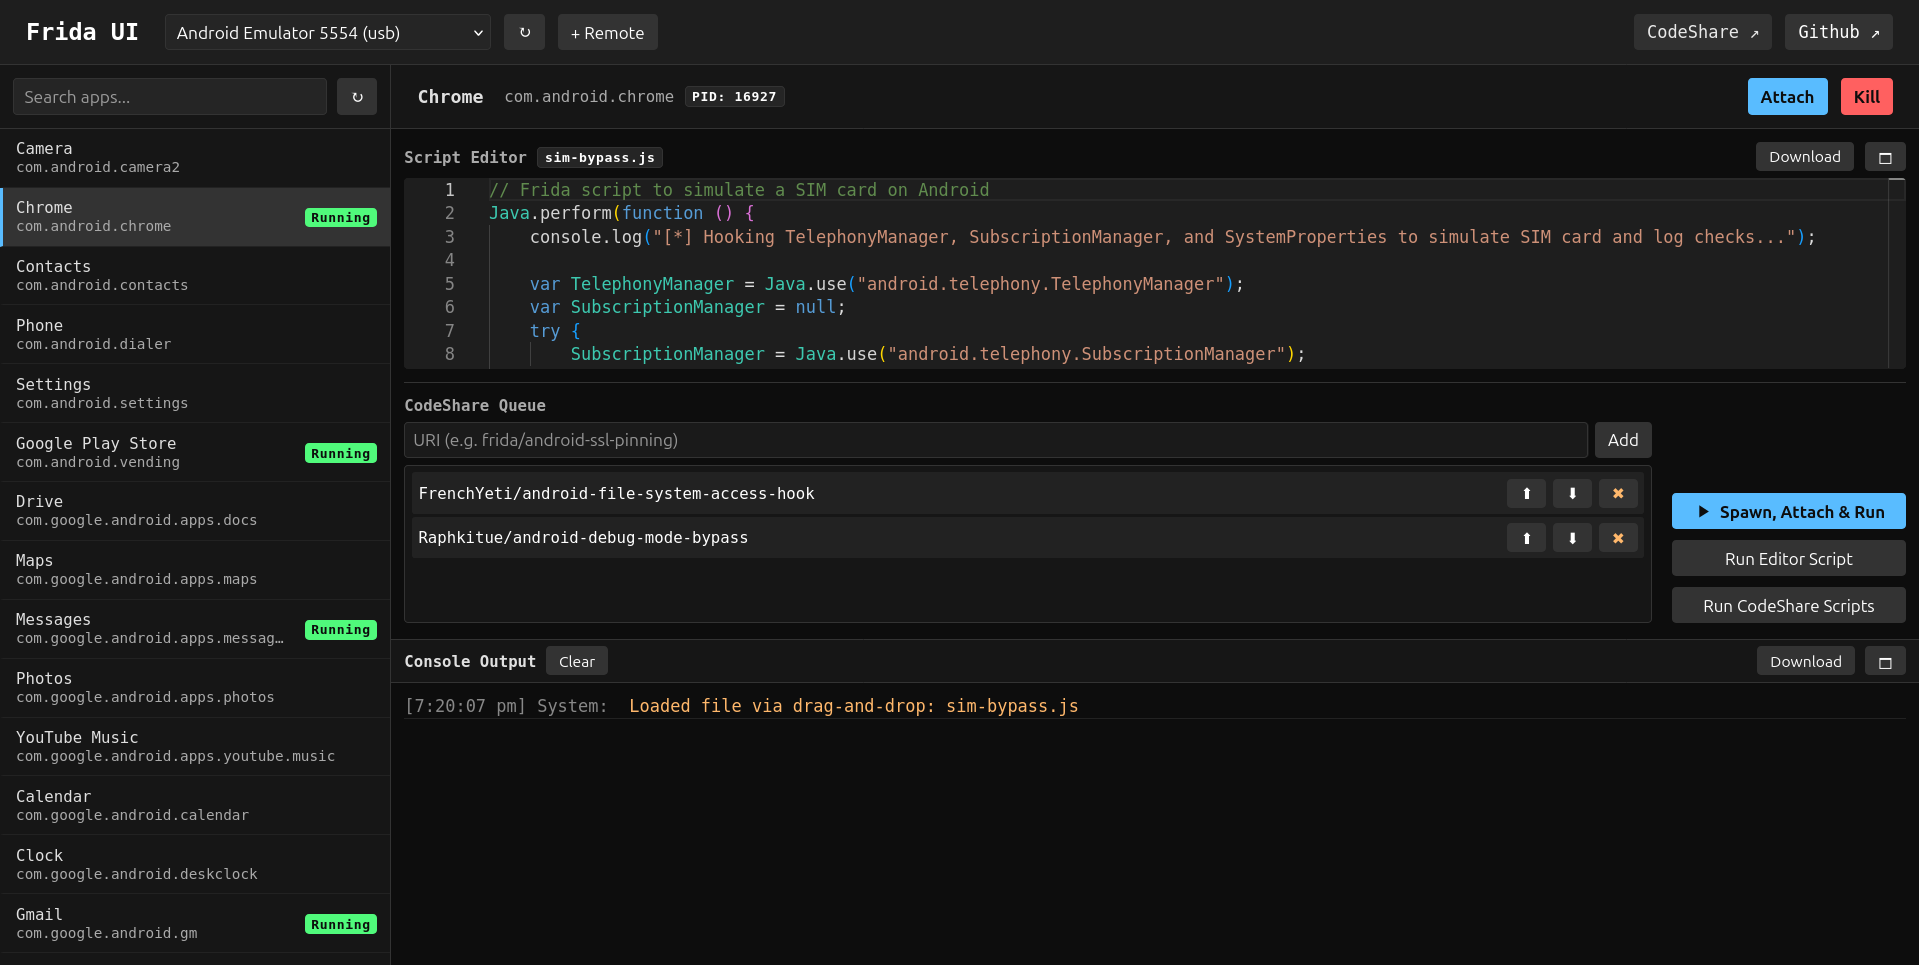 adityatelange/frida-ui
Взаимодействуйте с устройствами Frida, процессами и скриптами прямо из вашего браузера.
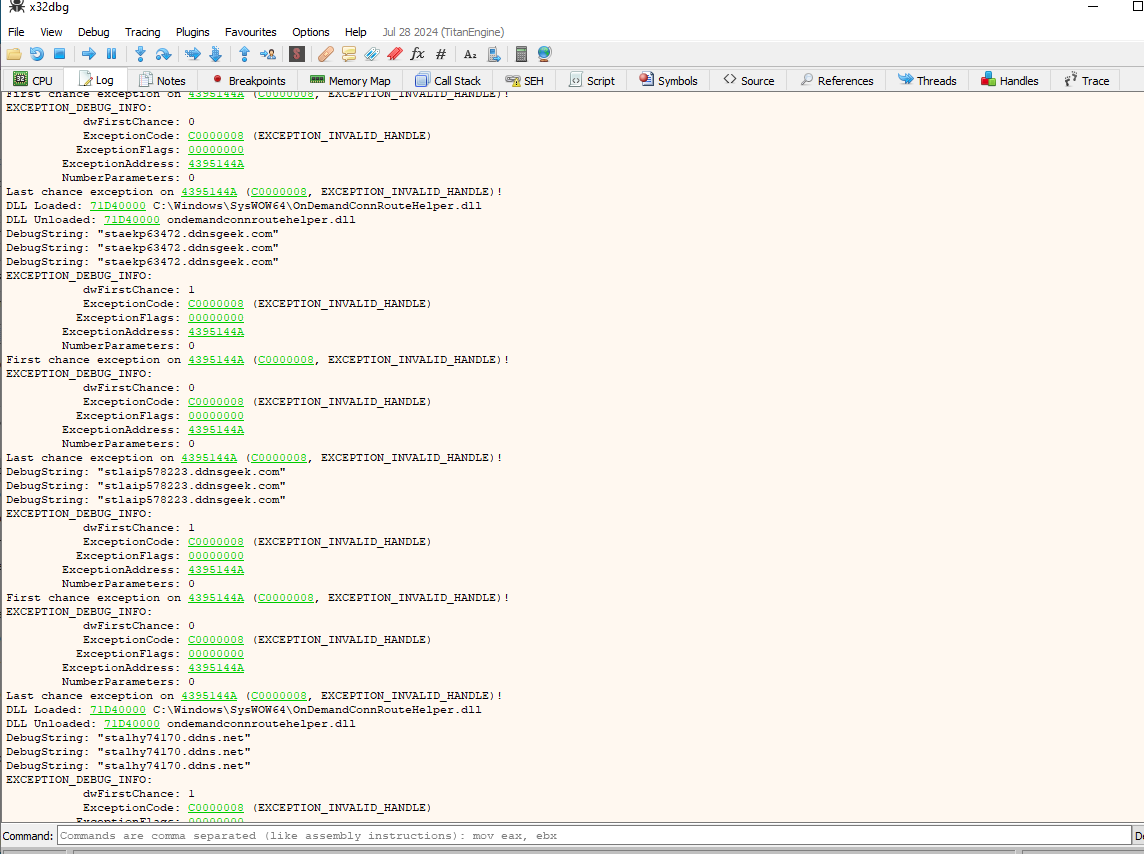 zeromemoryex/c2-hunter
Экстрактор трафика C2 в реальном времени для аналитиков вредоносных программ. Перехватывает API подключений Win32 для перехвата и анализа связи с…








