 #2
Инструменты для наблюдения за поведением вредоносного ПО в изолированных средах для понимания его действий и воздействия.
Рекомендация Kitploit

 malwaretech/appcontainersandbox
Пример песочницы с использованием AppContainer (Windows 8+)
 nuguardai/nuguard
Открытый репозиторий для валидации агентных ИИ-приложений: redteam, поведение, цепочка поставок, статический анализ
 livecvebench/cve-factory
CVE-Factory
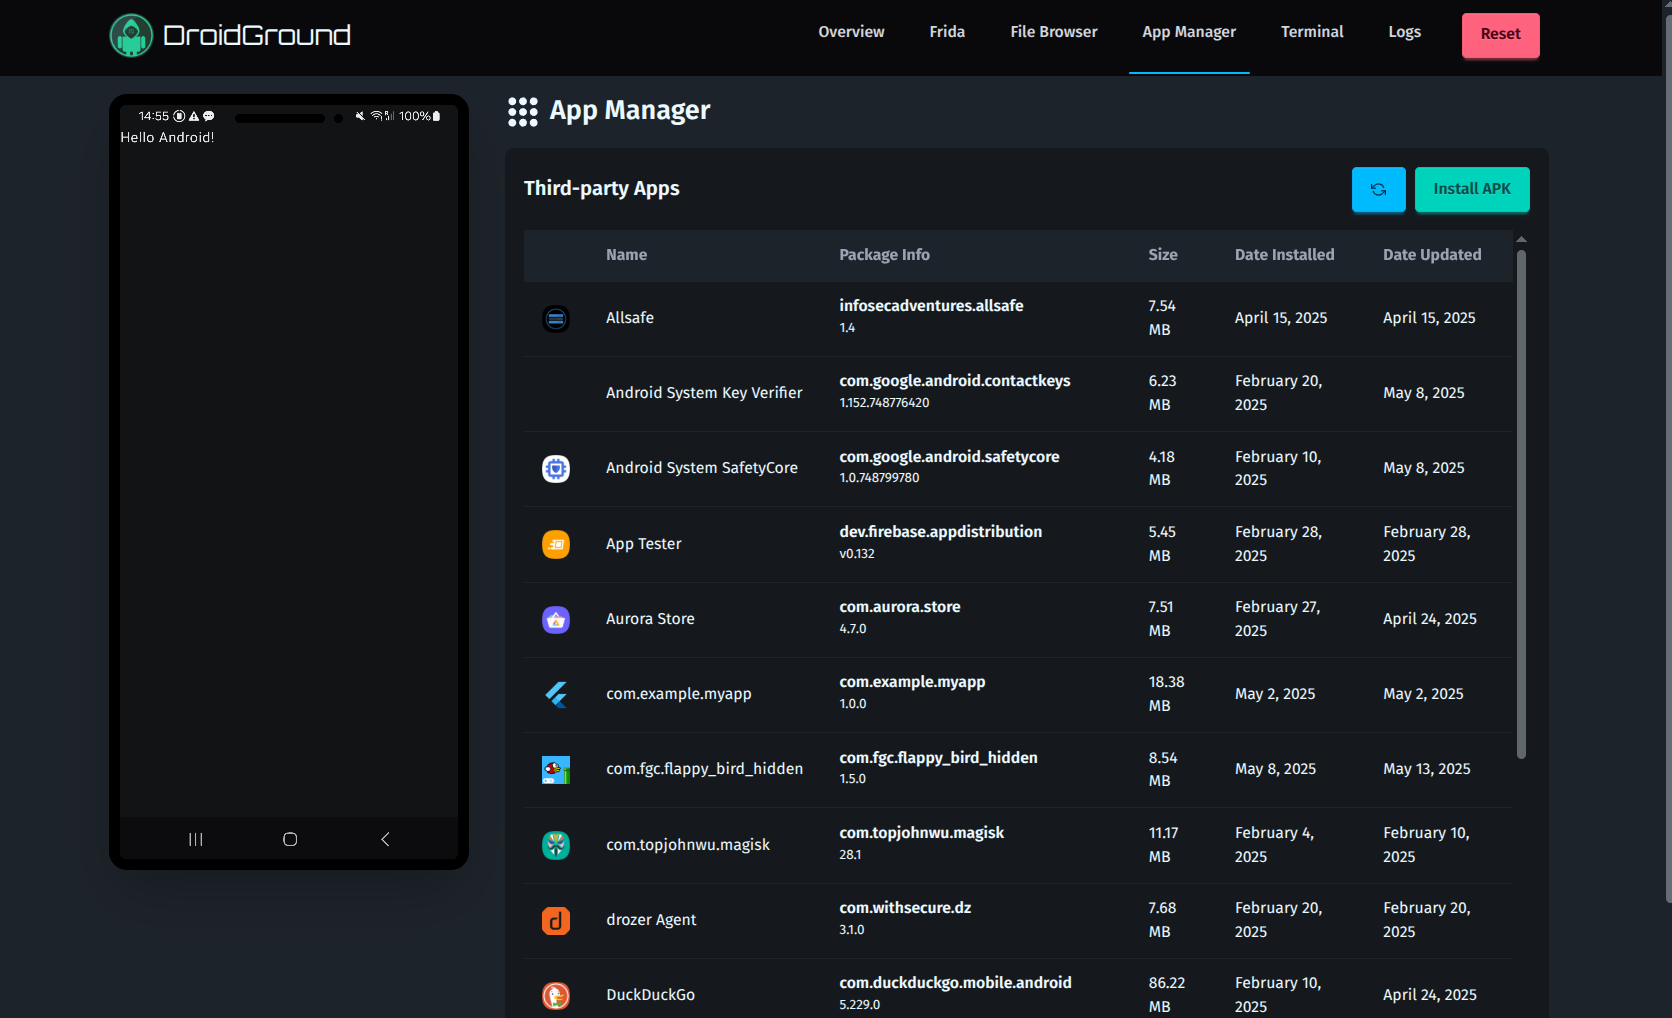 secforce/droidground
Гибкая площадка для Android CTF-задач.
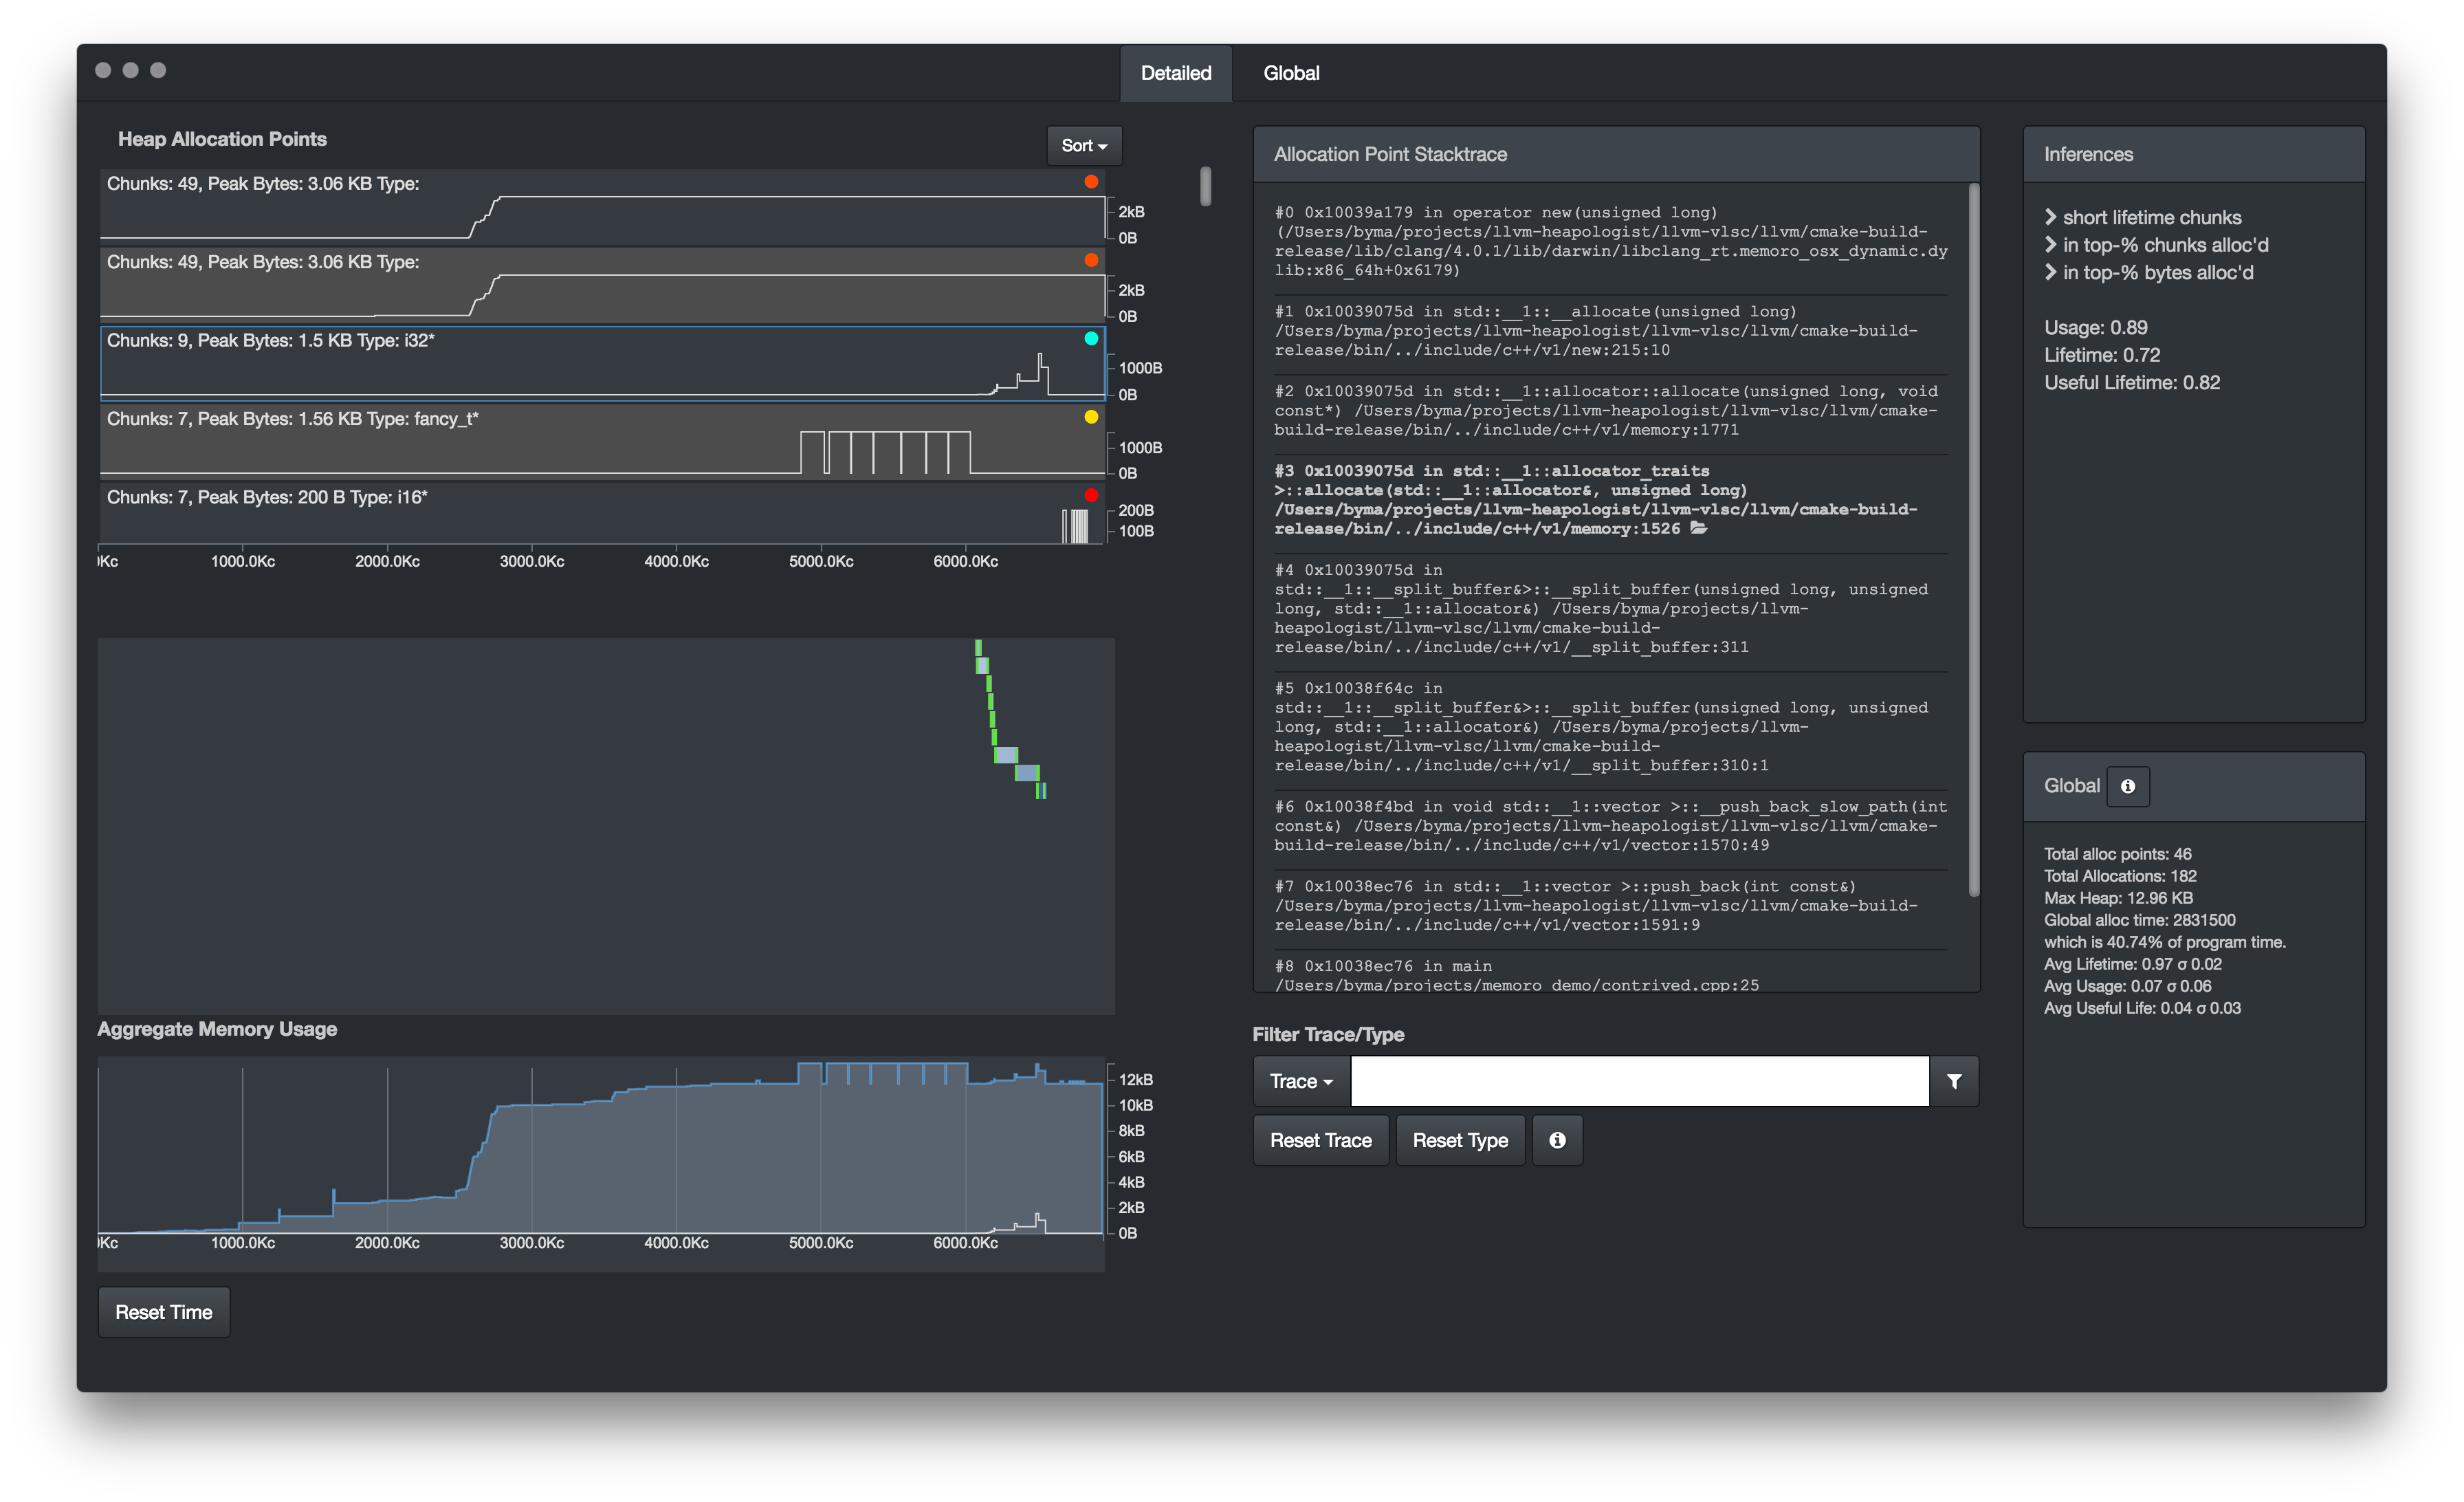 epfl-vlsc/memoro
Memoro: Детальный профилировщик кучи
 nanashili/rea-rust
Порт REA на Rust — локальный инструмент обратной разработки с рабочими процессами CLI/MCP и нативным воркером Ghidra
 deputation/instrumentation_callbacks
Доказательство концепции, демонстрирующее обратные вызовы инструментирования на Windows 10 21h1 с использованием переменной TLS для обеспечения…
 sfaci/masc
Веб-сканер вредоносного ПО
 ohjeongwook/shellcodeemulator
Эмулятор шелл-кода, написанный с использованием Unicorn Framework, со средой эмуляции дампа процесса
 security-prince/resources-for-application-security
Некоторые хорошие ресурсы для начала работы с безопасностью приложений
 leandrofroes/gftrace
Инструмент командной строки для трассировки Windows API в бинарных файлах Golang.
 rasetsuu/vmp-devirt
Исследовательская платформа для девиртуализации VMProtect с поддержкой трассировки: фронтенды версий передают данные в общий бэкенд Remill/LLVM для…
 idiom/pftriage
Инструмент на Python и библиотека для анализа файлов в процессе сортировки и анализа вредоносных программ.
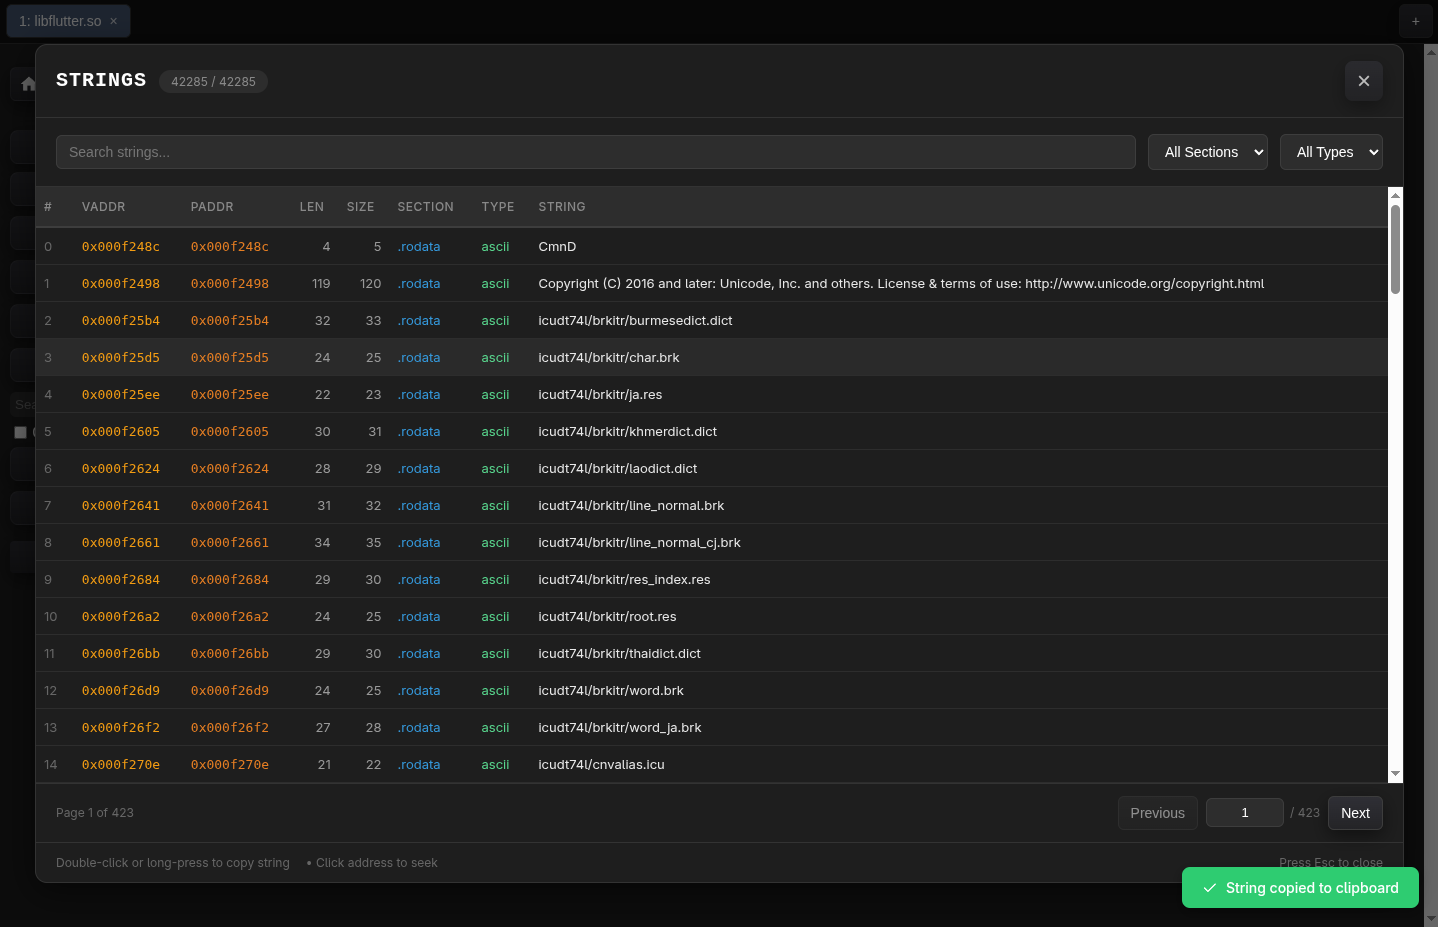 radareorg/r2web
Доступ к radare2 из любого места, в любое время.
 rog3rsm1th/frelatage
Фаззер на основе покрытия для Python-приложений
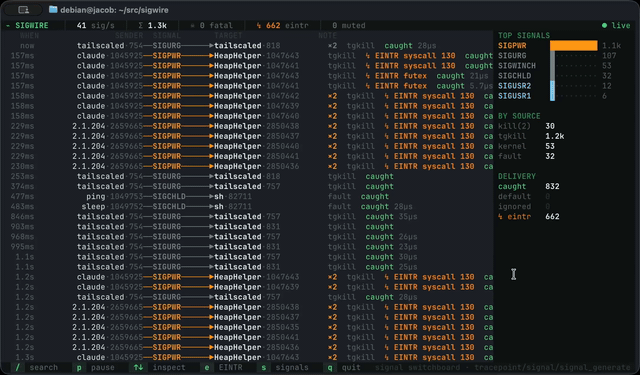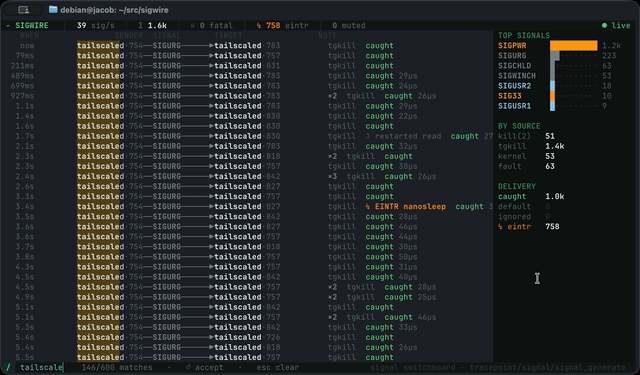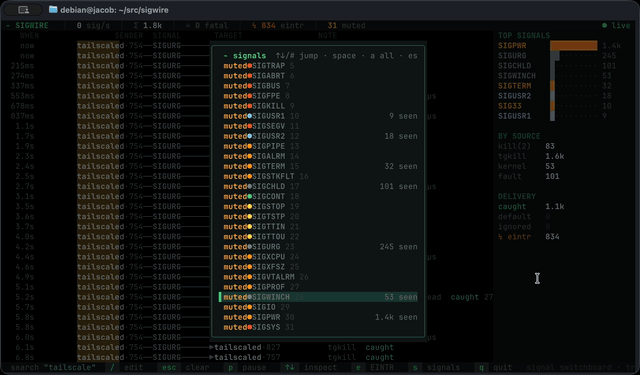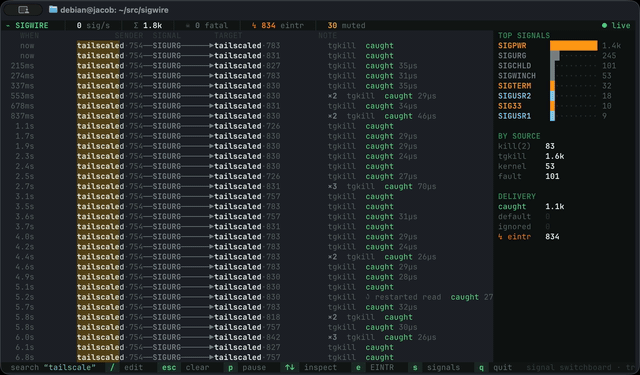 yeet-src/sigwire
Инструмент для наблюдения за сигналами ядра в реальном времени, использующий точки трассировки eBPF для потоковой передачи каждого сигнала, поданного…
 hamz-a/frida-android-libbinder
PoC-скрипт Frida для просмотра трафика Android libbinder
 0x742/noia
Веб-инструмент для просмотра песочниц мобильных приложений, предварительного просмотра баз данных SQLite и бинарных файлов, а также загрузки данных…