
 #1
Инструменты для извлечения конфиденциальных данных из скомпрометированных систем без обнаружения.
Рекомендация Kitploit

 wattocyber/agentic-dm-gateway
Плоскость управления безопасностью для LLM-агентов: списки разрешений, аварийный выключатель владельца, PIN-сессии, ограничения частоты запросов,…

 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Реверс-инжиниринг анализ дроппера GCleaner, вредоносной программы, использующей устойчивую C2-инфраструктуру, загрузку драйверов ядра, выполнение…
 paradigmxyz/iron-proxy
An egress firewall for untrusted workloads.
 cenobyte-vincit/slot2
Буткит UEFI GRUB2, который устанавливает предзагрузочный сетевой имплант через загрузочный параметр NVRAM, выполняет цепочную загрузку UKI, запускает…
 graysignal/cve-2024-23897-jenkins-arbitrary-read-file-vulnerability
Неаутентифицированный сканер эксплойтов Jenkins CLI для CVE-2024-23897, который обнаруживает уязвимые версии и читает произвольные файлы с…
 toanln-cov/cve-2026-74251
Неаутентифицированная SQL-инъекция через фильтр атрибутов в Phoca Cart — CVSS 9.3
 vognik/cve-2026-26980
Эксплойт неаутентифицированной SQL-инъекции для Content API Ghost CMS (CVE-2026-26980); выгружает таблицы базы данных из SQLite/MySQL с…
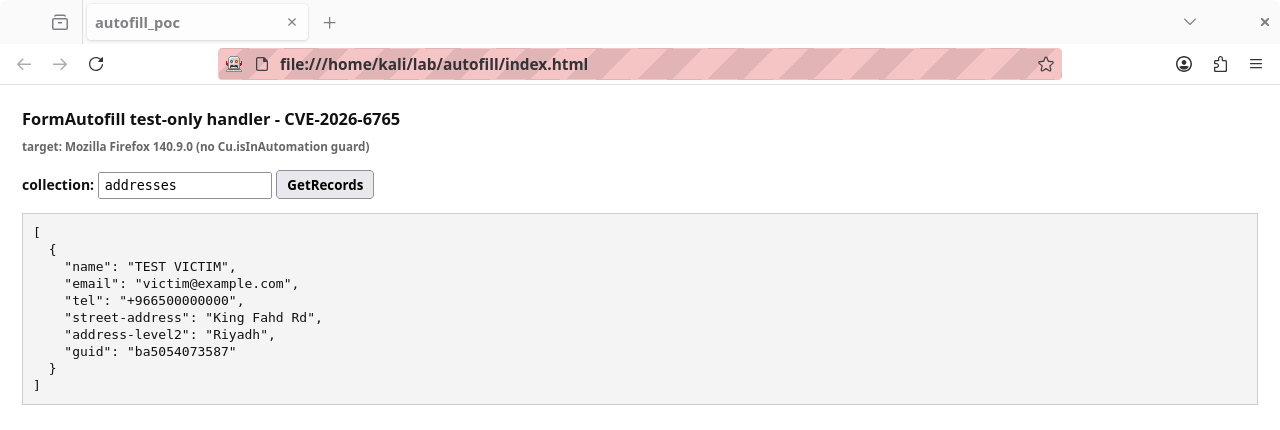 defineid/skeletonkey
CVE-2026-6765, только тестирование обработчиков FormAutofill, доступных в Firefox
 daemoncibsec/flar3ad
POC CVE-2026-51031 для произвольного чтения локальных файлов
 0xterror/cve-2023-22047-oracle-peoplesoft-lfi
CVE-2023-22047 — это критическая уязвимость типа Local File Inclusion (LFI) без аутентификации в Oracle PeopleSoft Enterprise PeopleTools. Данный…
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Реверс-инжиниринг RedLine Stealer — инфостилера на базе .NET, использующего C2-домены (198.46.86.63, tempuri.org), обход Windows Defender и…
 aramosf/cve-2026-54433
Настраиваемый Python PoC для CVE-2026-54433 — хранимой XSS-уязвимости в рендерере текстовых писем Roundcube. Генерирует специально сформированные…
 pugazhendii22/keepass-exfil-forensics
Райтап по сетевой криминалистике + инструментарий для DFIR-задания TryHackMe: разворачивает цепочку эксфильтрации hex→Base64→XOR из PCAP-трафика,…
 abdugafforov-bobur/cve-2026-72550-poc
CVE-2026-72550 — PoC неаутентифицированной SQL-инъекции Stacked-Query в Friendica (CVSS 9.8, критический уровень)
 kaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis
Анализ методом обратной разработки Agent Tesla, инфостилера на базе .NET, который использует APC-инъекции, манипулирование токенами и закрепление в…
 heartlesseorg-dot/cve-2024-52806-poc
Эксплойт Proof-of-concept для эксплуатации уязвимостей чтения файлов XXE до аутентификации в SimpleSAMLphp, позволяющий извлекать произвольные…
 asset-group/ghostsplice
# Репозиторий Ghostsplice: PoC для атаки Cross-Channel Trust Fragmentation
 1amunvalid/cve-2025-10951
Инструмент проверки PoC для CVE-2025-10951 — неаутентифицированного обхода пути в ml-logger, проверяющий произвольное чтение файлов через конечные…








