 defineid/skeletonkey
CVE-2026-6765, только тестирование обработчиков FormAutofill, доступных в Firefox

Автор находки, отмеченный Mozilla в MFSA 2026-30: Abdulaziz Alasaiqah. В этом каталоге находится реальный стенд для воспроизведения уязвимости. Он предназначен для запуска против локально загруженной уязвимой сборки Firefox. Он никогда не взаимодействует с какой-либо живой или сторонней системой.
Соответствующий репозиторий PoC: https://github.com/defineid/SkeletonKey
Разбор: writeup-ff-autofill.html в этом портфолио.
| Поле | Значение | Источник |
|---|---|---|
| CVE | CVE-2026-6765 | MITRE cvelistV5 (состояние PUBLISHED, CNA Mozilla) |
| Название | Раскрытие информации в компоненте Form Autofill | NVD · MFSA 2026-30 |
| Критичность | Moderate · CVSS 5.3 · AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:N/A:N | NVD |
| CWE | 359 · Раскрытие приватной информации | NVD |
| Исправлено в | Firefox 150 · Firefox ESR 140.10 · Thunderbird 150 / 140.10 | MFSA 2026-30 |
| Баг | bugzilla.mozilla.org/show_bug.cgi?id=2022419 (доступ ограничен по соображениям безопасности) | Ссылка NVD |
| Автор находки | Abdulaziz Alasaiqah | MFSA 2026-30 |
Пара JSWindowActor FormAutofill (FormAutofillChild в контенте и
FormAutofillParent в родительском процессе) обменивается сообщениями. В текущем
mozilla-central FormAutofillParent.receiveMessage пропускает всё, что не входит в
разрешённый набор, только после проверки автоматизации:
// toolkit/components/formautofill/FormAutofillParent.sys.mjs  (fixed tree)
if (!FORM_AUTOFILL_MESSAGES.has(name) && !Cu.isInAutomation) {
  return undefined;
}
В исходном комментарии указано, что обработчики Save и Remove вызываются только тестами:
FormAutofill:SaveAddressFormAutofill:SaveCreditCardFormAutofill:RemoveAddressesFormAutofill:RemoveCreditCardsВ затронутых сборках эти обработчики, предназначенные только для тестов, были
доступны без проверки Cu.isInAutomation, поэтому контекст содержимого мог
достичь путей FormAutofill, которые никогда не должны были быть доступны веб-
контенту. Mozilla оценила возникшую уязвимость как раскрытие информации
сохранённых данных автозаполнения.
Примечание о достижимости: getActor находится в windowGlobalChild — свойстве,
доступном только в chrome-контексте. Обычный скрипт страницы никогда его не
видит, поэтому модель угроз предполагает процесс содержимого, на который
злоумышленник уже влияет (компрометация рендерера или путь кода на стороне
содержимого), отправляющий сообщение актору, а не обычную веб-страницу. Харнесс
пытается пройти путь содержимого и честно сообщает, ответил ли родительский
процесс или граница выдержала.
Точный примитив раскрытия описан в bug 2022419, который имеет ограниченный доступ по соображениям безопасности. Этот харнесс демонстрирует достижимость обработчика, предназначенного только для тестов, который блокируется в исправленной сборке. Передайте точный вызов, использованный в вашем отчёте, с помощью
--message.
Процесс содержимого, на который злоумышленник уже влияет (компрометация рендерера или путь кода на стороне содержимого), отправляет сообщение актору FormAutofill, которое должно приходить только от тестового харнесса. В уязвимой сборке родительский процесс отвечает. В исправленной сборке проверка автоматизации отбрасывает его.
https://ftp.mozilla.org/pub/firefox/releases/140.9.0esr/.pip install marionette-driver
Запустите уязвимую сборку со свежим профилем и включённым Marionette:
/path/to/firefox --marionette --no-remote --profile ./poc-profile about:blank
Затем в about:preferences#privacy добавьте один синтетический сохранённый адрес и одну
синтетическую карту, например имя POC TESTER, номер карты 4111 1111 1111 1111. Это только тестовые данные.
python3 poc.py                 # default handler and 127.0.0.1:2828
python3 poc.py --help          # options
python3 poc.py --message FormAutofill:SaveAddress
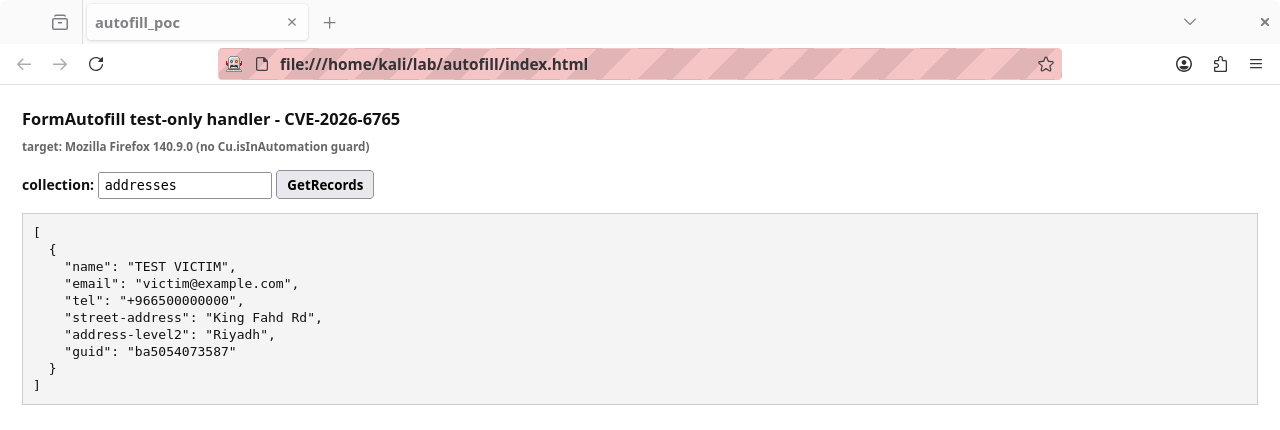
getActor доступен только в chrome, поэтому из контекста песочницы контента обычный harness сообщает, что actor недоступен (см. poc-run.png). Чтобы отправить сообщение из контекста, который действительно содержит actor, на уязвимой сборке включите Browser Toolbox (devtools.chrome.enabled и devtools.debugger.remote-enabled), откройте его с помощью Ctrl+Alt+Shift+I и из консоли процесса контента получите actor из windowGlobalChild и вызовите sendQuery с той же синтетической полезной нагрузкой. Это воспроизводит модель угроз с компрометированным процессом контента без каких-либо реальных данных.
undefined, поскольку Cu.isInAutomation равно false. Скрипт сообщает, что проверка применяется.Этот harness был написан на основе публичных материалов и текущего исходного кода mozilla-central. Он был выполнен здесь на локальной сборке Firefox 140.11.0esr, которая уже исправлена для CVE-2026-6765. Захваченный запуск находится в poc-run.png: из контекста контента actor FormAutofill недоступен (windowGlobalChild.getActor не предоставляется контенту), поэтому родительская граница сохраняется. Это правильный, честный результат на исправленной сборке.
Чтобы наблюдать пересечение границы, нужна уязвимая сборка (Firefox до 150 или ESR до 140.10, например 140.9.0esr) плюс одноразовый профиль с синтетическими данными автозаполнения, а сообщение actor нужно отправлять из контекста процесса контента согласно резервному варианту через Browser Toolbox, описанному выше. Настройте --message под точный примитив из вашего исходного отчёта.
Это нацелено на локально загруженную сборку с синтетическими данными для описания собственного CVE автора, о котором он сообщил и который уже исправлен. Это не атакует никакие работающие или сторонние сервисы.






