
 paradigmxyz/iron-proxy
Межсетевой экран исходящего трафика для недоверенных рабочих нагрузок.



Задания CI, агенты для написания кода на базе ИИ и изолированные контейнеры могут выполнять произвольные исходящие запросы. Скомпрометированная зависимость, внедрение через промпт или вредоносный шаг сборки могут привести к утечке секретов, обратному подключению к серверу злоумышленника или открытию обратной оболочки. Большинство команд не имеют никакой видимости того, что покидает их рабочие нагрузки, не говоря уже о каком-либо способе это остановить.
iron-proxy — это MITM-прокси для исходящего трафика со встроенным DNS-сервером, который находится между вашей недоверенной рабочей нагрузкой и интернетом. Он реализует политику запрета по умолчанию на сетевой границе, поэтому рабочая нагрузка может обращаться только к доменам, которые вы явно разрешили. Настоящие секреты никогда не попадают в песочницу. Рабочие нагрузки используют прокси-токены, а iron-proxy подставляет настоящие учётные данные на выходе, то есть скомпрометированная рабочая нагрузка может похитить токен, который бесполезен вне прокси.
Единый бинарный файл. Единый YAML-конфиг.
169.254.169.254,
fd00:ec2::254 и fd20:ce::254) и loopback запрещены по умолчанию;
переопределяется через proxy.upstream_deny_cidrs или
IRON_PROXY_UPSTREAM_DENY_CIDRS.HTTP_PROXY, HTTPS_PROXY или SOCKS5
настройки.SET ROLE в вышестоящую
сессию и отклоняет попытки клиента изменить роль (SET ROLE,
любой вызов set_config, DO-блоки, небезопасные определения функций, определения,
которые привязывают функции как обратные вызовы, такие как CREATE AGGREGATE, и т. д.) через
обход SQL AST. Тела процедур SQL и PL/pgSQL проверяются рекурсивно;
динамический PL/pgSQL и неподдерживаемые языки процедур отклоняются. В качестве эшелонированной
защиты отзовите EXECUTE на pg_catalog.set_config и ненужные
привилегии TEMPORARY / CREATE у внедрённой роли (например, у
PUBLIC), возвращая set_config только пользователю входа, которого прокси
использует для настройки сессии. Прокси всегда закрепляет standard_conforming_strings=on
и client_encoding=UTF8 в вышестоящей сессии и отклоняет попытки клиента
изменить их, чтобы его SQL-парсер и сервер согласовывали, как
токенизируются операторы. Работает в паре с
безопасностью на уровне строк PostgreSQL, чтобы обеспечить изоляцию данных по арендаторам, когда
приложение подключается как общий пользователь служебной учётной записи. Требует,
чтобы PgBouncer (если используется) работал в pool_mode = session — режимы пула транзакций или
операторов молча перепривязывают бэкенды между запросами и
свели бы политику на нет. Подробности см. на docs.iron.sh.Создан для CI-конвейеров, GitHub Actions, ИИ-агентов (Claude Code, Cursor, Codex) и любой среды, где вы запускаете код, которому не полностью доверяете.
Docker-образы доступны на Docker Hub, а готовые бинарные файлы для Linux/macOS (amd64/arm64) — на GitHub Releases.
Или соберите из исходного кода:
go build -o iron-proxy ./cmd/iron-proxy
cd examples/docker-compose
docker compose up
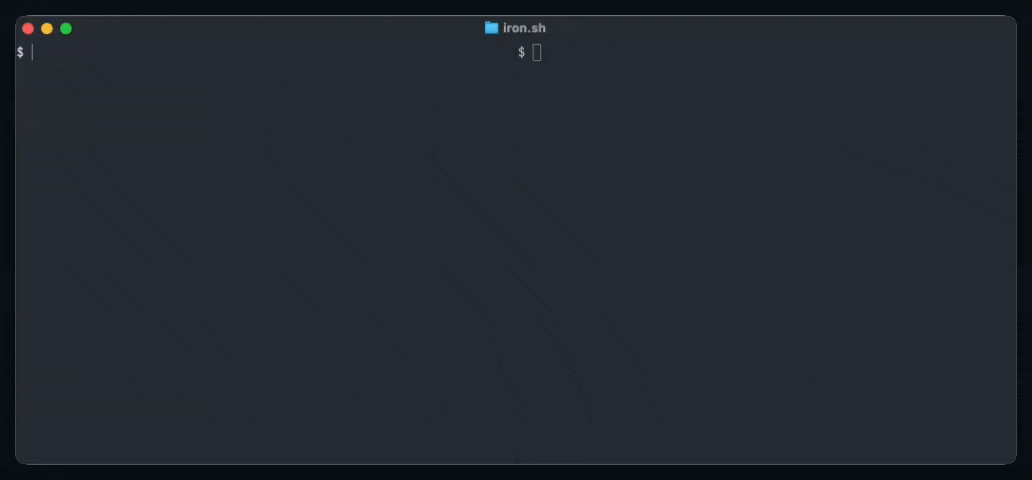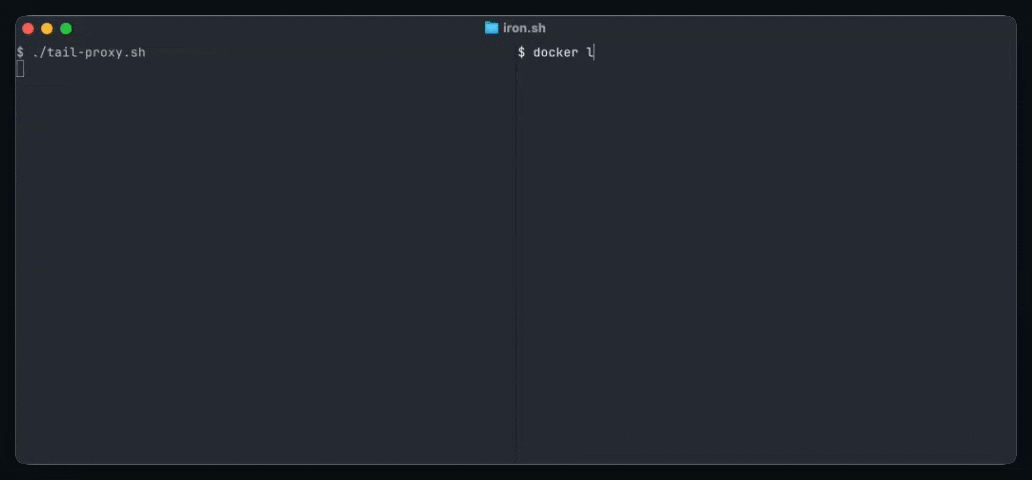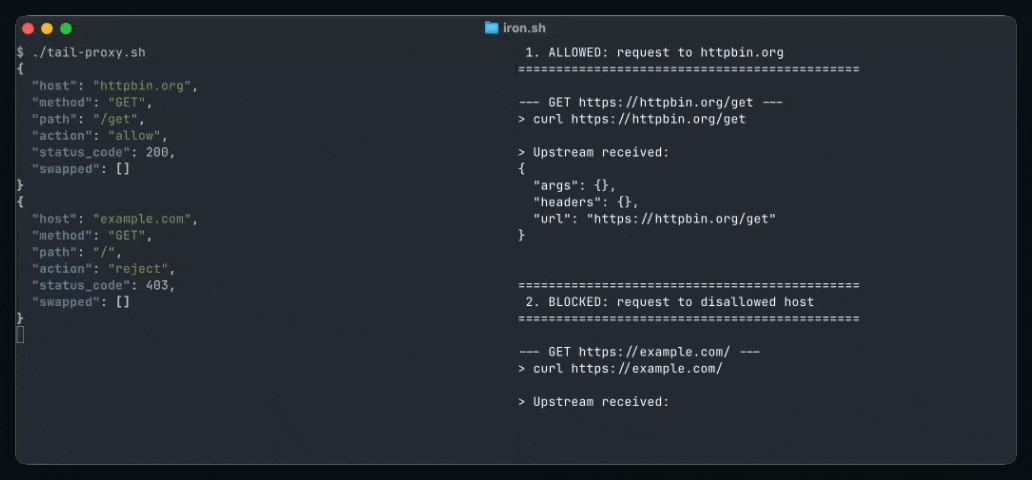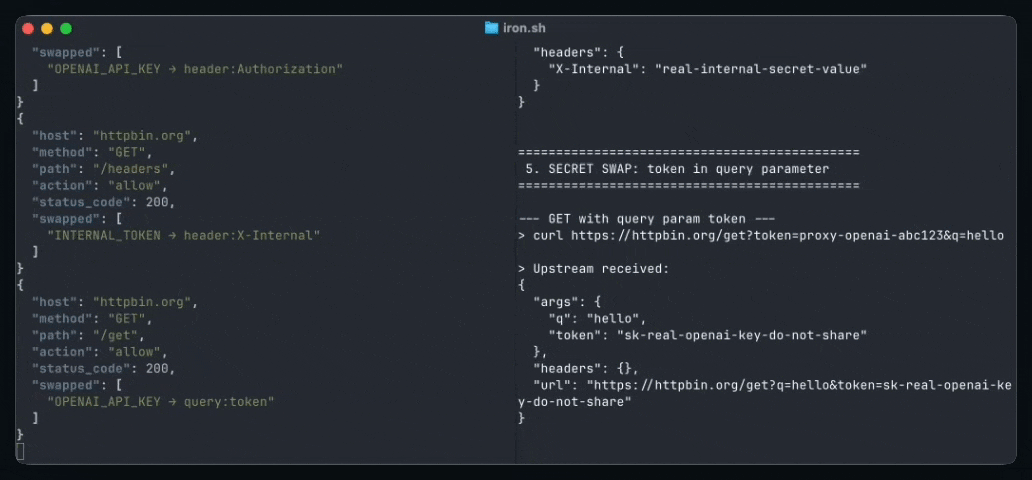
Запускается iron-proxy и демонстрационный клиент, который отправляет пять запросов через прокси. Проверьте логи, чтобы увидеть разрешённые, заблокированные запросы и запросы с переписанными секретами:
docker compose logs proxy
Каждый запрос создаёт структурированную запись аудита в формате JSON:
{
  "host": "httpbin.org",
  "method": "GET",
  "path": "/headers",
  "action": "allow",
  "status_code": 200,
  "duration_ms": 142,
  "request_transforms": [
    { "name": "allowlist", "action": "continue" },
    {
      "name": "secrets",
      "action": "continue",
      "annotations": { "swapped": [{ "secret": "OPENAI_API_KEY", "locations": ["header:Authorization"] }] }
    }
  ]
}
Отклонённые запросы содержат поле rejected_by и записываются в журнал на уровне WARN. Полную схему см. в разделе Формат журнала аудита.
iron-proxy завершает TLS, генерируя конечные сертификаты на лету, подписанные CA, который вы предоставляете. Клиентские контейнеры должны доверять этому CA.
mkdir -p certs
openssl genrsa -out certs/ca.key 4096
openssl req -x509 -new -nodes \
    -key certs/ca.key \
    -sha256 -days 3650 \
    -subj "/CN=iron-proxy CA" \
    -addext "basicConstraints=critical,CA:TRUE" \
    -addext "keyUsage=critical,keyCertSign" \
    -out certs/ca.crt
iron-proxy нужен фиксированный IP, чтобы контейнеры могли направлять свой DNS на него:
docker network create --subnet=172.20.0.0/24 iron-proxy
Создайте env-файл с вашими секретами (не добавляйте его в систему контроля версий):
echo "OPENAI_API_KEY=sk-real-key" > .env
docker run -d --name iron-proxy \
  --network iron-proxy --ip 172.20.0.2 \
  -v $(pwd)/proxy.yaml:/etc/iron-proxy/proxy.yaml:ro \
  -v $(pwd)/certs/ca.crt:/etc/iron-proxy/ca.crt:ro \
  -v $(pwd)/certs/ca.key:/etc/iron-proxy/ca.key:ro \
  --env-file .env \
  ironsh/iron-proxy:latest -config /etc/iron-proxy/proxy.yaml
Простейший подход — маршрутизация на основе DNS: укажите DNS контейнера на iron-proxy, и все запросы разрешения имён хостов будут разрешаться в IP-адрес прокси, автоматически направляя трафик через него:
docker run --rm \
  --network iron-proxy \
  --dns 172.20.0.2 \
  -v $(pwd)/certs/ca.crt:/certs/ca.crt:ro \
  curlimages/curl --cacert /certs/ca.crt https://httpbin.org/get
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.

