
 #1
Инструменты для извлечения конфиденциальных данных из скомпрометированных систем без обнаружения.
Рекомендация Kitploit

 tc4dy/cve-2026-21589-poc-exploit
Набор инструментов для эксплуатации и безопасной проверки CVE-2026-21589 — неаутентифицированного обхода пути в Atlassian Data Center: чтение файлов…
 murrez/cve-2026-21589
Python PoC для CVE-2026-21589 — неаутентифицированное чтение файлов через обход путей в продуктах Atlassian Data Center посредством…
 anonghosty/looking-glass
Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и…
 jenderal92/metapwn-mass
CVE-2026-72898 — Инструментарий для массовой эксплуатации и постэксплуатации Metabase. Подделка сессий, SQLi, RCE в PostgreSQL через COPY TO PROGRAM,…
 gmh5225/saadahla-docplz-with-slack
Имплант для сбора документов, который находит целевые файлы и вычисляет их хеши, завершает блокирующие процессы и эксфильтрует их в канал Slack через…
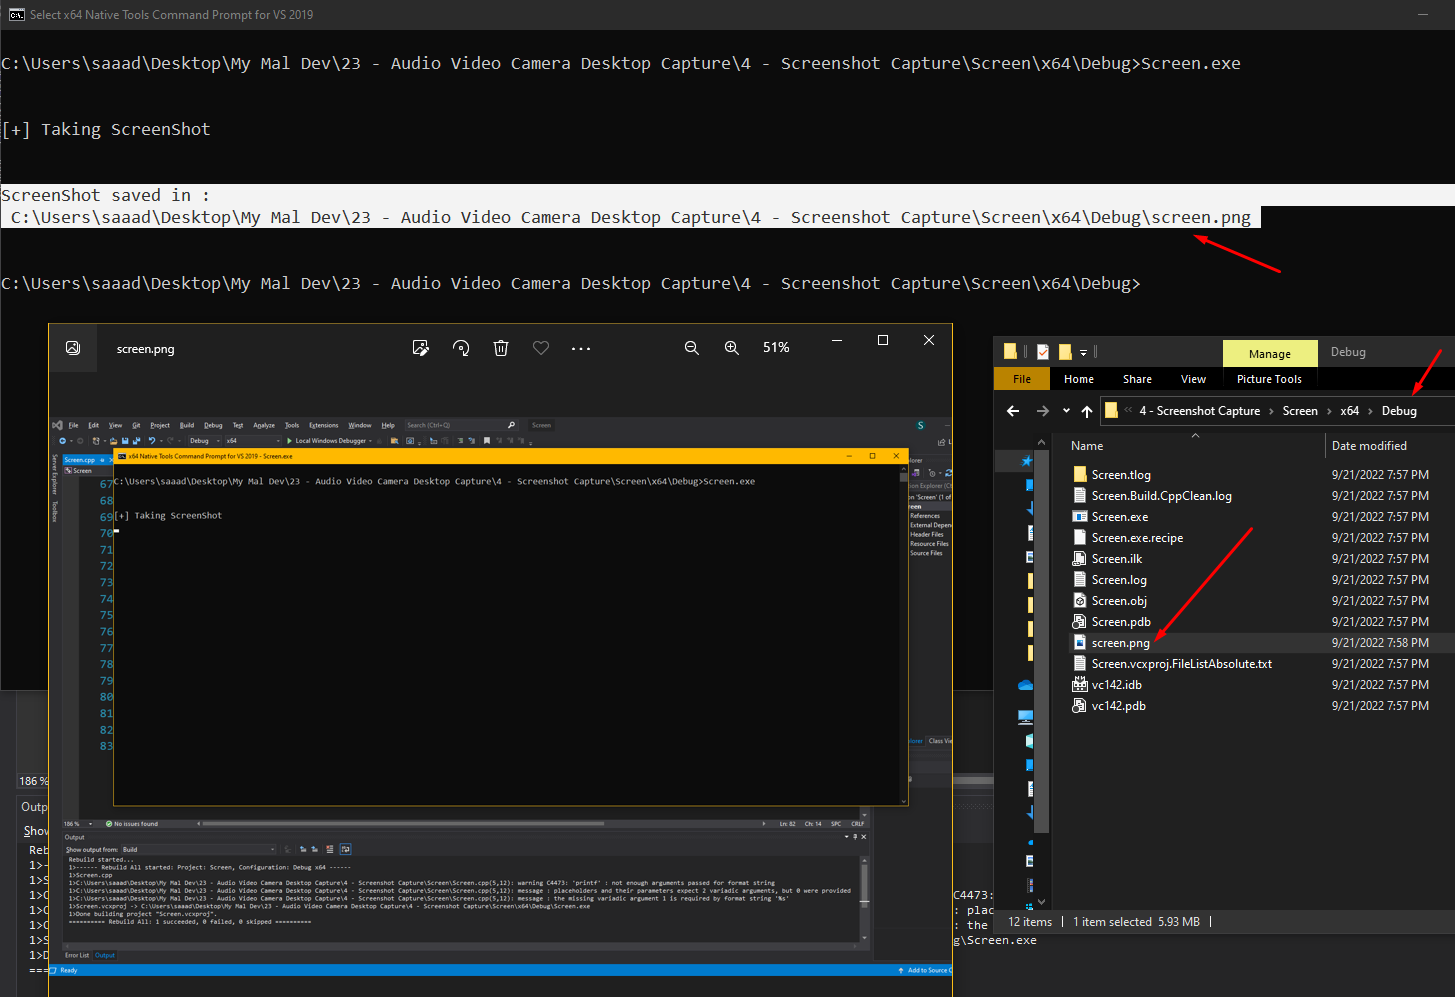 gmh5225/screenshot
Модуль постэксплуатации C2, который делает снимок экрана рабочего стола скомпрометированного хоста и сохраняет его как screen.png в текущем рабочем…
 letox4/osinthunter
🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей,…
 hackerschoice/gsocket
Подключайтесь так, будто файрвола нет. Безопасно.
 nxploited/cve-2026-124450
Чтение/запись произвольных файлов в OpenEMR до 8.3.0 через disposeDocument
 grisuno/estorides
Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при…
 megamansec/ssh-snake
Бесфайловый самораспространяющийся Bash-скрипт, который рекурсивно обнаруживает приватные ключи SSH и доступные хосты, а затем обходит сеть по SSH,…
 speedyfriend433/cve-2026-43664
Раскрытие Bluetooth MAC-адреса AirPods через NSUserDefaults
 kyrieklay/cve-2026-37107
Концепция доказательства и техническое описание для CVE-2026-37107 — аутентифицированная SSRF-уязвимость в импорте фидов HTMLy v3.1.1, позволяющая…
 songjianyang/cve-2026-47644
Концепция доказательства и полный разбор CVE-2026-47644: инъекция промпта в Edge Copilot через выход за пределы тега вложения, приводящая к…
 hackzuoji/freeswitch-cve-2026-116779-poc
Набор инструментов для обнаружения и эксплуатации инъекции команд в SIP MESSAGE FreeSWITCH (CVE-2026-116779), с выполнением через API, выводом…
 exdev994/cve-2026-111058-cve-2026-111057-mercury-rce
Комбо-эксплойт для неаутентифицированного RCE в Mercury: CVE-2026-111058 (ядра) + CVE-2026-111057 (терминалы). Автор: 0xNuts (@ExDev994). Только…
 roninreilly/wazuh-unauth-chain
Wazuh PoC, объединяющий чтение файлов через CVE-2026-74034 и выполнение команд через CVE-2026-74041; исправлено в 4.14.8. Только стандартная…
 mahumadad/cve-2026-71362-magento-ato
CVE-2026-71362 — Отравление идентичности сессии в Magento → массовый захват учётных записей (CVSS 9.1, CISA KEV)








