
 #1
Инструменты для извлечения конфиденциальных данных из скомпрометированных систем без обнаружения.
Рекомендация Kitploit
 yosef0x01/cve-2023-24055
CVE-2023-24055 POC, написанный на PowerShell.
 deathshotxd/cve-2025-52691-apt-poc
Усовершенствованный PoC-эксплойт для CVE-2025-52691 (SmarterMail Arbitrary File Upload RCE) с функциями уровня APT, такими как скрытая обфускация,…
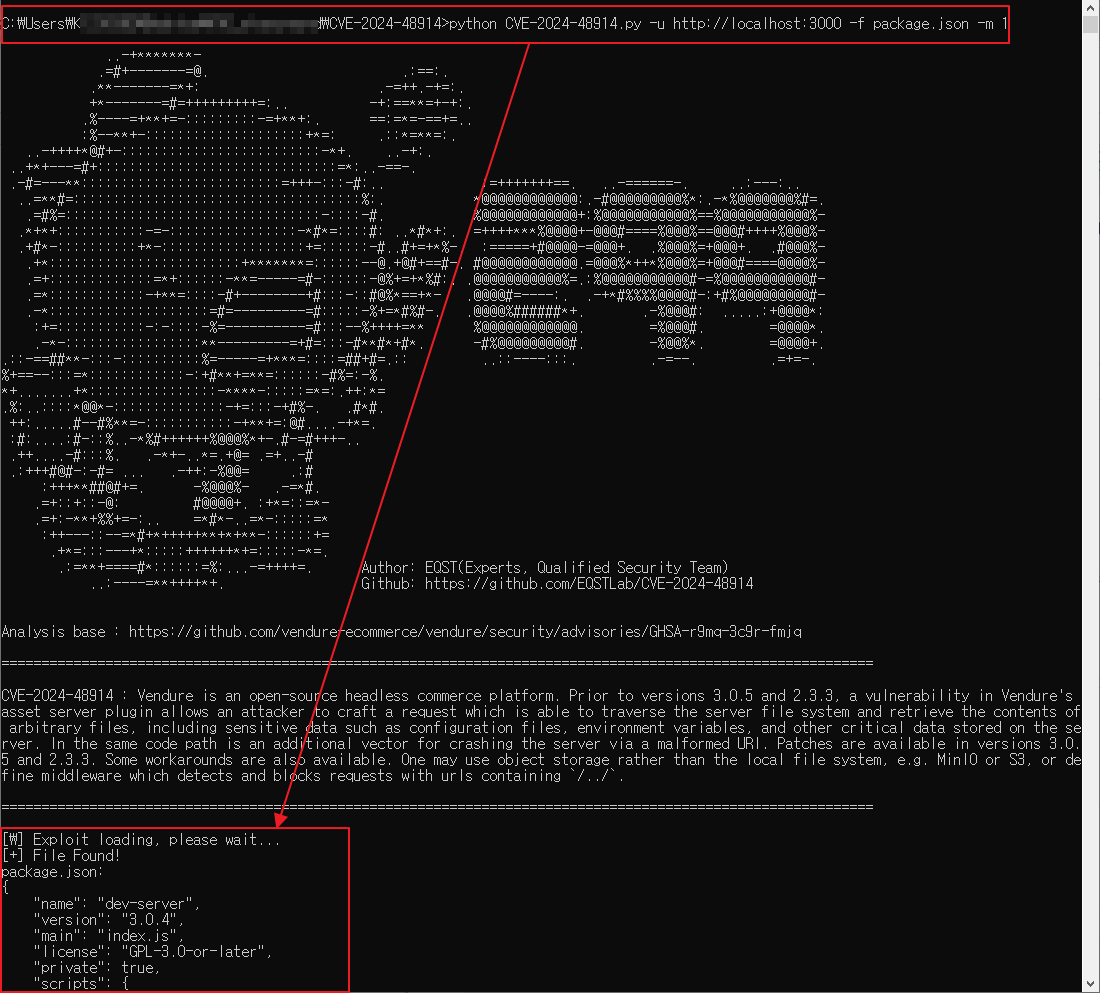 eqstlab/cve-2024-48914
Произвольное чтение файлов и DoS в эксплойте vendure-ecommerce
 vnescape/zygote-cve-2024-31317
Это набор инструментов, который использует CVE-2024-31317 для извлечения приватных данных приложений через ADB или запуска оболочки с UID приложения.
 joshatticus/ztewaste
Извлечение тревожного объёма пользовательской информации с устройств Unisoc ZTE с использованием CVE-2022-38694.
 learner202649/cve-2026-35029-poc
Код для самостоятельного воспроизведения соответствующей уязвимости
 devinliggins14/smb-pentest-exploiting-cve-2007-2447-on-metasploitable-2
Пошаговая лабораторная работа по тестированию на проникновение с эксплуатацией Samba CVE-2007-2447 на Metasploitable 2 с использованием Metasploit,…
 crackercat/rootsmart-v2.0
Android Ransomware Development - шифрование AES256 + CVE-2019-2215 (обратный root-shell) + эксфильтрация данных
 hantul/kotaemon-cve-2025-56526-56527-disclosure
Публичное раскрытие CVE-2025-56526 и CVE-2025-56527 — Stored XSS через несанитизированное отображение содержимого PDF и раскрытие учетных данных в…
 missaels235/poc-cve-2025-24104-py
Proof-of-concept Python скрипт, демонстрирующий эксфильтрацию файлов iOS через вредоносную симлинку при восстановлении резервной копии устройства,…
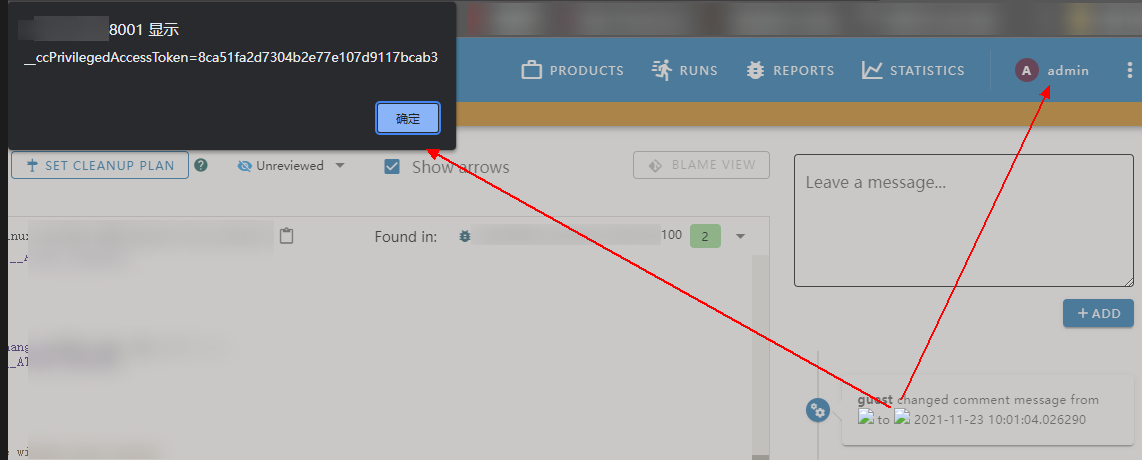 hyperkopite/cve-2021-44217
Доказательство концепции уязвимости хранимого XSS (CVE-2021-44217) в компоненте комментариев Ericsson CodeChecker, позволяющее кражу cookie-файлов и…
 monoxgas/mailorder
Nalpeiron Licensing Service (NLSSRV32) произвольное чтение диска [CVE-2019-19315]
 puzzlepeaches/log4jcenter
Эксплуатация CVE-2021-44228 в vCenter для удаленного выполнения кода и не только.
 vignesh-hp/lockbit-ransomware-analysis
Отчет по анализу угроз и реагированию на инциденты, связанный с использованием программы-вымогателя LockBit, эксплуатирующей уязвимость CVE-2023-4966…
 ladydarwe/links.a
PoC для CVE-2023-44962
 leosol/initroot
Эксплуатация CVE-2016-10277 для обхода Secure Boot и блокировки устройства
 kai2er/cve-2024-0044-exp
Использование CVE-2024-0044 для резервного копирования данных на Android 12, 13 без root. Использование: ./CVE-2024-0044-EXP.sh <package_name>
 scumfrog/fiberbreak
React2Shell Инструмент эксплуатации (CVE-2025-55182)








