
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/hyperkopite/cve-2021-44217
Повышение привилегийАнализ уязвимостейЭксплуатация веб-приложенийЭксфильтрация данныхСбор информацииВеб-безопасность
GitHubhyperkopite/cve-2021-44217

CVE-2021-44217

Доказательство концепции уязвимости хранимого XSS (CVE-2021-44217) в компоненте комментариев Ericsson CodeChecker, позволяющее кражу cookie-файлов и хищение конфиденциальных данных через API просмотра отчетов.

Репозиторий
344 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2021-44217

[Предлагаемое описание] В Ericsson CodeChecker до версии 6.18.0 обнаружена уязвимость «Сохраненный межсайтовый скриптинг» (Stored XSS) в компоненте комментариев средства просмотра отчетов, позволяющая удаленным злоумышленникам внедрять произвольный веб-скрипт или HTML через POST JSON данные API /CodeCheckerService.


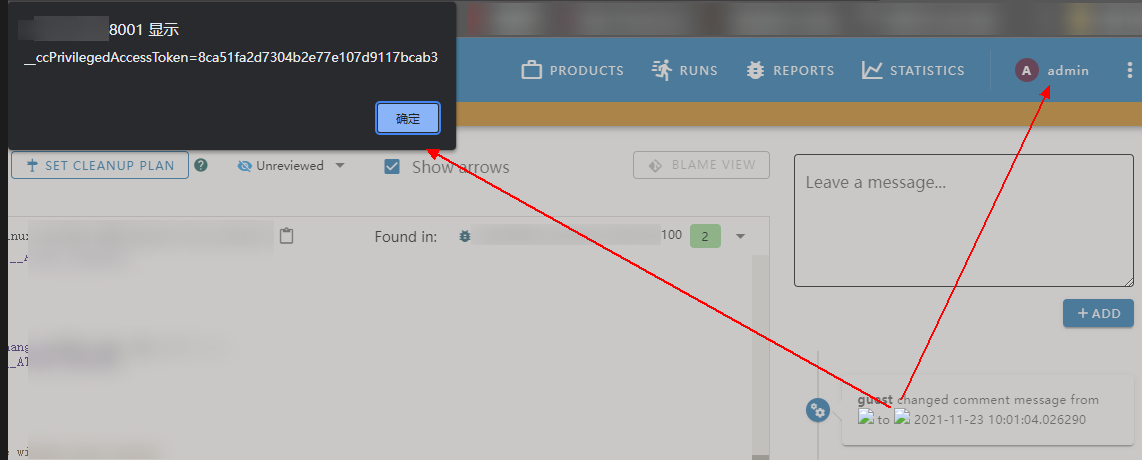
[Дополнительная информация] Веб-сервер CodeChecker имеет систему разрешений для изоляции пользователей с разными привилегиями. Он также хранит cookie каждого пользователя в document.cookie. Таким образом, злоумышленник с низкими привилегиями (например, гость) может использовать эту ошибку для кражи секретного cookie суперпользователя или любой другой конфиденциальной информации отчетов сканирования, управляя жертвами для запроса некоторых API получения данных. Используя внеполосные методы, эта конфиденциальная информация может быть легко передана на сервер злоумышленника.


[Тип уязвимости] Межсайтовый скриптинг (XSS)


[Производитель продукта] Ericsson


[Затрагиваемая кодовая база продукта] CodeChecker - <= 6.18.0


[Затронутый компонент] Компонент «Комментарии» средства просмотра отчетов


[Тип атаки] Удаленная


[Влияние: выполнение кода] true


[Влияние: повышение привилегий] true


[Влияние: раскрытие информации] true


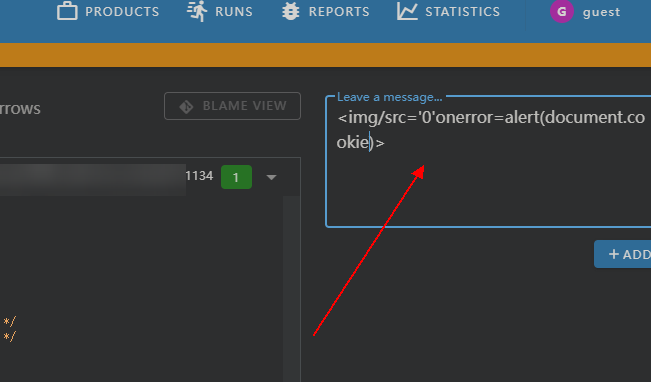
[Векторы атаки] Для эксплуатации этой уязвимости необходимо добавить комментарий под любым отчетом сканирования.


[Ссылки]
https://codechecker-demo.eastus.cloudapp.azure.com/
https://user-images.githubusercontent.com/9525971/142965091-e118b012-a7fc-4c2f-ad0c-80aeed6f7ec9.png
https://github.com/Ericsson/codechecker/releases


[Обнаружил(а)] Xinyi Chen - S&G Security TMG

Компонент комментариев средства просмотра отчетов не проверяет ввод пользователя, что приводит к сохраненному XSS на этой странице.
image
Злоумышленник может использовать эту ошибку для кражи секретного cookie или любой другой конфиденциальной информации через API получения данных.
image

Скачать инструмент






