tc4dy/cve-2026-21589-poc-exploit
Набор инструментов для эксплуатации и безопасной проверки CVE-2026-21589 — неаутентифицированного обхода пути в Atlassian Data Center: чтение файлов WEB-INF, сбор учётных данных и неинтрузивный аудит версий.



ТОЛЬКО ЭТИЧНОЕ ИСПОЛЬЗОВАНИЕ — АВТОРИЗОВАННОЕ ТЕСТИРОВАНИЕ БЕЗОПАСНОСТИ Этот репозиторий предоставляет инструменты исключительно для авторизованных специалистов по безопасности, blue teams и пентестеров. Несанкционированный доступ к компьютерным системам является незаконным в соответствии с CFAA (США), Computer Misuse Act (Великобритания), TCK 243/244 (Турция) и аналогичными законами по всему миру.
CVE-2026-21589 — критическая уязвимость неаутентифицированного обхода пути и произвольного чтения файлов в продуктах Atlassian Data Center (Bitbucket, Confluence, Jira Software, Jira Service Management, Bamboo, Crowd, Crucible, Fisheye). Она позволяет неаутентифицированному злоумышленнику читать произвольные файлы внутри корня веб-приложения (включая WEB-INF/) через маршрутизатор веб-ресурсов /download/*. Оценка CVSS: 9.3 (критическая). Раскрыта watchTowr Labs в сентябре 2026 года. Исправлена Atlassian в сентябрьском бюллетене по безопасности Data Center 2026 года.
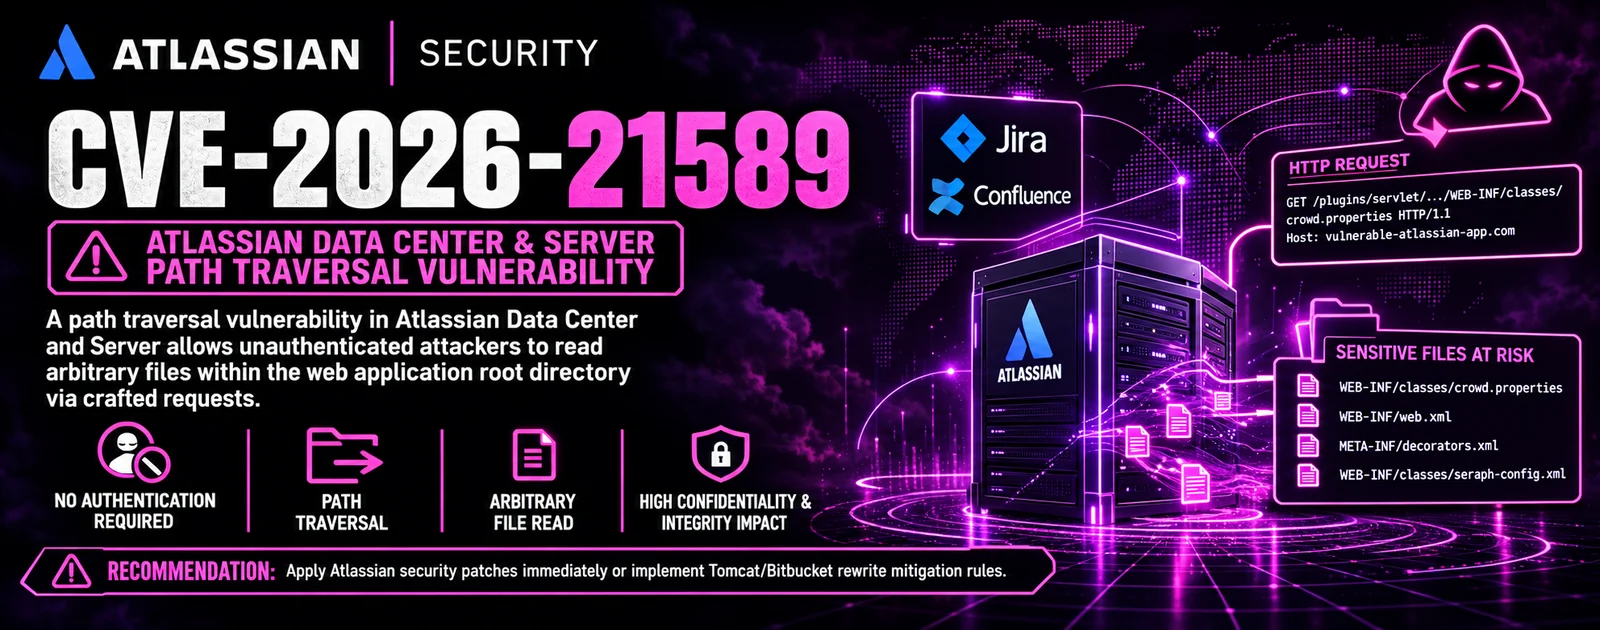
Уязвимость затрагивает восемь self-hosted продуктов Atlassian в нескольких ветках версий. Корневая причина — ошибка двойного URL-декодирования и преобразования :: в / в маршрутизаторе веб-ресурсов, которая обходит нормализатор URI Tomcat.
Двойное URL-декодирование в маршрутизаторе — маршрутизатор веб-ресурсов /download/* вызывает URLDecoder.decode(request.getRequestURI()) повторно. Tomcat декодирует URI только один раз, поэтому последовательности ..%3a%3a переживают нормализатор Tomcat и затем разрешаются внутри приложения.
Преобразование :: в / — после второго декодирования Router.unescapeSlashes преобразует последовательность :: в /, завершая примитив обхода ../ на уровне приложения.
Конкатенация пути в ServletContext — сформированный путь добавляется к пути ресурса и передаётся в ServletContext.getResourceAsStream. Эта функция не выполняет проверку нахождения внутри корня и разрешает файлы относительно корня веб-приложения.
Неаутентифицированный доступ — маршрутизатор веб-ресурсов не защищён аутентификацией Seraph, поэтому чтение происходит до аутентификации. Не требуются учётные данные, сессия или CSRF-токен.
Раскрытие WEB-INF — поскольку getResourceAsStream допускает доступ к WEB-INF/, злоумышленник может прочитать web.xml, urlrewrite.xml, seraph-config.xml, atlassian-init.xml и любой другой файл под корнем веб-приложения, точный путь которого известен.
Ограничение произвольного чтения файлов — перечисление каталогов невозможно. Злоумышленник должен знать точное имя файла и путь. Однако широко известные имена файлов (например, WEB-INF/web.xml) предсказуемы для разных установок.
Воздействие — раскрытие информации из конфигурационных файлов, потенциальная утечка учётных данных (JDBC URL, пароли, API-токены, закрытые ключи), фингерпринтинг приложения для последующих атак и подготовка к горизонтальному перемещению. Прямого RCE нет.
Исправление — Atlassian устранила двойное декодирование и преобразование :: в маршрутизаторе веб-ресурсов. Исправленные версии выпущены во всех затронутых ветках (см. «Затронутые версии»).
Активная эксплуатация в реальных условиях — публичные PoC появились в течение нескольких дней после раскрытия. WatchTowr опубликовала Detection Artifact Generator (DAG), который выполняет фингерпринтинг уязвимых экземпляров Jira, Confluence и Bitbucket. Наблюдается массовая сканирующая активность, нацеленная на доступные из интернета развёртывания Atlassian Data Center.
Затронутая поверхность — доступные из интернета self-hosted экземпляры Atlassian Data Center и Server. Клиенты Atlassian Cloud не затронуты (исправляются автоматически).
%3a%3a или :: в пути, на уровне WAF / обратного прокси.urlrewrite.xml (для Bitbucket), опубликованное Atlassian.| Инструмент | Назначение | Целевой пользователь |
|---|---|---|
exploit.py | Полный набор инструментов red team с неаутентифицированным чтением файлов в 8 продуктах Atlassian, сбором учётных данных из конфигурационных файлов WEB-INF, интерактивной оболочкой, массовым сканированием, режимом скрытности, прокси/Tor, обнаружением WAF и отчётами в форматах JSON/CSV. | Red teams / авторизованные пентестеры (только этичное использование) |
safechecker.py | Неинтрузивный сканер подверженности, который определяет продукт и версию Atlassian через публичные REST-эндпоинты, проверяет соответствие диапазону уязвимых версий, выявляет наличие WAF и формирует отчёты в форматах JSON/CSV/JSONL. Никогда не отправляет payload с обходом пути. | Blue teams / аудиторы безопасности |
| Возможность | exploit.py | safechecker.py |
|---|---|---|
| Обнаружение продукта | [+] | [+] |
| Обнаружение версии | [+] | [+] |
| Проверка обхода пути | [+] | [-] |
| Произвольное чтение файлов (WEB-INF) | [+] | [-] |
| Извлечение учётных данных | [+] | [-] |
| Интерактивная оболочка | [+] | [-] |
| Создание учётной записи через оболочку | [+] | [-] |
| Экспорт отчёта о сессии | [+] | [-] |
| Обнаружение WAF | [+] | [+] |
| Классификация статуса WAF | [+] | [+] |
| Массовое сканирование (многопоточное) | [+] | [+] |
| CIDR / файл / одиночная цель | [+] | [+] |
| Предупреждение об усечении CIDR | [+] | [+] |
| Поддержка прокси (SOCKS5/HTTP) | [+] | [+] |
| Поддержка Tor | [+] | [+] |
| Ограничитель скорости | [+] | [+] |
| Пул соединений | [-] | [+] |
| Джиттер (OPSEC) | [+] | [+] |
| Ротация User-Agent | [+] | [+] |
| Повтор с экспоненциальной задержкой | [+] | [+] |
| Неинтрузивный (безопасный) режим | [-] | [+] |
| Опция сводки show-safe | [-] | [+] |
| Тихий режим / режим без баннера | [-] | [+] |
| Рекомендации по IoC | [-] | [+] |
| Отчёт JSON | [+] | [+] |
| Отчёт CSV | [+] | [+] |
| Потоковый отчёт JSONL | [-] | [+] |
| Отчёт HTML | [-] | [-] |
| Управление проверкой SSL | [+] | [+] |
| Настраиваемые таймаут / повторы | [+] | [+] |
| Ротация логов | [+] | [+] |
| Кэширование DNS | [+] | [+] |
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.