
 #1
Платформы Capture The Flag, создания заданий, инструментов решения и соревновательных фреймворков кибербезопасности.
Рекомендация Kitploit
 xiangsi-howard/ctf---cve-2011-2523
Пошаговое прохождение CTF с эксплуатацией бэкдора vsftpd 2.3.4 (CVE-2011-2523) для захвата и взлома /etc/shadow и /etc/passwd из Metasploitable 2.
 flojboj/cve-2023-42793
TeamCity CVE-2023-42793 RCE (удалённое выполнение кода)
 nospaceavailable/cve-2022-39227
Рабочий POC, найденный во время прохождения задания HTB. Оригинал: https://github.com/user0x1337/CVE-2022-39227
 flojboj/cve-2024-32002
Образовательный эксплойт-скрипт для CVE-2024-32002 (Git RCE) с автоматической настройкой, предназначенный для CTF-сред и обучения безопасности.
 m0d0ri205/pdfjs
Wargame exploiting CVE-2024-4367 in PDF.js for educational vulnerability analysis and exploitation practice.
 dnr6419/cve-2021-24545
WordPress плагин: XSS в HTML-описании биографии автора
 chrispritchard/cve-2021-22911-rust
эксплойт для CVE-2021-22911 на Rust
 fauzan-aldi/cve-2022-21661
Python PoC для CVE-2022-21661, адаптированный на основе Go PoC от z92g, предназначенный для демонстрации уязвимости в более доступной скриптовой…
 danielazulayy/ctf-2021
CTF для студентов HDE 64 в See Security College. Эксплуатируйте JWT (веб-часть) и CVE-2021-3156 (часть LPE).
 wxrdnx/cve-2023-38408
Слайды и исходный код, анализирующие CVE-2023-38408, с подробным описанием методологии эксплойта и векторов атак для образовательных целей в области…
 silasspringer/cve-2018-10933
CTF-задание и скрипт эксплойта для CVE-2018-10933, обхода аутентификации libSSH, с настройкой Docker и пошаговым руководством.
 al3xgd/cve-2023-4220-exploit
LMS Chamilo 1.11.24 CVE-2023-4220 Эксплойт
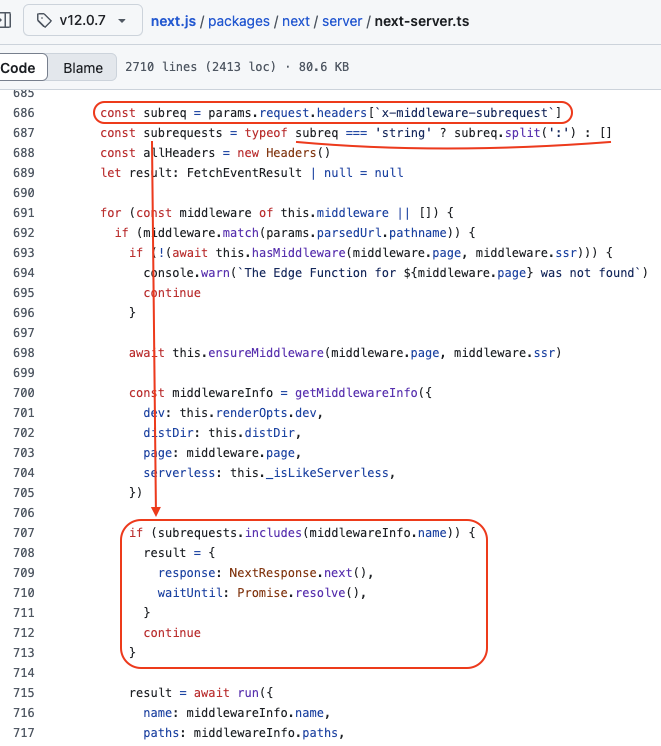 gokul-krishnan-v-r/cve-2025-29927
Next.js и испорченный middleware...ПОПРОБУЙ ВЗЛОМАТЬ ЕГО..!
 hanmin0512/cve-2014-6271_pwnable
Практическая лабораторная работа, демонстрирующая уязвимость Shellshock (CVE-2014-6271) в Bash с повышением привилегий через внедрение переменных…
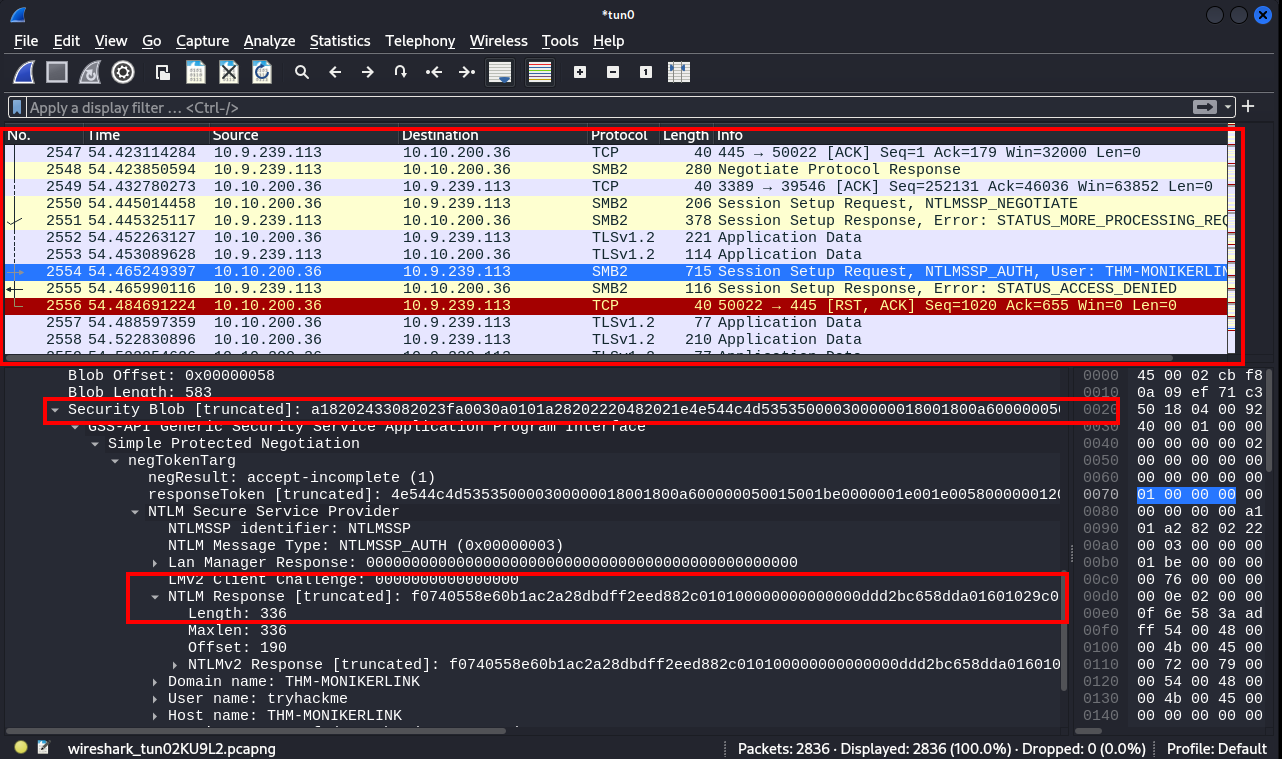 kartheekkandalam99/svpt_cw_2
Настройка CVE-2024-21413 для CW
 jtoalu/ctf-cve-2019-9053-gtfobins
Пошаговое прохождение CTF, демонстрирующее эксплуатацию SQL-инъекции CVE-2019-9053 и повышение привилегий на основе GTFOBins на цели CMS Made Simple.
 titusg85/sidewinder-exploit
这是一个围绕 CVE-2021-3560 构建的练习
 gokul-krishnan-v-r/cve-2024-53900
Mongo Vulnub Lab...Попробуйте взломать его.....!








