
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-24545 — WordPress плагин: XSS в HTML-описании биографии автора | Kitploit
Инструменты/GitHubGitHub/dnr6419/cve-2021-24545
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийCTFТестирование на ПроникновениеОбучение и Образование
GitHubdnr6419/cve-2021-24545

CVE-2021-24545

WordPress плагин: XSS в HTML-описании биографии автора

Репозиторий
164 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2021-24545

Это XSS-уязвимость, обнаруженная в плагине, распространение которого в качестве плагина прекращено.
WordPress Plugin HTML Author Bio description XSS

Данная уязвимость возникает из-за неадекватной проверки параметра description в /wp-admin/profile.php.
Удаленный злоумышленник может атаковать, отправляя вредоносный HTTP-запрос.

Инструкция по установке и запуску

1. Установка WordPress

При установке настройте проброс портов в файле docker-compose.yml.

 $ docker-compose up  

2. Начальная настройка WordPress и установка плагина

Перейдите на http://[web-server ip]:port/. Выполните базовую установку. Установите плагин с помощью файла WP-HTML-Author-Bio-master.zip.

3. PoC

Перейдите по следующему пути:

http://[web-server ip]:port/wp-admin/profile.php

Вставьте XSS-нагрузку с помощью тега img в Biographical Info.
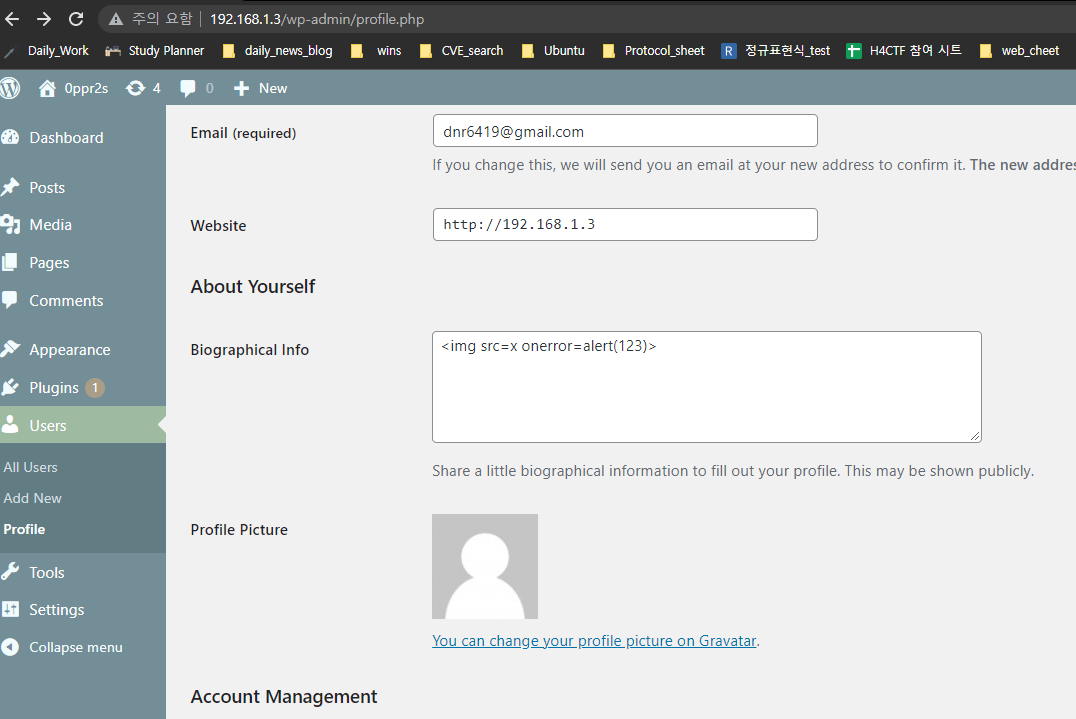
image

Затем, зайдя в блог WordPress, вы увидите выполнение XSS, как показано на рисунке ниже.
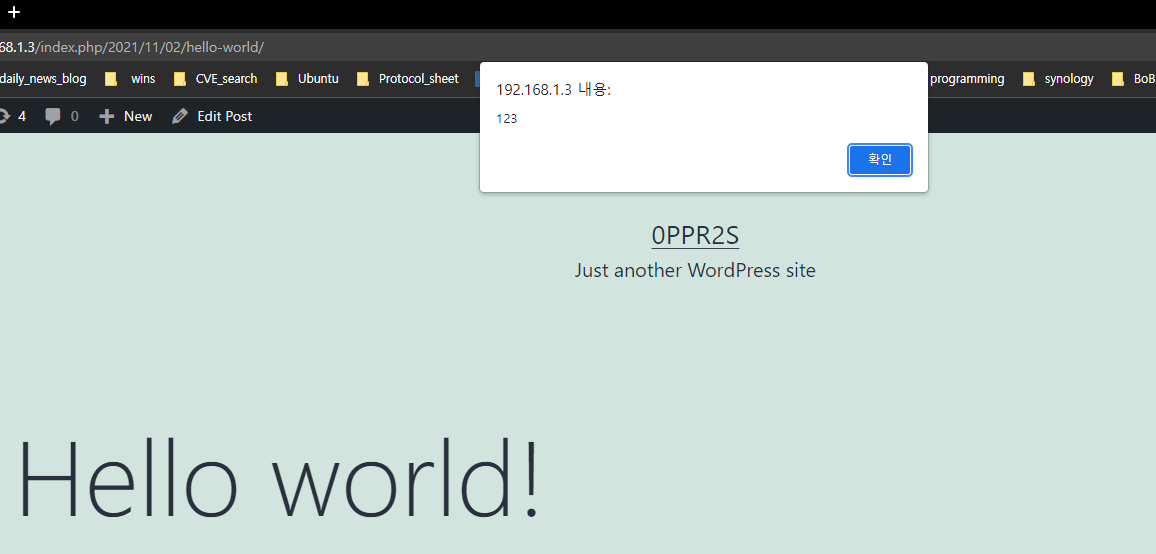
image

Предупреждение

Я не несу юридической ответственности за незаконное использование данной уязвимости.

Если вы незаконно используете вышеуказанные уязвимости, вы не будете привлечены к ответственности.

Необходимо обновить версию Docker.

Источник

https://wpscan.com/vulnerability/64267134-9d8c-4e0c-b24f-d18692a5775e

Скачать инструмент