
 #1
Платформы Capture The Flag, создания заданий, инструментов решения и соревновательных фреймворков кибербезопасности.
Рекомендация Kitploit
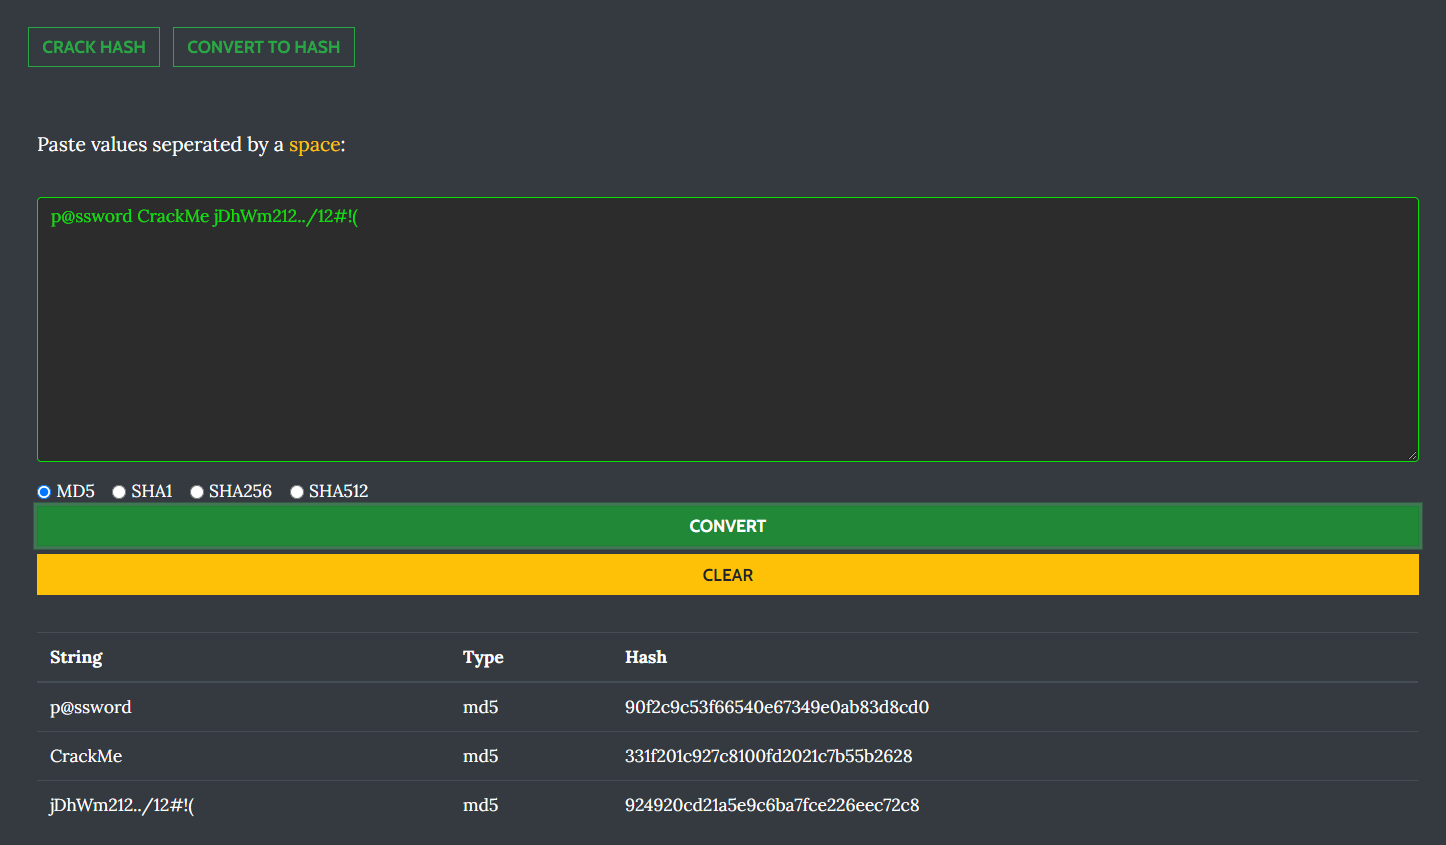
 helich0pper/karkinos
Инструмент «швейцарский нож» для Penetration Testing и CTF-хакерских соревнований: Обработка реверс-шеллов - Кодирование/Декодирование -…
 anlominus/bug-bounty
Bug Bounty ~ Потрясающие | Книги | Шпаргалки | Чек-листы | Инструменты | Списки слов | Ещё
 nour833/stegoforge
Полный набор инструментов для стеганографии и цифровой криминалистики. Скрывайте и извлекайте данные из изображений, аудио, видео, документов и…
 0ca/boxpwnr
Модульный фреймворк для бенчмаркинга LLM и агентных стратегий на задачах по безопасности из HackTheBox, TryHackMe, PortSwigger Labs, Cybench, picoCTF…
 nakiami/mellivora
Mellivora — это CTF-движок, написанный на PHP.
 eciavatta/caronte
Инструмент для анализа сетевого потока во время соревнований Capture the Flag в формате «атака/защита».
 lets-all-be-stupid-forever/circuit-artist
Circuit Artist — это игра для рисования и симуляции цифровых схем.
 mhaggis/security-detections-mcp
MCP для помощи инженерам обнаружения защитников работать усерднее и умнее
 mufeedvh/basecrack
Декодирование всех баз - Декодер базовых схем
 0xm3r/cgpwn
Облегчённая виртуальная машина для задач аппаратного взлома, обратной разработки (фаззинг, символьное выполнение, эксплуатация и т.д.) и воргейминга.
 pnwcomputers/ultimate-cybersecurity-master-guide
Этот репозиторий предоставляет централизованный ресурс для оперативной киберзащиты и нападения, объединяя теорию, инструменты, операционные процедуры…
 dhotrey/awesome-cybersec
Коллекция отличных платформ, блогов, документов, книг, ресурсов и прочих полезных материалов по безопасности
 infobyte/spoilerwall
Spoilerwall представляет совершенно новую концепцию в области укрепления сети. Избегайте сканирования, спойлеря фильмы на всех ваших портах!
 realitynet/android-forensics-references
Курируемый справочник по артефактам криминалистического анализа Android и путям логов, со ссылками на разборы CTF, исследовательские работы и…
 momenbasel/htb-writeups
Структурированная коллекция из 500+ разборов машин Hack The Box, 400+ решений задач и интерактивных учебных инструментов, включая графы знаний,…
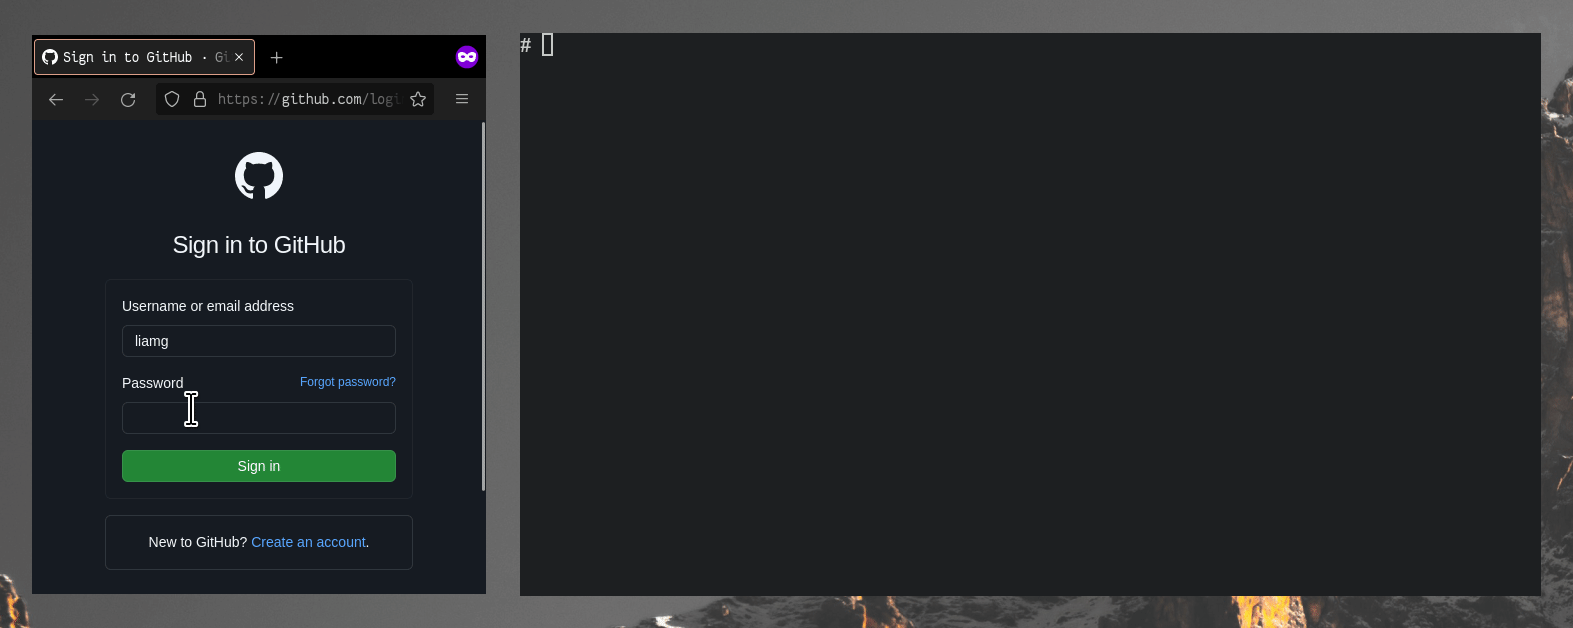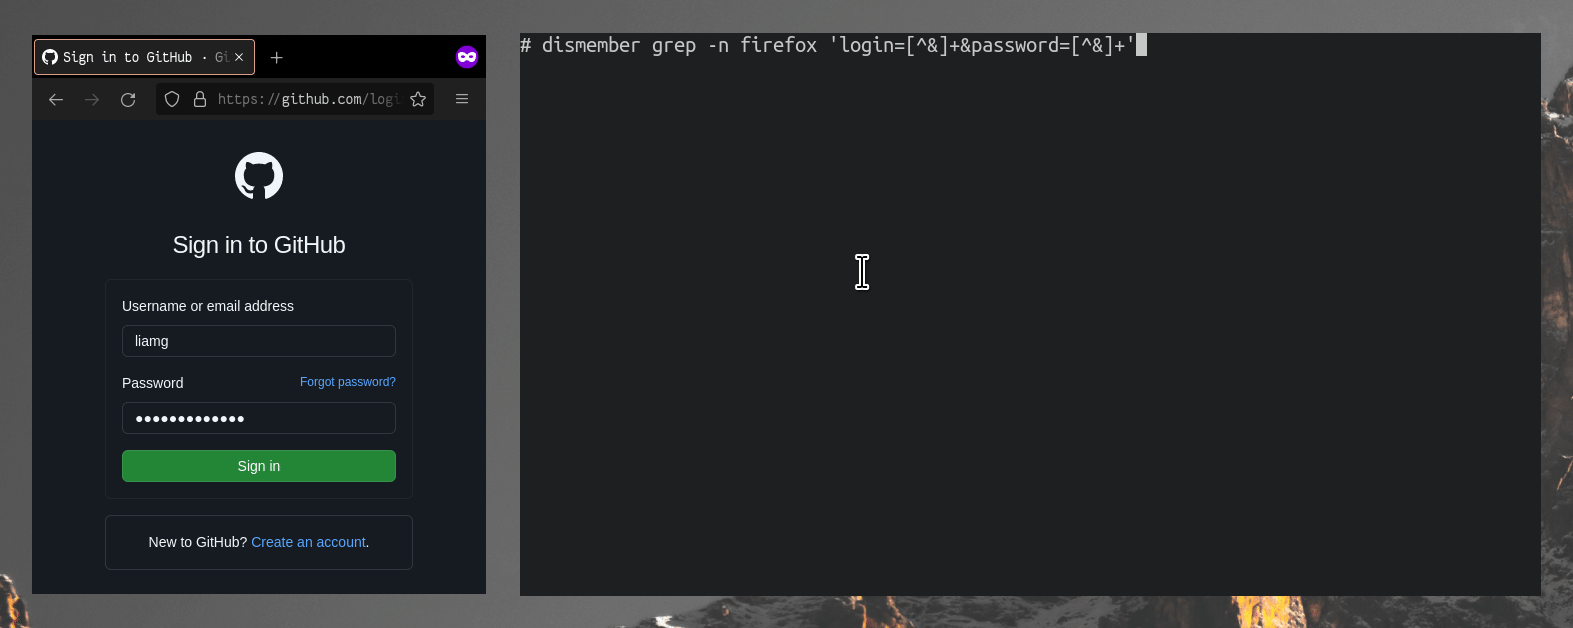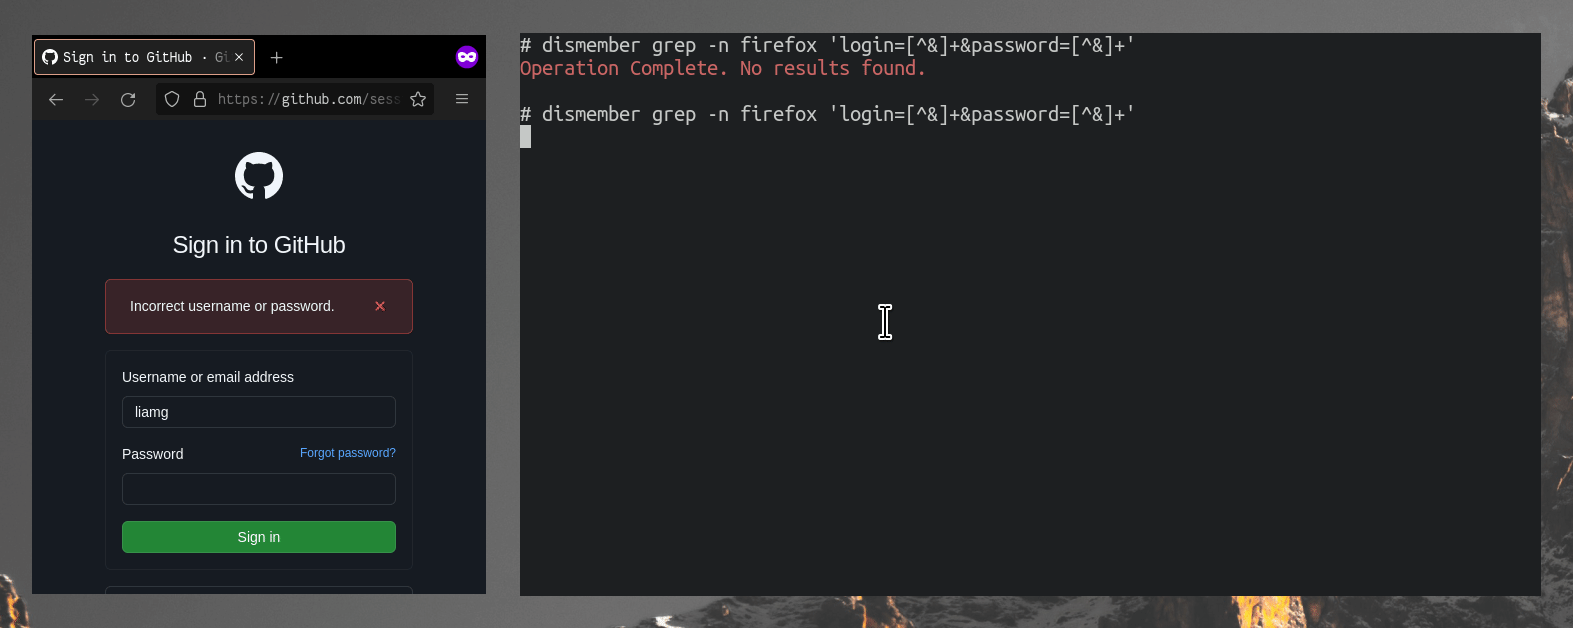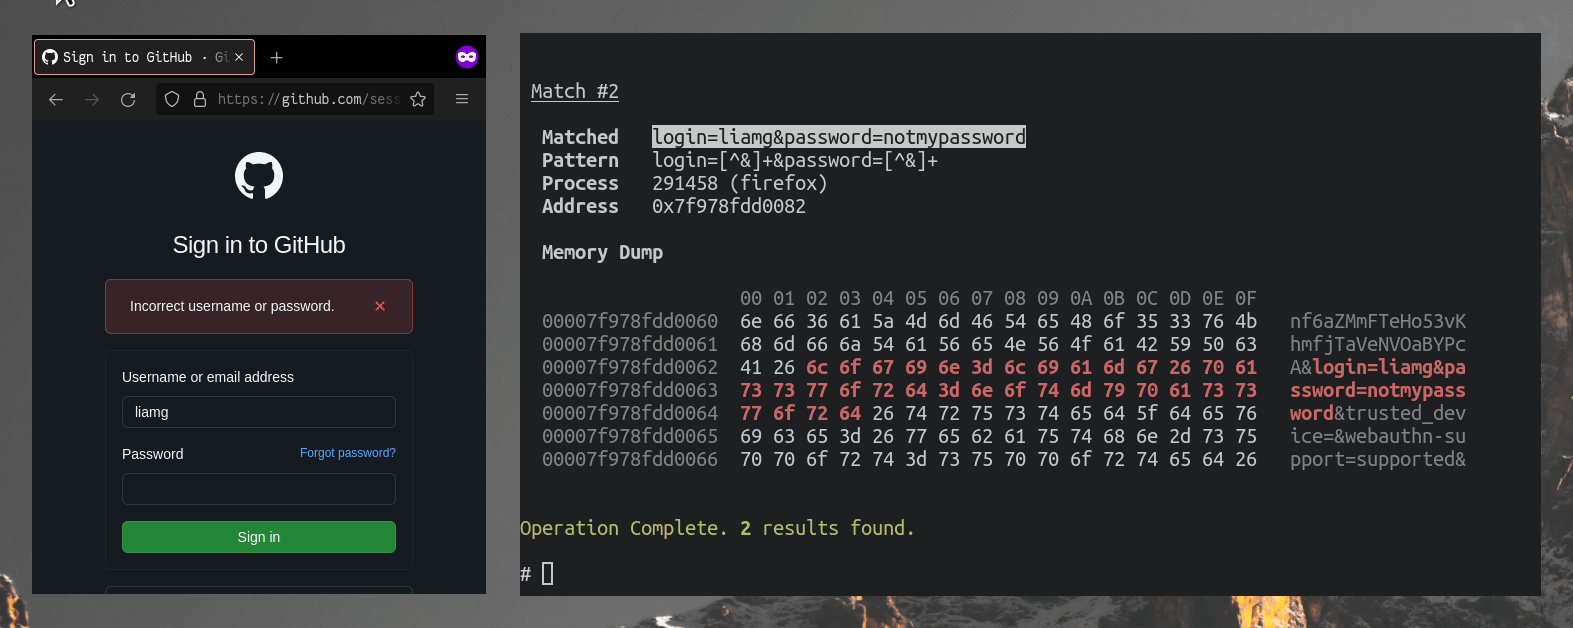 liamg/dismember
:knife: Сканирование памяти на предмет секретов и не только. Возможно, со временем станет полноценным набором инструментов для /proc.
 infobyte/cve-2022-27255
Автоматизированный набор инструментов для анализа прошивок и эксплуатации CVE-2022-27255 — переполнения буфера в Realtek eCos SDK SIP ALG,…
 paradoxis/flask-unsign
Инструмент командной строки для получения, декодирования, брутфорса и создания сессионных cookie Flask-приложения путём подбора секретных ключей.








