#1
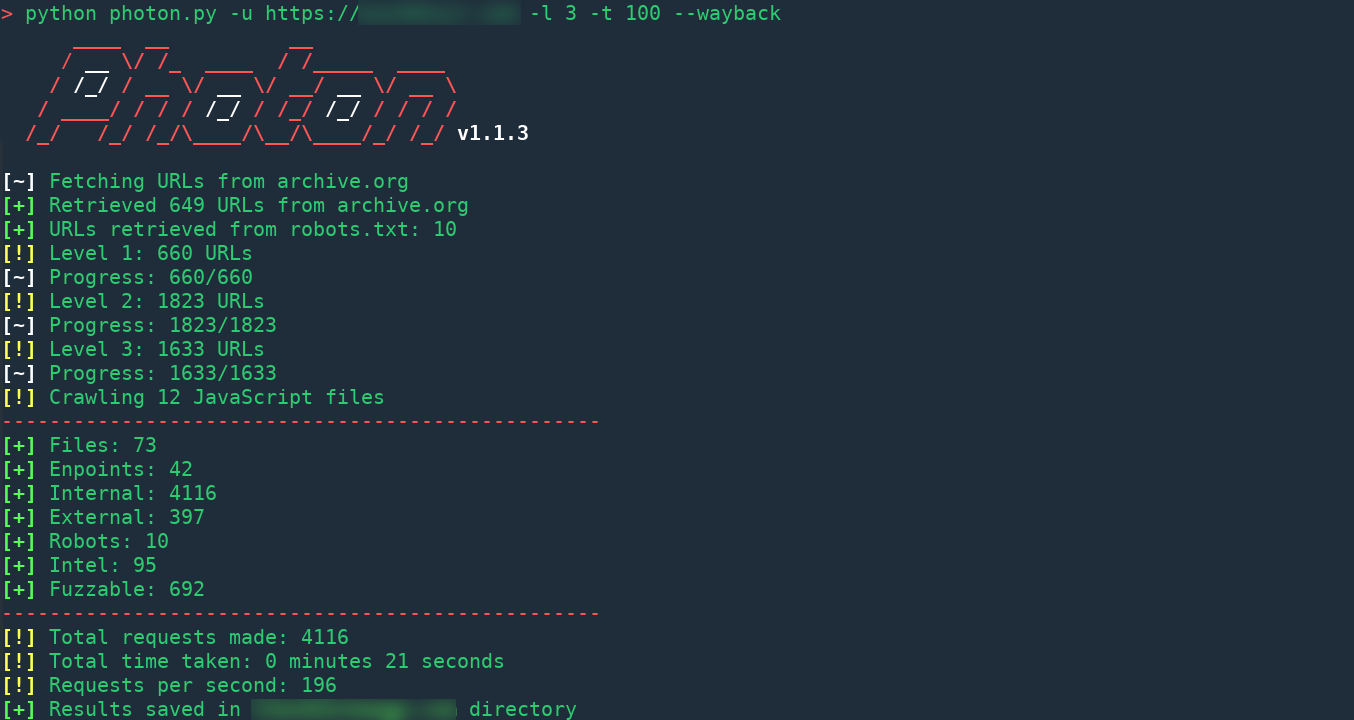
Инструменты веб-краулинга, скрапинга, спайдеринга и автоматизированной разведки для тестирования безопасности.
Рекомендация Kitploit

 ynsmroztas/atlassniper
Детектор CVE-2026-21589 для обхода webresource в Atlassian Data Center. Подтверждение чтения файлов в webroot без аутентификации для Jira, Confluence…
 r4nd0mth1ngs/brainproxy
Быстрый набор инструментов для тестирования веб-безопасности с приоритетом ИИ на Rust: открытая альтернатива ZAP, Burp Suite и подобным.…
 drau6/keydra
CLI-сканер, который обнаруживает утёкшие API-ключи, токены и учётные данные в деревьях исходного кода и развёрнутых веб-приложениях, с проверками…
 grisuno/estorides
Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при…
 benampel/hackersignal
Корпус киберразведывательных данных объёмом 7,45 млн документов и бенчмарк, связывающий тексты с хакерских форумов, эксплойтов и рекомендаций с 340…
 ahmia/ahmia-site
Поисковая система и стек краулеров на базе Django, которые индексируют скрытые сервисы .onion в сети Tor, предоставляя метаданные с возможностью…
 aryanguenthner/darkfox
Сбор информации о группировках программ-вымогателей в рамках исследований OSINT, Dark Web и Deep Web для киберразведки (CTI).
 mikemeliz/torcrawl.py
Сканирование и извлечение (обычных или onion) веб-страниц через сеть TOR
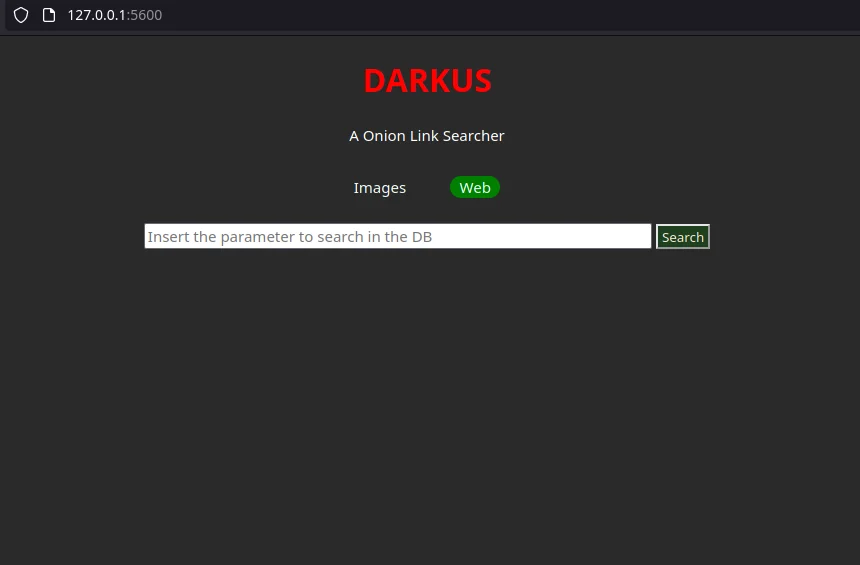 lucksi/darkus
Ищет ключевые слова в поисковых системах даркнета и onion-сетей и возвращает соответствующие onion-ссылки, с опциональным сохранением в локальную…
 ua-spectral/botlens
Исследовательский артефакт и MCP-сервер, который проводит аудит проблем безопасности и конфиденциальности в сторонних Discord-ботах посредством…
 jarryshaw/darc
Краулер для даркнета, использующий воркеры на основе requests и Selenium для загрузки страниц, захвата заголовков и cookie, извлечения ссылок и…
 dedsecinside/torbot
Обходит сайты .onion через Tor для сбора заголовков страниц, имён хостов и связей между ссылками, экспортируя JSON-деревья и визуализации для…
 andreyglauzer/vigilantonion
🐍 - Краулер по сайтам сети Tor, выполняющий поиск по ключевым словам.
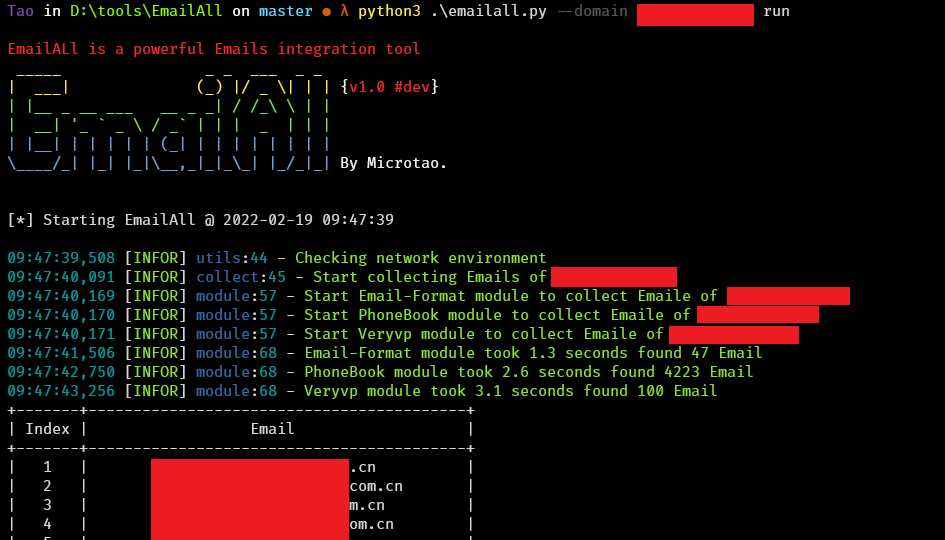 taonn/emailall
Собирает адреса электронной почты для целевого домена путём запросов к поисковым системам, GitHub API, PhoneBook, Snov, Skymem и другим…
 kostas-pa/lfitester
Инструмент на Python3, который обнаруживает и эксплуатирует уязвимости локального включения файлов (Local File Inclusion), с обходом сайта, полезными…
 3radiance/mitm-proxy-ja3-ja4
Настраиваемый HTTP MITM-прокси на Rust с подменой отпечатков TLS, HTTP/2 и TCP.
 affolter-engineering/xssearch
XSS-сканер на Rust с контекстно-зависимым подбором полезных нагрузок, обнаружением и обходом WAF, сканированием, колбэками слепого XSS и статическим…
 ambitsecurity/jshound
Найдите все API-запросы, которые выполняет веб-приложение, по его JavaScript-коду: метод, URL, тело, заголовки и операции GraphQL. Одна команда.