brainproxy
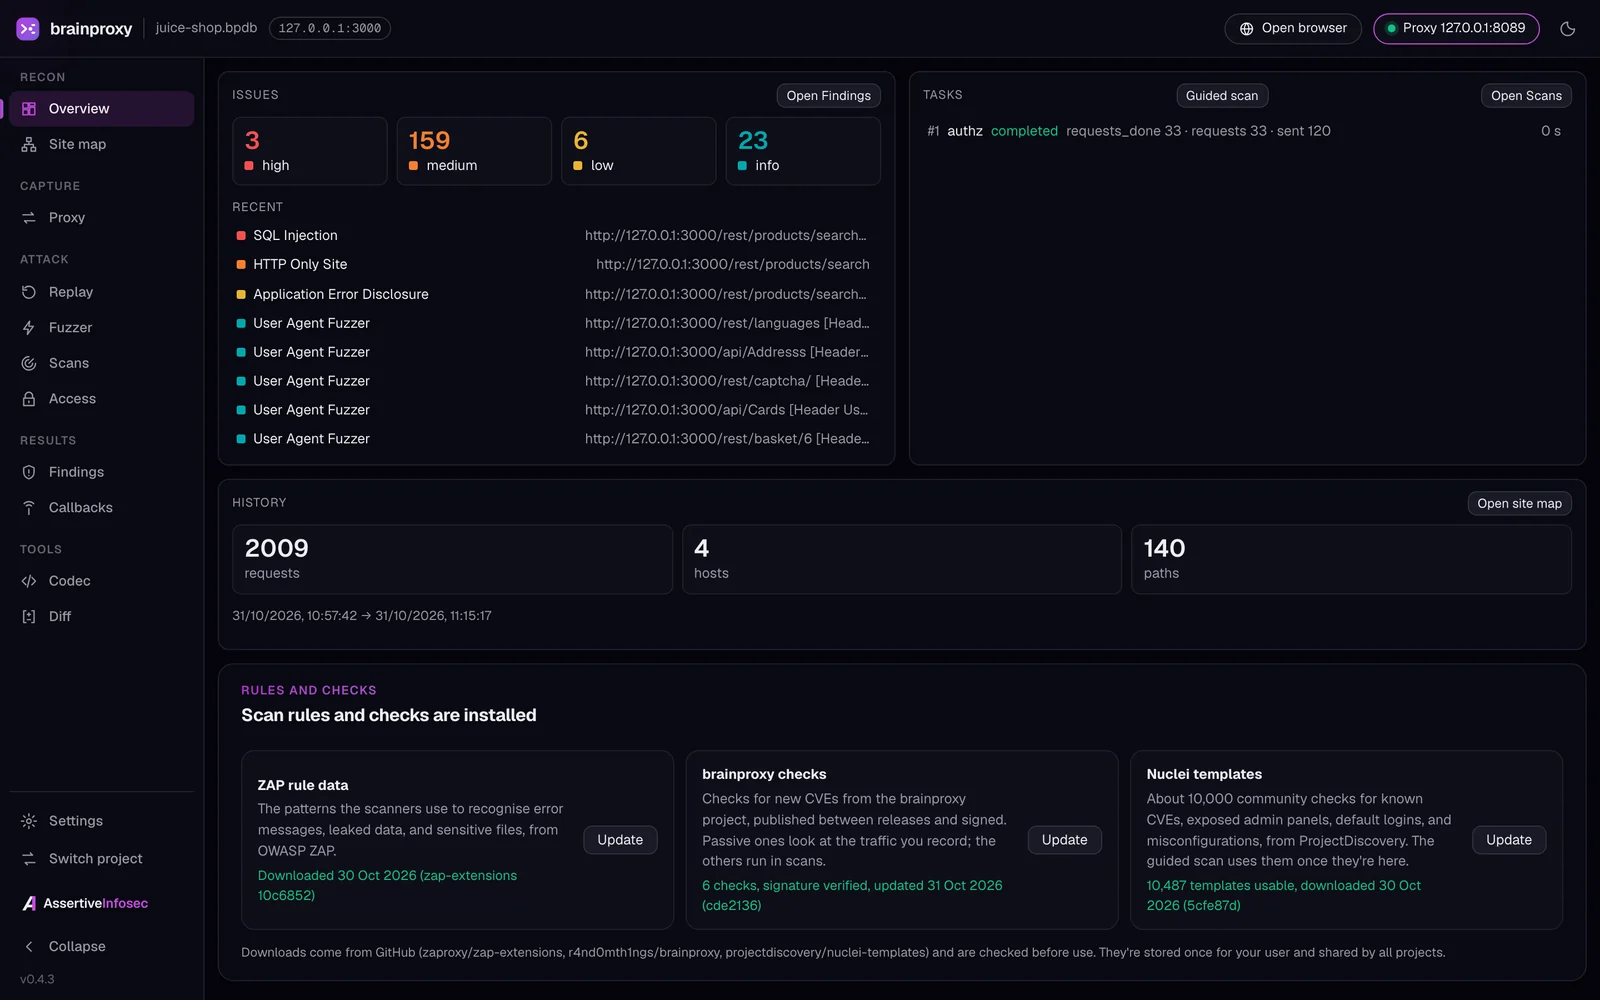
Быстрый, ориентированный на ИИ набор инструментов для тестирования веб-безопасности, написанный на Rust. Некоторые элементы интерфейса смоделированы
по другим приложениям, а правила сканирования портированы из OWASP ZAP (Apache 2.0, см. NOTICE). Его основной
оператор — платформа ИИ-пентестинга: Braintruder управляет им через Kali runner. Каждая функция —
неинтерактивная команда CLI со структурированным выводом JSON, а настольное приложение для macOS,
Linux и Windows работает на том же движке.
Используйте его только против систем, которые вам разрешено тестировать.
Ключевые возможности
- Пошаговое сканирование. Выберите сайты и глубину (Quick, Standard, Thorough), и Overview
выполнит обход, атаки и покажет результаты. Откройте его снова в любой момент из Overview или
Scans › New scan.
- Пошаговое сканирование API. Передайте файл OpenAPI 3 или Swagger 2.0 (JSON или YAML), коллекцию Postman
вместе с её окружением, либо схему или эндпоинт GraphQL, выберите сервер, добавьте
API-ключ, bearer-токен, OAuth 2 (client credentials, password, refresh token или вход через браузер,
обновляемый по истечении срока) или подписыватель запросов (ключи HMAC, RSA, ECDSA или Ed25519, JWT,
AWS SigV4 или собственный pre-request script коллекции), если API этого требует, и отметьте
операции для тестирования. PUT, PATCH, DELETE и мутации GraphQL остаются отключёнными, пока вы их не включите, и
ничего не отправляется за пределы области действия проекта.
- Целевые сканирования. Ищите правила сканирования ZAP и проверки Nuclei и brainproxy по
имени, CVE или тегу (Scans › New scan › Targeted), выберите несколько и запустите только их.
- Проверки новых CVE между релизами. Собственные проверки brainproxy берутся из подписанного
фида (Ed25519, проверяется до установки чего-либо) и обновляются раз в день, поэтому новая
проверка CVE не ждёт новой версии приложения. Быстрые проверки CVE в один клик запускают одну из
них на ваших сайтах, например ошибку декодера Brotli CVE-2026-111497. PHP2Shell
(CVE-2026-109618, CVE-2026-109619) имеет собственную встроенную проверку.
- Пассивные проверки. Проверки из фида и локальные проверки с
scope: passive смотрят на трафик, который вы
записываете, и ничего не отправляют, наряду со встроенными пассивными правилами.
- Скрипты там, где текста недостаточно. Ваш JavaScript-файл может вычислять
замену для правила match-and-replace (например, подписывать каждый запрос), обрабатывать fuzz-пейлоады или быть
пассивной проверкой, возвращающей находки. Он выполняется в песочнице без доступа к файлам и сети,
с ограничениями по времени и памяти, и только когда вы его укажете: агент через MCP не может.
- Отчёты, которые люди могут читать. Findings › Report… создаёт отчёт для его читателя с
живым предпросмотром: технический, исполнительное резюме с состоянием и трендами, передача
разработчику со строкой curl для каждой находки или письмо о ретесте с изменениями за день.
Добавьте свою компанию, логотип и цвет, оценивайте проблемы по CVSS 4.0 и сохраняйте в HTML, PDF,
Word или Markdown. Сессионные cookie, учётные данные и токены маскируются, поэтому отчёт можно передать;
сохранённые макеты сохраняют выбор для следующего раза.
- Узнайте, что исправил ретест. Сравните находки со сканированием: новые в нём, всё ещё найденные или
больше не найденные (вероятно, исправлены), учитывая только то, что это сканирование действительно покрыло.
- WebSockets. Прокси записывает каждое WebSocket-соединение и сообщение (фрагменты
объединяются, permessage-deflate отменяется), может удерживать сообщения в Intercept для редактирования или
удаления, а Replay открывает новые соединения с записанным рукопожатием для повторной отправки сообщений.
- Правила сканирования из OWASP ZAP плюс около 10 000 шаблонов Nuclei, все выполняются внутри
области действия проекта, записываемой один раз, с которой сверяется каждый запрос.
Руководство
docs/MANUAL.md: установка, концепции, первый проект шаг за шагом, каждый
инструмент в настольном приложении, командная строка, агенты и устранение неполадок.
Настольное приложение
К тегированным релизам также прилагается десктопный GUI со встроенным CLI:
brainproxy-gui-<version>-macos-arm64.dmg, brainproxy-gui-<version>-linux-x86_64.deb / .AppImage и
brainproxy-gui-<version>-windows-x86_64.msi / -setup.exe (например, brainproxy-gui-0.3.9-macos-arm64.dmg;
в релизах до 0.3.8 версии в именах нет). Приложения пока не подписаны: в macOS откройте
приложение один раз, затем Системные настройки → Конфиденциальность и безопасность → Всё равно открыть; в Windows выберите Дополнительные сведения → Выполнить в любом случае. Только
командная строка для Windows — это brainproxy-<version>-windows-x86_64.exe; встроенная —
C:\Program Files\brainproxy\brainproxy.exe (.msi) или %LOCALAPPDATA%\brainproxy\brainproxy.exe
(-setup.exe). См.
docs/GUI.md.
Чтобы попробовать текущий код рядом с релизом, make dev-deb (Linux) или make dev-macos (macOS)
собирает пакет приложения brainproxy-dev в dist/, с собственным именем, CLI, данными приложения и
иконкой (make help; docs/GUI.md, Dev packages).
 r4nd0mth1ngs/brainproxy



