
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit
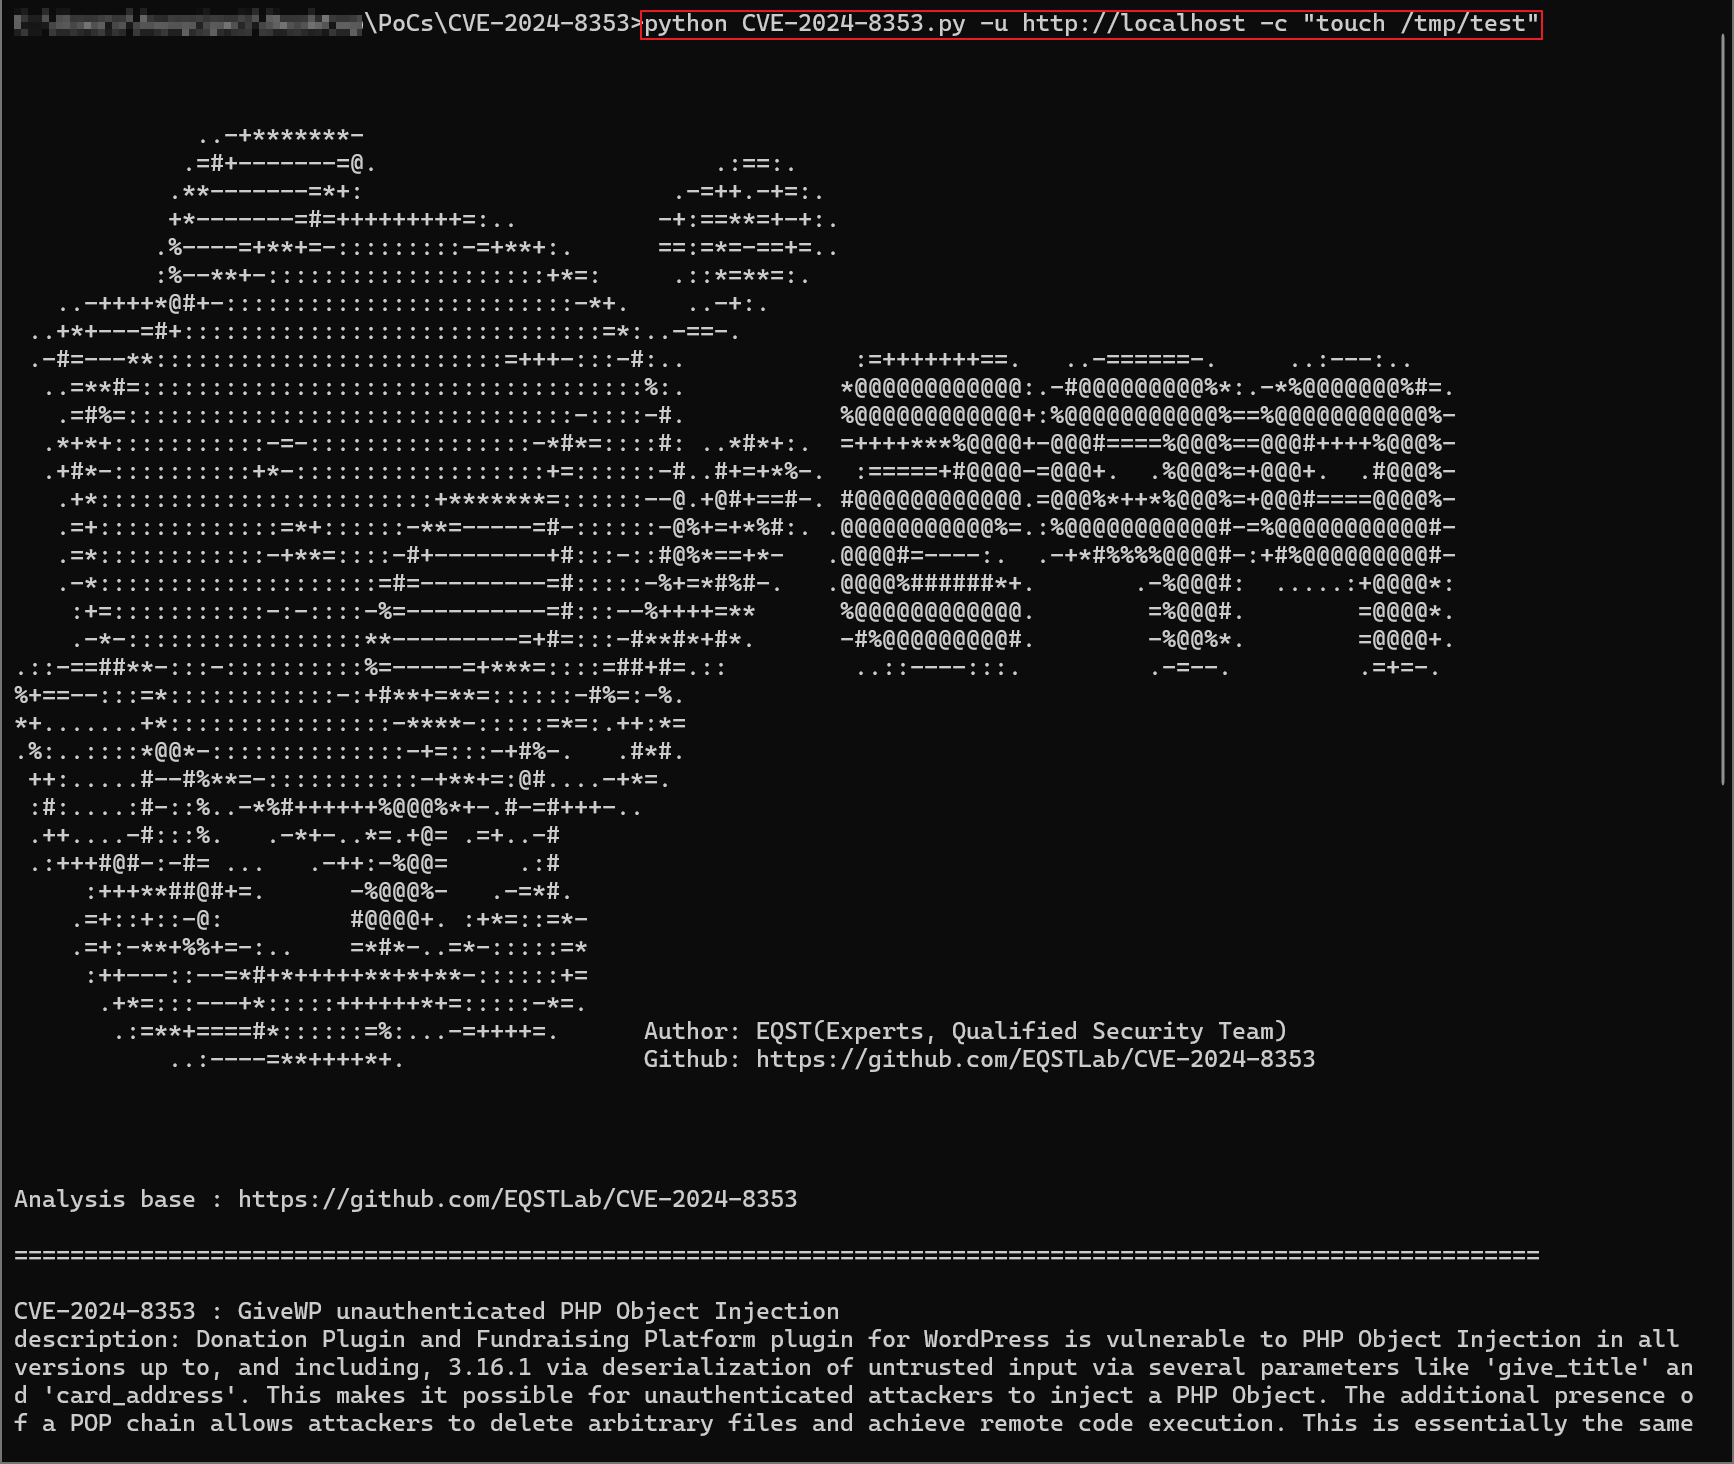
 eqstlab/cve-2024-8353
Эксплойт GiveWP PHP Object Injection
 nanitor/log4fix
Обнаружение и исправление уязвимости log4j log4shell (CVE-2021-44228)
 al1ex/cve-2020-36188
CVE-2020-36188 &&Jackson-databind RCE
 randomrobbiebf/cve-2024-9593
Time Clock <= 1.2.2 и Time Clock Pro <= 1.1.4 - Неаутентифицированное (ограниченное) удаленное выполнение кода
 whenx/cve-2026-0776
Исследование безопасности и proof-of-concept для CVE-2026-0776, затрагивающего настольный клиент Discord.
 dump-guy/powershell-tools
Коллекция простых в использовании инструментов — на PowerShell.
 themalwareguardian/cve-2026-33439
Первая публично опубликованная реализация эксплойта для CVE-2026-33439 (RCE до аутентификации в OpenAM через десериализацию jato.clientSession).
 luftwaffe66/gobfuscator
Обфусцирует исходный код Go с помощью AES-256 шифрования строк с расшифровкой во время выполнения, переименования идентификаторов и удаления…
 chenaotian/cve-2021-3156
CVE-2021-3156 POC, Docker и разбор.
 corelight/quipu
Настольная среда для написания, проверки, компиляции и тестирования правил YARA.
 teycir/skillsguard
Статический сканер безопасности для пакетов навыков ИИ-агентов. Обнаруживает вредоносные файлы SKILL.md и встроенные скрипты до их запуска.
 mf-labs/witcher
Управление средствами контроля GitHub Advanced Security (GHAS) в масштабе
 fairyming/cve-2019-17564
CVE-2019-17564:уязвимость десериализации Apache Dubbo
 li8u99/spring-data-mongodb-demo
Демонстрационная среда для CVE-2022-22980 (инъекция SpEL в Spring Data MongoDB RCE) с уязвимым кодом приложения для тестирования безопасности и…
 benedridge/cve-2023-30533
Для CVE-2023-30533 не было нормальных POC, поэтому я сделал свой. (Сообщил Vsevolod Kokorin)
 owasp/benchmark
Репозиторий OWASP Benchmark на GitHub переехал на: https://github.com/OWASP-Benchmark/BenchmarkJava
 auditinfra-io/o1js-scan
Статический анализатор без зависимостей для поиска ошибок корректности zk-схем в o1js/Mina zkApps и схемах Noir
 jordan922/cve-2025-8088
Python-инструмент для безопасной работы с архивами, осведомлённости о path traversal и безопасного извлечения. Вдохновлён CVE-2025-8088.








