
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit

 rgielen/struts1filter
Решение для фильтрации параметров запроса для Struts 1 CVE-2014-0114, основанное на работе Alvaro Munoz и команды HP Fortify.
 elevenpaths/atomshields
Фреймворк для тестирования безопасности репозиториев и исходного кода
 werew/qsynth-artifacts
Наборы данных для бенчмарков и артефакты синтеза для QSynth, содержащие обфусцированные с помощью Tigress функции на C, бинарные файлы x86_64,…
 synacktiv/action-octoscan
📦 :octocat: GitHub Action, который выполняет проверку безопасности ваших GitHub Actions.
 csenox/cve-2021-21425
GravCMS Неаутентифицированная произвольная запись/обновление YAML приводит к выполнению кода (CVE-2021-21425)
 dollarboysushil/dolibarr-17.0.0-exploit-cve-2023-30253
В Dolibarr 17.0.0 с включенным плагином CMS Website (ядро) аутентифицированный злоумышленник может получить удаленное выполнение команд с помощью…
 chybeta/cve-2018-11235-demo
Демонстрирует эксплуатацию CVE-2018-11235 — уязвимости удалённого выполнения кода (RCE) в подмодулях Git, со сборочным скриптом и анализом в…

 bytehackr/cve-2022-0853
Демонстрирует утечку памяти в клиенте JBoss при многократном использовании UserTransaction, с PoC и анализом для CVE-2022-0853.
 vinsontang1/vultriage
Код VulTriage: трёхпутевое расширение контекста для обнаружения уязвимостей на основе LLM
 gmh5225/cve-2022-35737
Доказательный код эксплойта и технический анализ для CVE-2022-35737 — целочисленного переполнения в функции sqlite3_str_vappendf в SQLite3,…
 mindpatch/vulfy
🐺 Vulfy – Быстрый сканер версий пакетов на Rust
 4nnns/cve-2022-22947
Spring-Cloud-Spel-RCE
 rvermeulen/codeql-workshop-cve-2021-21380
Семинар по CodeQL, посвящённый CVE-2021-21380
 fuzzlove/fudforum-xss-rce
FUDForum 3.0.9 - XSS / Удаленное выполнение кода (CVE-2019-18873, CVE-2019-18839)
 babyteam1024/cve-2021-2394
CVE-2021-2394的漏洞利用代码,这是一个Java漏洞,为安全测试和研究提供概念验证。
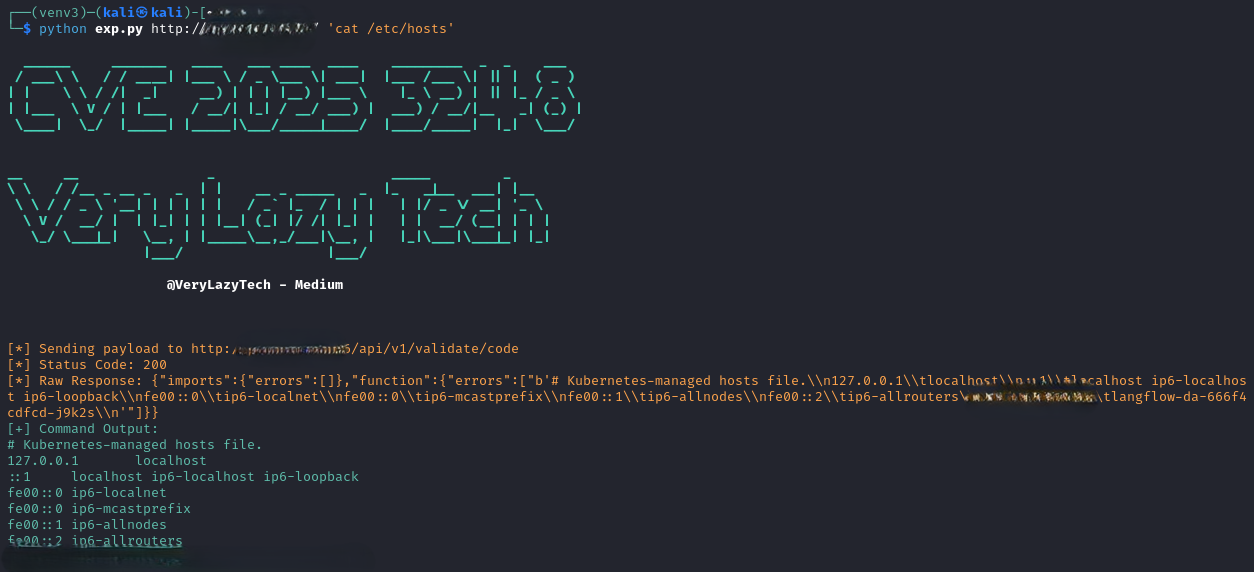 verylazytech/cve-2025-3248
Доказательство концепции эксплуатации для CVE-2025-3248, уязвимости удалённого внедрения кода в Langflow до версии 1.3.0. Отправляет специально…








