
 #1
Инструменты для оценки, тестирования и обеспечения безопасности облачных сред (AWS, Azure, GCP) и их служб.
Рекомендация Kitploit

 mnk-works/portainer-cve-2026-44848-checker
Неразрушающая проверка для CVE-2026-44848: отсутствие авторизации в Portainer на конечных точках плагинов Docker
 rui0828/cve-2026-21440-adonisjs-bodyparser
Лаборатория воспроизведения на основе Docker для CVE-2026-21440. Уязвимость обхода пути / произвольной записи файлов в @adonisjs/bodyparser ≤10.1.1.
 oscerd/cve-2026-79986
Воспроизведение и анализ CVE-2026-79986 — обхода пути в Apache Camel camel-azure-files, при котором имена в листинге общих ресурсов выходят за…
 abraxas/spark-proxyuser-classpath
Apache Spark 4.2.0 — высокий — удалённый — остаточные привилегии — proxy-user defaultExtraClassPath
 abraxas/spark-connect-copy-local
Apache Spark 4.2.0 — высокий уровень — удалённо — запись файла — сессия Connect SET copyFromLocalToFs.allowDestLocal
 nvansluis/test_cve-2023-46747
Скрипт на Python для проверки F5 BIG-IP на CVE-2023-46747 и добавления учетной записи администратора, если уязвим.
 apaonum/brotli-cve-check
Навык агента + скрипт для сканирования проектов на наличие CVE-2026-111497 (Brotli), оценки критичности и предложения исправлений
 nsk-394/kavach-loop
Замкнутый цикл устранения уязвимостей: обнаружение -> воспроизведение эксплойта -> генерация патча -> проверка с помощью proof harness. Разобранный…

 schroeder-sys/pantheon-souverainete
Модульная, резервированная и на 100% суверенная облачная инфраструктура для независимости от GAFAM. Технические руководства, архитектура Zero-Trust и…
 q0524/cve-2026-44825_ctf
Docker-контейнеризированный CTF-челлендж на Apache Solr, воспроизводящий обход аутентификации с учётными данными по умолчанию CVE-2026-44825, с…
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 & CVE-2025-42999 — инструмент оценки уязвимостей и компрометации
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
Практический пример защиты от zero-day уязвимостей ядра Linux без простоя. Об автоматизированном CLI и фреймворке нотаризации с двойным…
 the-infra-company/kcatcher
Ловите то, что скрывается в ваших кластерах Kafka.
 suriyaboon/hackthebox-facts
HTB Facts - это простая Linux-машина с Camaleon CMS и MinIO. Получите доступ администратора через открытую регистрацию и уязвимость массового…
 ejfkdev/oss
Кроссплатформенный CLI для объектного хранилища, совместимого с S3, позволяющий просматривать, экспортировать и скачивать бакеты в AWS, Aliyun,…
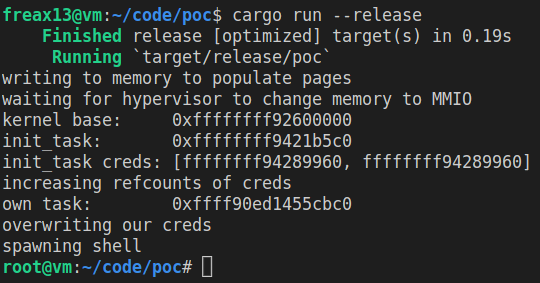 freax13/cve-2023-46813-poc
Эксплойт (proof-of-concept) для CVE-2023-46813, нацеленный на AMD SEV-SNP. Повышает привилегии путем манипуляции изменениями типа памяти гипервизора…
 chef-cft/salt-vulnerabilities
Проверяет на CVE-2020-11651 и CVE-2020-11652
 kavryxdev-group/sandboxed-untrusted-code-execution-runner
Выполняет недоверенный код Python, JavaScript и Bash в усиленной изолированной среде с ограничениями в 5 секунд, 128 МБ, 0,5 ядра, а также лимитами…








