
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve-2023-46813-poc — Эксплойт (proof-of-concept) для CVE-2023-46813, нацеленный на AMD SEV-SNP. Повышает привилегии путем манипуляции изменениями типа памяти гипервизора для подмены учетных данных задачи. | Kitploit
Инструменты/GitHubGitHub/freax13/cve-2023-46813-poc
Повышение привилегийАнализ уязвимостейЭксплуатацияБезопасность облачных средАппаратная БезопасностьЭксплуатация Бинарных Файлов
GitHubfreax13/cve-2023-46813-poc

cve-2023-46813-poc

Поделиться

Эксплойт (proof-of-concept) для CVE-2023-46813, нацеленный на AMD SEV-SNP. Повышает привилегии путем манипуляции изменениями типа памяти гипервизора для подмены учетных данных задачи.

Репозиторий
8382 лет назадЕщё не проверено

CVE-2023-46813 PoC

  1. Примените патчи из папки host-patches к хосту Linux и QEMU.
  2. Запустите SEV-SNP виртуальную машину.
  3. Запустите код из этого репозитория и дождитесь сообщения "waiting for the hypervisor to change memory to MMIO".
  4. Многократно используйте команду attack в QEMU.
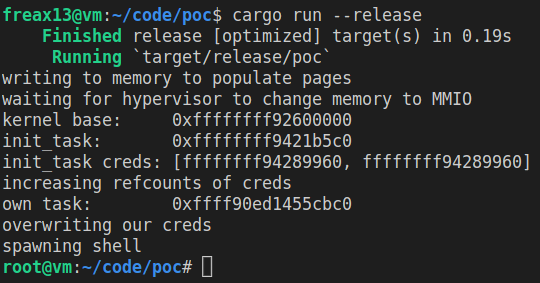
  5. Как только эксплойт обнаружит, что тип части его памяти был изменён на MMIO, он использует уязвимость, чтобы заменить свои учётные данные на учётные данные процессов инициализации.

Успешная эксплуатация будет выглядеть следующим образом:

Эксплойт не полагается на абсолютные смещения ядра, а использует относительные смещения полей в типе struct task_struct. Возможно, вам придётся их настроить.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




