
 #1
Инструменты для оценки, тестирования и обеспечения безопасности облачных сред (AWS, Azure, GCP) и их служб.
Рекомендация Kitploit
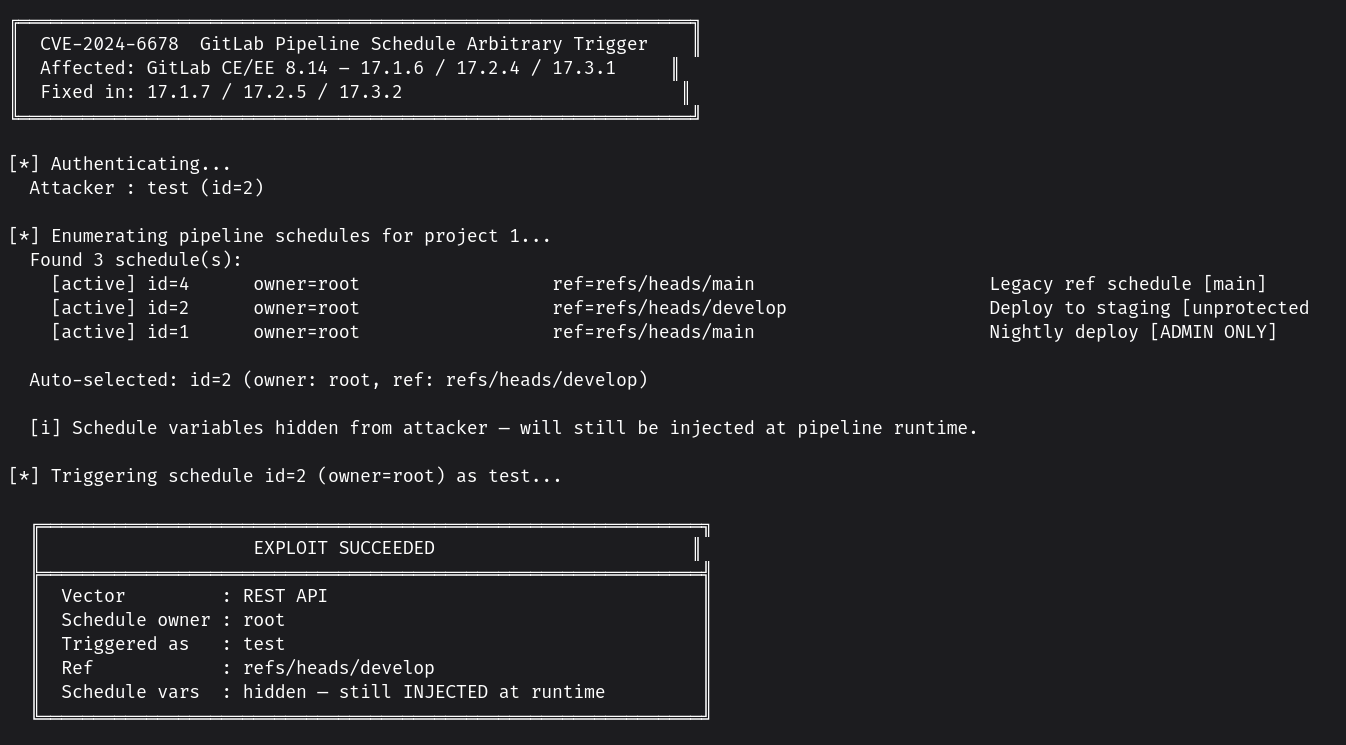
 fallenskill1/cve-2024-6678
PoC для CVE-2024-6678
 ajf8729/blacklotus
Скрипты обнаружения/исправления BlackLotus, также известного как CVE-2023-24932, для Intune, ConfigMgr и общего использования
 all3xj/fixing-google-secops-detections
Тюнинг и рефакторинг Google Chronicle Curated Detections для устранения усталости от алертов и исправления логических ошибок/багов.
 atlasvector/kestra-cve-2026-53576
Сквозное воспроизведение и кросс-уровневое обнаружение CVE-2026-53576 — неаутентифицированного RCE в Kestra, — выходящее за рамки базового PoC и…
 cmnatic/dockerized-cve-2019-14287
Контейнеризированное и развёртываемое использование уязвимости CVE-2019-14287. Подробнее смотрите в README.md.
 gunyakit/cve-2025-1974-poc-exploit
Kubernetes Ingress-nginx RCE (IngressNightmare)
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Доказательства и данные для технического отчёта Sorami о настройках безопасности по умолчанию 15 Helm-чартов для AI-сервинга, векторных баз данных и…
 gteissier/cve-2017-10617
Proof-of-concept эксплойт для уязвимости XXE в Juniper Contrail (CVE-2017-10617) с лабораторной средой на базе Docker, демонстрирующей раскрытие…
 damnkrishna/cve-2025-32433-lab
Уязвимость в обработке сообщений протокола SSH: злоумышленник может получить несанкционированный доступ к уязвимым системам и выполнить произвольные…
 fabriziosalmi/tanstack-compromise-checker
Скрипт оболочки для обнаружения индикаторов атаки на цепочку поставок TanStack npm (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 aoripus-ltd/januscape-hotfix
Полный набор исправлений для уязвимости побега из гостевой системы в хост (CVE-2026-53359) в KVM/x86 shadow MMU. От livepatch без простоя до…
 murrez/cve-2026-100835
Python PoC для CVE-2026-100835: проверяет манифесты Contrast на наличие AllowedChipIDs/AllowedPIIDs, определяет версии и опрашивает конечные точки…
 rahulreddykarne/cve-2026-15911-confluent_kafka
Отключение проверки TLS-сертификата для HashiCorp Vault KMS в confluent-kafka
 abhaybansal16/cve-2025-55182-lab
Лаборатория на базе Docker, воспроизводящая CVE-2025-55182 (React2Shell) — неаутентифицированную RCE в Flight Protocol React Server Components, с…
 yifengchen-cc/cve-2026-8933
Доказательство концепции на C для CVE-2026-8933 — локальное повышение привилегий в snap-confine с использованием замораживания cgroup, гонок…
 cirocosta/lighty-sqlinj-demo
Образовательная демонстрация эксплуатации SQL-инъекции CVE-2014-2323 в mod_mysql_vhost веб-сервера lighttpd, с лабораторной средой на базе Docker для…
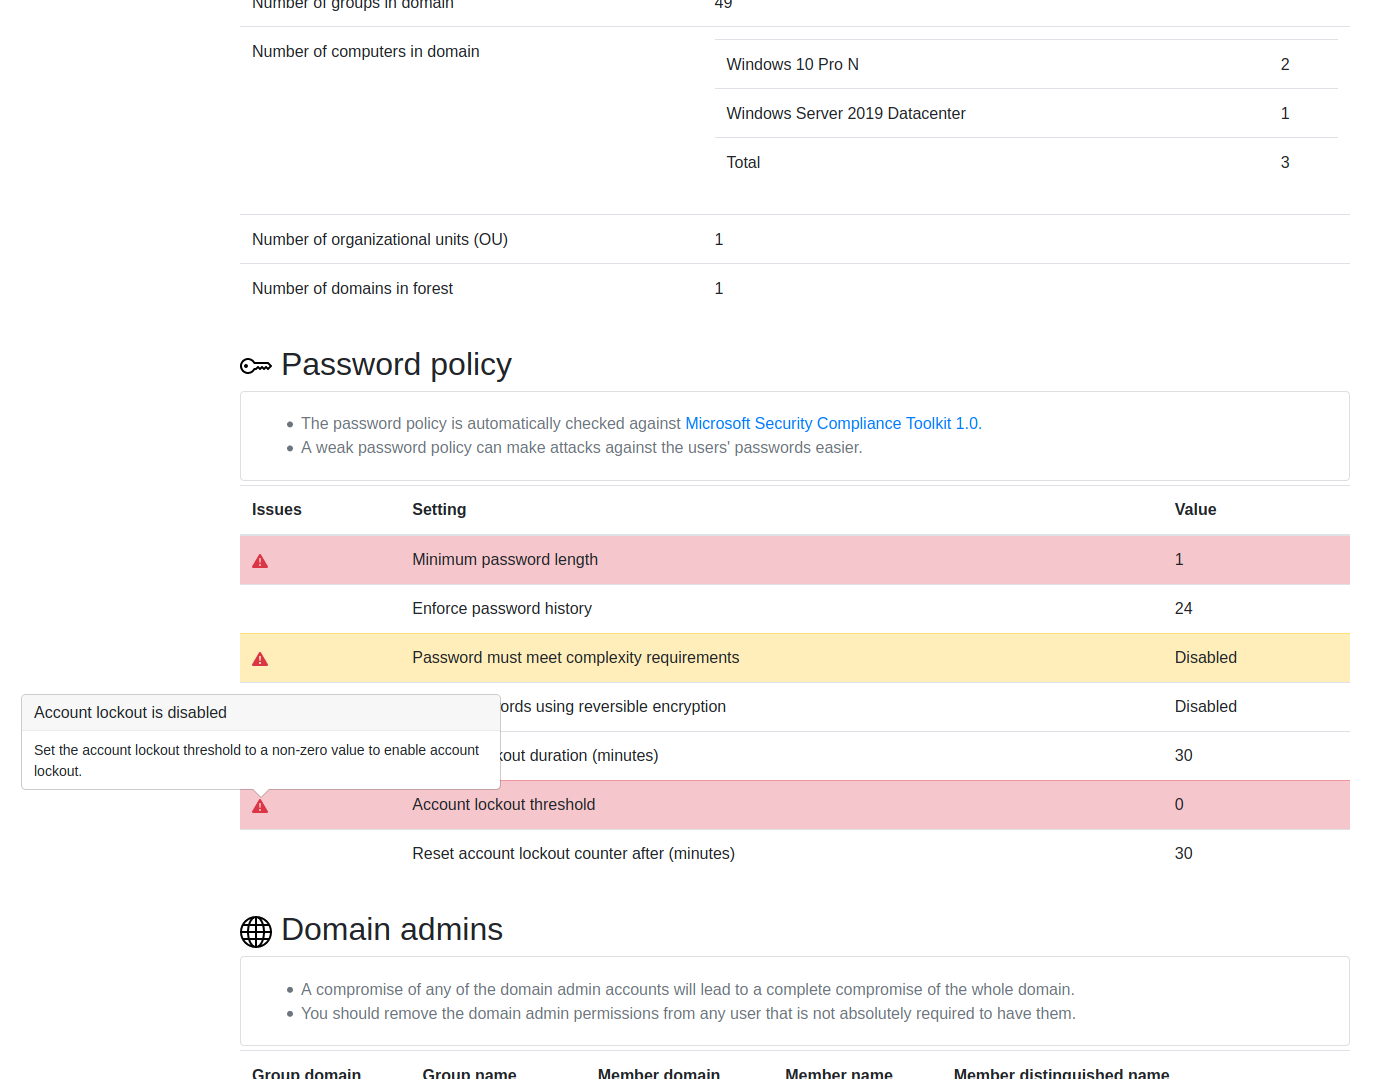 ncsc-fi/tiuku
Tiuku — это инструмент для сканирования различных систем и сред на наличие информации, связанной с безопасностью, и отображения результатов в…
 sdodson/cve-2026-46595-proof
Go proof-of-concept, демонстрирующий CVE-2026-46595 в golang.org/x/crypto/ssh, использующий инспекцию символов stripped-бинарников и сканирование…








