 ncsc-fi/tiuku
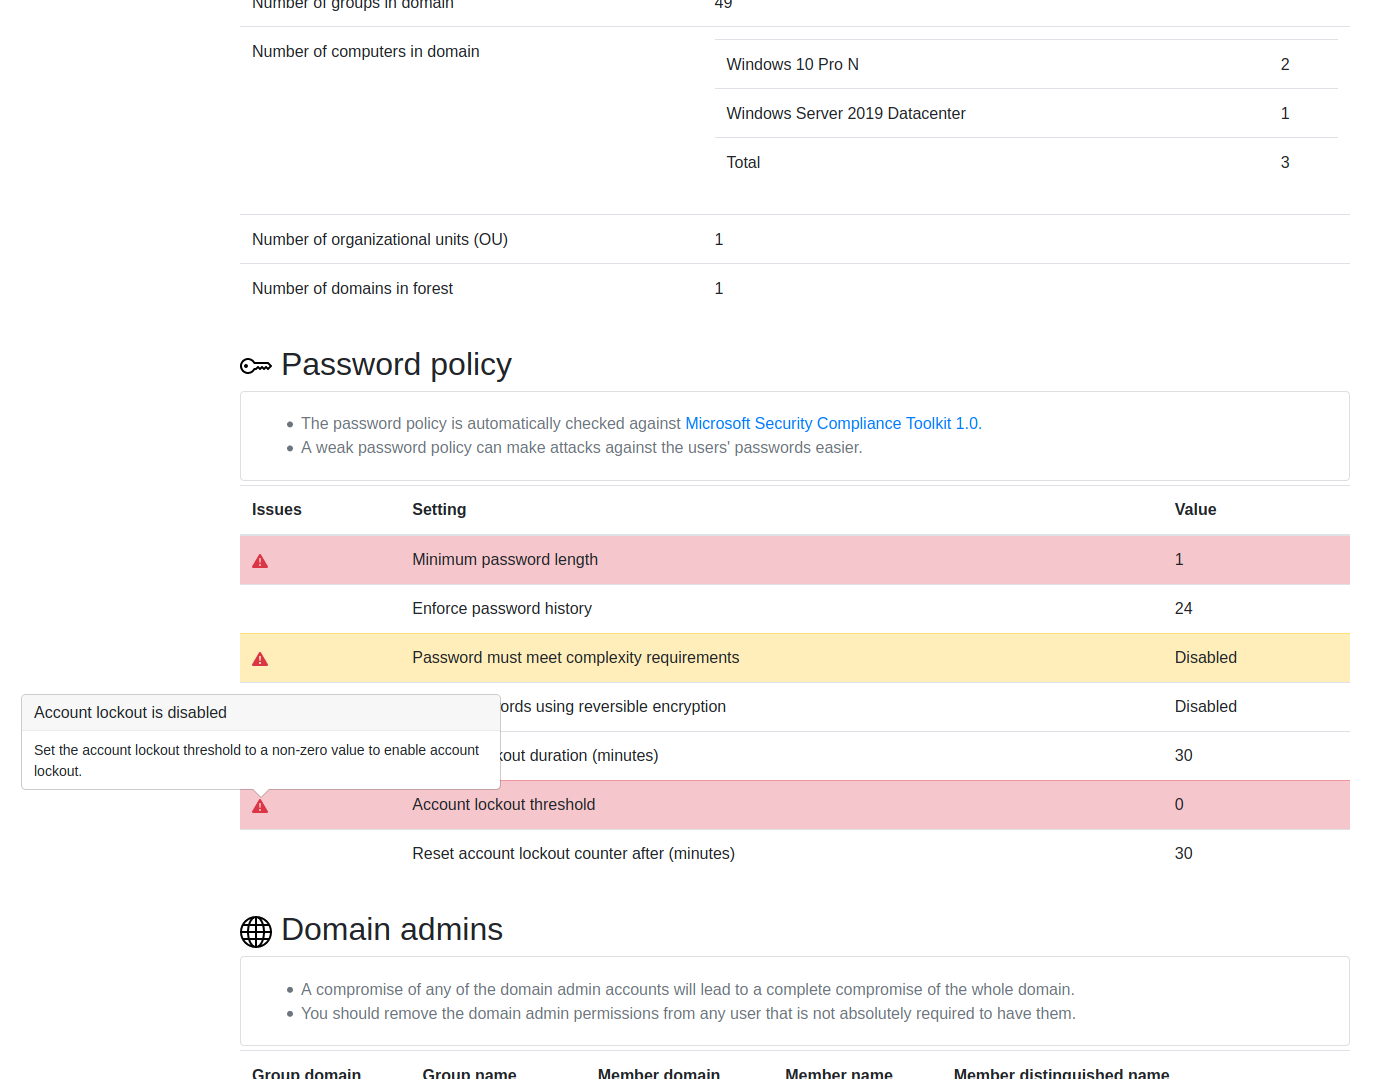
Tiuku — это инструмент для сканирования различных систем и сред на наличие информации, связанной с безопасностью, и отображения результатов в пользовательском интерфейсе на основе браузера.

Tiuku — это инструмент для сканирования различных типов систем и сред на наличие информации, связанной с безопасностью, и отображения результатов в веб-интерфейсе. Он также может автоматически обнаруживать и подсвечивать некоторые проблемы. Как скрипты сбора данных, так и пользовательский интерфейс можно загрузить и запускать полностью в автономном режиме, поэтому он работает и в изолированных средах.
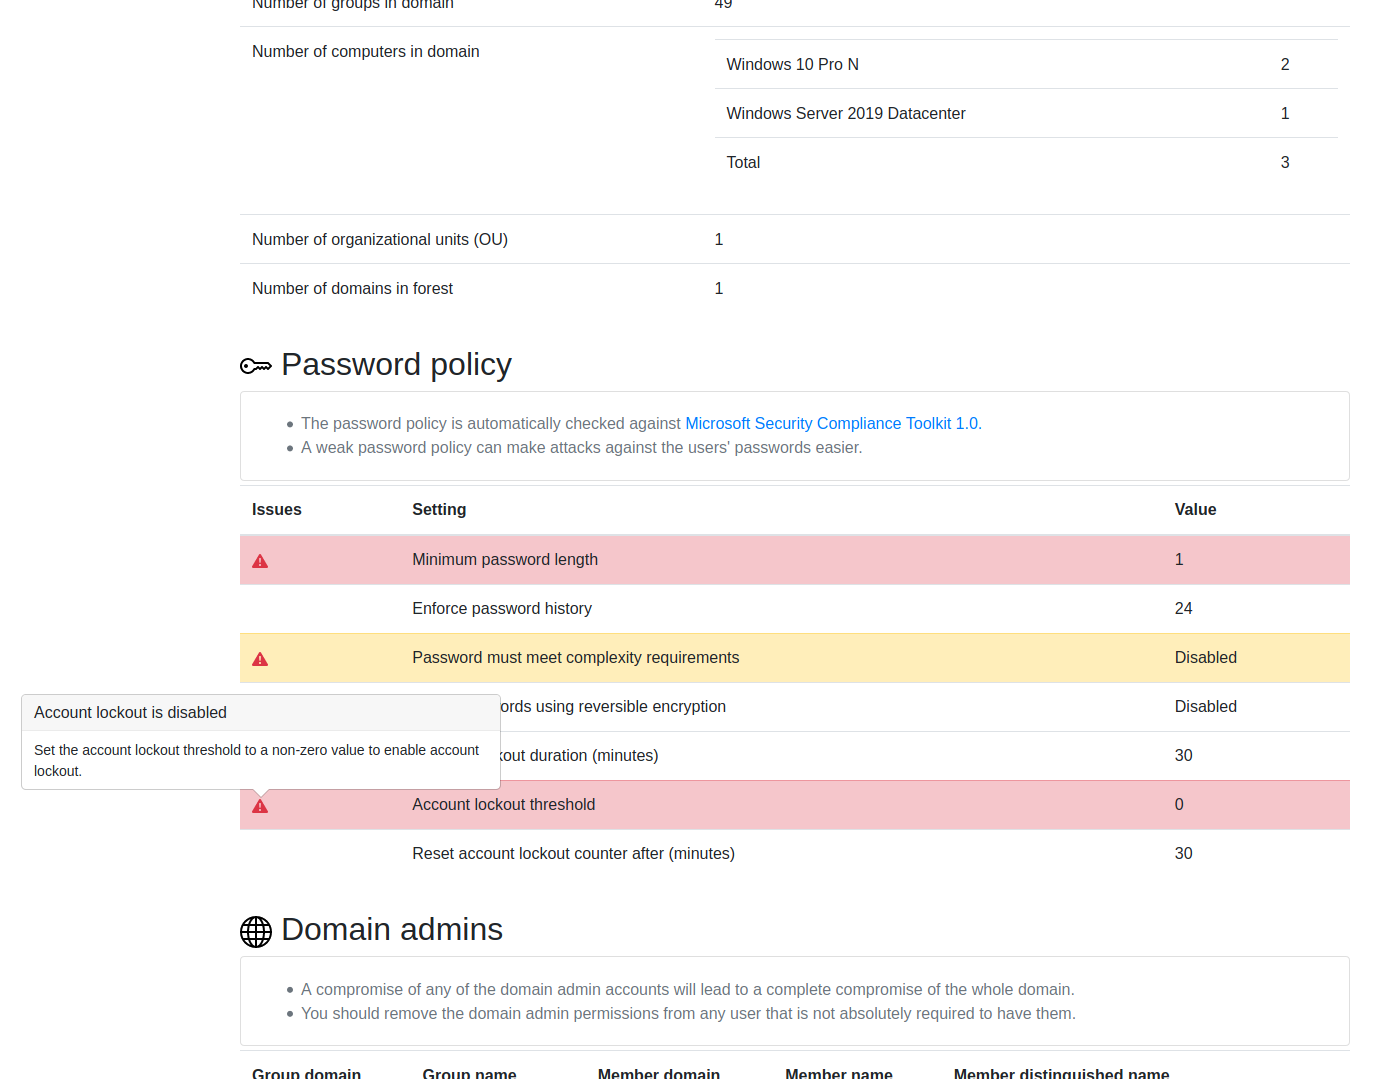
Tiuku отличается от других инструментов сканирования безопасности следующим образом:
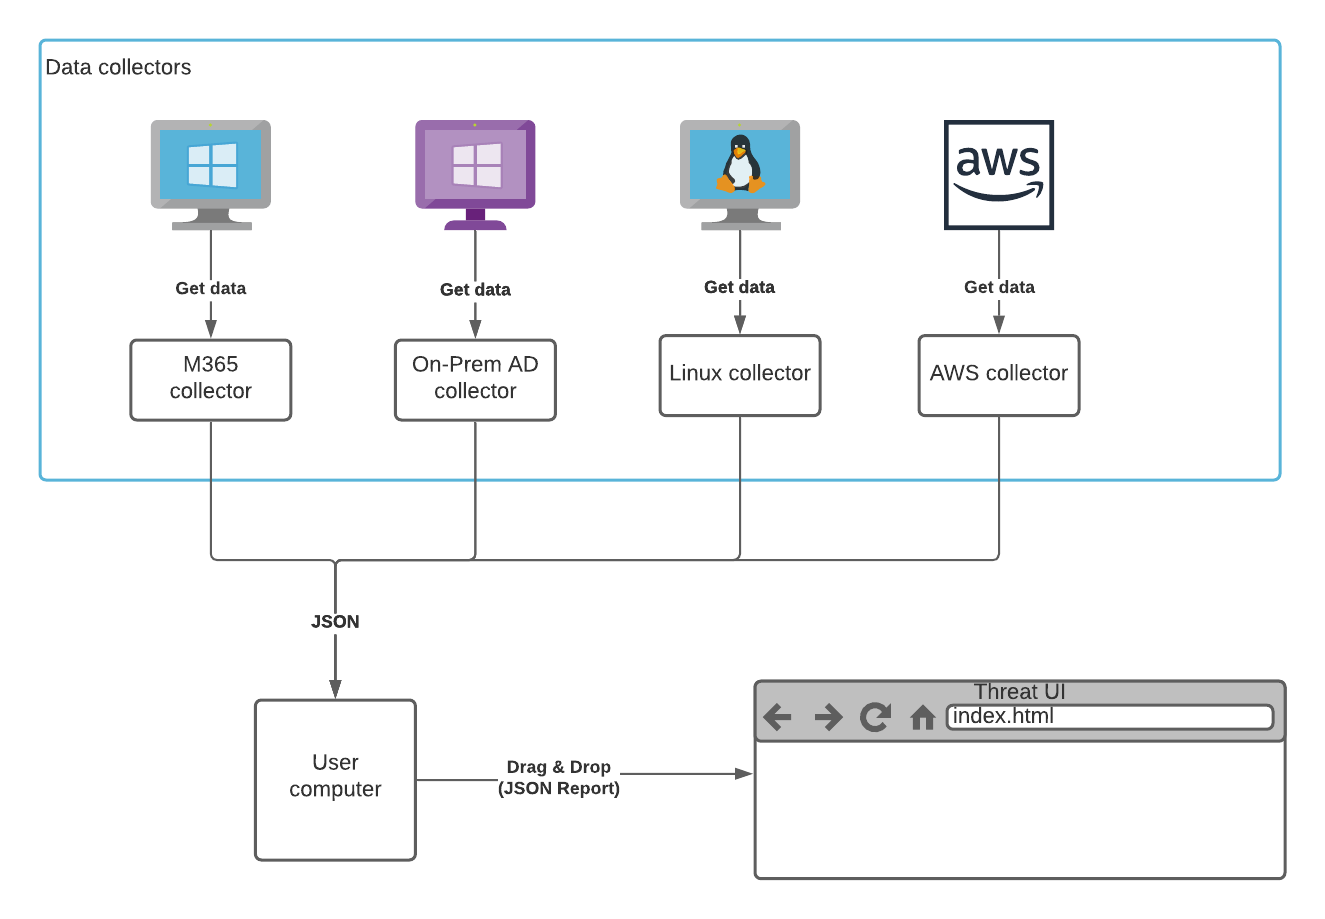
Он поддерживает несколько платформ и обеспечивает единый пользовательский интерфейс для всех них. Оцениваете ли вы платформу SaaS, такую как M365, домен Active Directory или отдельный сервер Linux, инструмент работает одинаково и предоставляет аналогичный графический интерфейс.
Он прост в запуске. Инструмент не имеет зависимостей, кроме тех, которые предоставляются современными операционными системами, и не требует настройки файлов конфигурации или параметров командной строки.
Он разработан так, чтобы не перегружать пользователя. Отображается только информация, которая считается актуальной для большинства пользователей и сред.
В целом, это быстрый и простой способ получить обзор безопасности на разных платформах, которые может использовать компания. Для системных администраторов это более простая альтернатива платформозависимым сканерам безопасности, которые все работают по-разному. Для специалистов по безопасности это может быть первым шагом в оценке, чтобы понять общую картину перед глубоким исследованием с помощью более специализированных инструментов.

Загрузите ZIP-файл последнего релиза (с именем tiuku-release-<version>.zip).
Возможно, вам придется отключить антивирусную программу для загрузки файла. Хотя он не является вредоносным, он собирает данные о безопасности из вашей среды таким образом, что антивирус может счесть это подозрительным.
Распакуйте ZIP-файл.
Дважды щелкните index.html, чтобы открыть пользовательский интерфейс.
Выберите коллектор из каталога collectors и следуйте инструкциям в его README.md, чтобы запустить его.
Перетащите .json-файл, созданный коллектором, в пользовательский интерфейс.
Проверьте существующие проблемы, возможно, ваша проблема уже была сообщена.
Если проблемы с таким описанием нет, создайте новую проблему, указав:
Что вы делали, достаточно подробно, чтобы кто-то другой мог повторить шаги для воспроизведения проблемы.
Что вы ожидали увидеть.
Что произошло на самом деле. Укажите все сообщения об ошибках полностью.
Любые сведения о вашей среде (операционная система, версия PowerShell или Python и т. д.), которые могут быть полезны для воспроизведения проблемы.






