
 #1
Инструменты для оценки, тестирования и обеспечения безопасности облачных сред (AWS, Azure, GCP) и их служб.
Рекомендация Kitploit

 apogiatzis/docker-cve-2021-3156
Среда Docker для исследования CVE-2021-3156
 morpheuslord/cloudg
Строит карту, граф и проводит аудит AWS, Azure и GCP из одного CLI. Создаёт граф топологии, запускает Prowler/Checkov/Trivy, сопоставляет находки с…
 kingofbugbounty/nuclearpond-ofjaaah
Nuclear Pond — это утилита, использующая Nuclei для проведения сканирования всего интернета по стоимости чашки кофе.
 zwxxb/cve-2025-1974
Poc для Ingress RCE
 akhld/spark-exploit
Произвольное выполнение кода в незащищённом кластере Apache Spark
 piratesshield/arise-xti
Управляемый ИИ конвейер управления внешней поверхностью атаки: 28 модулей для разведки, перечисления поддоменов/DNS, сканирования уязвимостей…
 killswitch-gui/flask_heroku_redirector
шаблон C2-редиректора flask heroku
 d3vzer0/cnc-relay
Docker проекты для сохранения исходных IP-адресов beacon с использованием C2 ретрансляционной инфраструктуры
 mandiant/vcsa-hardening-tool
Автоматизированное ужесточение безопасности по модели Zero Trust и криминалистический аудит для VMware vCenter Server Appliance (VCSA)
 joseluispino/hardstop
Референсная реализация для «Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution». Внеполосный эпистемический шнур андон,…
 dinosn/pack2theroot-lab
CTF-стиль Docker-лаборатория для CVE-2026-41651 (Pack2TheRoot): локальное повышение привилегий через permissive-polkit в PackageKit
 aquasecurity/scan-cve-2018-8115
CLI-инструмент, который проверяет Docker-образы на CVE-2018-8115, проверяя слои на наличие вредоносных файлов, помогая обеспечить безопасное…
 owasp/trisuella-aidlca-framework
Фреймворк LLMSecOps с управлением политиками, обеспечивающий AST-ориентированный SAST, сканирование секретов, проверки цепочки поставок и…
 elonma-china/lab-cve-2
10 Docker-лабораторий для пентеста CVE (5 ExploitDB / 3 публичных PoC / 2 zero-day)
 ossie-git/log4shell_sentinel
Умный сканер Log4Shell/Log4j/CVE-2021-44228
 movray/meles
Malware scanner for container images: daemonless, layer-aware, ClamAV and YARA
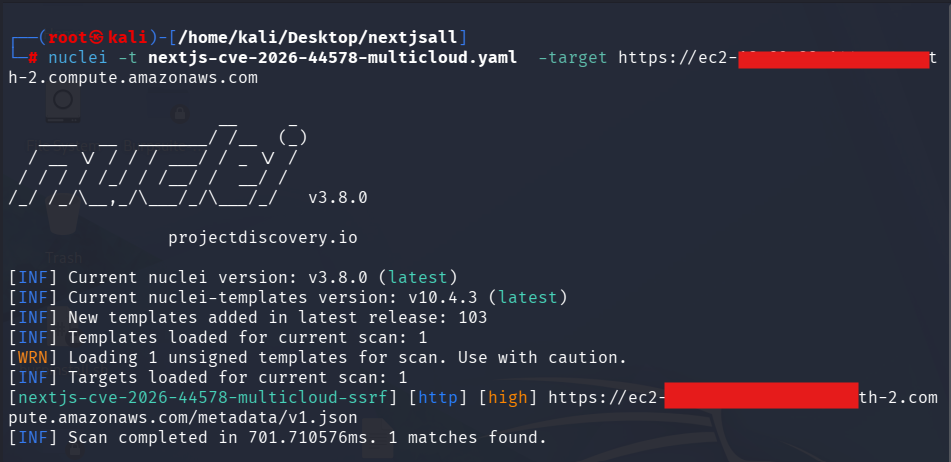 love07oj/nextjs-cve-2026-44578
Шаблоны Nuclei для обнаружения CVE-2026-44578 (SSRF через WebSocket Upgrade в Next.js) с мультиоблачной валидацией метаданных, идентификацией Next.js…
 shaoshi17/cve-2025-9074-docker-exploit
Мощный инструмент эксплуатации удалённого Docker API для исследования безопасности и тестирования уязвимости CVE-2025-9074.








