
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
nextjs-cve-2026-44578 — Шаблоны Nuclei для обнаружения CVE-2026-44578 (SSRF через WebSocket Upgrade в Next.js) с мультиоблачной валидацией метаданных, идентификацией Next.js и сценариями сканирования в реальных условиях. Включает ссылки на оригинальное исследование NextSSRF и инструментарий для эксплуатации. | Kitploit
Инструменты/GitHubGitHub/love07oj/nextjs-cve-2026-44578
РазведкаСканеры уязвимостейЭксплуатацияВеб-безопасностьФаззингБезопасность облачных сред
GitHublove07oj/nextjs-cve-2026-44578

nextjs-cve-2026-44578

Описание

Шаблоны Nuclei для обнаружения CVE-2026-44578 (SSRF через WebSocket Upgrade в Next.js) с мультиоблачной валидацией метаданных, идентификацией Next.js и сценариями сканирования в реальных условиях. Включает ссылки на оригинальное исследование NextSSRF и инструментарий для эксплуатации.

Репозиторий
71826 месяцев назадЕщё не проверено
Поделиться

nextjs-cve-2026-44578

Шаблоны Nuclei для обнаружения CVE-2026-44578 (SSRF через WebSocket Upgrade в Next.js) с мультиоблачной валидацией метаданных, определением отпечатков Next.js и реальными рабочими процессами сканирования. Включает ссылки на оригинальные исследования NextSSRF и инструменты эксплуатации.

Шаблоны Nuclei для NextSSRF

Шаблоны Nuclei для обнаружения CVE-2026-44578 — уязвимости SSRF в обработчике WebSocket Upgrade в Next.js, затрагивающей уязвимые развертывания Next.js на собственном хостинге.
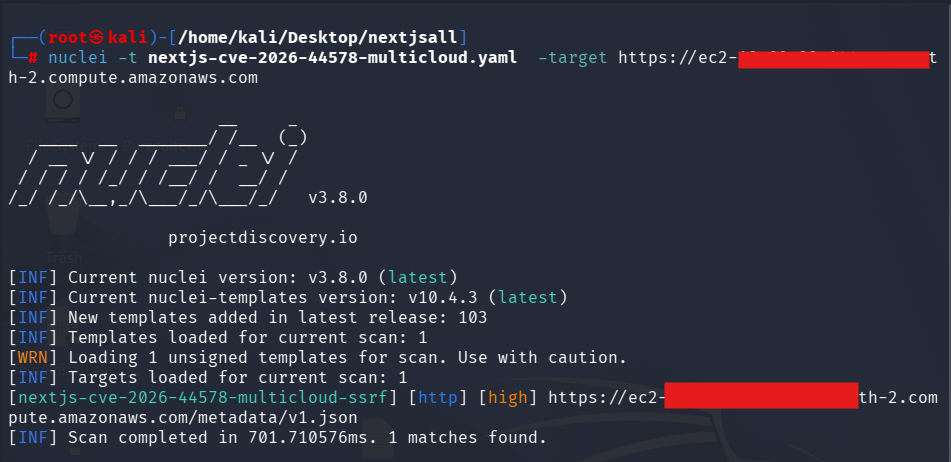


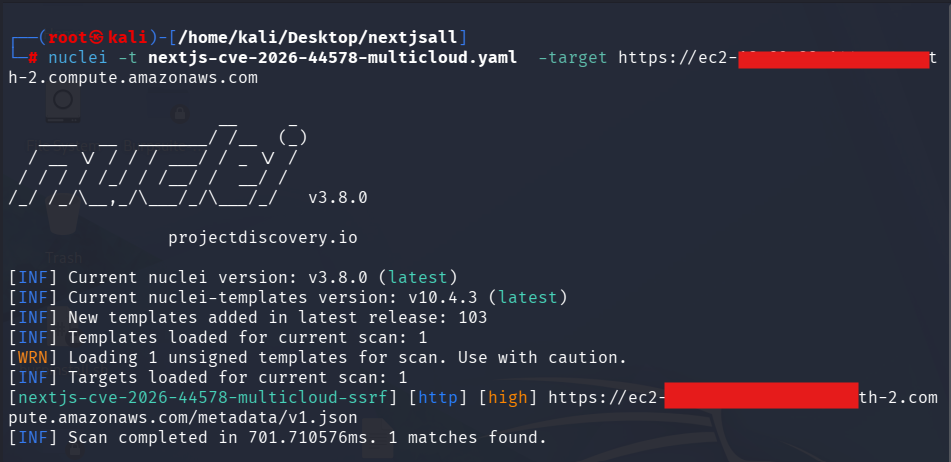
Примеры обнаружения

Вывод Nuclei

Вывод Nuclei

!!EXPLOIT!! Обнаружение метаданных

Обнаружение AWS

Обнаружение AWS 2


Этот репозиторий содержит шаблоны обнаружения на основе Nuclei.


Состав

  • Мультиоблачные шаблоны обнаружения SSRF
  • Шаблоны определения отпечатков Next.js
  • Безопасные проверки валидации метаданных
  • Шаблоны workflow для Nuclei

Поддерживаемые облачные провайдеры:

  • AWS
  • Azure
  • GCP
  • DigitalOcean
  • Oracle OCI

Логика обнаружения

Шаблоны используют некорректные абсолютные URI-запросы вместе с:

Connection: Upgrade
Upgrade: websocket

для активации уязвимой логики обработки WebSocket Upgrade в затронутых развертываниях Next.js.

Шаблоны обнаружения проверяют:

  • Поведение SSRF
  • Раскрытие конечной точки метаданных
  • Отпечатки прокси
  • Облачные индикаторы ответа

без извлечения учетных данных или секретов.


Оригинальный инструмент эксплойта

Благодарности оригинальным исследователям и авторам инструментов:

  • ynsmroztas/nextssrf

Безопасное использование

Эти шаблоны предназначены только для:

  • авторизованного тестирования безопасности
  • программ bug bounty
  • защитной валидации
  • проверки инвентаризации активов

Сканируйте только системы, которыми вы владеете или на тестирование которых у вас есть явное разрешение.


Отказ от ответственности

Этот репозиторий предоставлен исключительно в образовательных целях и для авторизованного тестирования безопасности.

Сопровождающие не несут ответственности за неправомерное использование, несанкционированное сканирование или незаконные действия, совершенные с использованием этих шаблонов.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    310
  • 5

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    306
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    301

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




