
 #1
Инструменты для оценки, тестирования и обеспечения безопасности облачных сред (AWS, Azure, GCP) и их служб.
Рекомендация Kitploit
 arnica/depsguard
Укрепите конфигурации вашего менеджера пакетов против атак на цепочку поставок.
 sliverarmory/sliver-gui
Кроссплатформенный Electron GUI для C2-фреймворка Sliver, предоставляющий панели управления сессиями и beacon-ами, генерацию полезных нагрузок,…
 mayyhem/maestro
Злоупотребление сервисами Azure через C2
 mgeeky/azurert
AzureRT - модуль PowerShell, реализующий различные тактики Red Team для Azure.
 v4bel/zapscape
PoC-эксплойт для CVE-2026-64561, use-after-free в теневом MMU KVM/x86, позволяющий совершить побег из гостевой системы на хост с выполнением кода с…
 ustayready/python-pentesting
Просто репозиторий случайных скриптов на Python, чтобы помочь пентестерам начать работу с языком Python в рамках заданий.
 c6fc/warcannon
Высокая скорость/Низкая стоимость CommonCrawl RegExp в Node.js
 devzero-security/redstackpro
Холст для инфраструктуры red team и киберполигонов. Составьте топологию, экспортируйте исполняемые Terraform и Ansible и разверните её…
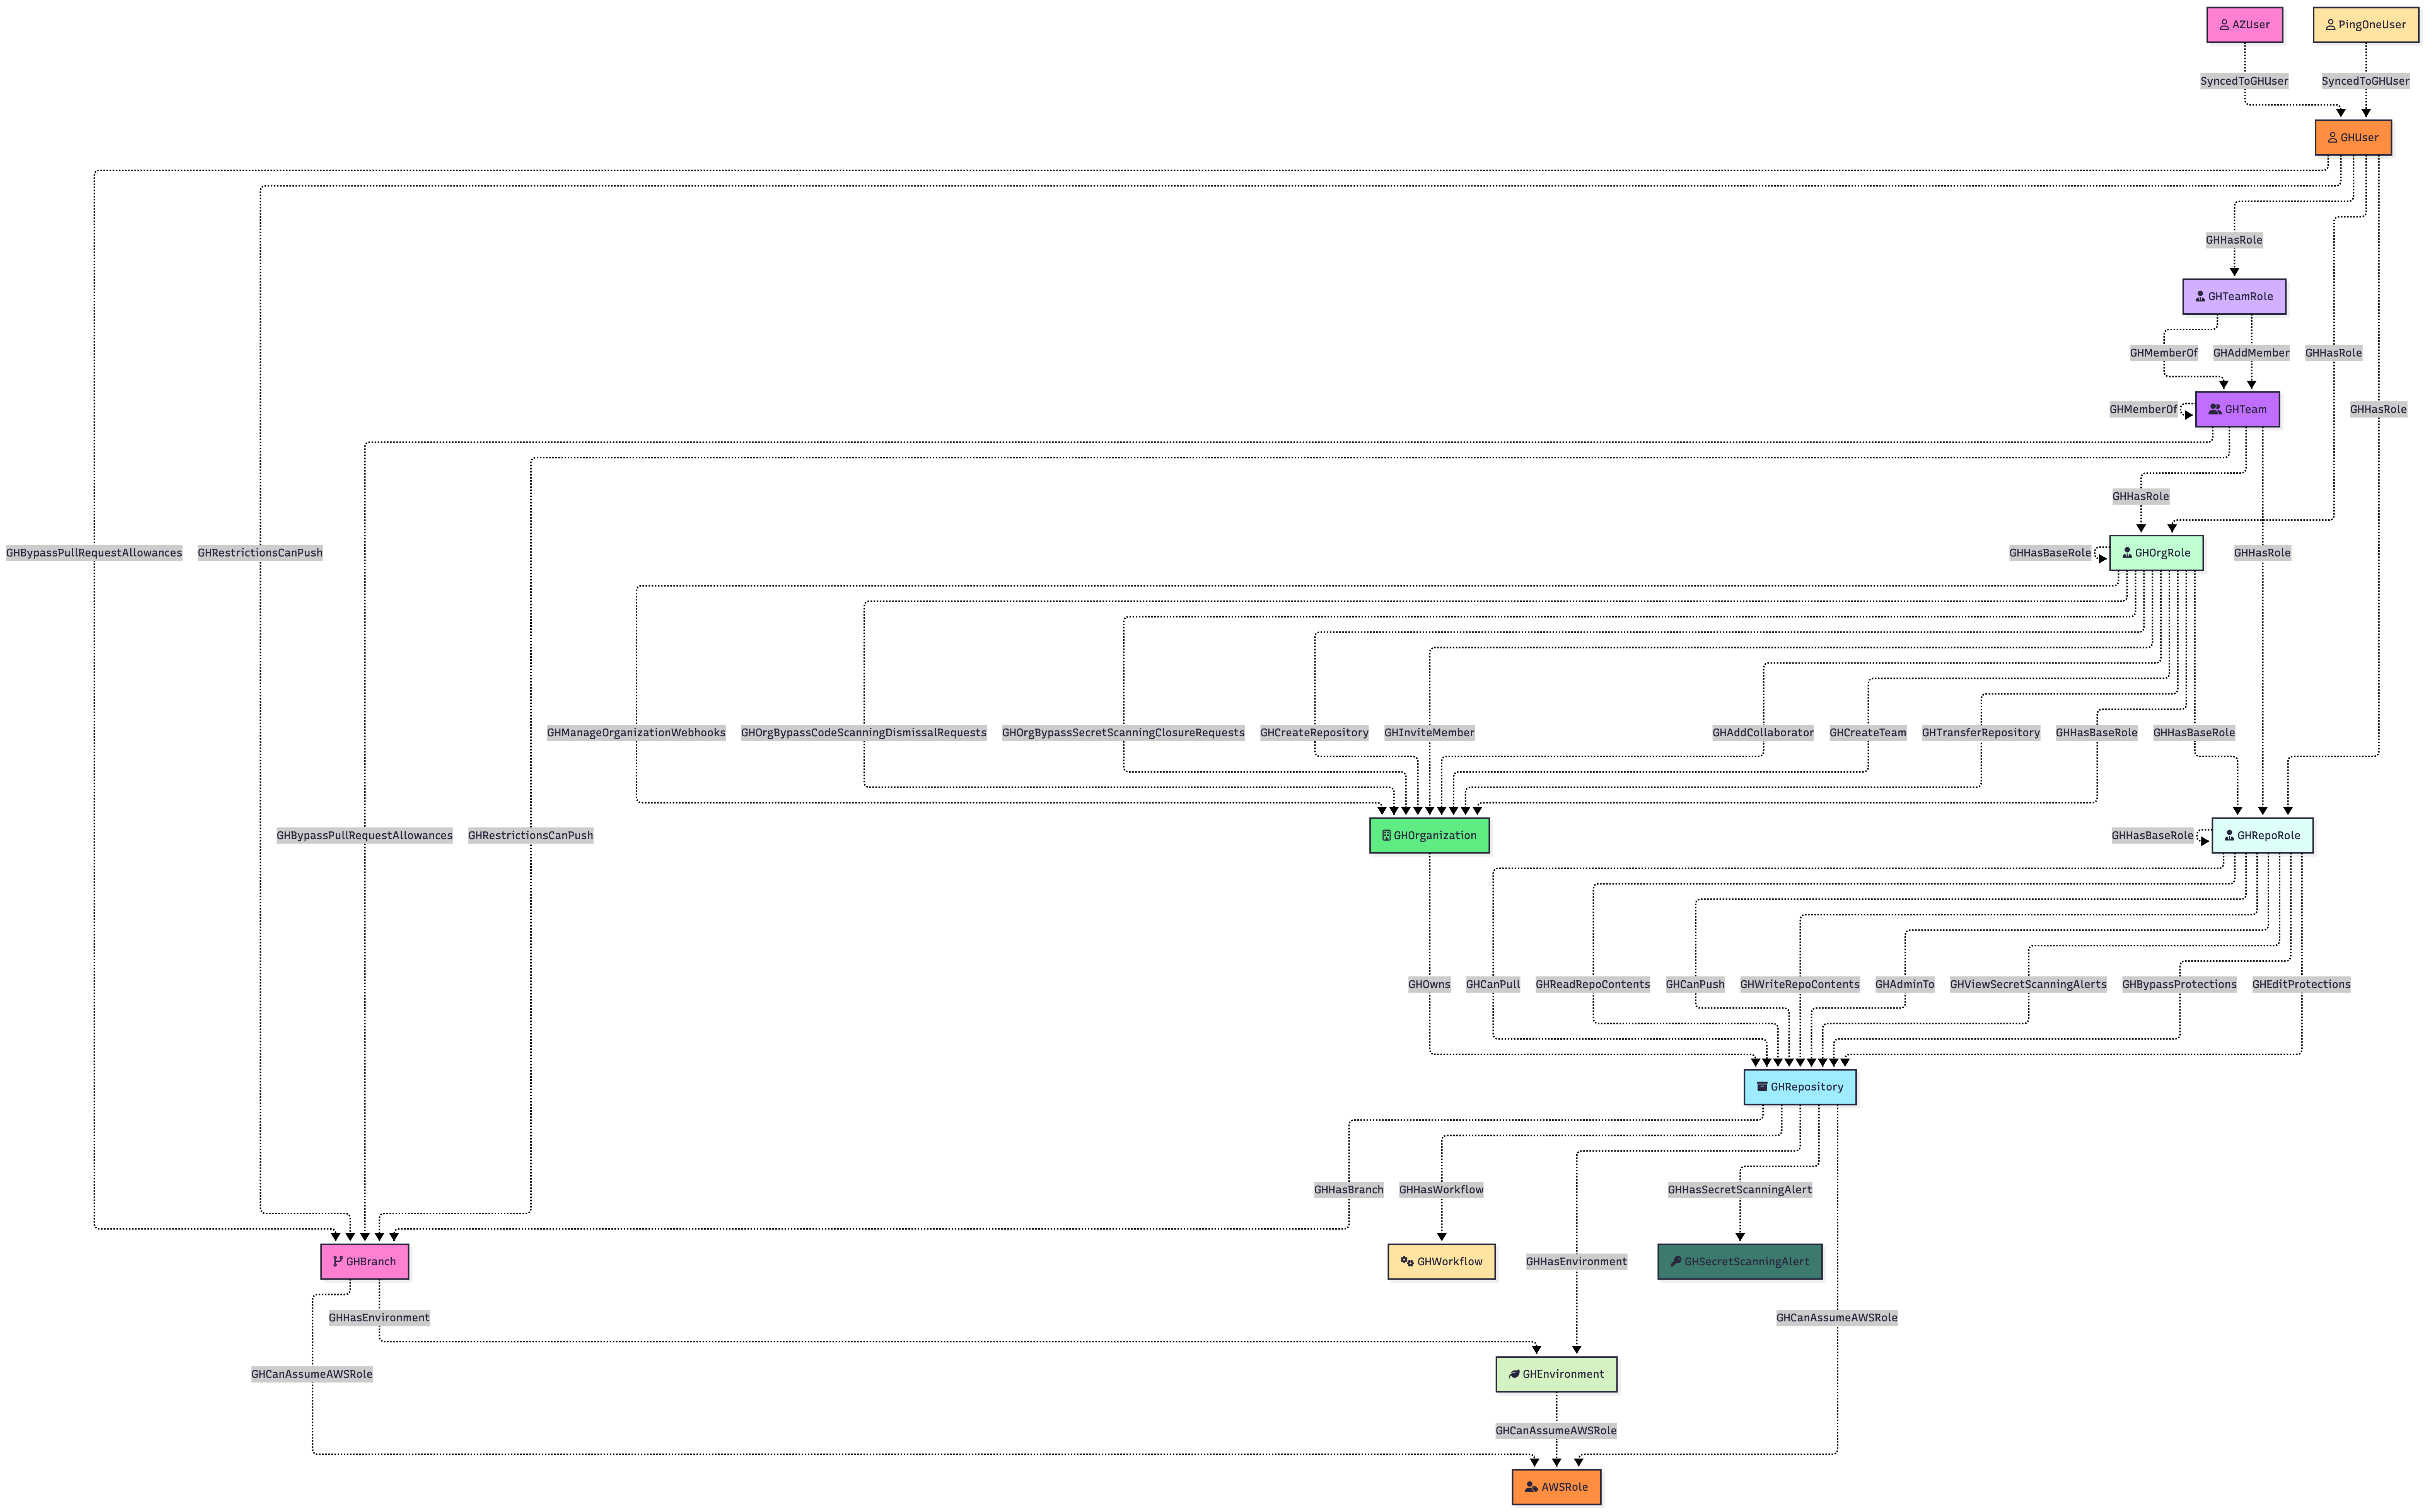 specterops/githound
Коллектор OpenGraph для BloodHound для GitHub, который отображает организационную структуру, разрешения и межоблачные пути атак в навигационный граф…
 tenable/kaimonkey
Преднамеренно уязвимая инфраструктура Terraform для изучения ошибок конфигурации облачной безопасности и проверки обнаружения сканером IaC в AWS и…
 jumpseclabs/tokenflare
Бессерверный фреймворк симуляции AITM-атак для Entra ID и M365
 nheiniger/snaffpoint
Инструмент для пентестеров, позволяющий находить конфетки в SharePoint
 pii-shield/pii-shield
Zero-code K8s sidecar for log sanitization. Detects secrets via Entropy Analysis, preserves JSON integrity, and redacts PII deterministically. 🛡️
 zentinelproxy/zentinel
A security-first reverse proxy built to guard the free web.
 expl0itabl3/check_mdi
Python-скрипт для перечисления допустимых доменов Microsoft 365, получения имени тенанта и проверки наличия экземпляра MDI.
 blasty/cve-2021-41773
CVE-2021-41773 полигон
 redbyte1337/credspy
Перечисление пользователей Entra ID и обнаружение методов аутентификации через публичный API GetCredentialType








